Dlaczego certyfikaty, a nie klucze
SSH ufa przy pierwszym połączeniu. Łączysz się z nową maszyną, a ona pokazuje ci odcisk klucza i pyta, czy jesteś pewien. Nikt tego nie sprawdza. Wszyscy wpisują yes. To ten sam nawyk co przeklikiwanie ostrzeżenia w przeglądarce i dokładnie tego potrzebuje maszyna wpięta pośrodku.
W drugą stronę wcale nie jest lepiej. Każdy serwer trzyma plik authorized_keys dla każdego użytkownika i każdy z nich rośnie. Klucze się dopisuje i nigdy nie usuwa. Ktoś odchodzi, a jego klucz zostaje na maszynie, o której nikt nie pamięta aż do dnia, w którym ma to znaczenie. Postawisz serwer od nowa i każdy klient krzyczy, że klucz hosta się zmienił, więc ludzie uczą się kasować również to ostrzeżenie.
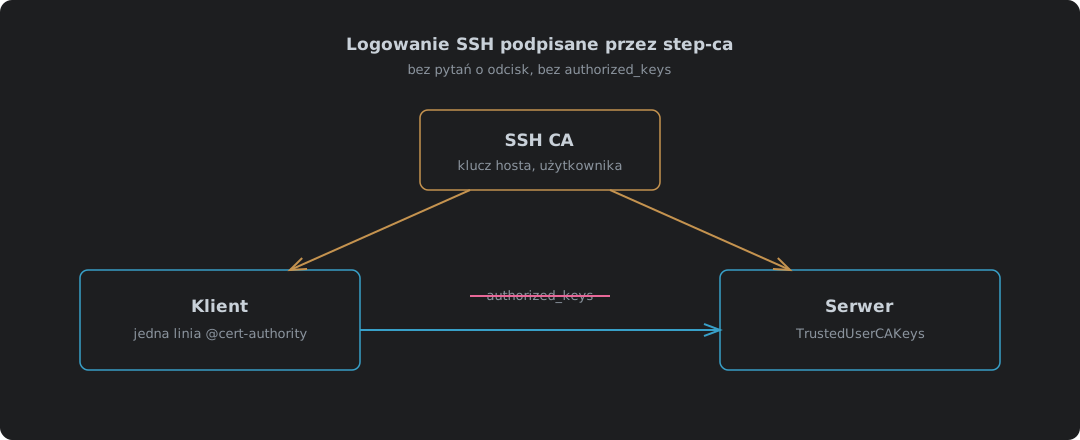
Urząd certyfikacji SSH kończy z jednym i drugim. CA podpisuje klucz każdego hosta, a klienci ufają CA, nie liście odcisków. CA podpisuje klucz każdego użytkownika na kilka godzin, a serwery ufają CA, nie liście kluczy. Nic do zaakceptowania przy pierwszym połączeniu, nic do sprzątania, kiedy ktoś odchodzi, i certyfikat użytkownika, który do jutra umiera sam.
To inna konfiguracja niż strona X.509 w step-ca, opisana w Własny urząd certyfikacji: step-ca w kontenerze, i dlatego ma osobny wpis. Ten sam kontener, inne klucze, inne pliki na każdej maszynie. Wszystko tutaj zostało uruchomione ze step-ca 0.30.2 i OpenSSH 10.0 w podzie Podmana.
| Bez CA | Ze step-ca | |
|---|---|---|
| Klient trafia na nowy serwer | Pokazuje odcisk, ty wpisujesz yes | Sprawdza certyfikat hosta względem CA, nic nie mówi |
| Serwer zostaje postawiony od nowa | Każdy klient ostrzega, że klucz się zmienił | Podpisujesz nowy klucz, klienci niczego nie zauważają |
| Użytkownik dostaje dostęp | Jego klucz trafia do authorized_keys na każdym serwerze | CA podpisuje jego klucz, każdy serwer go przyjmuje |
| Użytkownik odchodzi | Znajdź i usuń jego klucz na każdym serwerze | Przestajesz podpisywać; jego certyfikat jest martwy w ciągu 16 godzin |
| Co trzyma każdy serwer | Jeden authorized_keys na użytkownika | Jeden klucz publiczny CA |
Włączanie CA SSH
Klucze SSH powstają przy pierwszej konfiguracji step-ca albo wcale. Ustaw DOCKER_STEPCA_INIT_SSH=true przy pierwszym uruchomieniu1, a w logu pojawią się dwa dodatkowe klucze:
SSH Host CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
SSH User CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
| Klucz | Podpisuje | Kto mu ufa |
|---|---|---|
| CA hostów | Klucz hosta każdego serwera | Każdy klient, w known_hosts |
| CA użytkowników | Klucz logowania każdej osoby | Każdy serwer, w sshd_config |
Dodaje też provisioner sshpop, dzięki któremu host może później sam odnowić swój certyfikat. Jeśli CA już działa bez SSH, nie ma żadnego przełącznika. To jest nowy CA.
Podpisywanie hosta
Weź istniejący klucz hosta serwera, podpisz go i oddaj certyfikat serwerowi:
step ssh certificate --host --sign \
  --provisioner admin --provisioner-password-file prov-pass \
  nas.home.example ssh_host_ecdsa_key.pub
Kolejność ma znaczenie. Z flagami provisionera za nazwą hosta i plikiem klucza step odmówił:
too many positional arguments were provided in 'step ssh certificate <key-id> <key-file>'
Daj wszystkie flagi na początek i podpisuje. Certyfikat w odczycie ssh-keygen -L:
| Pole | Wartość |
|---|---|
| Type | ecdsa-sha2-nistp256-cert-v01@openssh.com host certificate |
| Key ID | nas.home.example |
| Principals | nas.home.example |
| Valid | 30 dni, od 2026-10-09T18:34:30 do 2026-11-08T17:35:30 |
Principal to nazwa, której klient musi użyć do połączenia. Połącz się po nazwie, której nie ma w certyfikacie, a klient go nie przyjmie, więc podpisz każdą nazwę, na którą host odpowiada.
Serwer
Dwie linie w sshd_config2:
HostCertificate /etc/ssh/ssh_host_ecdsa_key-cert.pub
TrustedUserCAKeys /etc/ssh/ssh_user_ca_key.pub
HostCertificate przekazuje klientom certyfikat hosta, a jego klucz „must match a private host key already specified”2. TrustedUserCAKeys to klucz publiczny CA użytkowników, „trusted to sign user certificates for authentication”2. Przed restartem uruchom sshd -t. Literówka w którejkolwiek ścieżce i sshd mówi Could not load host certificate, a dużo lepiej znaleźć to teraz niż z sesji, z której cię wycięło.
Na serwerze testowym nie ma w ogóle authorized_keys. ls /home/damien/.ssh/authorized_keys zwraca No such file or directory, a logowania poniżej i tak działają.
Użytkownik
CA tworzy parę kluczy i podpisuje ją za jednym zamachem:
step ssh certificate damien id_ecdsa \
  --provisioner admin --provisioner-password-file prov-pass
| Pole | Wartość |
|---|---|
| Type | user certificate |
| Principals | damien |
| Valid | 16 godzin |
| Extensions | permit-agent-forwarding, permit-port-forwarding, permit-X11-forwarding, permit-pty, permit-user-rc |
Szesnaście godzin to cały sens. Starcza na dzień pracy i umiera w nocy. Odebranie dostępu użytkownikowi sprowadza się głównie do tego, żeby jutro mu nie podpisać.
Klient
Jedna linia w known_hosts zastępuje każdy odcisk, który inaczej by się tam nazbierał3:
@cert-authority *.home.example ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAy...
Mówi ona: każdy host w home.example, którego certyfikat jest podpisany tym kluczem, jest prawdziwy. Znacznik @cert-authority sprawia, że to linia CA, a nie klucz jednego hosta.
Co pokazał test
Wszystkie cztery z klienta, który nie ma nic poza certyfikatem użytkownika i tą jedną linią w known_hosts, z StrictHostKeyChecking=yes, więc niczego nie dało się zaakceptować w locie:
| Test | Wynik |
|---|---|
Podpisany klucz z certyfikatem, jako damien | logged in as damien, kod wyjścia 0 |
| Ten sam klucz, certyfikat usunięty | Permission denied (publickey,password,keyboard-interactive) |
Certyfikat użyty do logowania jako root | Permission denied: certyfikat wymienia tylko damien |
| Klient bez linii CA hostów | Host key verification failed. |
Trzeci to ten, który ludziom umyka. Certyfikat nie otwiera każdego konta na maszynie, tylko principale w nim wpisane. Klucz w czyimś authorized_keys tak nie potrafi.
Odnawianie
Host odnawia swój certyfikat kluczem, który już ma. To provisioner sshpop, który „allows a client to renew, revoke, or rekey an SSH certificate using that certificate for authentication with the CA”4. Bez hasła5:
step ssh renew --force ssh_host_ecdsa_key-cert.pub ssh_host_ecdsa_key
| Numer seryjny | Ważny do | |
|---|---|---|
| Podpisany | 15166325869329416997 | 2026-11-08 17:35:30 |
| Odnowiony | 6678957789797316768 | 2026-11-08 17:35:59 |
Nowy numer seryjny i świeże 30 dni. Wrzuć to na cotygodniowy timer i host nigdy nie wygaśnie. Po odnowieniu przeładuj sshd, bo inaczej stary certyfikat zostaje w pamięci.
Użytkownicy odnawiają, prosząc jeszcze raz. Jedno step ssh certificate dziennie albo przy pierwszym logowaniu dnia i to cała robota.
Gdzie to się sypie
| Przypadek | Co się dzieje | Co zrobić |
|---|---|---|
| CA leży | Istniejące certyfikaty dalej działają; nikt nie dostaje nowego | Postaw CA na czymś, co nie pada; użytkownicy mają 16 godzin zapasu |
| Certyfikat hosta wygasa | Klienci odrzucają hosta jak obcego | Timer odnawiania i przeładowanie sshd po nim |
| Użytkownik musi zniknąć dziś, nie jutro | Jego certyfikat działa do wygaśnięcia | RevokedKeys w sshd_config przyjmuje listę unieważnionych kluczy2 |
| Nazwy hosta nie ma wśród principali | Klient odrzuca hosta | Podpisz każdą nazwę, na którą odpowiada |
| CA SSH nie powstał przy konfiguracji | Nie da się go dodać | Nowy CA, postawiony z włączonym SSH |
| Klucze SSH urzędu skradzione | Kto je ma, zaloguje się wszędzie i podszyje pod każdy host | Trzymaj CA na osobnej maszynie, z kopią zapasową, offline, jeśli się da |
Ostatni to cena. Każdy plik authorized_keys był osobnym małym ryzykiem. Teraz jest jedno duże, w jednym miejscu. To lepiej, bo jedno miejsce da się pilnować i zamknąć na cztery spusty, ale tylko jeśli ktoś to zrobi.
Zaufanie tam, gdzie da się je sprawdzić
Pytanie o odcisk klucza i plik authorized_keys mają coś wspólnego. Jedno i drugie każe człowiekowi podejmować decyzję o zaufaniu bez żadnej informacji, codziennie, w nieskończoność. Ludzie są w tym kiepscy i zawsze będą, więc przestają decydować i zaczynają wpisywać yes.
CA przenosi tę decyzję w jedno miejsce, raz, gdzie można ją podjąć porządnie. To cała idea i ta sama, która stoi za każdym standardem wartym posiadania: zrób staranną rzecz raz, zapisz ją i przestań kazać ludziom robić ją w głowie sto razy w tygodniu. Maszyna sprawdza podpis. Ty sprawdzasz CA. Taki podział pracy się trzyma.
smallstep/certificates — docker/entrypoint.sh —
DOCKER_STEPCA_INIT_SSH=truedodaje--sshdostep ca init. ↩︎OpenBSD manual — sshd_config(5) —
HostCertificate: “The certificate’s public key must match a private host key already specified by HostKey”;TrustedUserCAKeys: “public keys of certificate authorities that are trusted to sign user certificates for authentication”;RevokedKeys: “Keys listed in this file will be refused for public key authentication”. ↩︎ ↩︎ ↩︎ ↩︎OpenBSD manual — sshd(8), SSH_KNOWN_HOSTS FILE FORMAT — znacznik „@cert-authority”, “to indicate that the line contains a certification authority (CA) key”. ↩︎
Smallstep — Provisioners, SSHPOP — “An SSHPOP provisioner allows a client to renew, revoke, or rekey an SSH certificate using that certificate for authentication with the CA.” ↩︎
Smallstep — step ssh renew — polecenie użyte do odnowienia certyfikatu hosta. ↩︎