Po co własny CA
Spójrz, co dziś jest w domowej sieci. NAS, Proxmox, Home Assistant, drukarka, strona administracyjna routera. Każde z nich serwuje HTTPS z certyfikatem self-signed. Każda przeglądarka, która tam zagląda, wyrzuca ostrzeżenie. Ludzie je przeklikują. Potem przeklikują następne i kolejne, aż przeklikiwanie ostrzeżenia o certyfikacie staje się po prostu tym, co się robi. To nawyk, którego potrzebuje atakujący.
Publiczny CA tego nie naprawi. Let’s Encrypt nie wystawi certyfikatu dla localhost, „because nobody uniquely owns it”1, i to samo dotyczy każdej nazwy, która istnieje tylko w domu. Nawet dla prawdziwej domeny każdy wystawiony certyfikat trafia do publicznych logów Certificate Transparency2. Weź certyfikat dla nas.yourname.uk, a nazwa twojego NAS-a staje się publicznym zapisem.
Własny CA naprawia jedno i drugie. Podpisuje dowolne nazwy, których używasz w środku. Nic nigdzie nie jest publikowane. Gdy każde urządzenie zaufa jego rootowi, ostrzeżenia znikają, a ostrzeżenie znowu zaczyna coś znaczyć.
step-ca to otwartoźródłowy CA od Smallstep i działa w jednym kontenerze. Wszystko tutaj uruchomiono na step-ca 0.30.2 w Podmanie, z Caddy 2.11.7 i nginx 1.30.5 jako klientami.
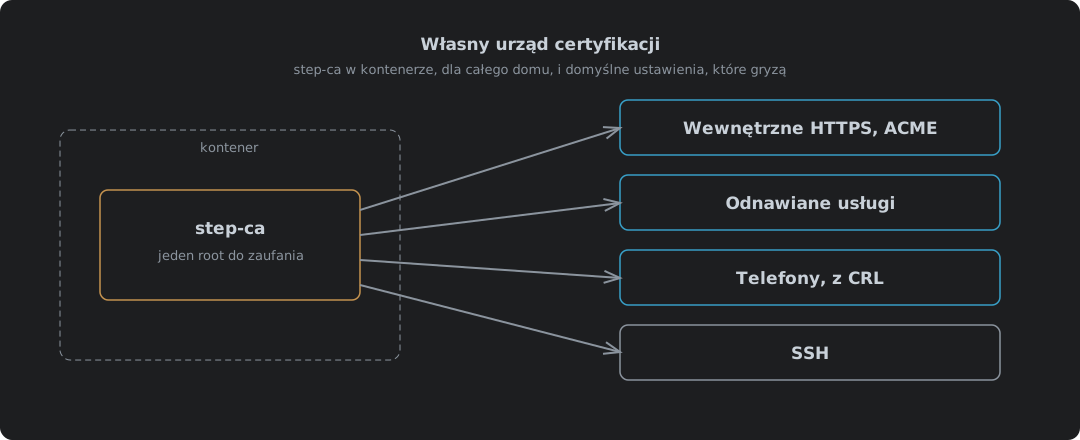
| Zastosowanie | Co daje mu step-ca | Sekcja |
|---|---|---|
| Każde urządzenie ufające twoim certyfikatom | Jeden root do zainstalowania, raz | Zaufanie do roota |
| Wewnętrzne HTTPS dla wszystkiego, co mówi ACME | Ten sam protokół co Let’s Encrypt, dla nazw wewnętrznych | Wewnętrzne HTTPS przez ACME |
| Usługi bez klienta ACME | Certyfikaty, które same się odnawiają według zegara | Usługi, które nie potrafią ACME |
| Telefony i inne certyfikaty klienckie | Klucze, którymi urządzenie się wpuszcza, i sposób na ich unieważnienie | Własny wpis: ustawienia domyślne z tym walczą |
| Logowania SSH | Certyfikaty zamiast authorized_keys | Własny wpis: inna konfiguracja |
Dwa z nich mają własne wpisy, bo każdy to osobna konfiguracja. Certyfikaty klienckie ze step-ca opisuje telefony i mTLS, gdzie trzeba zmienić pięć ustawień domyślnych. Logowania SSH podpisane przez step-ca opisuje SSH, które używa innych kluczy i innych plików na każdej maszynie.
Uruchomienie
Obraz inicjalizuje się sam przy pierwszym uruchomieniu na podstawie kilku zmiennych środowiskowych3. Dwie z nich decydują o rzeczach, których później nie zmienisz bez zaczynania od nowa, więc ustaw je pierwszego dnia.
| Zmienna | Co robi |
|---|---|
DOCKER_STEPCA_INIT_NAME | Nazwa wystawcy na każdym certyfikacie |
DOCKER_STEPCA_INIT_DNS_NAMES | Nazwy, na których odpowiada CA |
DOCKER_STEPCA_INIT_ACME=true | Dodaje provisioner ACME do wewnętrznego HTTPS |
DOCKER_STEPCA_INIT_SSH=true | Tworzy też klucze CA dla hostów i użytkowników SSH |
Przełączniki ACME i SSH czyta entrypoint obrazu4. Włącz je teraz, nawet jeśli dziś chcesz tylko jednego. Dodanie SSH później oznacza budowę nowego CA.
podman run -d --name step-ca \
  -v step:/home/step \
  -p 9000:9000 \
  -e DOCKER_STEPCA_INIT_NAME="Home CA" \
  -e DOCKER_STEPCA_INIT_DNS_NAMES="localhost,ca.home.example" \
  -e DOCKER_STEPCA_INIT_ACME=true \
  -e DOCKER_STEPCA_INIT_SSH=true \
  docker.io/smallstep/step-ca:0.30.2
Buduje roota, pośredni CA podpisany przez tego roota, klucze SSH i trzy provisionery, a potem serwuje na porcie 9000:
X.509 Root Fingerprint: cd2f8d4c60af32a0a534781cd63b4e2a9ce362e2c1ae5983b56a370bfa2c2489
SSH Host CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
SSH User CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
Serving HTTPS on :9000 ...
| Provisioner | Typ | Podpisuje |
|---|---|---|
admin | JWK | Wszystko, o co poprosisz z jego hasłem |
acme | ACME | Certyfikaty dla klientów, którzy udowodnią, że są właścicielami nazwy |
sshpop | SSHPOP | Odnowienia certyfikatów hostów SSH |
Provisioner to wyobrażenie CA o tym, „kto pyta”. Każdy ma własne reguły, a większość tego, co dalej, to ustawianie tych reguł.
Przypnij wersję. latest to było 0.30.2 w dniu pisania, a CA to ostatnia rzecz, która powinna ci się zmienić pod nogami przy pobraniu obrazu.
Dwa hasła, nie jedno
Przewodnik Smallstep po Dockerze mówi, że jedno wygenerowane hasło obejmuje zarówno „the encrypted CA keys and the default CA provisioner”, trzymane w secrets/password3. W tym obrazie tak się nie dzieje. Spróbuj wystawić certyfikat z tym hasłem, a provisioner odmówi:
failed to decrypt JWE: invalid password
Wyjaśnia to entrypoint samego obrazu. Generuje dwa losowe hasła, jedno do kluczy CA i jedno do provisionera. Hasło provisionera jest raz wypisywane do logu, a potem niszczone4:
echo "👉 Your CA administrative password is: $(< $STEPPATH/provisioner_password )"
...
shred -u $STEPPATH/provisioner_password
| Hasło | Co odblokowuje | Gdzie ląduje |
|---|---|---|
secrets/password | Klucze roota i pośredniego CA | W wolumenie, używane przy każdym starcie CA |
| Hasło provisionera | Provisioner admin, który podpisuje każdy certyfikat, o który poprosisz | Log pierwszego uruchomienia i nigdzie indziej |
Przeczytaj więc log przy pierwszym starcie i schowaj to drugie hasło w bezpiecznym miejscu. Zgub je, a nie wystawisz kolejnego certyfikatu bez ręcznego wycinania provisionera. Ustaw DOCKER_STEPCA_INIT_PASSWORD przed pierwszym startem, jeśli wolisz wybrać hasło sam; entrypoint użyje go wtedy do obu4.
Zaufanie do roota
Nic nie ufa twojemu CA, dopóki mu tego nie każesz. Maszyna z Debianem prosi Caddy o stronę podpisaną przez step-ca:
$ curl https://nas.home.example/
curl: (60) SSL certificate problem: unable to get local issuer certificate
Skopiuj roota, a to samo żądanie przechodzi:
cp root_ca.crt /usr/local/share/ca-certificates/home-ca.crt
update-ca-certificates
$ curl https://nas.home.example/
internal service, certificate from step-ca
To cała robota. Raz na urządzenie. step certificate install robi to samo dla systemu, na którym działa5. Do magazynu zaufania trafia tylko root. Pośredni CA podróżuje z każdym certyfikatem, a telefon, który ma przedstawiać certyfikat kliencki, też go potrzebuje, o czym jest wpis o certyfikatach klienckich.
Traktuj roota jak klucz do drzwi wejściowych, którym właśnie się stał. Wszystko, co ma klucz prywatny roota, może wybić certyfikat dla dowolnej nazwy, a każde urządzenie, które mu ufa, w niego uwierzy.
Wewnętrzne HTTPS przez ACME
ACME to protokół, którego używa Let’s Encrypt, a step-ca mówi nim dla nazw wewnętrznych6. Wszystko, co ma klienta ACME, dostaje certyfikaty wewnętrzne tak samo jak publiczne, łącznie z odnowieniami. Dla Caddy to dwie linie globalne:
{
	acme_ca https://ca.home.example:9000/acme/acme/directory
	acme_ca_root /etc/caddy/root_ca.crt
}

nas.home.example {
	reverse_proxy 192.0.2.30:5000
}
Co Caddy zalogował przy pierwszym starcie:
"msg":"trying to solve challenge","identifier":"nas.home.example","challenge_type":"tls-alpn-01"
"msg":"certificate obtained successfully","identifier":"nas.home.example"
| Sprawdzenie | Wynik |
|---|---|
| Wyzwanie | tls-alpn-01, na które Caddy odpowiada na porcie 443 |
| Wystawca | Home CA Intermediate CA |
| Czas życia | 24 godziny, od 17:31 do 17:32 następnego dnia |
| Odnowienie | Robota samego Caddy, nic do ustawiania |
Certyfikat na 24 godziny brzmi niepokojąco. Niepotrzebnie. Klient ACME odnawia go na długo przed wygaśnięciem, codziennie, bez niczyjego udziału. Skradziony klucz jest wart jeden dzień. Na takim ustawieniu domyślnym zbudowano step-ca i tutaj jest ono dokładnie trafne.
Wyzwanie wymaga jednak, by CA dosięgnął nazwy, którą podpisuje. step-ca musi rozwiązać nas.home.example i połączyć się z nią na porcie 443 dla tls-alpn-01 albo na porcie 80 dla http-01. Wewnętrzny DNS, którego używają obie strony, to rzecz, którą trzeba ustawić dobrze jako pierwszą.
Usługi, które nie potrafią ACME
Mnóstwo sprzętu nie ma klienta ACME: interfejs WWW hiperwizora, drukarka, stare urządzenie. Dla nich wystaw certyfikat provisionerem admin i odnawiaj go przez step ca renew:
step ca certificate proxmox.home.example pve.crt pve.key
step ca renew --force pve.crt pve.key
| Numer seryjny | Ważny do | |
|---|---|---|
| Wystawiony | 241943140971… | 2026-10-10 17:33:03 |
Po step ca renew | 206409156462… | 2026-10-10 17:33:06 |
Nowy numer seryjny, świeże 24 godziny i żadnej prośby o hasło. Bieżący certyfikat dowodzi, kto pyta, i o to chodzi: odnowienie nie potrzebuje na maszynie żadnego sekretu poza kluczem, który już tam jest. Potrzebuje za to, by certyfikat był jeszcze ważny, więc odnowienie, które przegapi swoje okno, oznacza ponowne ręczne wystawienie.
Pozostawione w działaniu odnawia się samo. --daemon domyślnie odnawia po dwóch trzecich czasu życia, a --exec uruchamia polecenie po każdym odnowieniu, i tam idzie przeładowanie7:
step ca renew --daemon --exec "systemctl reload nginx" pve.crt pve.key
Uruchom to z jednostki systemd, a maszyna sama o siebie zadba. Zapomnij o tym, a za 24 godziny usługa rzuci to samo ostrzeżenie, którego chciałeś się pozbyć.
CA to łatwa część
Uruchomienie step-ca zajęło jedno polecenie. Przekonanie maszyny z Debianem, by mu ufała, zajęło dwa. Caddy potrzebował dwóch linii i już o nic więcej nie prosił. To ta część, którą ludzie odkładają latami, żyjąc z ostrzeżeniem przeglądarki na każdej wewnętrznej stronie, a to najtańsza robota na tej liście.
Kosztuje wszystko, czego certyfikat dotyka po wystawieniu: root na każdym urządzeniu, odnowienia, których nikt nie pilnuje, ta jedna usługa, która nie potrafi ACME i o której trzeba pamiętać. Nic z tego nie jest trudne. Wszystko to jest robotą, która jest porządnie zrobiona tylko wtedy, gdy ktoś za nią odpowiada.
Domowa sieć to małe gospodarstwo. Zasługuje na to samo, co dostaje porządne: jeden root, trzymany ostrożnie, zaufany świadomie, i ostrzeżenie, które coś znaczy, gdy się pojawia. W związku z tym CA nie jest sprytną częścią. Sprytna część to już nigdy niczego nie przeklikiwać.
Let’s Encrypt — Certificates for localhost — nie może wystawić dla „localhost”, „because nobody uniquely owns it, and it’s not rooted in a top level domain”. ↩︎
Let’s Encrypt — Certificate Transparency logs — „Let’s Encrypt submits all certificates we issue to CT logs.” ↩︎
Smallstep — Run a private CA in Docker — zmienne
DOCKER_STEPCA_INIT_*; mówi, że wygenerowane hasło jest dla „the encrypted CA keys and the default CA provisioner”. ↩︎ ↩︎smallstep/certificates — docker/entrypoint.sh — generuje osobne pliki
passwordiprovisioner_password, raz wypisuje hasło provisionera i je niszczy; jedno podane hasło zapisuje do obu. ↩︎ ↩︎ ↩︎Smallstep — step certificate install — instaluje certyfikat roota w systemowym magazynie zaufania. ↩︎
Smallstep — ACME basics — provisioner ACME w step-ca i obsługiwane typy wyzwań. ↩︎
Smallstep — step ca renew — z
--daemon„By default, it will renew the certificate before 2/3 of the validity period of the certificate has elapsed”;--execzapewnia „certificate reloads on your services”. ↩︎