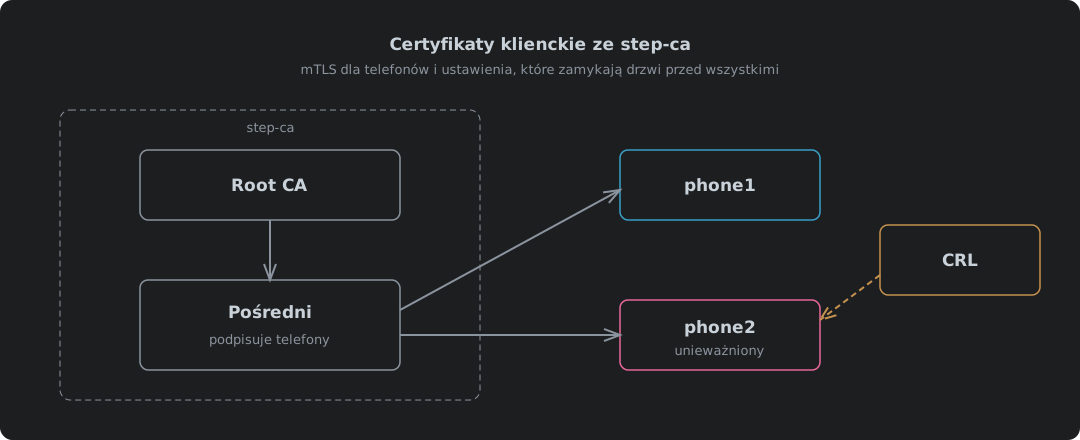
Dlaczego telefony są trudnym przypadkiem
Ustawienia domyślne step-ca są zrobione pod serwery. Serwer co rano sam się odnawia, a Własny urząd certyfikacji: step-ca w kontenerze pokazuje, że to działa dla klientów ACME i wszystkiego, co potrafi uruchomić step ca renew. Tamten wpis omawia też uruchomienie CA, jego dwa hasła i zaufanie do roota, a ten zaczyna tam, gdzie tamten skończył. Telefon z certyfikatem klienckim dla aplikacji Home Assistant niczego nie odnowi, a kiedy jeden zginie, musisz go odciąć dziś, a nie wtedy, gdy wygaśnie jego certyfikat. Na drodze stoi pięć ustawień domyślnych i żadne nie krzyczy. Po prostu zostawiają cię z certyfikatami, które umrą jutro, i listą unieważnień, która odrzuca wszystkich.
| Ustawienie domyślne | Co robi telefonowi | Poprawka |
|---|---|---|
| Certyfikaty żyją najwyżej 24 godziny | Certyfikat telefonu umiera jutro, a aplikacja Home Assistant nie umie go odnowić | Podnieś maxTLSCertDuration w ca.json |
| CRL wyłączona | Unieważnienie zgubionego telefonu niczego nigdzie nie zmienia | Włącz blok crl |
| Zakres CRL nie pasuje do certyfikatów | nginx odrzuca każdy telefon, także dobre | Ustaw idpURL i dodaj szablon z crlDistributionPoints |
| Brak CRL dla pośredniego | nginx dalej odrzuca każdy telefon | Raz w roku podpisz pustą CRL roota |
| CRL żyje 24 godziny | Kiedy wygaśnie, nginx znowu odrzuca każdy telefon | Odświeżaj ją z timera |
Cloudflare robi za ciebie połowę dotyczącą CA w swoim darmowym planie, co pokazuje wersja z Cloudflare. Zrobienie tego samemu oznacza zrobienie wszystkich pięciu. Testy poniżej szły na CA o nazwie Home Assistant CA i to ta nazwa widnieje w wynikach.
Ustawienie pierwsze: certyfikaty żyją jeden dzień
Poproś o rok, a CA odmówi:
The request was forbidden by the certificate authority: requested duration of
8760h1m0s is more than the authorized maximum certificate duration of 24h1m0s.
To dobre ustawienie domyślne dla serwerów i klientów ACME, które odnawiają się cały dzień i nikt tego nie zauważa. Telefon jest wyjątkiem. Aplikacja Home Assistant nie ma jak odnowić własnego certyfikatu klienckiego, więc certyfikat na 24 godziny oznacza codzienny obchód wszystkich telefonów.
Okres ważności to ustawienie i siedzi we własnej konfiguracji step-ca. Każdy provisioner w ca.json przyjmuje claims1:
"claims": {
  "maxTLSCertDuration": "8760h",
  "defaultTLSCertDuration": "24h"
}
| Claim | Znaczenie | Ustawione na |
|---|---|---|
maxTLSCertDuration | Najdłuższy certyfikat, jaki ten provisioner podpisze | 8760h, rok |
defaultTLSCertDuration | Co dostajesz, jeśli nie prosisz | Zostaje 24h, więc rok jest zawsze świadomym wyborem |
minTLSCertDuration | Najkrótszy, jaki podpisze | Bez zmian |
Zrestartuj kontener i rok przechodzi. Rok to ocena sytuacji, nie reguła. Krócej znaczy mniej czasu, w którym skradziony certyfikat się do czegoś przyda, i więcej rundek po domu z ponowną instalacją.
Ustawienie drugie: CRL jest wyłączona
Lista unieważnionych certyfikatów (CRL) to podpisana lista certyfikatów, które CA wycofał. Tak odcina się zgubiony telefon, zanim jego certyfikat wygaśnie, a step-ca jej nie tworzy, dopóki mu się nie każe. Dokumentacja oznacza tę funkcję jako eksperymentalną1.
"crl": {
  "enabled": true,
  "generateOnRevoke": true,
  "cacheDuration": "24h"
}
| Pole | Co robi | Domyślnie |
|---|---|---|
enabled | W ogóle tworzy CRL | Wyłączone |
generateOnRevoke | Przebudowuje listę w chwili unieważnienia certyfikatu | Wyłączone |
cacheDuration | Jak długo każda lista jest ważna | 24 godziny1 |
idpURL | URL, który według listy ona obejmuje | Własna nazwa CA plus /1.0/crl2 |
Zapamiętaj te 24 godziny. Jeszcze wrócą.
Ustawienie trzecie: CRL, której nic nie przyjmie
Z włączoną CRL unieważnij jeden telefon i sprawdź oba telefony:
$ openssl verify -CAfile client-ca.pem -CRLfile crl.pem -crl_check phone1.crt phone2.crt
CN=phone1
error 44 at 0 depth lookup: different CRL scope
error phone1.crt: verification failed
CN=phone2
error 44 at 0 depth lookup: different CRL scope
error phone2.crt: verification failed
Oba nie przechodzą, ten dobry też. Postaw tę listę przed nginx i nikt nie wejdzie.
Sama lista mówi dlaczego. step-ca oznacza każdą CRL krytycznym Issuing Distribution Point, który mówi „ta lista obejmuje certyfikaty, które wskazują tutaj”. Wystawione przez niego certyfikaty nie wskazują nigdzie:
$ openssl crl -in crl.pem -noout -text
        X509v3 Issuing Distribution Point: critical
            Full Name:
              URI:https://localhost/1.0/crl
$ openssl x509 -in phone1.crt -noout -ext crlDistributionPoints
No extensions in certificate
OpenSSL nie zastosuje listy, której zakres nie pasuje do certyfikatu. Więc zamyka drzwi. Co jest słuszne i nikomu do niczego się nie przyda.
| CRL mówi, że obejmuje | Certyfikat mówi, że jego CRL jest pod | Wynik | |
|---|---|---|---|
| Prosto z pudełka | https://localhost/1.0/crl, krytyczne | Nigdzie | different CRL scope, wszyscy odrzuceni |
idpURL i szablon | http://ca.home.example/1.0/crl | http://ca.home.example/1.0/crl | Dobre telefony przechodzą, unieważnione nie |
Domyślny URL nie jest nawet takim, na którym CA nasłuchuje. Kod źródłowy step-ca sam to przyznaje: „this is currently using the port 443 by default”2. Naprawiają to dwa ustawienia i oba muszą wskazywać ten sam URL. idpURL trafia do bloku crl w ca.json, a szablon na provisionerze wbija pasujące crlDistributionPoints w każdy certyfikat3:
{
  "subject": {{ toJson .Subject }},
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["serverAuth", "clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
"options": { "x509": { "templateFile": "templates/leaf-crl.tpl" } }
Wystaw telefonom certyfikaty od nowa, bo tylko nowe certyfikaty niosą to pole, a ta sama kontrola daje właściwą odpowiedź:
CN=phone2
error 23 at 0 depth lookup: certificate revoked
error phone2.crt: verification failed
phone1.crt: OK
Root też potrzebuje CRL
Tamta kontrola patrzyła tylko na certyfikat telefonu. nginx patrzy na cały łańcuch. Ustawia flagę OpenSSL CRL_CHECK_ALL4, a jego dokumentacja mówi to wprost: „When using intermediate certificates, their CRLs should be specified in the same file”5. step-ca wystawia certyfikaty ze swojego pośredniego i wypisuje wyłącznie unieważnienia pośredniego. Nic nie mówi, czy sam pośredni jest nadal dobry:
$ openssl verify -CAfile client-ca.pem -CRLfile crl.pem -crl_check_all phone1.crt
O=Home Assistant CA, CN=Home Assistant CA Intermediate CA
error 3 at 1 depth lookup: unable to get certificate CRL
Poprawka to CRL podpisana przez roota, która niczego nie unieważnia. OpenSSL robi ją z klucza roota i własnego pliku z hasłem CA, a może żyć rok, bo root na co dzień niczego nie unieważnia:
[ca]
default_ca = root
[root]
database = index.txt
crlnumber = crlnumber
default_md = sha256
default_crl_days = 365
private_key = root_ca_key
certificate = root_ca.crt
crl_extensions = crl_ext
[crl_ext]
authorityKeyIdentifier = keyid:always
touch index.txt && echo 1000 > crlnumber
openssl ca -config root-crl.cnf -gencrl -passin file:password -out root.crl.pem
Obie listy w jednym pliku i cały łańcuch się zgadza:
$ openssl verify -CAfile client-ca.pem -CRLfile crl-chain.pem -crl_check_all phone1.crt phone2.crt
CN=phone2
error 23 at 0 depth lookup: certificate revoked
error phone2.crt: verification failed
phone1.crt: OK
Wpisz sobie datę w kalendarz za rok. Kiedy CRL roota wygaśnie, każdy telefon znowu zostaje za drzwiami.
Publikacja CRL
CRL musi być tam, gdzie wskazuje URL w każdym certyfikacie. Nie na samym CA.
| Wybór | Dlaczego |
|---|---|
| Serwer WWW z przodu, nie port 9000 | Port 9000 to całe API step-ca, razem z podpisywaniem. Nikt nie potrzebuje z niego niczego poza listą |
| Zwykłe HTTP, nie HTTPS | RFC 5280 mówi, że punkt dystrybucji „SHOULD include at least one LDAP or HTTP URI”6. Pobieranie po HTTPS wymaga sprawdzenia certyfikatu, które wymaga listy. HTTP przerywa to błędne koło |
| Bez obaw o podmianę | Lista jest podpisana. Zmień jeden bajt i podpis się nie zgadza |
| Odpowiadają tylko dwie ścieżki CRL | Wszystko inne to 404 |
Oba serwery WWW robią to w kilku linijkach i oba przekazują listę prosto ze step-ca, a CRL roota serwują jako plik:
server {
    listen 80;
    listen [::]:80;
    server_name ca.home.example;

    location = /1.0/crl {
        proxy_pass https://127.0.0.1:9000;
        proxy_ssl_trusted_certificate /etc/step/root_ca.crt;
        proxy_ssl_verify on;
        proxy_ssl_name localhost;
    }

    location = /root.crl {
        alias /etc/step/root.crl;
        default_type application/pkix-crl;
    }

    location / {
        return 404;
    }
}
http://ca.home.example {
	handle /1.0/crl {
		reverse_proxy https://127.0.0.1:9000 {
			transport http {
				tls_trust_pool file /etc/step/root_ca.crt
				tls_server_name localhost
			}
		}
	}
	handle /root.crl {
		header Content-Type application/pkix-crl
		root * /etc/step
		file_server
	}
	handle {
		respond 404
	}
}
| Żądanie | nginx | Caddy |
|---|---|---|
/1.0/crl | 200, application/pkix-crl, wystawca to pośredni | 200, application/pkix-crl, wystawca to pośredni |
/root.crl | 200, application/pkix-crl | 200, application/pkix-crl |
/roots.pem, /1.0/sign i reszta API | 404 | 404 |
Oba odpowiadają po IPv6 tak samo jak po IPv4 i tak powinno być. Caddy domyślnie nasłuchuje na obu. nginx nasłuchuje tylko tam, gdzie mu powiesz, więc samo listen 80; to tylko IPv4 i potrzebuje obok listen [::]:80;. Sprawdzone przez ::1: lista wróciła z 200 od obu, gdy nginx dostał tę linijkę. Samo step-ca od razu nasłuchuje na obu.
Test szedł na portach 8080 i 8081, więc URL w testowych certyfikatach zawierał port. W użyciu to port 80, a URL jest dokładnie taki, jak w szablonie.
Żeby lista była świeża
Każda CRL, którą robi step-ca, ma nextUpdate 24 godziny naprzód. Potem jest przeterminowana, a przeterminowana lista zawodzi dokładnie tak samo jak brakująca:
$ openssl verify -CAfile client-ca.pem -CRLfile crl-chain.pem -crl_check_all \
    -attime $(( $(date +%s) + 172800 )) phone1.crt
error 12 at 0 depth lookup: CRL has expired
To jest ten dobry telefon. Dwa dni później. Za drzwiami, bo nic nie pobrało nowej listy.
nginx czyta ssl_crl tylko przy starcie albo przeładowaniu. Więc coś musi co kilka godzin pobrać listę, przebudować plik i przeładować nginx, tak długo, jak to działa, czy ktoś patrzy, czy nie.
#!/bin/sh
# Fetch step-ca's CRL, add the root CRL, and reload nginx only if both parse.
set -eu
dir=${CRL_DIR:-/etc/nginx/pki}
tmp=$(mktemp)
trap 'rm -f "$tmp" "$tmp.pem"' EXIT
curl -fsS --max-time 20 "${CRL_URL:-http://ca.home.example/1.0/crl}" -o "$tmp"
openssl crl -inform DER -in "$tmp" -out "$tmp.pem"
openssl crl -in "$dir/root.crl.pem" -noout
cat "$tmp.pem" "$dir/root.crl.pem" > "$dir/crl-chain.pem.new"
mv "$dir/crl-chain.pem.new" "$dir/crl-chain.pem"
${RELOAD:-nginx -s reload}
| Przebieg | Wynik |
|---|---|
| Normalny | Nowa lista na miejscu, nginx przeładowany, phone1 200, unieważniony phone2 400 |
| CA nieosiągalny | curl: (22) The requested URL returned error: 404, kod wyjścia 22, stara lista nietknięta, bez przeładowania |
Prawdziwą robotę wykonuje set -e. Nieudane pobranie nigdy nie może nadpisać dobrego pliku pustym, bo zepsuta lista zamyka drzwi przed wszystkimi tak samo pewnie jak przeterminowana. Uruchamiaj to co kilka godzin z timera systemd albo crona. To daje mu kilka podejść, zanim cokolwiek wygaśnie. Nic sprytnego, a to jest ten kawałek, dzięki któremu drzwi działają.
Wystawienie telefonowi certyfikatu
Jeden certyfikat na telefon, nazwany od telefonu, na rok:
step ca certificate phone1 phone1.crt phone1.key \
  --provisioner admin --provisioner-password-file prov-pass \
  --not-after 8760h --kty EC
Telefon chce certyfikat, jego klucz i pośredni w jednym pliku PKCS12, a step sam go buduje7:
step certificate p12 phone1.p12 phone1.crt phone1.key \
  --ca certs/intermediate_ca.crt
MAC: sha256, Iteration 2048
PKCS7 Encrypted data: PBES2, PBKDF2, AES-256-CBC, Iteration 2048, PRF hmacWithSHA256
To nowoczesne szyfrowanie, czyli to, co dokumentacja Home Assistant Companion każe wypróbować najpierw, zanim sięgnie się po kontener w starym formacie8.
Telefon potrzebuje od CA trzech rzeczy, nie jednej:
| Plik | Instaluj jako | Dlaczego |
|---|---|---|
root_ca.crt | Certyfikat CA | Żeby telefon ufał certyfikatowi serwera, który step-ca wystawił dla proxy |
intermediate_ca.crt | Certyfikat CA | Łańcuch między rootem a każdym certyfikatem, który CA faktycznie podpisuje |
phone1.p12 | Certyfikat użytkownika VPN i aplikacji | Własny klucz telefonu, to, co go wpuszcza |
Aplikacja Home Assistant na Androida ufa certyfikatom CA zainstalowanym przez użytkownika, tak samo jak wbudowanym9, więc certyfikat serwera ze step-ca działa. Do tej roboty to zresztą lepszy zamek. Nazwa hosta ma znaczenie tylko w domu i dla telefonów, a urządzenie bez twojego roota nie ufa nawet serwerowi, nie mówiąc już o tym, żeby przez niego przejść.
Kiedy telefon zginie:
step ca revoke --cert phone2.crt --key phone2.key --reason "phone lost"
Certificate with Serial Number 89334534279272070053632987406394420097 has been revoked.
Nowa lista powstaje od ręki, a najbliższe odświeżenie stawia ją przed nginx.
CA to obietnica, którą dotrzymujesz codziennie
Kiedy to uruchomiłem, uderzyło mnie, jak mało tej roboty to wystawianie certyfikatów. Jedno polecenie. I tyle. Cała robota siedzi w obietnicach dookoła: że unieważniony telefon zostaje za drzwiami, że dobry telefon zostaje w środku, że lista nigdy nie jest przeterminowana. step-ca dotrzymuje pierwszej, resztę zostawia tobie, a jego ustawienia domyślne zakładają, że jesteś flotą serwerów odnawiających się co rano.
To nie jest wada, po prostu dla takich go zbudowano. Ale to jest przepaść między tym, co narzędzie robi, a tym, jak się je sprzedaje. „Postaw własne CA” brzmi jak kontener i jedno popołudnie. To jest kontener, popołudnie, szablon, CRL roota z datą w kalendarzu i timer, o którego istnieniu zapomnisz aż do dnia, w którym stanie.
I tak to zrób. CA, które sam prowadzisz, to takie, którego nikt inny nie wyłączy, nie przeceni i nie przeczyta. Wiedz tylko, że posiadanie kluczy oznacza posiadanie obowiązków, a to te obowiązki trzymają drzwi zamknięte.
Smallstep — step-ca configuration —
maxTLSCertDuration,defaultTLSCertDuration,minTLSCertDuration; blokcrljest „(experimental)”,cacheDuration„Defaults to 24h”. ↩︎ ↩︎ ↩︎smallstep/certificates v0.30.2 — authority/tls.go — Issuing Distribution Point listy CRL to
idpURL, jeśli jest ustawiony, a w przeciwnym razie własna nazwa CA plus/1.0/crl, oznaczony jako krytyczny. ↩︎ ↩︎Smallstep — Certificate templates —
crlDistributionPoints„defines URLs with the certificate revocation list”. ↩︎nginx — src/event/ngx_event_openssl.c —
ssl_crlustawiaX509_V_FLAG_CRL_CHECK|X509_V_FLAG_CRL_CHECK_ALL. ↩︎nginx — ngx_http_ssl_module, ssl_crl — „When using intermediate certificates, their CRLs should be specified in the same file.” ↩︎
RFC 5280 — Internet X.509 PKI Certificate and CRL Profile — sekcja 4.2.1.13: DistributionPointName „SHOULD include at least one LDAP or HTTP URI”. ↩︎
Smallstep — step certificate p12 — pakuje certyfikat, jego klucz i certyfikaty CA do pliku PKCS12. ↩︎
Home Assistant Companion — Networking, TLS Client Authentication — najpierw wypróbuj obecny domyślny PKCS12, a kontener OpenSSL
-legacytylko wtedy, gdy to zawiedzie. ↩︎home-assistant/android — network_security_config.xml — kotwice zaufania to
systemplususer: „Additionally trust user added CAs”. ↩︎