Skip to content
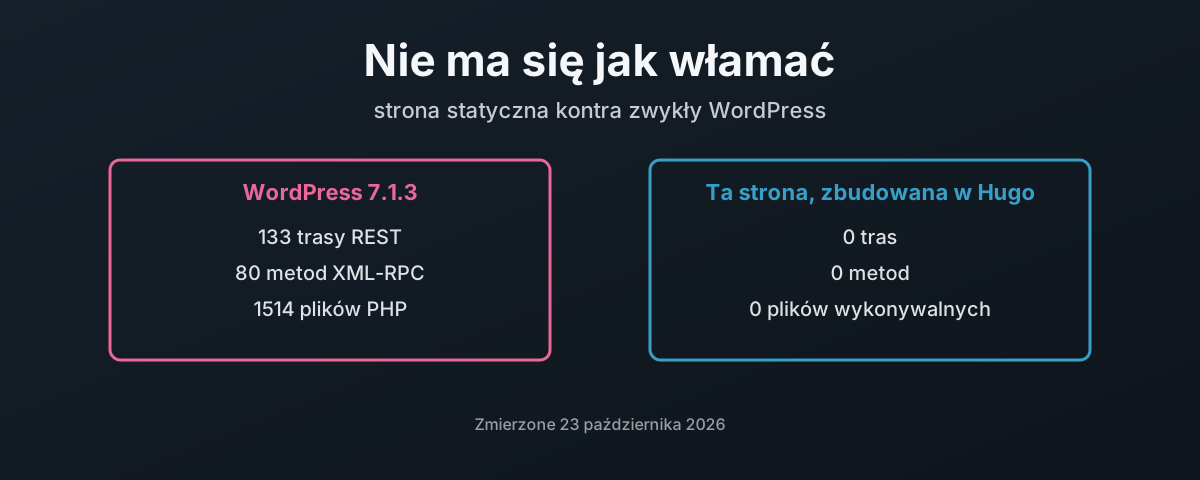
Zwykły WordPress wystawia 133 trasy REST, 80 metod XML-RPC i 1514 plików PHP; ta strona statyczna nie uruchamia niczego na żądanie

Do strony statycznej nie ma się jak włamać

Ten blog jest budowany w Hugo i serwowany jako 6343 zwykłe pliki, a przy żadnym żądaniu nie uruchamia się ani linijka mojego kodu. Naprzeciw niego zwykły WordPress 7.1.3 zmierzony w labie na podmanie: 133 trasy REST, z czego 62 przyjmują zapis, 80 metod XML-RPC, 1514 plików PHP, każdy z jego 3785 plików zapisywalny przez tego samego użytkownika, pod którym działa serwer WWW, i konto bazy danych ze wszystkimi uprawnieniami. Ten wpis liczy obie powierzchnie ataku, wyjaśnia, co model bezpieczeństwa Hugo robi w czasie budowania, przyznaje, dokąd przenosi się ryzyko, gdy przy serwowaniu nic nie działa, łącznie z dwiema lukami w tym, jak budowana była ta strona (jedna jest już załatana), i pokazuje, jak zbudować stronę statyczną offline, raz, i wysłać na serwer wyłącznie gotowe pliki.
23 października 2026 · 15 min · 3695 słów · Damien Dye
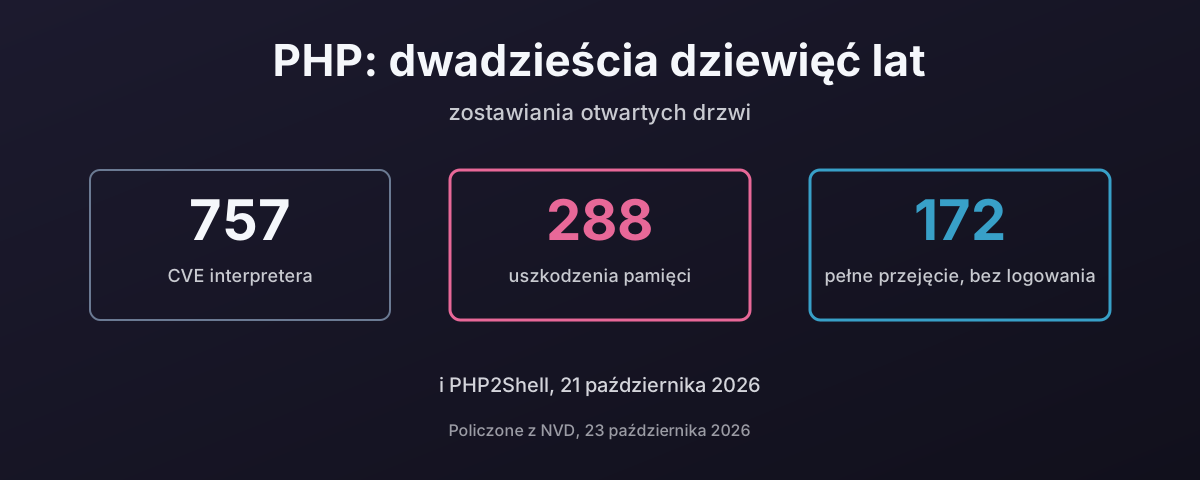
757 CVE interpretera PHP od 1997 roku, co najmniej 288 uszkodzeń pamięci, 172 ocenione jako pełne zdalne przejęcie bez logowania

PHP: dwadzieścia dziewięć lat zostawiania otwartych drzwi

PHP2Shell, ujawniony 21 października 2026, to zdalne wykonanie kodu bez uwierzytelnienia w samym interpreterze PHP, w każdej wersji aż do 5.4, wykorzystywane, zanim powstała łatka. To najnowszy wpis w długiej historii: 757 CVE przeciwko interpreterowi od 1997 roku, z czego co najmniej 288 to uszkodzenia pamięci, a 172 ocenione jako pełne zdalne przejęcie bez logowania. Ten wpis liczy tę historię z NVD i katalogu KEV CISA, wyjaśnia, dlaczego silnik w C i język, który przez dekadę usuwał register_globals, popełniają ten sam błąd dwa razy, patrzy, co WordPress robi z tymi liczbami, jak web shelle zostają na miejscu i jak je zatrzymać, dwa włamania do samego php.net, odsetek sieci wciąż działający na wersjach, których nikt nie łata, i dlaczego zwykłe wdrożenie, jeden proces trzymający szablony, logikę, SQL i hasło do bazy danych, zamienia każdy z tych błędów w wszystko naraz. I dlaczego, skoro sam porzuciłem PHP, uważam, że powinieneś rozważyć odejście od niego do języka bezpiecznego pamięciowo, takiego jak Go.

23 października 2026 · 26 min · 7531 słów · Damien Dye