Skip to content
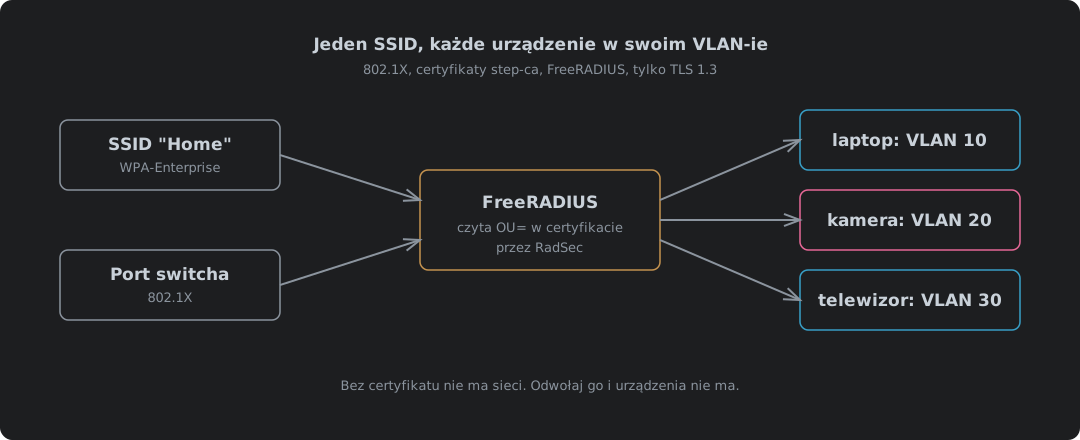
Jeden SSID i jeden port switcha prowadzące do serwera RADIUS, który czyta rolę w certyfikacie step-ca każdego urządzenia i wysyła laptopa do VLAN-u 10, kamerę do VLAN-u 20, a telewizor do VLAN-u 30

Jeden SSID, każde urządzenie w swoim VLAN-ie: 802.1X z certyfikatami step-ca

802.1X z certyfikatami (EAP-TLS) dla przewodowych portów switcha i jednego SSID WPA2/WPA3-Enterprise, w którym to serwer RADIUS decyduje, do którego VLAN-u trafia każde urządzenie. step-ca 0.30.2 wbija rolę w każdy certyfikat urządzenia i odmawia wystawienia certyfikatu bez niej; FreeRADIUS 3.2.10 tłumaczy tę rolę na VLAN, pozwala liście dla poszczególnych urządzeń ją nadpisać i działa wyłącznie na TLS 1.3. Dlaczego problemem jest wspólne hasło do WiFi, dlaczego certyfikaty i dlaczego TLS 1.3, pułapka z odwołaniami, w której FreeRADIUS ignoruje nową CRL po HUP, czemu zaufa urządzenie, które nie sprawdza nazwy serwera, ochrona samego ruchu RADIUS przez Message-Authenticator i RadSec na TLS 1.3, radsecproxy dla sprzętu, który mówi tylko po UDP, port przewodowy i sieć WiFi zasymulowane od końca do końca, ustawienia Netgear i TP-Link, ustawienia klientów Linux, Apple i Android, każdy plik konfiguracji w całości i do pobrania, oraz dlaczego tylu adminów i MSP wciąż się tym nie przejmuje, a Cyber Essentials nie każe im tego robić.
13 października 2026 · 46 min · 10808 słów · Damien Dye

VPN z części: PPP, urządzenia tap i netcat

VPN to dwie roboty: coś, co tworzy łącze wirtualne, i coś, co przenosi bajty. PPP robi pierwszą od 1994 roku i nie obchodzi go, czym jest druga. Dlatego PPTP, L2TP i każda linia dial-up, z jakiej kiedykolwiek korzystałeś, to ten sam protokół na różnych nośnikach. Netcat jest nośnikiem. Ten wpis buduje to na oba sposoby. Najpierw pppd: opcja pty i co robi z pseudoterminalem, wersja po TCP, którą każdy próbuje najpierw, dlaczego protokół strumieniowy wewnątrz TCP rozpada się przy stratach, wersja po UDP, której należy używać, asynchroniczne ramkowanie HDLC i ACCM, który decyduje, ile pasma idzie na escapowanie znaków sterujących, adresacja, routing i IPV6CP, oraz utrzymanie łącza, gdy nośnik umiera bez słowa. Potem ten sam tunel w ogóle bez PPP: urządzenie tap, jeden datagram na ramkę po UDP, prefiks długości, który po TCP musisz wymyślić sam, tun kontra tap i mostkowanie. Potem część, na którą netcat nie ma odpowiedzi: owinięcie nośnika w TLS za pomocą ncat, stunnel i openssl, oraz w DTLS za pomocą socat, czyli kształt, którego naprawdę chcesz. To nigdy nie jest właściwe narzędzie i właśnie o to chodzi: pokazuje, jak zachowuje się egress, gdy atakujący ma roota w twojej sieci, a ruch wychodzący nie był domyślnie zablokowany, i dlaczego domyślna blokada na granicy to jedyna kontrola, która kiedykolwiek była prawdziwa.

14 września 2026 · 54 min · 11726 słów · Damien Dye

Twój firewall słucha poleceń obcych. Wyłącz helpery protokołów.

Helper protokołu (SIP ALG, helper FTP, H.323 ALG, helper conntrack, nazwij go, jak nazywa go twój producent) czyta ładunek połączenia, znajduje w tekście adres i port i otwiera dla nich przychodzącą dziurę. Nie potrafi odróżnić, czy ten tekst przyszedł od prawdziwego klienta FTP, czy z ukrytego formularza na stronie WWW, bo nie ma w nim nic, co by to mówiło. Samy Kamkar udowodnił przypadek przeglądarki w 2010 roku. NAT Slipstreaming udowodnił to ponownie w 2020, a Armis w 2021 rozszerzył atak tak, że sięga dowolnego urządzenia w twojej sieci, nie tylko maszyny, która kliknęła. IETF poprosiło o domyślne wyłączenie helperów w 2007 roku, Linux wyłączył je w 2016, a producenci przeglądarek skończyli z listą zablokowanych portów, która czyta się jak katalog modułów conntrack. Ten wpis przechodzi przez mechanizm diagram po diagramie (tabela oczekiwań, sztuczka z wyrównaniem segmentów, przekierowanie połączeń H.323, helper IRC uruchamiany cudzą wiadomością), omawia helper IPsec pass-through, który w ogóle nie umie czytać ESP i kieruje pakiety przychodzące według SPI podejrzanego jawnym tekstem, zestawia całość z kontrolą firewalla Cyber Essentials, której ewidentnie nie spełnia, i podaje polecenia, żeby wszystko wyłączyć na Linuksie, Cisco, Juniperze, FortiGate i MikroTiku.

14 września 2026 · 47 min · 11051 słów · Damien Dye

IPsec był dobrym pomysłem. Czas go wyłączyć.

IPsec miał rację w 1995 roku: szyfrować pod aplikacją, związać skojarzenie bezpieczeństwa z adresem IP i pozwolić, żeby każdy protokół je odziedziczył. Potem przyszedł NAT, NAT operatorski dokończył dzieła, a poprawką było owinąć całość w UDP i trzymać włączony zegar, żeby tablica translacji o tobie nie zapomniała. Ten wpis pokazuje, jak to się sypie, diagram po diagramie: skojarzenie bezpieczeństwa, które nie przeżyje przepisanego nagłówka, dwa translatory, które ma dziś każde łącze z CGNAT, standard NAT64, który wprost wyłącza IPsec ze swojego zakresu, tunel, który nie może użyć drugiego łącza, bo ESP nie ma portów, MTU, które nie należy do nikogo, oraz L2TP i PPTP jako dwa protokoły, które nigdy nie nadawały się do tej roli. Zawiera dokumentację producentów, Cisco, Juniper i Microsoftu, która przyznaje każdą z tych rzeczy, osiemnaście elementów nazywających się VPN IPsec, w tym dwa, które nigdy nie były standardami, wyjaśnienie, dlaczego Fisher-Price OS (Windows) nigdy naprawdę nie współpracował z otwartym stosem, działającą metodę diagnozowania IPsec, dopóki jeszcze go utrzymujesz, i argumenty za wycofaniem całości, z datami.

13 września 2026 · 60 min · 15199 słów · Damien Dye
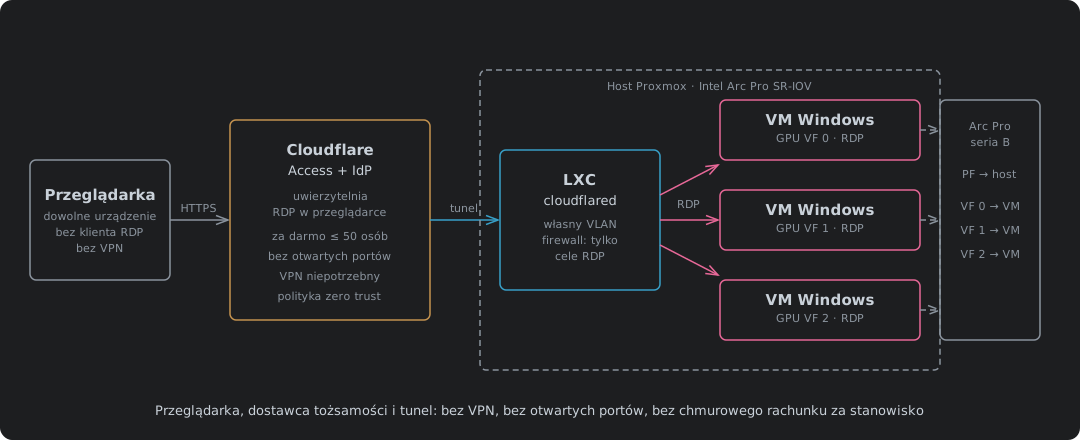
Przeglądarka łącząca się przez Cloudflare Access z maszynami wirtualnymi Windows na hoście Proxmox z wirtualnymi funkcjami GPU Intel Arc Pro

VDI Zero Trust bez rachunku za chmurę: Proxmox, Intel Arc Pro i Cloudflare Access

Część pierwsza: architektura i rachunek kosztów zastąpienia Azure Virtual Desktop przez Proxmox, Intel Arc Pro SR-IOV i Cloudflare Access. OAuth on-prem dla tożsamości, RDP renderowany prosto w przeglądarce, tunel w LXC za firewallem na własnym VLAN-ie, KSM dla gęstości pamięci i profile na Ceph. Następny wpis to buduje.

2 września 2026 · 15 min · 3309 słów · Damien Dye

Ping: narzędzie diagnostyczne, które otwiera znacznie więcej

To ping, a nie reszta ICMP, jest zagrożeniem: echo to kanał, na który każdy host musi odpowiedzieć twoimi własnymi bajtami, więc sieć, która „przepuszcza tylko ping”, ma już pełny VPN na zewnątrz. Wpis zaczyna od zagrożenia, od tego, ile kosztuje twoje wyjście i jak gość w twoim WiFi albo przy niezablokowanym porcie ethernet może je otworzyć, potem pokazuje trzy działające tunele oparte na samym pingu (Hans, icmptunnel i krótki tunel w Pythonie z AES-128), pułapki MTU i IPv6 oraz regułę, która to zamyka: odrzuć echo, zachowaj błędy, w nftables, pf, Cisco, Junos, MikroTik i Windows.

1 września 2026 · 32 min · 6864 słów · Damien Dye

Firewall jest jedenaście hopów stąd

„Port 445 jest gdzieś zablokowany” to nie diagnoza, i właśnie dlatego zgłoszenia o firewall odbijają się przez tydzień między tobą a twoim dostawcą. Każdy router na ścieżce jest ci winien ICMP Time Exceeded, gdy skończy się twój budżet hopów, a to zamienia timeout w odległość. Podniosłem TTL krok po kroku na własnym łączu i znalazłem trzy usterki, o których nie wiedziałem: drop SMB jedenaście hopów dalej, podrobione resety SMTP jeden hop stąd i regułę IPv4 bez bliźniaczki w IPv6.

28 sierpnia 2026 · 35 min · 7312 słów · Damien Dye

Nigdy nie zabrakło nam adresów. Zabrakło nam chęci.

IPv6 jest gotowe, darmowe i domyślnie włączone w każdym systemie operacyjnym od blisko dwudziestu lat. Brytyjską odpowiedzią był carrier-grade NAT, ustawa o logowaniu i opłata £5 miesięcznie za oddanie ci adresu, który kiedyś miałeś. Policzyłem każdą brytyjską sieć w globalnej tablicy routingu, żeby sprawdzić, kto naprawdę włączył IPv6: 1200 tego nie zrobiło, a 463 z nich siedzi na przestrzeni adresowej, o którą poprosiły i której nigdy nie użyły.

27 sierpnia 2026 · 61 min · 12892 słów · Damien Dye