Skip to content
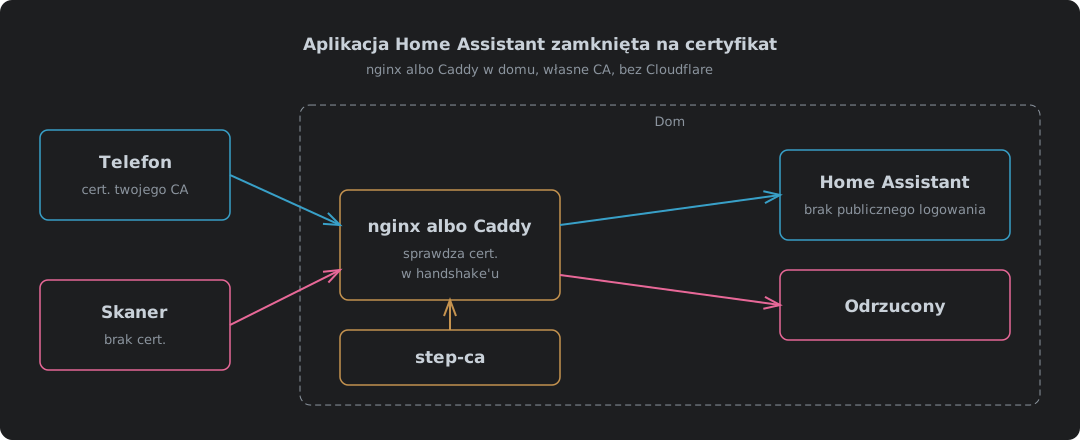
Telefon z certyfikatem z twojego własnego CA przechodzi przez nginx albo Caddy w domu i dociera do Home Assistant, a skaner bez certyfikatu zostaje odrzucony w handshake'u

Aplikacja Home Assistant zamknięta na certyfikat, z nginx albo Caddy i bez Cloudflare

Zamknięcie aplikacji Home Assistant na certyfikat klienta z nginx albo Caddy w domu, ze step-ca jako urzędem certyfikacji zamiast Cloudflare. Co się zmienia, gdy Cloudflare znika ze ścieżki, konfiguracja nginx i konfiguracja Caddy, każda przetestowana bez certyfikatu, z dobrym, z unieważnionym i z przejściem na WebSocket, po IPv4 i IPv6, dlaczego nginx potrafi sprawdzić CRL, a Caddy może tylko trzymać listę dozwolonych, ustawienia zaufanych proxy w Home Assistant, co trzeba zainstalować na telefonie i gdzie to wszystko zawodzi.
9 października 2026 · 9 min · 1971 słów · Damien Dye
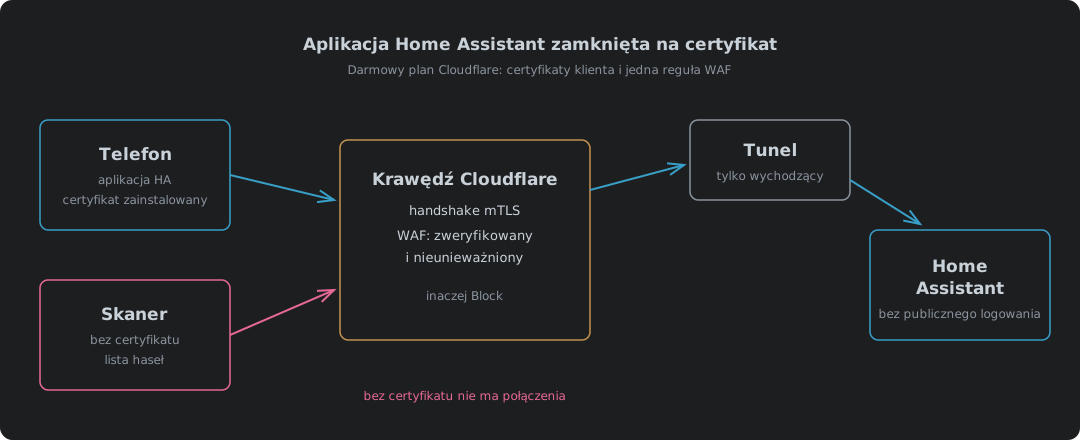
Telefon z certyfikatem klienta przechodzi kontrolę na krawędzi Cloudflare i dociera do Home Assistant przez tunel, a skaner bez certyfikatu zostaje zablokowany na krawędzi

Aplikacja Home Assistant przez Cloudflare, zamknięta na certyfikat, w darmowym planie

Dostęp do Home Assistant z aplikacji na Androida poza domem bez wystawiania strony logowania do internetu. Jak opcje zdalnego dostępu wypadają pod względem ekspozycji, prawdziwego kosztu (obciążenie maszyny i DDoS, a nie tylko rachunek), ryzyka zablokowania i baterii, dlaczego Cloudflare Access i tokeny usług nie pasują do aplikacji, jak certyfikaty klienta z darmowego planu i własna reguła WAF zamykają hostname tunelu dla telefonów, które mają certyfikat, których ustawień Home Assistant potrzebuje reverse proxy, budowa pliku PKCS12, certyfikat Let’s Encrypt na originie i dlaczego odnowienie wymaga restartu, co zrobiły skanery w pierwszych dwóch godzinach i co telefon, Chrome, Helium i dwa klienty aplikacji Companion zrobiły z certyfikatem. Wersja z własnym nginx albo Caddy to osobny wpis.

9 października 2026 · 17 min · 4233 słów · Damien Dye