Skip to content
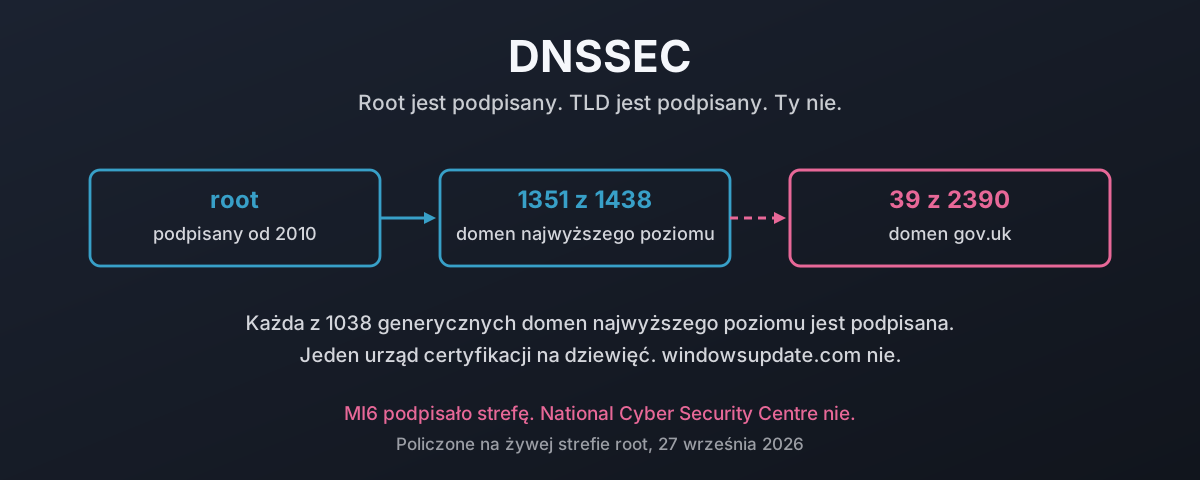
Łańcuch zaufania biegnący od podpisanej strefy root przez podpisany TLD i kończący się na niepodpisanej domenie drugiego poziomu, z policzonymi liczbami przy każdym kroku

DNSSEC: chroń swój ruch przed fałszerstwem

Trudną część DNSSEC skończono lata temu. Licząc na żywej strefie root 27 września 2026, 1351 z 1438 domen najwyższego poziomu ma rekord DS, a podpisany jest każdy z 1038 gTLD. Potem wszystko staje w miejscu. Spis każdej domeny gov.uk z oficjalnego rejestru znajduje 39 podpisanych z 2390, które wciąż się rozwiązują, w tym dziewięć rad parafialnych, a nie ma wśród nich HMRC, NHS, GCHQ ani National Cyber Security Centre. Podpisał jeden urząd certyfikacji na dziewięć. Jedna dystrybucja Linuksa lub BSD na pięć też. windowsupdate.com nie ma żadnego DS. Oto ile naprawdę kosztuje sfałszowana odpowiedź, co robi z nią podpis, dlaczego zwykłe wymówki nie wytrzymują zderzenia z liczbami i czy czterdzieści dwa lata po Mockapetrisie prawdziwy problem polega na tym, że prawie nikt nie rozumie, co DNS naprawdę obiecuje.

27 września 2026 · 43 min · 9720 słów · Damien Dye
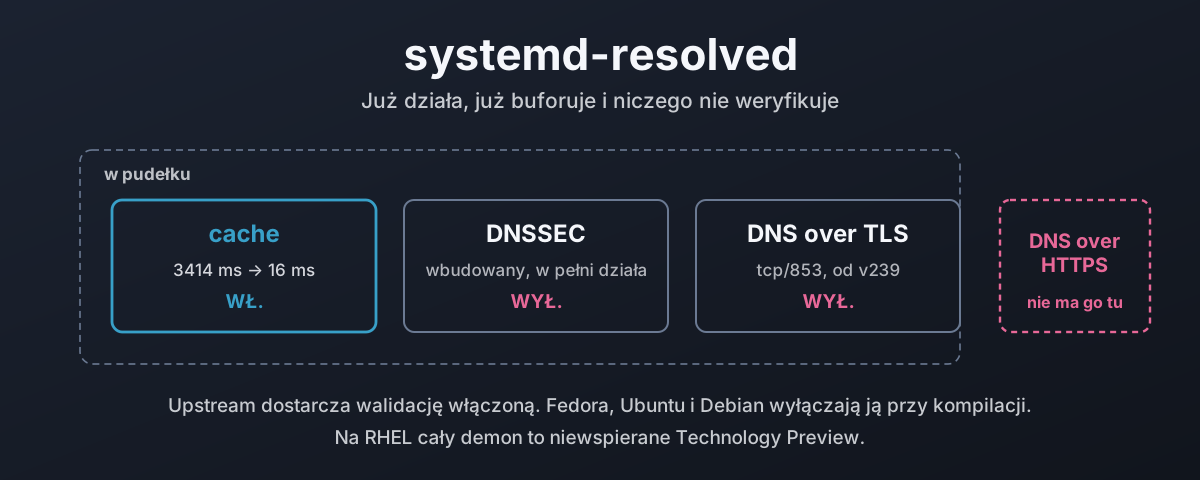
Zapytanie o nazwę przechodzące przez stub listener systemd-resolved do cache, walidatora i szyfrowanego transportu, przy czym walidator i szyfrowanie są wyłączone

Resolved: resolver, który już u ciebie działa

systemd-resolved działa w tej chwili na większości desktopów z Linuksem, buforuje każde zapytanie i nie weryfikuje żadnego. Ten wpis przechodzi ścieżkę rozwiązywania nazw od nss-resolve do dwóch stub listenerów, mierzy, ile cache jest wart na prawdziwej maszynie, włącza DNSSEC i pokazuje trzy werdykty, które może zwrócić, oraz wyjaśnia, czemu walidacja jest domyślnie wyłączona, skoro upstream dostarcza ją włączoną. Potem spis tego, jak mała część sieci jest naprawdę podpisana, DNS over TLS z pułapką trybu ścisłego i oportunistycznego oraz obsługa DNS over HTTPS, o którą proszono od 2018 i która wciąż nie istnieje. Na koniec co dostarczają Fedora, Ubuntu, Debian i rodzina RHEL, jak go podłączyć w każdej z nich i czemu funkcje wyłączone przez twoją dystrybucję to ustawienia domyślne, a nie brakujący kod.

27 września 2026 · 35 min · 7674 słów · Damien Dye

DNS over HTTPS przechodzi prosto obok twoich zabezpieczeń

DNS over HTTPS szyfruje twoje zapytania, i to dobrze, i wysyła je do resolvera wybranego przez klienta na porcie 443, i to jest problem. Twój resolver nigdy nie widzi zapytania, więc blocklista, którą by zastosował, feed zagrożeń, który by trafił, i linia w logu, którą by zapisał, po prostu znikają. Ten wpis przechodzi przez mechanizm: dlaczego jedno szyfrowane połączenie webowe wśród tysięcy jest niewidoczne na granicy, kto na maszynie może wybrać resolver, którego ty nigdy nie wybrałeś (system operacyjny, przeglądarka, dowolna aplikacja, dowolny skrypt na dowolnej stronie i malware), oraz udokumentowane przypadki, od JavaScriptu strony odpytującego publiczny endpoint DoH, który zezwala na żądania cross-origin, przez Godlua i PsiXBot chowające swój kanał sterowania w DoH, po APT OilRig wyprowadzające nim dane. Potem teza, że historia o prywatności to przykrywka: DNS over TLS szyfrował DNS już w 2016, na porcie, którym operator sieci nadal może zarządzać, więc jedyne, co DoH dodaje, to pokonanie administratora, i dlatego zyskali producenci przeglądarek, którzy go napisali i wdrożyli, oraz firma reklamowa prowadząca największy publiczny resolver DoH. Potem naprawa, która nie polega na zakazie szyfrowania. Postaw własny resolver DoH i DoT, ogłoś go przez Discovery of Designated Resolvers, odrzucaj na granicy port 53, port 853 i znane publiczne resolvery DoH, i odpowiedz na kanarka Firefoksa, żeby przeglądarka się wycofała. Zachowaj szyfrowanie. Odbierz wybór resolvera. Na koniec skutki: ta sama egzekucja oparta na DNS działa w całej Europie i w Australii, a sądy we Włoszech, Francji, Belgii i Niemczech nakazują teraz blokowanie samym publicznym resolverom: Cloudflare ukarany grzywną i w apelacji, Google odmawia po cichu, OpenDNS wyłącza się dla całych krajów. Pod spodem leży wzór: amerykański projekt narzucony światu i amerykański rząd, który przedstawia prawo innych krajów jako wymuszenie na amerykańskich firmach i ostrzega je przed jego przestrzeganiem.
24 września 2026 · 33 min · 8461 słów · Damien Dye

Kto naprawdę kontroluje DNS

Korzeń internetu to plik tekstowy o rozmiarze 1,5 MB, który edytuje i podpisuje jedna amerykańska firma. Kto naprawdę kontroluje DNS, co przekazanie funkcji IANA w 2016 roku zmieniło, a czego nie zmieniło, oraz udokumentowany zapis tego, jak ICANN korzystał z tej kontroli.

25 sierpnia 2026 · 44 min · 9309 słów · Damien Dye

Co się stało w Nominet

Rejestr .uk należy do swoich członków, a w marcu 2021 roku przegłosowali usunięcie połowy zarządu. Jak to naprawdę wyglądało od środka, dlaczego prowadzenie .uk obok kilkudziesięciu gTLD ukształtowało sposób jego działania i jak rejestr bez regulatora skończył zdyscyplinowany przez jedynych ludzi, którzy mogli to zrobić.

25 sierpnia 2026 · 26 min · 5411 słów · Damien Dye
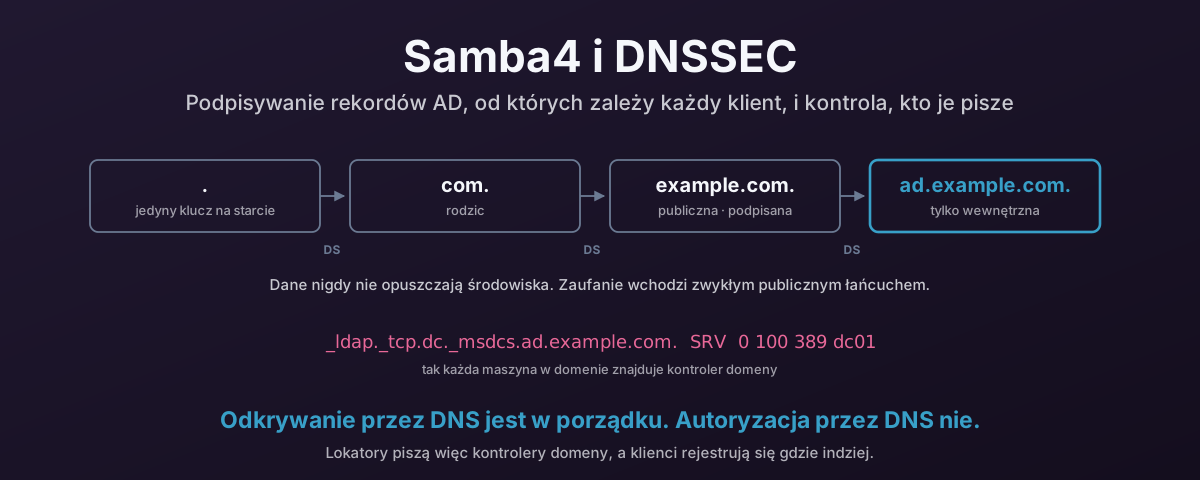
Łańcuch delegacji od korzenia w dół do wewnętrznej strefy Active Directory, z zapisami klientów zamkniętymi w osobnej podstrefie

Samba4 i zabezpieczanie rekordów AD przez DNSSEC

Każda maszyna dołączona do domeny znajduje swój kontroler domeny, pytając DNS o rekord SRV, więc lokatory _msdcs to rekordy najbardziej krytyczne dla bezpieczeństwa, jakie masz. Oto jak porządnie publikować i podpisywać je z DC Samba4: BIND z dlz_bind9 czytający katalog, inline signing, ukryty serwer główny, do którego klienci nigdy nie docierają, i dynamiczne aktualizacje klientów trzymane z dala od strefy z lokatorami. Potem jak zmusić klientów Windows i Linuksa, żeby naprawdę sprawdzali podpisy, bo podpisana strefa, której nikt nie waliduje, zachowuje się dokładnie jak niepodpisana.

24 sierpnia 2026 · 56 min · 11827 słów · Damien Dye