Skip to content
Damien Dye

Damien Dye

Notatki o infrastrukturze i homelabie: Proxmox, Ceph, NetBox, Ansible, certyfikaty.

Najnowsze wpisy

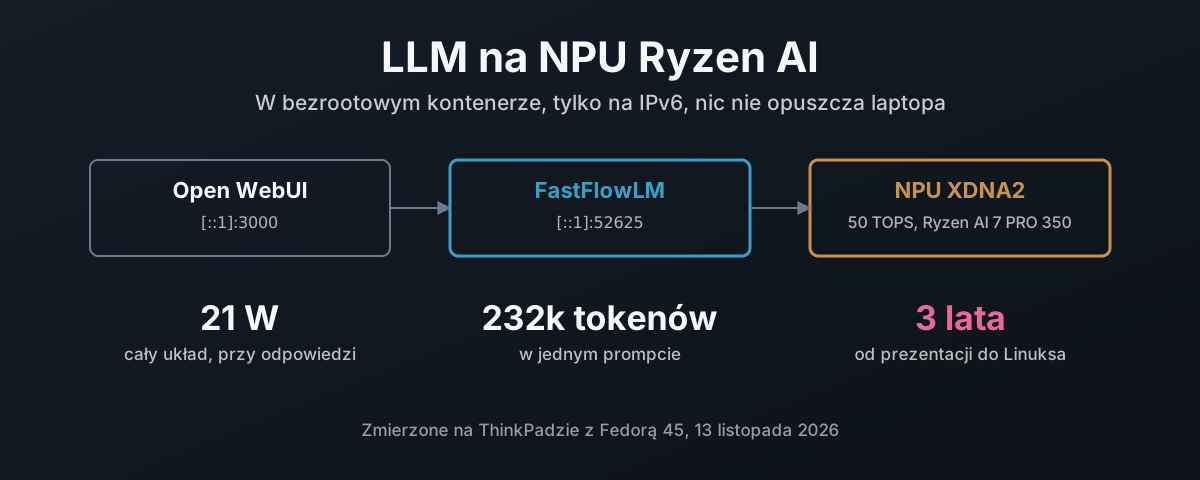
Open WebUI do FastFlowLM do NPU XDNA2 na pętli zwrotnej IPv6: 21 W przy odpowiadaniu, 232 000 tokenów w jednym prompcie, trzy lata od prezentacji AMD do Linuksa

LLM na NPU Ryzen AI, w kontenerze

NPU w laptopie z Ryzen AI to 50 TOPS, które na większości instalacji Linuksa stoją bezczynnie. Tu przechodzisz przez zbudowanie sterownika amdxdna od AMD z zostawieniem na hoście tylko modułu jądra, zbudowanie FastFlowLM z runtime’em XRT od AMD w bezrootowym kontenerze podmana dopasowanym do tego sterownika, przypięcie wszystkiego do pętli zwrotnej IPv6 i uruchamianie przy starcie przez Quadlet. Potem to, co to robi: dziewięć modeli w benchmarku, test kontekstu na 232 000 tokenów, rozpoznawanie mowy Whisperem dziesięć razy szybciej niż w czasie rzeczywistym, Open WebUI i 7000 ukrytych tokenów, które doklejało do każdej wiadomości, oraz szybkość i zużycie energii NPU zmierzone w porównaniu z llama.cpp na zintegrowanym Radeonie 860M. Na koniec oś czasu: trzy lata od ogłoszenia Ryzen AI przez AMD do modelu językowego na jego NPU pod Linuksem, dostarczonego przez projekt, którego AMD nie zaczęło, podczas gdy wysiłek szedł w Copilot+ na Fisher-Price OS (Windows), a nie w centrum danych i linuksowe narzędzia, których naprawdę używają zawodowcy od AI.
13 listopada 2026 · 23 min · 5439 słów · Damien Dye
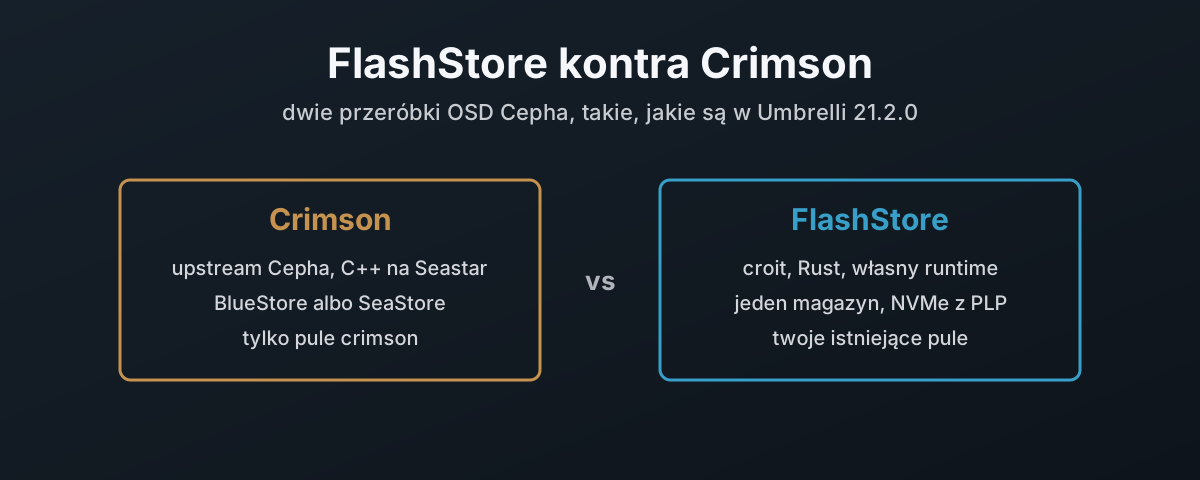
Crimson, własna przeróbka OSD w Cephie na Seastar z SeaStore, kontra croit FlashStore, przeróbka w Rust z własnym magazynem

FlashStore kontra Crimson: dwie przeróbki tego samego OSD

Crimson to własna przeróbka OSD w Cephie, w C++ na frameworku Seastar, z nowym natywnym magazynem o nazwie SeaStore; FlashStore to przeróbka od croit, w Rust, z własnym magazynem. Oba są w wersji zapoznawczej i oba celują w NVMe i szybkie sieci. Ten tekst porównuje je w chwili, gdy Ceph 21.2.0 Umbrella wydaje Crimsona, na podstawie kodu i dokumentacji Cepha oraz migawki ceph-rust od croit: skąd każdy pochodzi i na jakiej licencji, czemu Rust spełnia wytyczne Five Eyes o bezpieczeństwie pamięci, a C++ nie, czemu Crimson potrzebuje własnych pul i flagi eksperymentalnej, a FlashStore wchodzi do istniejących pul, czemu Umbrella nie ma jak zamienić istniejącej puli w pulę Crimsona, więc dane trzeba skopiować, co każdy mówi monitorowi przy starcie, reaktory Seastar kontra przypięte rdzenie odpytujące, fakt, że domyślny OSD Crimson dalej chodzi na BlueStore, drzewa onode, OMAP i LBA w SeaStore kontra jedno drzewo na shard we FlashStore, kolejność, w jakiej każdy zatwierdza zapis, segment cleaner SeaStore oraz jaki sprzęt i jakie pule każdy przyjmie.

11 listopada 2026 · 18 min · 4378 słów · Damien Dye
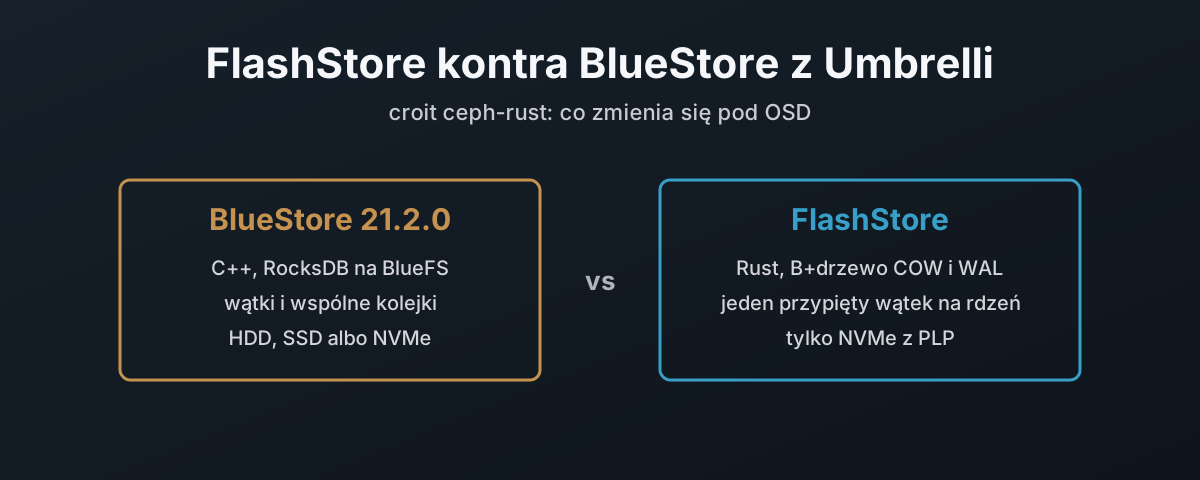
BlueStore z Umbrelli, RocksDB na BlueFS na dowolnym dysku, kontra croit FlashStore, B+drzewo copy-on-write i WAL na rdzeń na NVMe z ochroną przed utratą zasilania

FlashStore kontra BlueStore z Umbrelli: co croit zmienił pod OSD

ceph-rust od croit to przepisany od zera w Rust, metodą clean-room, OSD Cepha z własnym magazynem obiektów FlashStore, w publicznej wersji zapoznawczej od 9 listopada 2026. Ten tekst stawia go obok BlueStore dokładnie takiego, jaki wydaje Ceph 21.2.0 Umbrella, na podstawie kodu i dokumentacji obu projektów: co jest w repozytorium i na jakich licencjach, gdzie każdy magazyn trzyma metadane, jak zapis 4 KiB i zapis poniżej 4 KiB trafia do dysku w każdym z nich, pule wątków Umbrelli kontra jeden wątek na rdzeń we FlashStore, dlaczego FlashStore robi z ochrony przed utratą zasilania twardy wymóg, na czym nie ruszy, dlaczego mówi twoim monitorom, że jest BlueStore, które opcje BlueStore respektuje, a które ignoruje, i dlaczego jedyną drogą między nimi jest backfill.

11 listopada 2026 · 18 min · 4343 słów · Damien Dye
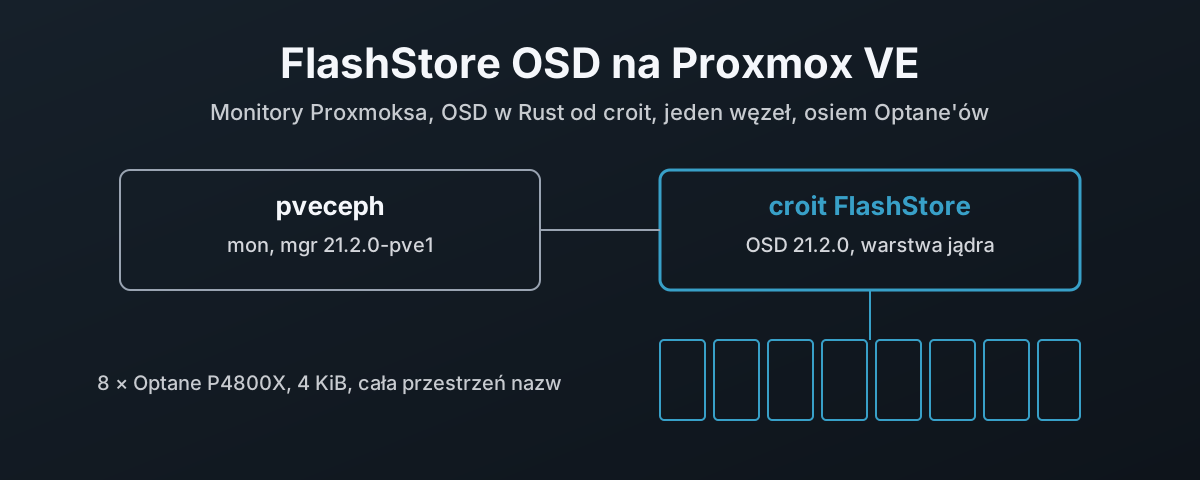
Węzeł Proxmox VE z własnym monitorem i managerem Ceph od Proxmoksa obok OSD croit FlashStore na ośmiu dyskach Optane

FlashStore OSD na Proxmox VE: czego to wymagało na jednym węźle

FlashStore OSD od croit to napisany w Rust zamiennik ceph-osd i BlueStore, w publicznej wersji zapoznawczej od 9 listopada 2026. Tutaj wdrażam go hiperkonwergentnie na pojedynczym węźle Proxmox VE 9.2: Ceph Umbrella 21.2.0 z kreatora PVE dla monitora i managera, OSD FlashStore na dyskach Intel Optane P4800X. Opisuję, dlaczego Umbrella to jedyne wydanie Proxmoksa, które pasuje, formatowanie dysków do 4 KiB i reset kontrolera, który przerywa formatowanie, co raportuje croit-flashstore-osd –check, dlaczego dostarczony unit nie może odczytać ceph.conf Proxmoksa i drop-in, który to naprawia, passthrough NVMe, którego odmawia jądro Proxmoksa, i bezpośredni backend, który działa, przygotowanie OSD po adresie PCI, co robi z nimi panel OSD w PVE, pulę, storage RBD i maszynę wirtualną z Fisher-Price OS (Windows) zainstalowaną na nim, CrystalDiskMark uruchomiony w tej VM i zestawiony z licznikami samych dysków, pamięć Ceph przy wszystkich ośmiu aktywnych OSD, trzy VM naraz przy docelowej pamięci 1 GiB oraz skrypt, który robi to wszystko, przetestowany przez odbudowę OSD od zera.

11 listopada 2026 · 32 min · 7028 słów · Damien Dye
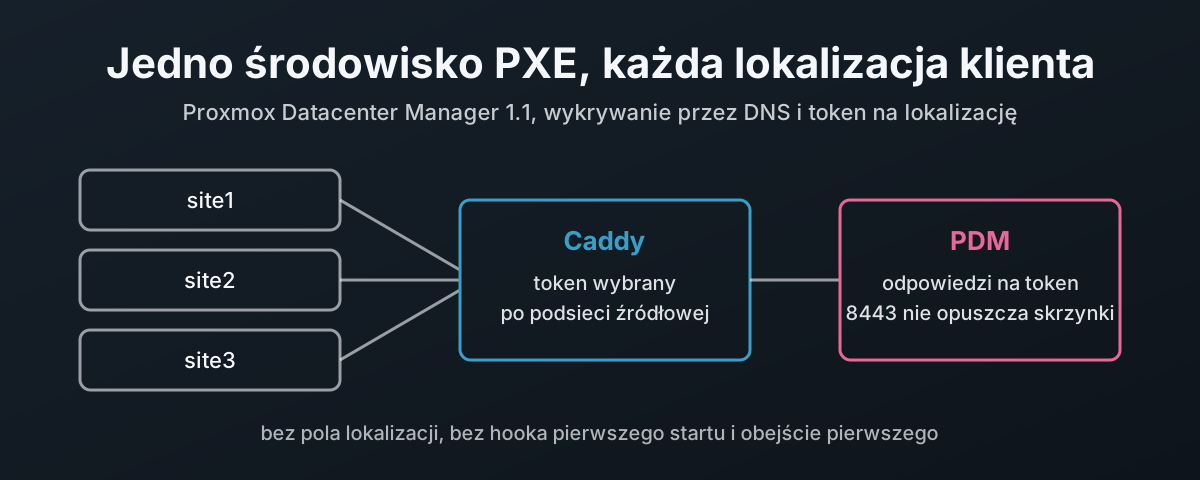
Trzy lokalizacje klientów zasilające jeden Caddy, który każdej podaje jej własny token, przed jednym Proxmox Datacenter Manager

Jedno środowisko PXE dla każdego klienta: instalacje nienadzorowane z Proxmox Datacenter Manager

Proxmox Datacenter Manager 1.1 potrafi serwować pliki odpowiedzi automatycznemu instalatorowi Proxmoksa, co czyni go naturalnym serwerem instalacyjnym dla MSP opiekującego się wieloma lokalizacjami klientów. Przypadek użycia to klient, który chciał, żeby każda lokalizacja była budowana z własnym nazewnictwem, hasłem roota i kluczami SSH, przez wpięcie serwera do właściwego VLAN-u i uruchomienie go, bez zbierania numerów seryjnych i bez pliku odpowiedzi dla każdej maszyny; ten wpis obejmuje tę połowę, która dotyczy rozruchu i instalacji, a dołączanie do klastra zostawia na boku. PDM nie potrafi dopasować odpowiedzi do lokalizacji i nie potrafi dać węzłowi skryptu pierwszego startu, a oba fakty wykazuję na podstawie kodu źródłowego PDM. Mimo to buduję tu jedno środowisko PXE dla każdej lokalizacji: jeden obraz rozruchowy z niesekretnym catch tokenem, wykrywanie przez rekordy DNS TXT, żeby obraz nie zawierał żadnego URL-a, i proxy Caddy, które po podsieci źródłowej podmienia catch token na bearer token danej lokalizacji. Opisuję, jak PDM wybiera odpowiedź, prepare-iso dla iPXE, rekordy DNS, dnsmasq i pętlę iPXE, utwardzony Caddy, który serwuje cały interfejs PDM na 443 przy 8443 zamkniętym przez nftables, logowanie użytego tokenu wyłącznie po nazwie, webhook poinstalacyjny, dodanie Proxmox Backup Server i kompromisy, które zostają.

7 listopada 2026 · 32 min · 7294 słów · Damien Dye
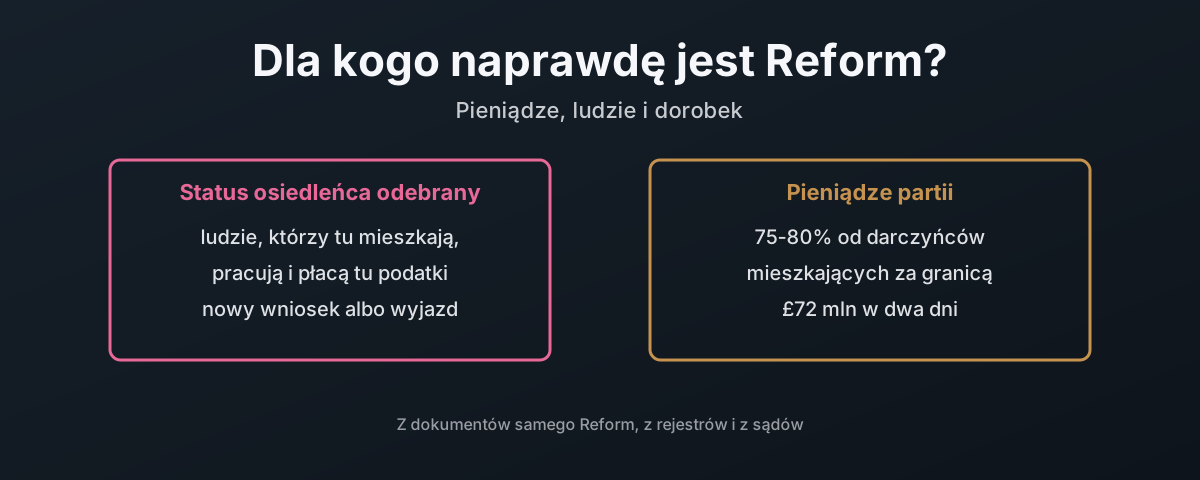
Dla kogo naprawdę jest Reform: osiedleni podatnicy tracą status, partię finansują darczyńcy mieszkający za granicą

Dla kogo naprawdę jest Reform? Pieniądze, ludzie i dorobek

Tekst opiniotwórczy o Reform UK, zbudowany z własnych dokumentów partii i z jawnych rejestrów. Jej plan odebrania prawa stałego pobytu (indefinite leave to remain) ludziom, którzy tu mieszkają, pracują i płacą podatki. Plan socjalny, który oszczędza emeryturę państwową i tnie wsparcie dla osób w wieku produkcyjnym. Spółka partyjna należąca do lidera aż do 2025 roku i statut, który zostawia członkom skrzynkę na sugestie. Pracujący beneficjenci Universal Credit i opiekunowie, których plan by wyrzucił. Od 75 do 80% darowizn od darczyńców mieszkających za granicą, test miejsca zamieszkania, który Parlament uchwalił w 2009 roku i nigdy nie uruchomił, oraz co o takich pieniądzach mówią Rada Europy i przegląd zlecony przez sam rząd. Interesy darczyńców: Tether, QinetiQ, krypto oraz przyznanie się do winy i ułaskawienie w USA. Prezent w wysokości £5 mln, zarobki Farage’a i jego dorobek jako europosła, nieruchomości i podatki Tice’a, zwrot Jenricka i Westferry, powiązania z Putinem i Trumpem, kto zapłacił za podróże na inaugurację Trumpa, do Mar-a-Lago, Abu Zabi i Izraela, RFOI Ltd, trust Ghandeharich i firmy na skraju bankructwa, które dały £485 000, firmy kryptowalutowe płacące Farage’owi i emeryci tracący pieniądze na oszustwach kryptowalutowych, czas antenowy Reform w BBC i jego własne miejsce w GB News, historia rasizmu i postępowań dyscyplinarnych oraz 7 z 12 „oszczerstw”, które okazały się prawdą. A potem pytanie z tytułu.

28 października 2026 · 72 min · 20744 słów · Damien Dye
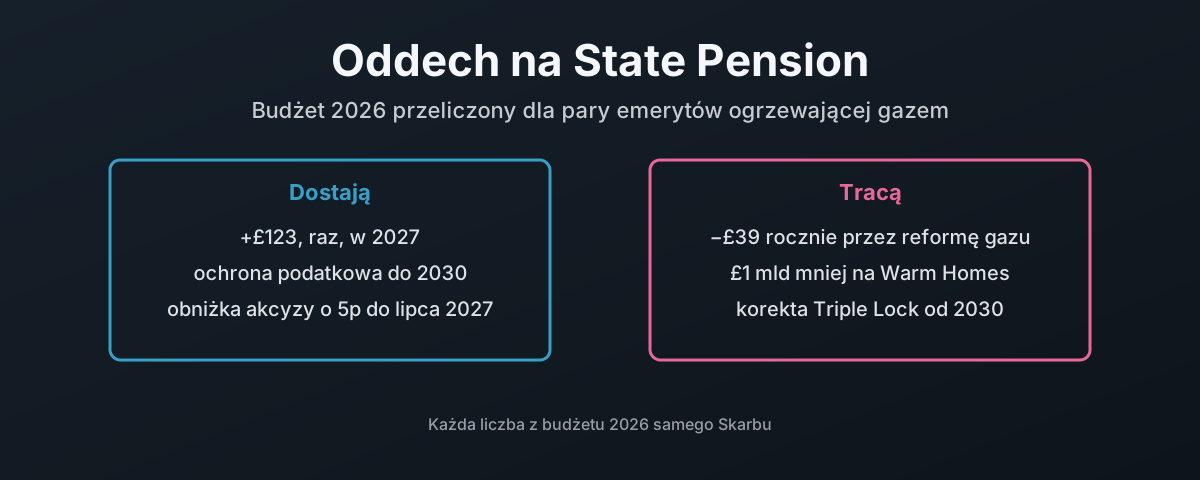
Oddech na emeryturze państwowej: co budżet 2026 daje parze emerytów ogrzewającej gazem

Oddech na emeryturze państwowej: budżet 2026 dla pary emerytów ogrzewającej gazem

Co budżet 2026 robi dla pary żyjącej wyłącznie z pełnej nowej State Pension, £25 095 rocznie na dwoje, ogrzewającej dom gazem przy 13 375 kWh rocznie i jeżdżącej autem na benzynę 4000 mil rocznie. Rachunek z własnego dokumentu Skarbu: £100 Household Energy Payment, 0% VAT na prąd, obniżka akcyzy paliwowej, opłata stała za gaz przeniesiona do ceny jednostkowej, co kosztuje dużego odbiorcę gazu, i Gas Shipper Obligation przeniesione do podatków ogólnych, co dla odmiany pomaga. Potem rzeczy, których nie widać na rachunku: dochód o £119 tygodniowo za wysoki na Pension Credit i pomoc przy okularach, która z nim idzie, obowiązkowe badanie wzroku starszych kierowców w konsultacjach, fiscal drag, które zabiera im zapas pod Personal Allowance zamiast gotówki, Pension Tax Allowance łatające to, które kończy się rok przed zamrożeniem i opodatkowuje rentę dożywotnią z pracy w wysokości £790, której indeksacja by nie ruszyła, korekta Triple Lock od kwietnia 2030 warta dla Skarbu £15 mld rocznie pod koniec lat 2030., oraz pieniądze na ocieplenie i pompy ciepła, które pomogłyby im najbardziej, obcięte albo opodatkowane.

28 października 2026 · 15 min · 3706 słów · Damien Dye
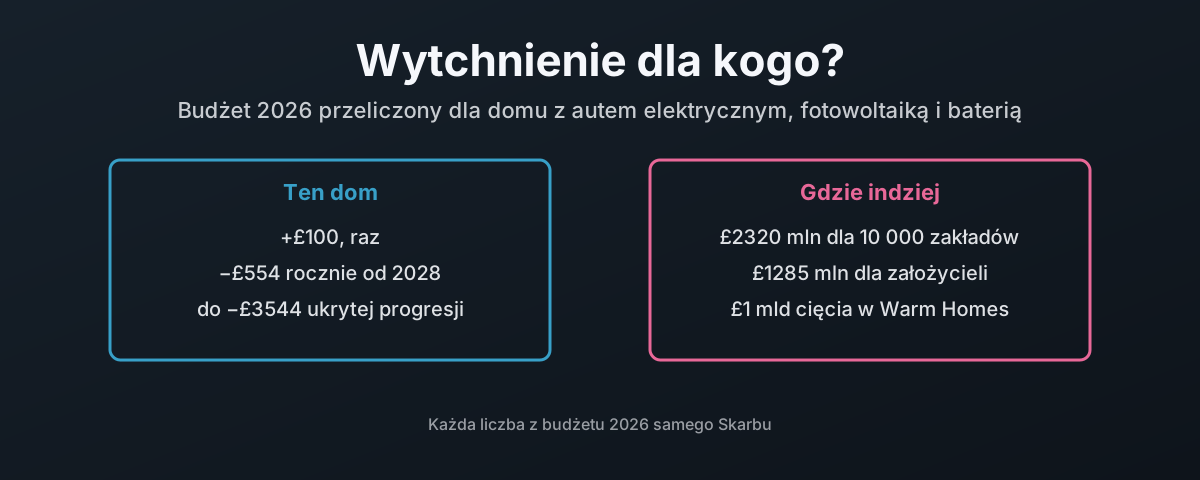
Wytchnienie dla kogo: co budżet 2026 daje domowi z autem elektrycznym, fotowoltaiką i baterią, a co daje dużemu biznesowi

Wytchnienie dla kogo? Budżet 2026 z perspektywy domu z autem elektrycznym, fotowoltaiką i baterią

Co budżet 2026 naprawdę robi dla płatnika stawki 40%, który pracuje z domu, ma auto elektryczne robiące 20 000 mil rocznie na dojazdach drugiej połówki, ma fotowoltaikę i baterię, a gaz ograniczył do ciepłej wody i odrobiny ogrzewania. Rachunek pozycja po pozycji, z własnego dokumentu Skarbu: jednorazowe £100 Household Energy Payment, 0% VAT na prąd, opłata stała za gaz przenoszona do ceny jednostkowej, podczas gdy większa opłata stała za prąd zostaje, Gas Shipper Obligation zdjęta z rachunku za gaz i przeniesiona na ogólne podatki, i komu ona płaci, dlaczego wodór robiony z prądu przegrywa z pompą ciepła o sprawności 280%, opłata za milę eVED przy dojazdach 20 000 mil rocznie, oraz ukryta progresja z progów zamrożonych od 2021 do 2031, policzona względem tego, gdzie ustawiłoby je prawo, dla płatnika 40% i dla najmniej zarabiających, których uderza najpierw. Potem kto dostaje pieniądze zamiast tego, z własnych wyliczeń budżetu: 10 000 energochłonnych zakładów, operatorzy spalarni odpadów, założyciele szybko rosnących firm kontra zwykli właściciele sprzedający firmę, małe sklepy przy ulicy opłacane przez małych sprzedawców internetowych, centra danych na początku kolejki do sieci, oraz zbrojenia finansowane częściowo z cięć w Warm Homes Plan, z liczbami samego MoD o tym, ile trafia do BAE Systems i ile wydaje się bez przetargu. Czego budżet nie robi dla ocieplenia i fotowoltaiki na dachu, gdzie VAT wraca do 5%, i co się stało z dotacją do pomp ciepła. I co nowa reguła VAT dla platform internetowych oznacza dla sprzedawania własnych rzeczy na eBayu.

28 października 2026 · 34 min · 8189 słów · Damien Dye
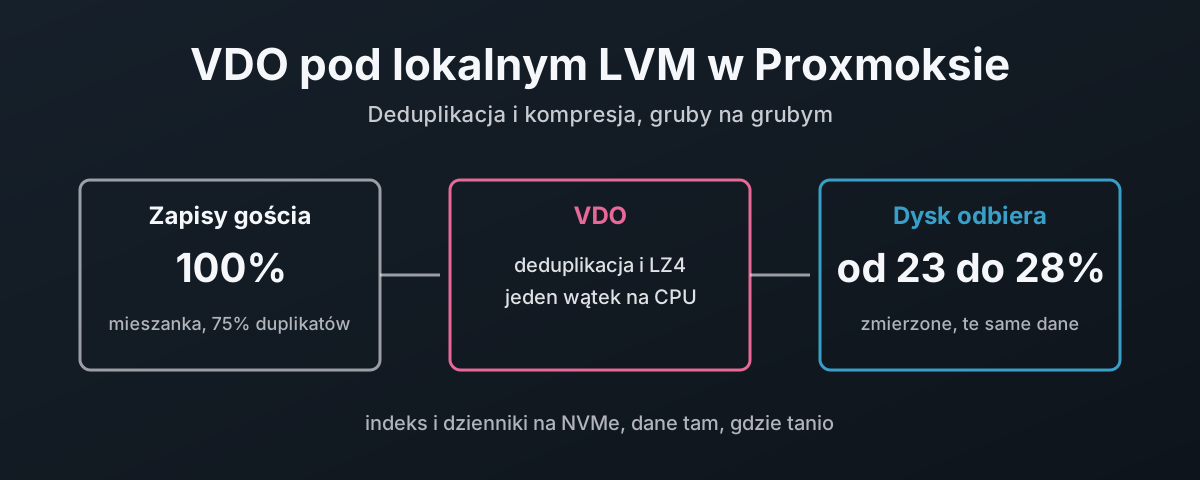
Zapisy gościa po lewej, VDO pośrodku, a po prawej do dysku trafia tylko około jednej czwartej bajtów

VDO pod lokalnym LVM w Proxmoxie: do dysku trafia mniej bajtów

VDO to warstwa deduplikacji i kompresji w jądrze. Pod grubą grupą woluminów LVM daje lokalnym dyskom Proxmox VE zapis jednej kopii każdego bloku, który maszyny wirtualne współdzielą, więc do dysku trafia znacznie mniej bajtów. Buduję go tu gruby na grubym na hoście Proxmox VE 9, z VDO dopasowanym rozmiarem do miejsca, które naprawdę ma, tak żeby nic nad nim nie mogło nadmiernie przydzielać, z ustawieniem scan_lvs w lvm.conf i jego filtrem oraz z wątkami VDO dopasowanymi do liczby CPU. Mierzę, ile deduplikacja zaoszczędziła na szablonie i sześciu pełnych klonach, dwóch obrazach ISO, zerach i danych losowych, ile bajtów dysk faktycznie odebrał wobec tego, co zapisał gość, i ile VDO kosztuje wobec tego samego Intel Optane bez VDO. Potem buduję pulę z indeksem i dziennikami VDO na NVMe i danymi na drugim urządzeniu, dowodzę układu narzędziem vdolistmetadata, mierzę, jak dzieli się I/O, następnie stawiam VDO na bcache z jednym NVMe podzielonym między cache bcache a metadane VDO i mierzę, ile bajtów trafia do cache z VDO i bez niego. Rozważam, co to wszystko oznacza na sprzętowym RAID6 z HDD, i omawiam discard przy usuwaniu.

27 października 2026 · 26 min · 5788 słów · Damien Dye
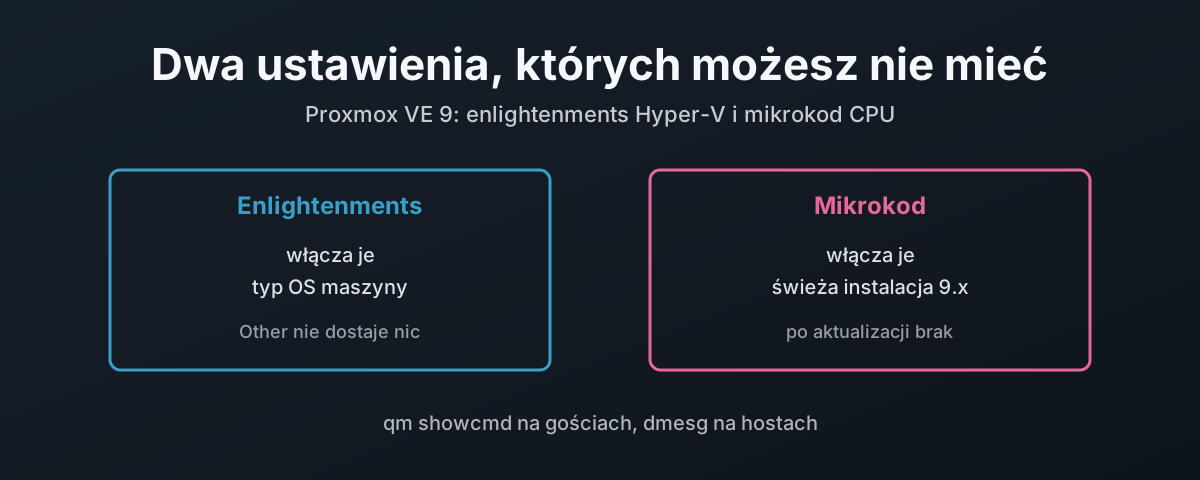
Dwa ustawienia domyślne Proxmox: enlightenments Hyper-V włączane przez typ OS maszyny wirtualnej i mikrokod CPU włączany przez sposób instalacji hosta

Dwa ustawienia domyślne Proxmox VE 9, których możesz nie mieć: enlightenments Hyper-V i mikrokod CPU

Proxmox VE 9 włącza enlightenments Hyper-V dla gości Fisher-Price OS (Windows) i instaluje mikrokod CPU na nowych hostach, ale tylko jeśli VM dostała typ OS Microsoft Windows, a host pochodzi z instalatora 9.x. Tu jest o tym, co robią enlightenments, jakie dokładnie reguły stosuje qemu-server, żeby je wybrać (zmierzone na żywym hoście 9.2), dlaczego przypinanie wersji maszyny trzyma starsze VM z dala od lipcowej poprawki hv-evmcs z 2026 roku, jakiego buildu pve-qemu-kvm ta poprawka potrzebuje i co każde wydanie QEMU od 10.0 naprawiło dla tych gości, dlaczego ich miejsce jest na q35, a nigdy na i440fx (który kreator wciąż daje większości z nich), o dwóch flagach, które możesz ustawić ręcznie, jak udowodnić, co VM faktycznie uruchamia, skąd bierze się mikrokod (firmware płyty, Debian i własne repozytorium Proxmox), dlaczego host po aktualizacji nie ma go wcale (z węzłem Intela cztery wydania Intela do tyłu jako przykładem), o przebudowie initramfs, którą wywołuje jego instalacja, i starszych jądrach, które ta przebudowa pomija, o awarii RDSEED na Zen 5, która z tego wynika, o włączeniu go, restarcie po kolei w klastrze Ceph i wycofaniu złej aktualizacji.

27 października 2026 · 22 min · 5494 słów · Damien Dye
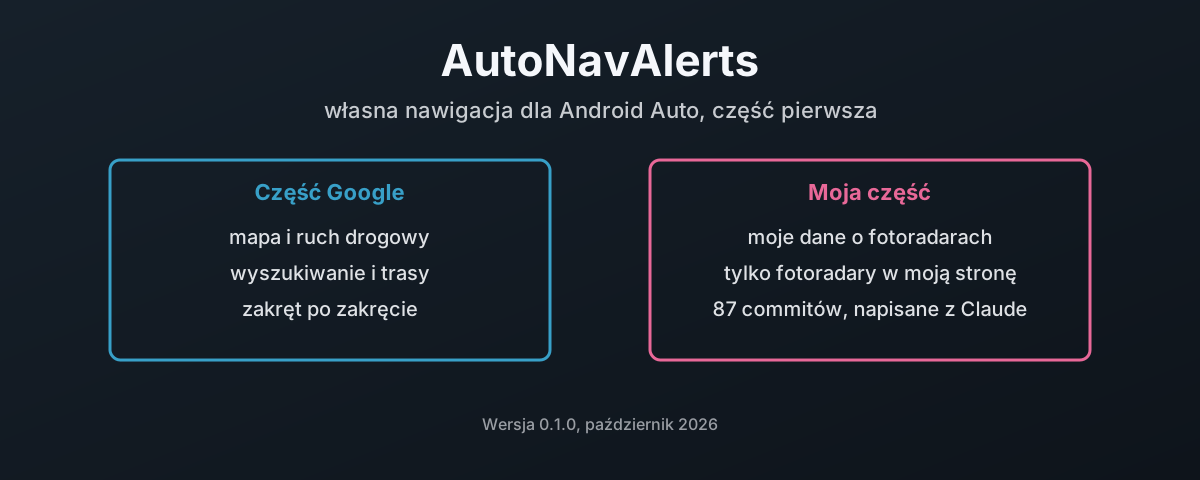
AutoNavAlerts: mapa i trasy Google w Android Auto, z alertami tylko dla fotoradarów skierowanych w twoją stronę

AutoNavAlerts, część pierwsza: własna nawigacja dla Android Auto

AutoNavAlerts to aplikacja nawigacyjna dla Android Auto, którą buduję na Navigation SDK od Google: mapa Google, ruch drogowy, wyszukiwanie i prowadzenie zakręt po zakręcie, a na wierzchu system alertów o fotoradarach, który wczytuje moją własną subskrypcję PocketGPSWorld i ostrzega tylko o fotoradarach skierowanych w moim kierunku jazdy. Część pierwsza opisuje, co aplikacja robi dziś, na co Google pozwala aplikacji zewnętrznej na ekranie samochodu, a czego jej odmawia (zgłaszanie zdarzeń, ograniczenie prędkości, dotyk na własnych kontrolkach SDK), dlaczego każdy użytkownik przynosi własny klucz Maps i własne dane o fotoradarach, oraz jak kod został napisany z Claude: najpierw dokument projektowy, 87 commitów w niecałe dwa dni, twarde reguły, które wyszły z testów na stanowisku, błędy napisane przez agentów i to, jak każdy z nich został złapany, oraz pierwsza prawdziwa jazda samochodem.

23 października 2026 · 14 min · 3024 słów · Damien Dye
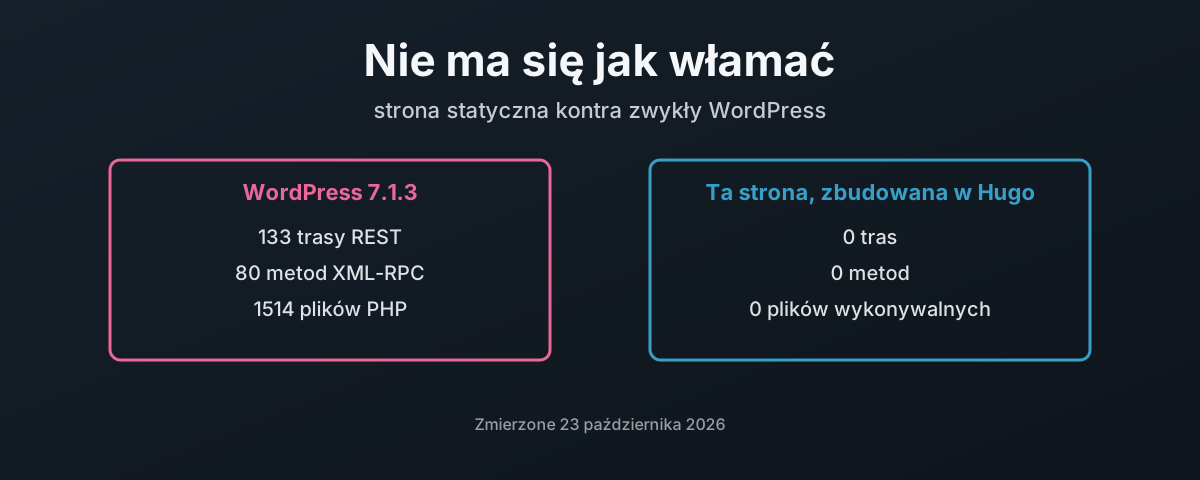
Zwykły WordPress wystawia 133 trasy REST, 80 metod XML-RPC i 1514 plików PHP; ta strona statyczna nie uruchamia niczego na żądanie

Do strony statycznej nie ma się jak włamać

Ten blog jest budowany w Hugo i serwowany jako 6343 zwykłe pliki, a przy żadnym żądaniu nie uruchamia się ani linijka mojego kodu. Naprzeciw niego zwykły WordPress 7.1.3 zmierzony w labie na podmanie: 133 trasy REST, z czego 62 przyjmują zapis, 80 metod XML-RPC, 1514 plików PHP, każdy z jego 3785 plików zapisywalny przez tego samego użytkownika, pod którym działa serwer WWW, i konto bazy danych ze wszystkimi uprawnieniami. Ten wpis liczy obie powierzchnie ataku, wyjaśnia, co model bezpieczeństwa Hugo robi w czasie budowania, przyznaje, dokąd przenosi się ryzyko, gdy przy serwowaniu nic nie działa, łącznie z dwiema lukami w tym, jak budowana była ta strona (jedna jest już załatana), i pokazuje, jak zbudować stronę statyczną offline, raz, i wysłać na serwer wyłącznie gotowe pliki.

23 października 2026 · 15 min · 3695 słów · Damien Dye
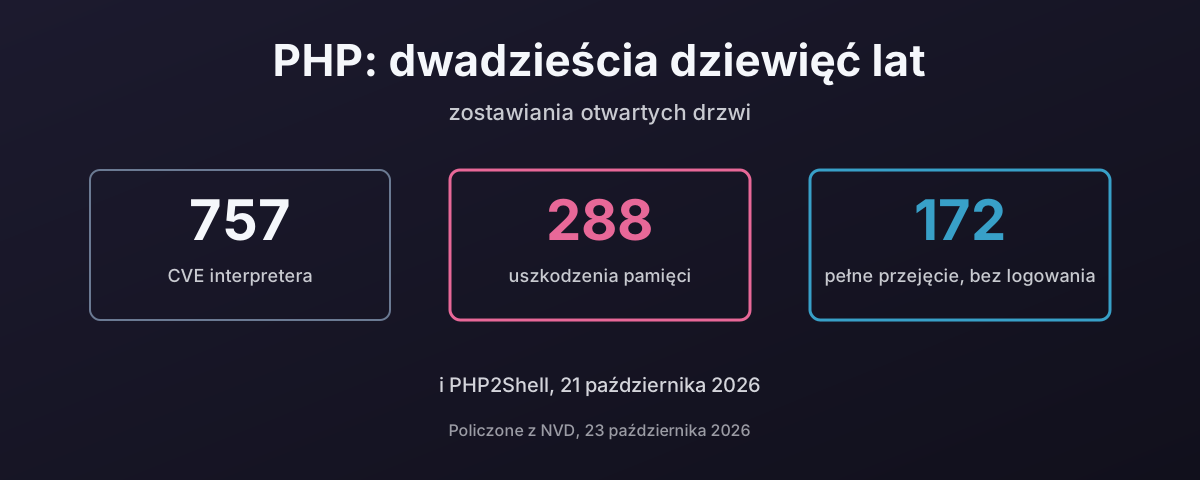
757 CVE interpretera PHP od 1997 roku, co najmniej 288 uszkodzeń pamięci, 172 ocenione jako pełne zdalne przejęcie bez logowania

PHP: dwadzieścia dziewięć lat zostawiania otwartych drzwi

PHP2Shell, ujawniony 21 października 2026, to zdalne wykonanie kodu bez uwierzytelnienia w samym interpreterze PHP, w każdej wersji aż do 5.4, wykorzystywane, zanim powstała łatka. To najnowszy wpis w długiej historii: 757 CVE przeciwko interpreterowi od 1997 roku, z czego co najmniej 288 to uszkodzenia pamięci, a 172 ocenione jako pełne zdalne przejęcie bez logowania. Ten wpis liczy tę historię z NVD i katalogu KEV CISA, wyjaśnia, dlaczego silnik w C i język, który przez dekadę usuwał register_globals, popełniają ten sam błąd dwa razy, patrzy, co WordPress robi z tymi liczbami, jak web shelle zostają na miejscu i jak je zatrzymać, dwa włamania do samego php.net, odsetek sieci wciąż działający na wersjach, których nikt nie łata, i dlaczego zwykłe wdrożenie, jeden proces trzymający szablony, logikę, SQL i hasło do bazy danych, zamienia każdy z tych błędów w wszystko naraz. I dlaczego, skoro sam porzuciłem PHP, uważam, że powinieneś rozważyć odejście od niego do języka bezpiecznego pamięciowo, takiego jak Go.

23 października 2026 · 26 min · 7531 słów · Damien Dye
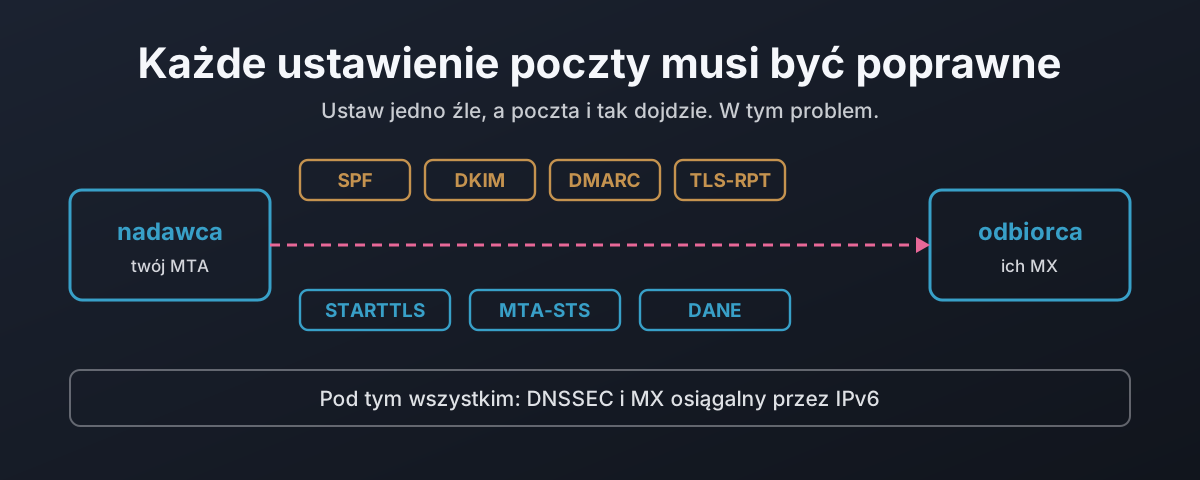
Siedem ustawień poczty na drodze między dwoma serwerami, z DNSSEC i IPv6 pod spodem

Dlaczego każde ustawienie poczty musi być poprawne

Każda warstwa bezpieczeństwa poczty jest zaprojektowana tak, by w razie problemu dalej działać, a nie bezpiecznie się zatrzymać. Usuń linię STARTTLS z powitania, a nadawca oportunistyczny pośle dalej jawnym tekstem; RFC 3207 opisuje to jako atak i zarazem zabrania publicznemu serwerowi się przed nim bronić. Ten wpis rejestruje ten atak man-in-the-middle w labie, potem przechodzi przez siedem ustawień chroniących wiadomość w drodze i dla każdego pokazuje, co chroni, czego nie chroni i jak zawodzi w stronę otwartą, gdy jest źle ustawione. Dalej DANE: dlaczego rekord TLSA jest bezwartościowy bez DNSSEC pod spodem, dlaczego liczą się 3 1 1 i ponowne użycie klucza, i dlaczego nieaktualny rekord to jedyna awaria, która zamyka zamiast otwierać. Na koniec spis tylko do odczytu brytyjskich banków, dużych dostawców poczty i urzędów certyfikacji, liczący, ilu z nich robi cokolwiek z tego.

22 października 2026 · 17 min · 3819 słów · Damien Dye
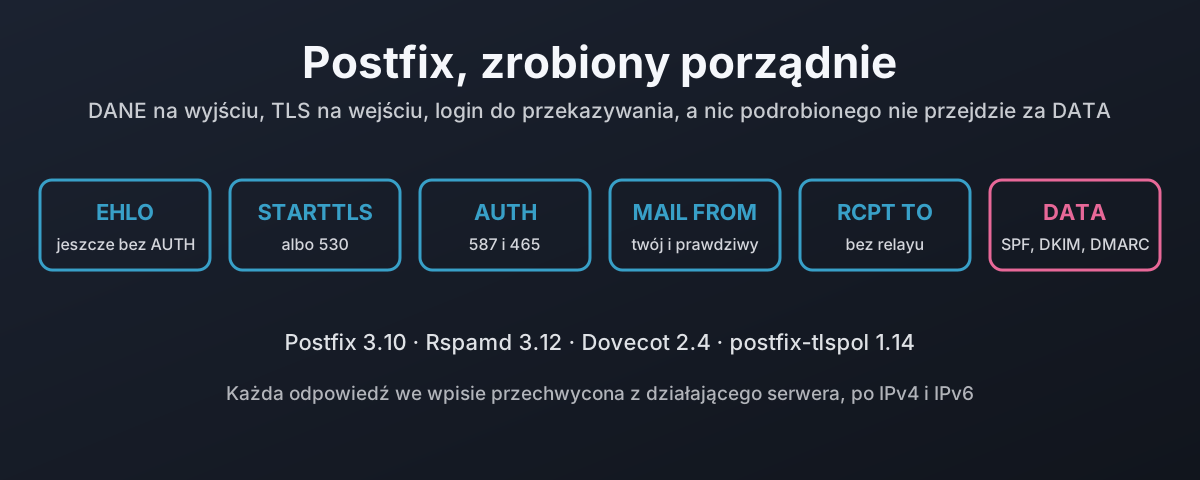
Sesja SMTP jako sześć etapów, każdy z regułą, która na nim odrzuca

Postfix, DANE i każde ustawienie zrobione porządnie

Prosto z pudełka Postfix wysyła jawnym tekstem, kiedy druga strona nie oferuje TLS, i przyjmuje pocztę od każdego, kto podaje się za kogokolwiek. To jest ta druga konfiguracja: Postfix 3.10.13 z Dovecotem do logowania, Rspamd do SPF, DKIM i DMARC oraz postfix-tlspol do DANE i MTA-STS. Żadnego jawnego tekstu na wejściu ani na wyjściu, port 25 nigdy nie przekazuje dalej, login jest właścicielem swoich adresów w kopercie i w nagłówku From, domeny nadawców, które nie istnieją, są odrzucane, a zmieniona albo podrobiona wiadomość nigdy nie przechodzi za DATA. Każda odpowiedź została przechwycona w labie po IPv4 i IPv6, razem z sześcioma ustawieniami, które po cichu nic nie robią, dopóki nie ustawi się czegoś jeszcze, domyślnym zachowaniem certbota, które psuje DANE przy odnowieniu, i tym, ile to wszystko kosztuje cię w przekazywanej poczcie.

22 października 2026 · 20 min · 4447 słów · Damien Dye
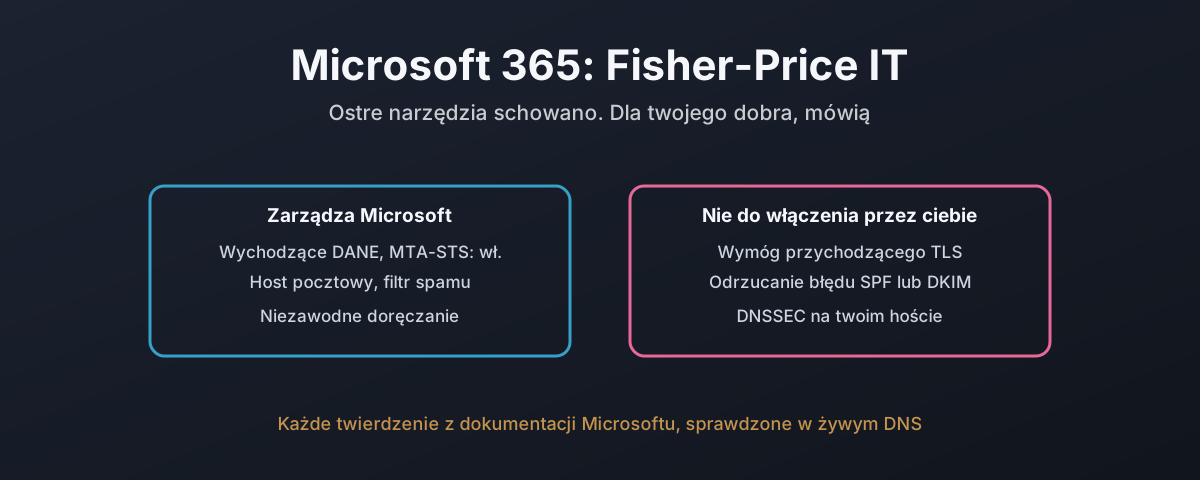
Podział między ustawieniami, które Microsoft 365 kontroluje za ciebie, a tymi nielicznymi, które zostawia ci do skonfigurowania, z zaznaczonymi regułami, których nie spełnia

Microsoft 365: wydanie Fisher-Price IT

Większość organizacji nie prowadzi własnego serwera pocztowego. Płacą Microsoftowi, a robotę wykonuje Exchange Online. Ten wpis przykłada więc do Microsoft 365 dokładnie te reguły domu, które spełniły budowy na Postfiksie i Stalwarcie, nie używając niczego poza własną dokumentacją Microsoftu i DNS tylko do odczytu na prawdziwych tenantach. Niektóre reguły spełnia dobrze: wychodzące DANE i MTA-STS są domyślnie włączone, a przychodzące DANE z DNSSEC wreszcie weszło w GA. Kilku nie spełnia wcale. Nie ma udokumentowanego sposobu, żeby wymagać przychodzącego TLS od każdego nadawcy, żeby odrzucić twardy błąd SPF już na wejściu, nic nie odrzuca na podstawie samego nieudanego podpisu DKIM i nie ma kontroli, która porzuca pocztę z nieistniejącej domeny nadawcy. DNSSEC jest wprost nieplanowany dla hosta pocztowego, którego faktycznie używa każdy tenant. Wdrożenie IPv6, które miało trwać sześć miesięcy, po dwóch latach zostawiło skrzynkę samego NCSC nieosiągalną przez IPv6. A dokumentacja przeczy sama sobie co do symboli wieloznacznych, SPF i DNSSEC. To platforma, na której działa większość poczty w kraju, i to jest to, na co pozwala, a na co nie.

22 października 2026 · 11 min · 2518 słów · Damien Dye
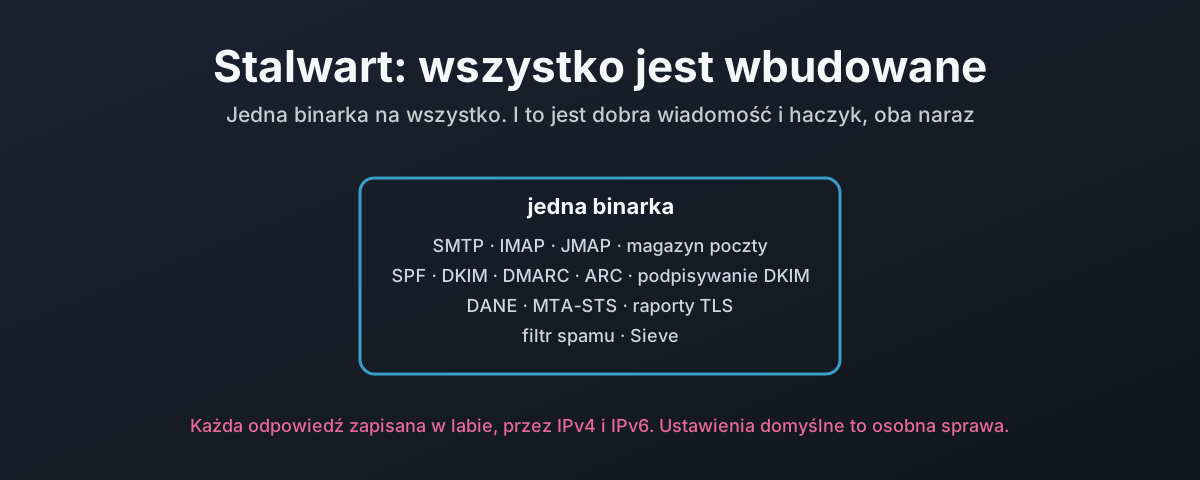
Stalwart jako jedna binarka zawierająca cały stos pocztowy, zestawiona z budową na Postfiksie z czterech pakietów

Stalwart: DANE i cała reszta, wbudowane

Stalwart to cały serwer pocztowy w jednej binarce: SMTP, IMAP i JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, raporty TLS, filtr spamu i magazyn poczty, bez miltera do podpinania i bez demona polityk obok. Ten wpis przykłada do niego te same reguły domu co do budowy na Postfiksie i zapisuje w labie każdą odpowiedź. Wszystkie reguły da się włączyć, ale historia siedzi w szczegółach: ustawienia żyją w bazie danych, a nie w pliku, domyślna instalacja przyjmuje tekst jawny i zmanipulowaną fakturę, każda reguła ląduje w innym z czterech mechanizmów konfiguracji, odrzucanie przy błędzie DKIM wymaga skryptu Sieve, bo wbudowane sprawdzenie raportuje zmienioną treść jako neutral, sprawdzenie nieznanego nadawcy działa dopiero po odebraniu całej wiadomości i przy błędzie DNS przepuszcza, a nadawca MTA-STS odbija pocztę przy pierwszej próbie tam, gdzie standard każe odłożyć. Wbudowane to naprawdę mniej do łączenia. To nie to samo co bezpieczne domyślnie.

22 października 2026 · 11 min · 2382 słów · Damien Dye