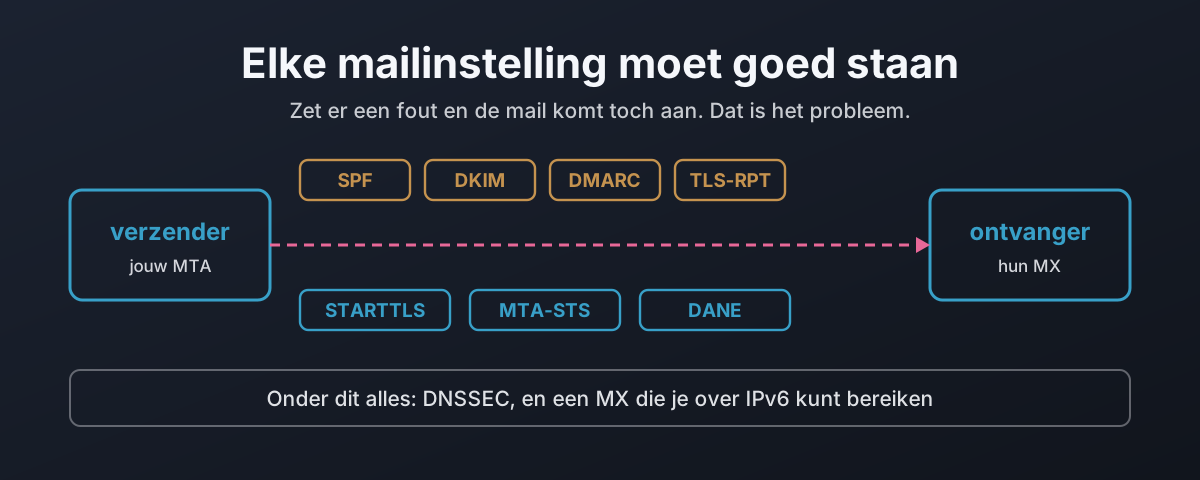
Waarom elke mailinstelling goed moet staan
Elke laag van e-mailbeveiliging is ontworpen om terug te vallen op werken in plaats van veilig te falen. Strip de STARTTLS-regel uit een begroeting en een opportunistische verzender gaat door in leesbare tekst, iets wat RFC 3207 zowel als aanval beschrijft als, op een publieke server, verbiedt je ertegen te verdedigen. Deze post legt die man-in-the-middle vast in een lab, en loopt dan de zeven instellingen langs die een bericht onderweg beschermen, en toont voor elk wat het beschermt, wat niet, en hoe het open faalt als het fout staat. Van daar naar DANE: waarom een TLSA-record niets waard is zonder DNSSEC eronder, waarom 3 1 1 en hergebruik van de sleutel ertoe doen, en hoe een verouderd record de enige mislukking is die sluit in plaats van opent. Daarna een alleen-lezen telling van Britse banken, de grote mailproviders en de certificaatautoriteiten, met de telling van hoeveel er werkelijk iets van doen.