Skip to content
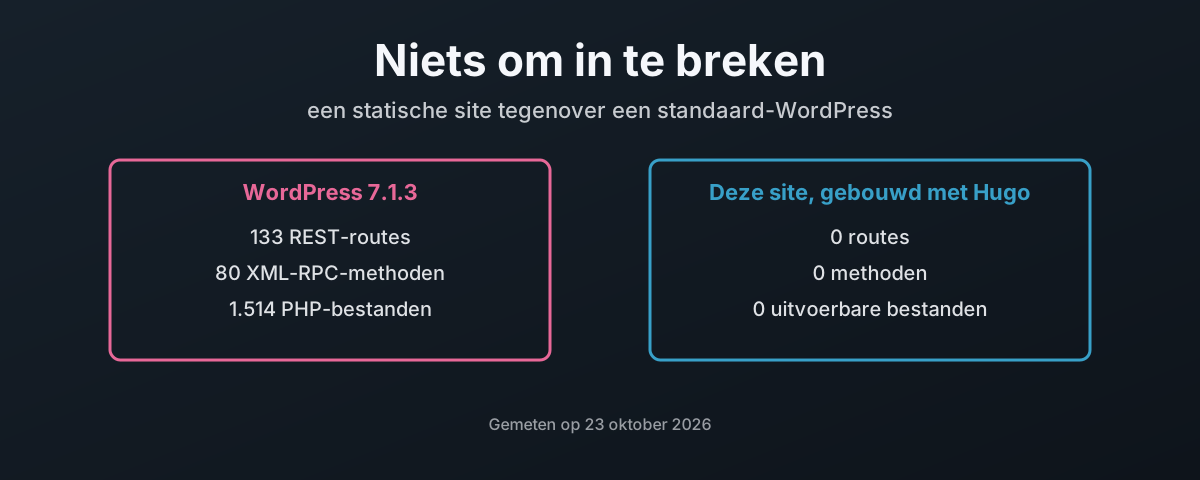
Een standaard-WordPress stelt 133 REST-routes, 80 XML-RPC-methoden en 1.514 PHP-bestanden bloot; deze statische site draait niets op verzoek

Een statische site heeft niets om in te breken

Deze blog wordt met Hugo gebouwd en als 6.343 gewone bestanden geserveerd, zonder dat er bij welk request dan ook code van mij draait. Daartegenover een standaard-WordPress 7.1.3, gemeten in een podman-lab: 133 REST-routes, waarvan 62 schrijfacties accepteren, 80 XML-RPC-methoden, 1.514 PHP-bestanden, elk van de 3.785 bestanden schrijfbaar voor de eigen gebruiker van de webserver, en een databaseaccount met elk privilege. Deze post telt beide aanvalsoppervlakken, legt uit wat het beveiligingsmodel van Hugo zelf tijdens de build doet, erkent waar het risico naartoe verhuist zodra er op serveertijd niets meer draait, inclusief twee gaten in hoe deze site werd gebouwd, waarvan er één nu gedicht is, en beschrijft hoe je een statische site offline bouwt, één keer, en niets anders uploadt dan de kant-en-klare bestanden.

23 oktober 2026 · 17 min · 4058 woorden · Damien Dye
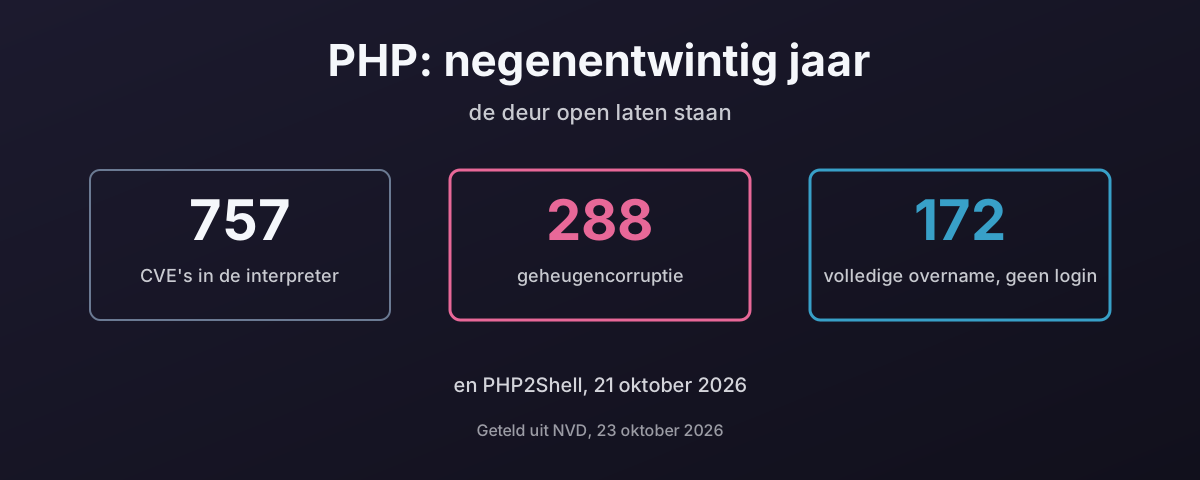
757 CVE's in de PHP-interpreter sinds 1997, minstens 288 geheugencorruptie, 172 beoordeeld als volledige overname op afstand zonder login

PHP: negenentwintig jaar de deur open laten staan

PHP2Shell, bekendgemaakt op 21 oktober 2026, is remote code execution zonder authenticatie in de PHP-interpreter zelf, in elke versie terug tot 5.4, en misbruikt voordat de patch bestond. Het is de nieuwste regel in een lang dossier: 757 CVE’s tegen de interpreter sinds 1997, minstens 288 daarvan geheugencorruptie en 172 beoordeeld als volledige overname op afstand zonder login. Deze post telt dat dossier uit NVD en de KEV-catalogus van CISA, legt uit waarom een C-engine en een taal die tien jaar nodig had om register_globals te schrappen dezelfde fout twee keer maken, kijkt wat WordPress met de cijfers doet, hoe webshells blijven zitten en hoe je ze tegenhoudt, de twee keer dat er bij php.net zelf werd ingebroken, het deel van het web dat nog versies draait die niemand patcht, en waarom de gebruikelijke inrichting, één proces dat de templates, de logica, de SQL en het databasewachtwoord vasthoudt, van elk van die bugs alles maakt. En waarom ik, nadat ik zelf met PHP ben gestopt, vind dat je moet overwegen het te verlaten voor een geheugenveilige taal zoals Go.

23 oktober 2026 · 29 min · 8144 woorden · Damien Dye
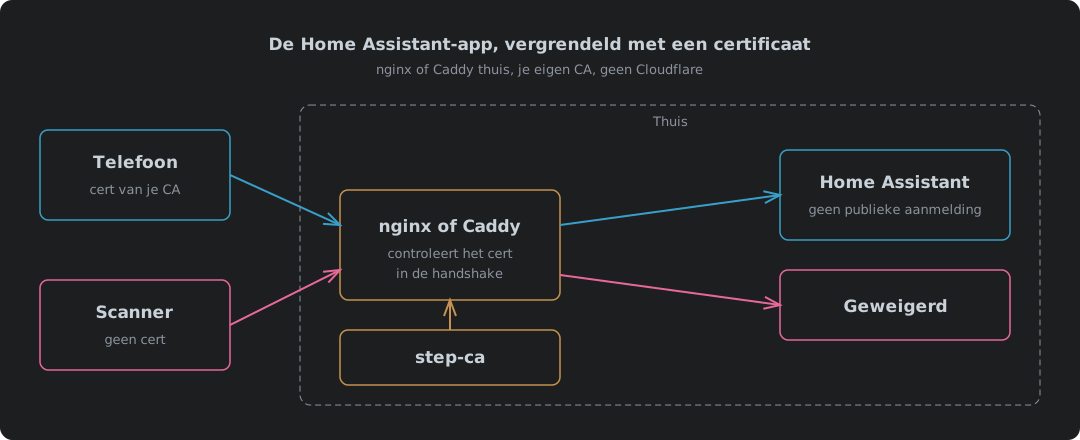
Een telefoon met een certificaat van je eigen CA komt thuis langs nginx of Caddy en bereikt Home Assistant, terwijl een scanner zonder certificaat in de handshake wordt geweigerd

De Home Assistant-app vergrendeld met een certificaat, met nginx of Caddy en zonder Cloudflare

De Home Assistant-app vergrendelen met een clientcertificaat via nginx of Caddy thuis, met step-ca als certificaatautoriteit in plaats van Cloudflare. Wat er verandert als Cloudflare uit het pad verdwijnt, een nginx-config en een Caddy-config, elk getest zonder certificaat, met een goed certificaat, met een ingetrokken certificaat en met een WebSocket-upgrade over IPv4 en IPv6, waarom nginx een CRL kan controleren en Caddy alleen een toegestane lijst kan bijhouden, de instellingen voor vertrouwde proxy’s in Home Assistant, wat er op de telefoon geïnstalleerd moet worden, en waar het tekortschiet.

9 oktober 2026 · 10 min · 2167 woorden · Damien Dye
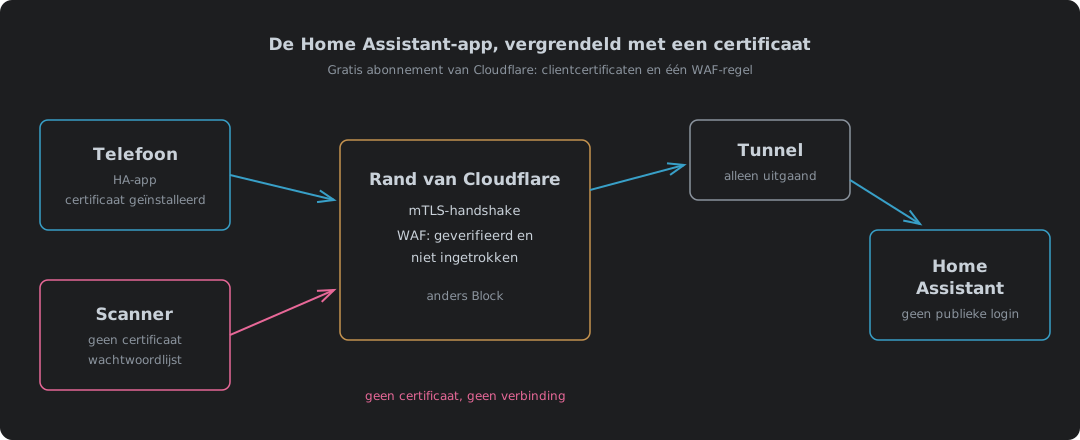
Een telefoon met een clientcertificaat komt door de controle aan de rand van Cloudflare en bereikt Home Assistant via een tunnel, terwijl een scanner zonder certificaat aan de rand wordt tegengehouden

De Home Assistant-app via Cloudflare, vergrendeld met een certificaat, op het gratis abonnement

Home Assistant van buitenaf bereiken met de Android-app zonder een aanmeldpagina op het internet te zetten. Hoe de opties voor toegang op afstand zich verhouden op blootstelling, echte kosten (belasting van de machine en DDoS naast de rekening), het risico op blokkering en batterij, waarom Cloudflare Access en service tokens niet bij de app passen, hoe de clientcertificaten van het gratis abonnement en een aangepaste WAF-regel een tunnelhostnaam vergrendelen voor de telefoons met een certificaat, welke Home Assistant-instellingen de reverse proxy nodig heeft (vertrouwde proxy’s, IP-bans, externe URL, verbindingsbeveiligingsniveau), het PKCS12-bestand bouwen, en waar het tekortschiet. Een zelf gehoste versie met nginx of Caddy is een apart bericht.

9 oktober 2026 · 15 min · 3684 woorden · Damien Dye

Mijn YubiKey logt me in. Mijn keyring kreeg het nooit te horen.

Log in met een YubiKey en GNOME vraagt toch om een wachtwoord, omdat de login-keyring versleuteld is met een wachtwoord dat je login nooit heeft opgeleverd. Dit stuk behandelt waarom pam_u2f als sufficient de keyring uithongert, wat de gebruikelijke oplossingen kosten (leeg wachtwoord, het toch intypen, de TPM), en de oplossing die ik bouwde: de FIDO2 hmac-secret van de sleutel, afgeschermd met pincode en aanraking, die een opgeslagen kopie van het accountwachtwoord ontsleutelt en oo7-daemon bij het inloggen ontgrendelt. Dan wat de bouw opleverde: Fedora 45 had gnome-keyring vervangen door oo7, de placeholder-keyring van oo7 neemt het eerste wachtwoord dat je typt als het zijne, de FIDO2-tools lezen een pincode alleen van een terminal, en een resetscript dat me zonder keyring had achtergelaten, gevangen door het eerst tegen een wegwerpdaemon te testen. De scripts, een installer en dat testharnas zijn te downloaden.

7 oktober 2026 · 12 min · 2580 woorden · Damien Dye
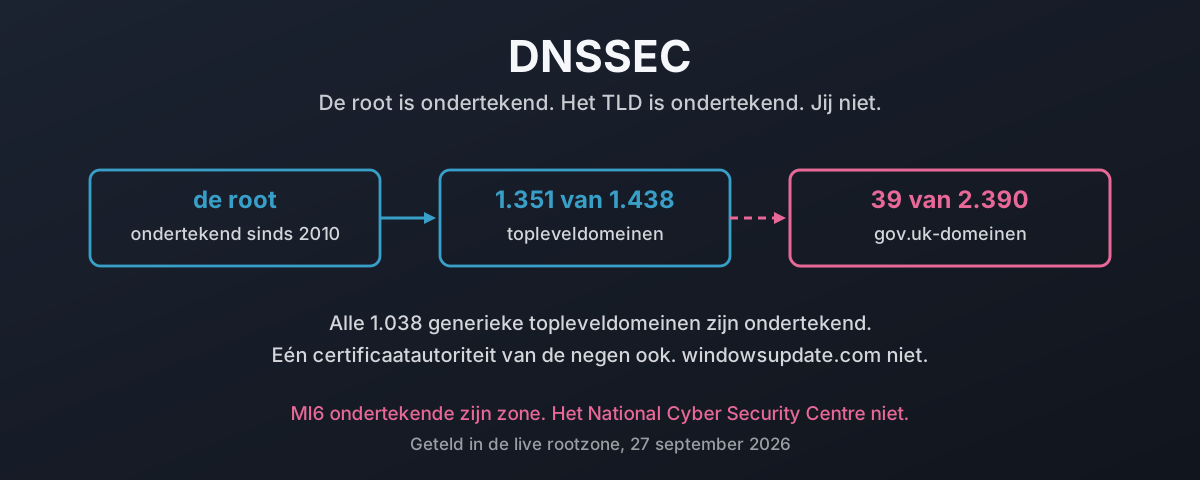
Een vertrouwensketen die loopt van de ondertekende root via een ondertekend topleveldomein en stopt bij een niet-ondertekend tweedeniveaudomein, met de getelde cijfers naast elke stap

DNSSEC: je verkeer beschermen tegen vervalsing

Het moeilijke deel van DNSSEC was jaren geleden af. Geteld in de live rootzone op 27 september 2026 dragen 1.351 van de 1.438 topleveldomeinen een DS-record en zijn alle 1.038 gTLD’s ondertekend. Daarna stopt het abrupt. Een telling van elk gov.uk-domein in het officiële register vindt er 39 ondertekend van de 2.390 die nog resolven, negen daarvan dorpsraden, terwijl HMRC, de NHS, GCHQ en het National Cyber Security Centre er niet bij zitten. Eén certificaatautoriteit van de negen heeft ondertekend. Eén Linux- of BSD-distributie op de vijf ook. windowsupdate.com heeft helemaal geen DS. Dit is wat een vervalst antwoord werkelijk kost, wat ondertekenen daaraan doet, waarom de gebruikelijke excuses het contact met de cijfers niet overleven, en of tweeënveertig jaar na Mockapetris het echte probleem is dat vrijwel niemand begrijpt wat DNS eigenlijk belooft.

27 september 2026 · 48 min · 10931 woorden · Damien Dye

DNS over HTTPS Loopt Regelrecht Langs Je Controles

DNS over HTTPS versleutelt je opzoekingen, wat goed is, en stuurt ze naar een resolver die de client kiest, op poort 443, en dat is het probleem. Je eigen resolver ziet het verzoek nooit, dus de blokkeerlijst die het had tegengehouden, het dreigingsoverzicht dat het had geraakt en de logregel die geschreven zou zijn, verdwijnen allemaal. Deze post loopt het mechanisme na: waarom één versleutelde webverbinding tussen duizenden onzichtbaar is aan de grens, wie op een machine een resolver kan kiezen die jij nooit koos (het OS, de browser, elke app, elk script op elke webpagina, en malware), en de gedocumenteerde gevallen, van het eigen JavaScript van een pagina dat een publieke DoH-resolver bevraagt die cross-origin-verzoeken toelaat, tot Godlua en PsiXBot die hun commandokanaal in DoH verbergen, tot de OilRig-APT die er data mee wegsluist. Daarna het betoog dat het privacyverhaal een dekmantel is: DNS over TLS versleutelde DNS al in 2016, op een poort die de netwerkbeheerder nog wel kan besturen, dus het enige dat DoH daaraan toevoegt is het verslaan van de beheerder, en dat is waarom de browserleveranciers die het schreven en uitrolden, en het advertentiebedrijf dat de grootste publieke DoH-resolver draait, degenen zijn die wonnen. Daarna de oplossing, en die is niet versleuteling verbieden. Draai je eigen DoH- en DoT-resolver, kondig hem aan met Discovery of Designated Resolvers, weiger poort 53, poort 853 en bekende publieke DoH-resolvers aan de grens, en beantwoord de Firefox-kanarie zodat de browser zich terugtrekt. Houd de versleuteling. Neem terug wie de resolver kiest. Hij sluit af met de nasleep: dezelfde op DNS gebaseerde handhaving loopt door heel Europa en in Australië, en rechtbanken in Italië, Frankrijk, België en Duitsland dragen nu de publieke resolvers zelf op te blokkeren, met Cloudflare beboet en in beroep, Google die in stilte weigert en OpenDNS die zichzelf uitzet voor hele landen. Het patroon eronder is een Amerikaans ontwerp opgelegd aan de wereld, en een Amerikaanse regering die de wetten van andere landen bestempelt als afpersing van Amerikaanse bedrijven en hen waarschuwt niet te voldoen.
24 september 2026 · 38 min · 9692 woorden · Damien Dye

Je firewall neemt instructies aan van vreemden. Zet de protocol-helpers uit.

Een protocol-helper — SIP ALG, FTP-helper, H.323 ALG, conntrack-helper, noem het zoals je leverancier het noemt — leest de payload van een verbinding, vindt daar een adres en een poort in de tekst, en opent daarvoor een inkomend gaatje. Hij kan niet zien of die tekst van een echte FTP-client komt of van een verborgen formulier op een webpagina, want er staat niets in wat dat verraadt. Samy Kamkar toonde het browsergeval in 2010, NAT Slipstreaming deed het in 2020 opnieuw, en Armis breidde het in 2021 uit tot elk apparaat in je netwerk, niet alleen de machine die klikte. De IETF vroeg in 2007 om ze standaard uit te zetten, Linux zette ze in 2016 uit, en de browserbouwers leverden uiteindelijk een lijst geblokkeerde poorten die leest als een inhoudsopgave van de conntrack-modules. Dit stuk loopt het mechanisme diagram voor diagram door — de expectation-tabel, de truc met segmentgrenzen, H.323-doorschakelen, de IRC-helper die afgaat op het bericht van iemand anders —, neemt de IPsec-passthrough-helper mee, die ESP helemaal niet kan lezen en inkomende pakketten stuurt op een SPI die hij in klare tekst voorbij zag komen, legt het geheel naast de firewall-eis van Cyber Essentials die het duidelijk niet haalt, en geeft de commando’s om alles uit te zetten op Linux, Cisco, Juniper, FortiGate en MikroTik.

14 september 2026 · 56 min · 13005 woorden · Damien Dye

Wat Je MSP Voor Je Bouwde, En Wie Het Nog Meer Kan Bereiken

Deel 2 van 3. Wat er werkelijk gebouwd wordt zodra het papierwerk getekend is: de doos waar ze niet uit te praten zijn, de firewall die de weg naar binnen is, de basis die het ding was dat je kocht, en de agent op elke machine die aan andermans console antwoordt.

28 augustus 2026 · 41 min · 8634 woorden · Damien Dye

Achterdeuren, en Wie Ervan Beschuldigd Wordt

Een leverancier op beveiligingsgronden buitensluiten vereist een norm, gelijk toegepast. Deel 6 van 8 zet uiteen wat vaststaat over verzwakte producten en interceptie, waaronder een Zwitsers parlementair onderzoek, en toont waarom een ingebouwde ingang toebehoort aan wie het ook bereikt.

25 augustus 2026 · 6 min · 1101 woorden · Damien Dye