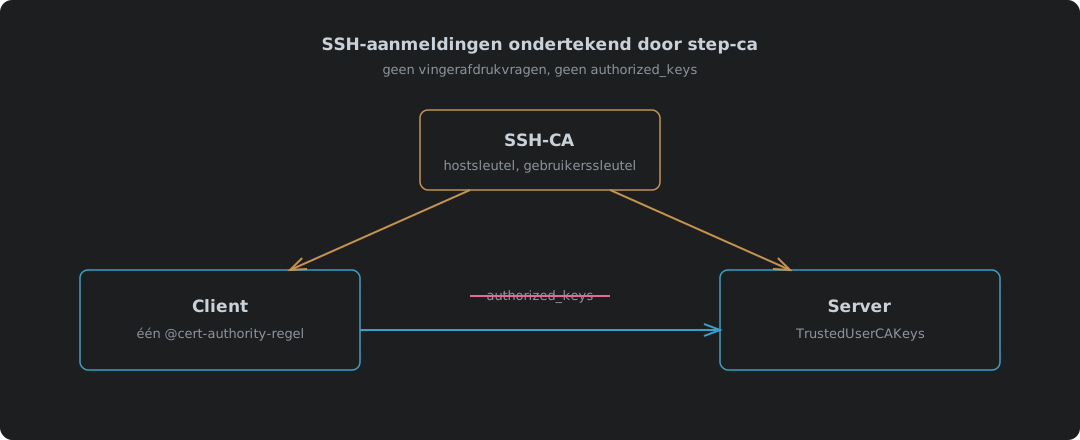
SSH-aanmeldingen ondertekend door step-ca: geen authorized_keys meer
step-ca 0.30.2 gebruiken als SSH-certificaatautoriteit, getest met OpenSSH 10.0. Waarom certificaten beter zijn dan authorized_keys en vertrouwen bij eerste gebruik, de SSH-CA aanzetten als step-ca voor het eerst wordt ingericht, een hostsleutel ondertekenen (en de volgorde van argumenten die daarbij struikelt), de twee regels in sshd_config en de ene @cert-authority-regel in known_hosts, een gebruikerscertificaat van 16 uur, vier aanmeldtests waaronder een verkeerde gebruiker en een niet vertrouwde host, een hostcertificaat vernieuwen met sshpop, en waar het tekortschiet.