Skip to content
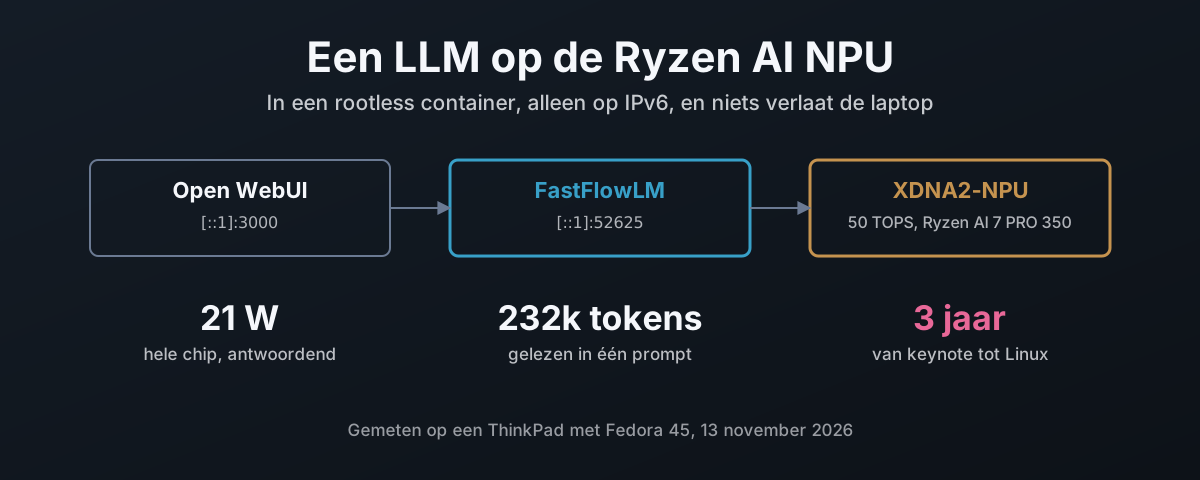
Open WebUI naar FastFlowLM naar de XDNA2-NPU op IPv6-loopback: 21 W tijdens het antwoorden, 232.000 tokens in één prompt, drie jaar van AMD's keynote tot Linux

Een LLM op de Ryzen AI NPU, in een container

De NPU in een Ryzen AI-laptop is 50 TOPS die op de meeste Linux-installaties stil ligt. Dit loopt door het bouwen van AMD’s amdxdna-driver waarbij alleen de kernelmodule op de host blijft, het bouwen van FastFlowLM met AMD’s XRT-runtime in een rootless podman-container die bij die driver past, alles binden aan IPv6-loopback en het bij het booten starten met Quadlet. Dan wat het doet: negen modellen gebenchmarkt, een contexttest van 232.000 tokens, Whisper spraak-naar-tekst op tien keer realtime, Open WebUI en de 7.000 verborgen tokens die het aan elk bericht toevoegde, en de snelheid en het energieverbruik van de NPU gemeten tegen llama.cpp op de Radeon 860M iGPU. Tot slot de tijdlijn: drie jaar van AMD’s aankondiging van Ryzen AI tot een taalmodel op de NPU onder Linux, geleverd door een project dat AMD niet begon, terwijl de moeite naar Copilot+ op Fisher-Price OS (Windows) ging in plaats van naar het datacenter en de Linux-tooling die AI-professionals werkelijk gebruiken.
13 november 2026 · 25 min · 5856 woorden · Damien Dye
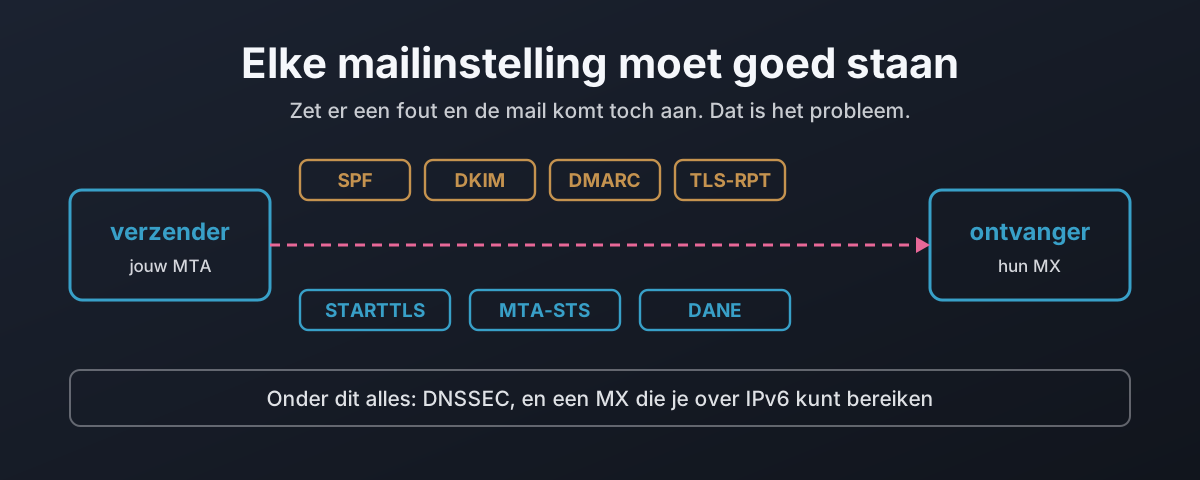
Zeven mailinstellingen langs het pad tussen twee servers, met DNSSEC en IPv6 eronder

Waarom elke mailinstelling goed moet staan

Elke laag van e-mailbeveiliging is ontworpen om terug te vallen op werken in plaats van veilig te falen. Strip de STARTTLS-regel uit een begroeting en een opportunistische verzender gaat door in leesbare tekst, iets wat RFC 3207 zowel als aanval beschrijft als, op een publieke server, verbiedt je ertegen te verdedigen. Deze post legt die man-in-the-middle vast in een lab, en loopt dan de zeven instellingen langs die een bericht onderweg beschermen, en toont voor elk wat het beschermt, wat niet, en hoe het open faalt als het fout staat. Van daar naar DANE: waarom een TLSA-record niets waard is zonder DNSSEC eronder, waarom 3 1 1 en hergebruik van de sleutel ertoe doen, en hoe een verouderd record de enige mislukking is die sluit in plaats van opent. Daarna een alleen-lezen telling van Britse banken, de grote mailproviders en de certificaatautoriteiten, met de telling van hoeveel er werkelijk iets van doen.

22 oktober 2026 · 20 min · 4381 woorden · Damien Dye
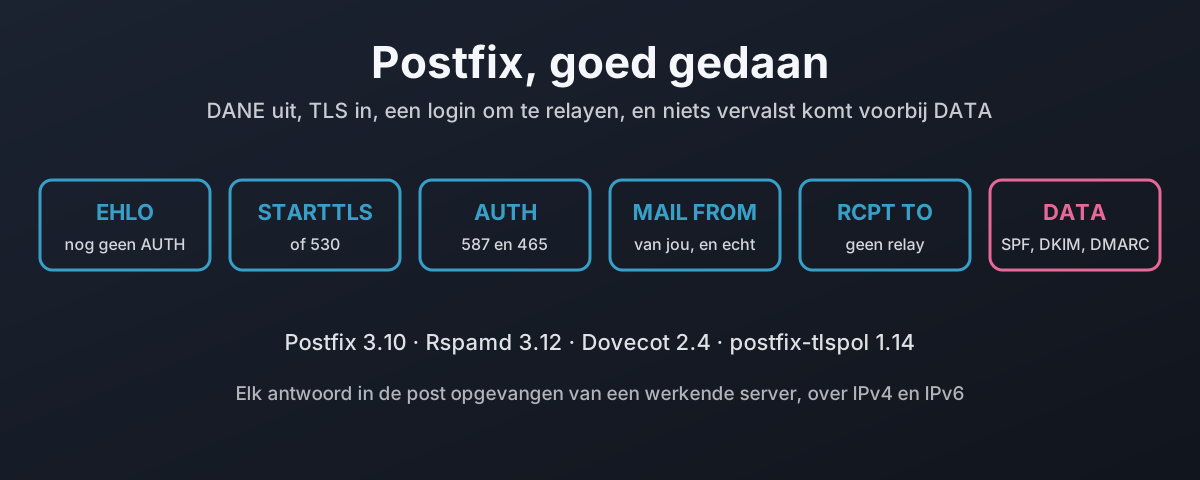
Een SMTP-sessie als zes fasen, elk met de regel die daar weigert

Postfix, DANE en elke instelling goed gedaan

Standaard verstuurt Postfix onversleuteld wanneer de andere kant geen TLS aanbiedt en neemt het post aan van iedereen die beweert iemand te zijn. Dit is de andere build: Postfix 3.10.13 met Dovecot voor logins, Rspamd voor SPF, DKIM en DMARC, en postfix-tlspol voor DANE en MTA-STS. Geen platte tekst in of uit, poort 25 relayt nooit, een login bezit zijn adressen in de envelop en de From-header, afzenderdomeinen die niet bestaan worden geweigerd, en een gemanipuleerd of vervalst bericht komt nooit voorbij DATA. Elk antwoord is opgevangen in een lab over IPv4 en IPv6, samen met de zes instellingen die stil niets doen totdat er ook iets anders is gezet, de certbot-standaard die DANE bij vernieuwing breekt, en wat dat alles je kost aan doorgestuurde post.

22 oktober 2026 · 22 min · 4803 woorden · Damien Dye
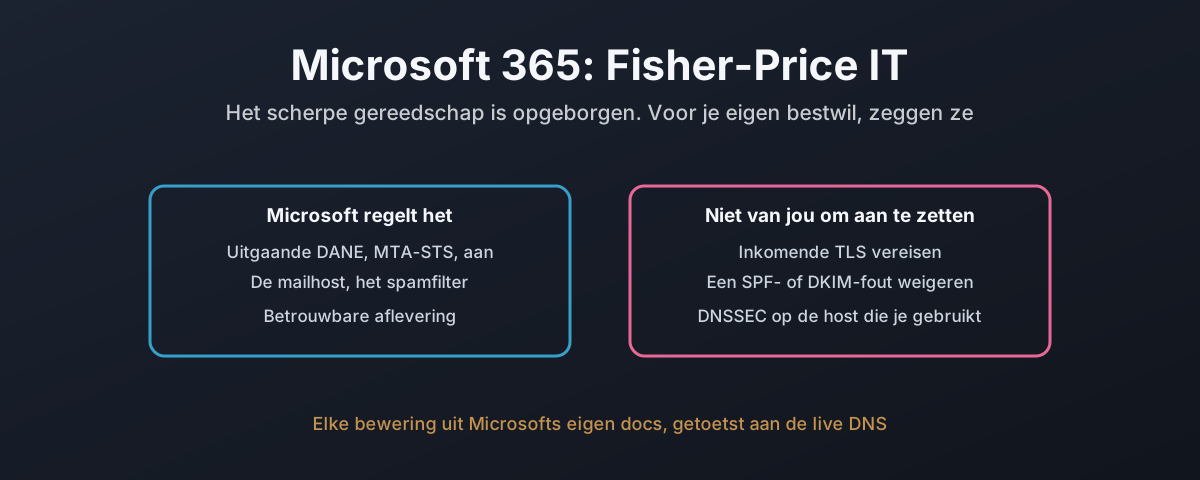
Een splitsing tussen de instellingen die Microsoft 365 voor je regelt en de paar die je zelf mag configureren, met de regels die het niet kan halen gemarkeerd

Microsoft 365: de Fisher-Price-IT-editie

De meeste organisaties draaien hun eigen mailserver niet. Ze betalen Microsoft, en Exchange Online doet het werk. Dus houdt deze post Microsoft 365 aan precies dezelfde huisregels die de Postfix- en Stalwart-builds haalden, met niets dan Microsofts eigen documentatie en read-only DNS tegen echte tenants. Sommige regels haalt het goed: uitgaande DANE en MTA-STS staan standaard aan, en inkomende DANE met DNSSEC werd eindelijk GA. Verscheidene kan het helemaal niet halen. Er is geen gedocumenteerde manier om inkomende TLS van elke afzender te eisen, geen manier om een SPF-hard-fail aan de deur te weigeren, niets dat weigert op een mislukte DKIM-handtekening alleen, en geen regeling die mail weigert van een afzenderdomein dat niet bestaat. DNSSEC is uitdrukkelijk niet gepland voor de mailhost die elke tenant werkelijk gebruikt. De IPv6-uitrol die zes maanden had moeten duren, heeft de eigen mailbox van de NCSC twee jaar later onbereikbaar over IPv6 gelaten. En de documentatie spreekt zichzelf tegen over wildcards, over SPF, en over DNSSEC. Dit is het platform waarop de mail van vrijwel het hele land draait, en dit is wat het je wel en niet laat doen.

22 oktober 2026 · 12 min · 2803 woorden · Damien Dye
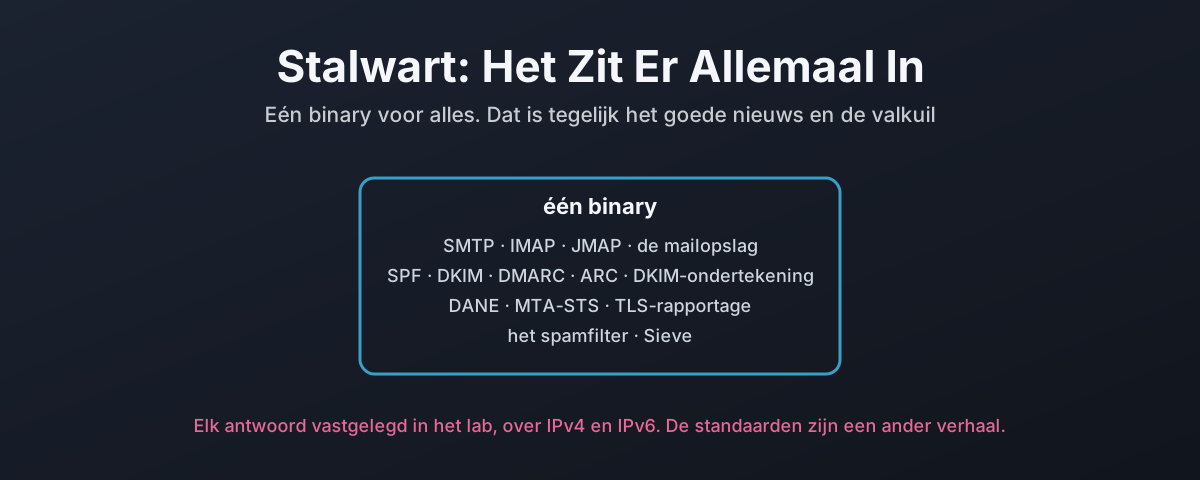
Stalwart als één binary die de hele mailstack bevat, tegenover de Postfix-build van vier pakketten

Stalwart: DANE En De Rest, Ingebouwd

Stalwart is een complete mailserver in één binary: SMTP en IMAP en JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, TLS-rapportage, een spamfilter en de mailopslag, zonder milter om aan te sluiten en zonder policy-daemon die ernaast moet draaien. Dit stuk houdt het aan dezelfde huisregels als de Postfix-build en legt elk antwoord in het lab vast. De regels gaan er allemaal op, maar het verhaal zit in het detail: de instellingen zitten in een database in plaats van een bestand, de standaardinstellingen zoals het komt accepteren platte tekst en een gewijzigde factuur, elke regel landt in een ander van vier configuratiemechanismen, afwijzen op een DKIM-fout vraagt om een Sieve-script omdat de ingebouwde controle een gewijzigde body als neutral rapporteert, de controle op een onbekende afzender draait pas als het hele bericht binnen is en faalt open bij een DNS-fout, en de MTA-STS-verzender bounced bij de eerste poging waar de standaard zegt dat hij moet uitstellen. Ingebouwd is echt minder om aan elkaar te knopen. Het is niet hetzelfde als veilig standaard.

22 oktober 2026 · 12 min · 2642 woorden · Damien Dye
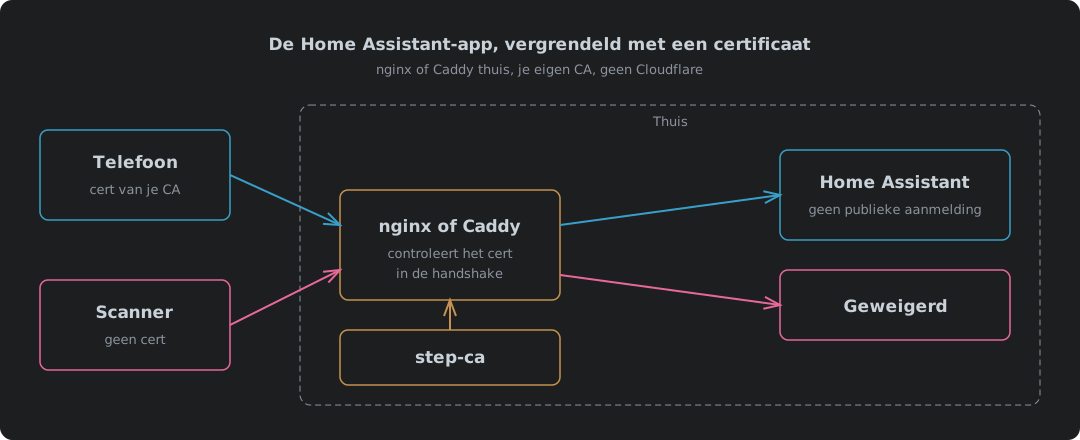
Een telefoon met een certificaat van je eigen CA komt thuis langs nginx of Caddy en bereikt Home Assistant, terwijl een scanner zonder certificaat in de handshake wordt geweigerd

De Home Assistant-app vergrendeld met een certificaat, met nginx of Caddy en zonder Cloudflare

De Home Assistant-app vergrendelen met een clientcertificaat via nginx of Caddy thuis, met step-ca als certificaatautoriteit in plaats van Cloudflare. Wat er verandert als Cloudflare uit het pad verdwijnt, een nginx-config en een Caddy-config, elk getest zonder certificaat, met een goed certificaat, met een ingetrokken certificaat en met een WebSocket-upgrade over IPv4 en IPv6, waarom nginx een CRL kan controleren en Caddy alleen een toegestane lijst kan bijhouden, de instellingen voor vertrouwde proxy’s in Home Assistant, wat er op de telefoon geïnstalleerd moet worden, en waar het tekortschiet.

9 oktober 2026 · 10 min · 2167 woorden · Damien Dye

Een VPN uit onderdelen: PPP, tap-devices en netcat

Een VPN is twee taken: iets dat een virtuele link maakt, en iets dat de bytes draagt. PPP doet de eerste sinds 1994 en het kan het niet schelen wat de tweede is — daarom zijn PPTP, L2TP en elke inbellijn die je ooit gebruikt hebt hetzelfde protocol over verschillende dragers. Netcat is een drager. Dit bouwt het op beide manieren. Eerst pppd: de pty-optie en wat die met een pseudo-terminal doet, de TCP-versie die iedereen eerst probeert, waarom een streamprotocol binnen TCP onder verlies smelt, de UDP-versie die je moet nemen, de asynchrone HDLC-framing en de ACCM die bepaalt hoeveel bandbreedte er opgaat aan het escapen van stuurtekens, adressering en routering en IPV6CP, en de link overeind houden als de drager sterft zonder het te zeggen. Daarna dezelfde tunnel helemaal zonder PPP — een tap-device, één datagram per frame over UDP, het lengteprefix dat je over TCP zelf moet verzinnen, tun tegen tap, en bridging. Daarna het deel waar netcat geen antwoord op heeft: de drager in TLS wikkelen met ncat, stunnel en openssl, en in DTLS met socat, wat de vorm is die je eigenlijk wilt. Het is nooit echt het juiste gereedschap, en dat is nu juist het punt: het laat zien hoe egress zich gedraagt zodra een aanvaller root heeft binnen je netwerk en uitgaande toegang niet standaard geblokkeerd was, en waarom default-deny aan de rand de enige controle is die ooit echt was.

14 september 2026 · 61 min · 13237 woorden · Damien Dye

Je firewall neemt instructies aan van vreemden. Zet de protocol-helpers uit.

Een protocol-helper — SIP ALG, FTP-helper, H.323 ALG, conntrack-helper, noem het zoals je leverancier het noemt — leest de payload van een verbinding, vindt daar een adres en een poort in de tekst, en opent daarvoor een inkomend gaatje. Hij kan niet zien of die tekst van een echte FTP-client komt of van een verborgen formulier op een webpagina, want er staat niets in wat dat verraadt. Samy Kamkar toonde het browsergeval in 2010, NAT Slipstreaming deed het in 2020 opnieuw, en Armis breidde het in 2021 uit tot elk apparaat in je netwerk, niet alleen de machine die klikte. De IETF vroeg in 2007 om ze standaard uit te zetten, Linux zette ze in 2016 uit, en de browserbouwers leverden uiteindelijk een lijst geblokkeerde poorten die leest als een inhoudsopgave van de conntrack-modules. Dit stuk loopt het mechanisme diagram voor diagram door — de expectation-tabel, de truc met segmentgrenzen, H.323-doorschakelen, de IRC-helper die afgaat op het bericht van iemand anders —, neemt de IPsec-passthrough-helper mee, die ESP helemaal niet kan lezen en inkomende pakketten stuurt op een SPI die hij in klare tekst voorbij zag komen, legt het geheel naast de firewall-eis van Cyber Essentials die het duidelijk niet haalt, en geeft de commando’s om alles uit te zetten op Linux, Cisco, Juniper, FortiGate en MikroTik.

14 september 2026 · 56 min · 13005 woorden · Damien Dye

IPsec Was Een Goed Idee. Het Is Tijd Om Het Uit Te Zetten.

IPsec had in 1995 gelijk: versleutel onder de applicatie, bind de security association aan het IP-adres, en elk protocol erft het. Toen kwam NAT, carrier-grade NAT maakte het af, en de oplossing was om het geheel in UDP te verpakken en een timer te laten lopen zodat een vertaaltabel je niet vergeet. Deze post laat diagram voor diagram zien hoe het instort — de security association die een herschreven header niet overleeft, de twee vertalers die elke CGNAT-lijn tegenwoordig heeft, de NAT64-standaard die IPsec met naam en toenaam uitsluit, de tunnel die geen tweede lijn kan gebruiken omdat ESP geen poorten heeft, de MTU waar niemand van is, en L2TP en PPTP als de twee protocollen die hier nooit thuishoorden. Met de leveranciersdocumentatie van Cisco, Juniper en Microsoft die elk van die punten toegeeft, de achttien onderdelen die zich IPsec-VPN noemen waarvan er twee nooit een standaard waren, waarom het Fisher-Price OS nooit echt met een open stack heeft samengewerkt, een werkbare methode om IPsec te diagnosticeren zolang je het nog draait, en het pleidooi om de hele zaak met datums uit te faseren.

13 september 2026 · 68 min · 16770 woorden · Damien Dye

Ping: het diagnosegereedschap dat een heleboel meer opent

Ping, niet de rest van ICMP, is het risico: echo is een kanaal dat elke host met je eigen bytes moet beantwoorden, dus een netwerk dat ‘alleen ping toestaat’ heeft al een volledige VPN naar buiten. Dit loopt eerst de dreiging af — wat het je uitgaande verkeer kost, en hoe een bezoeker op je wifi of een niet-vergrendelde ethernetpoort er een kan openen — dan drie werkende tunnels op ping alleen (Hans, icmptunnel, en een korte in Python met AES-128), de haken van MTU en IPv6, en de regel die het sluit: gooi echo weg, houd de fouten, in nftables, pf, Cisco, Junos, MikroTik en Windows.

1 september 2026 · 36 min · 7696 woorden · Damien Dye