DNSSEC: je verkeer beschermen tegen vervalsing
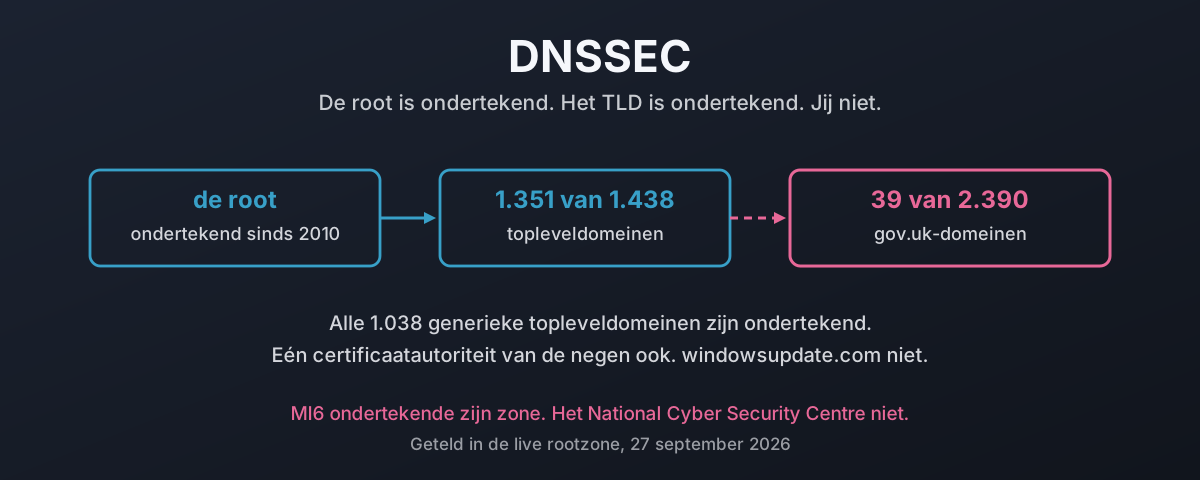
Het moeilijke deel van DNSSEC was jaren geleden af. Geteld in de live rootzone op 27 september 2026 dragen 1.351 van de 1.438 topleveldomeinen een DS-record en zijn alle 1.038 gTLD’s ondertekend. Daarna stopt het abrupt. Een telling van elk gov.uk-domein in het officiële register vindt er 39 ondertekend van de 2.390 die nog resolven, negen daarvan dorpsraden, terwijl HMRC, de NHS, GCHQ en het National Cyber Security Centre er niet bij zitten. Eén certificaatautoriteit van de negen heeft ondertekend. Eén Linux-distributie van de drie ook. windowsupdate.com heeft helemaal geen DS. Dit is wat een vervalst antwoord werkelijk kost, wat ondertekenen daaraan doet, waarom de gebruikelijke excuses het contact met de cijfers niet overleven, en of tweeënveertig jaar na Mockapetris het echte probleem is dat vrijwel niemand begrijpt wat DNS eigenlijk belooft.