Skip to content
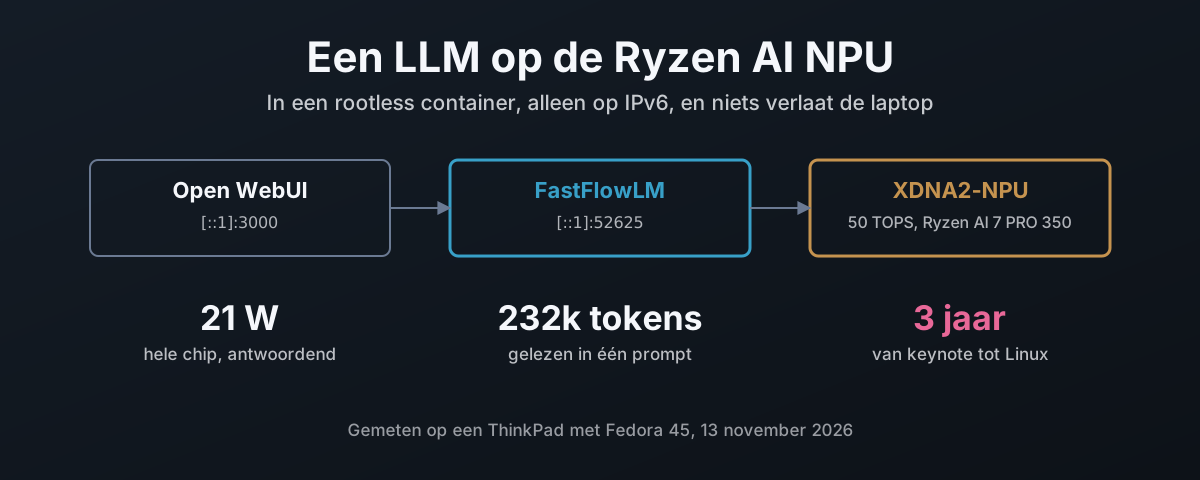
Open WebUI naar FastFlowLM naar de XDNA2-NPU op IPv6-loopback: 21 W tijdens het antwoorden, 232.000 tokens in één prompt, drie jaar van AMD's keynote tot Linux

Een LLM op de Ryzen AI NPU, in een container

De NPU in een Ryzen AI-laptop is 50 TOPS die op de meeste Linux-installaties stil ligt. Dit loopt door het bouwen van AMD’s amdxdna-driver waarbij alleen de kernelmodule op de host blijft, het bouwen van FastFlowLM met AMD’s XRT-runtime in een rootless podman-container die bij die driver past, alles binden aan IPv6-loopback en het bij het booten starten met Quadlet. Dan wat het doet: negen modellen gebenchmarkt, een contexttest van 232.000 tokens, Whisper spraak-naar-tekst op tien keer realtime, Open WebUI en de 7.000 verborgen tokens die het aan elk bericht toevoegde, en de snelheid en het energieverbruik van de NPU gemeten tegen llama.cpp op de Radeon 860M iGPU. Tot slot de tijdlijn: drie jaar van AMD’s aankondiging van Ryzen AI tot een taalmodel op de NPU onder Linux, geleverd door een project dat AMD niet begon, terwijl de moeite naar Copilot+ op Fisher-Price OS (Windows) ging in plaats van naar het datacenter en de Linux-tooling die AI-professionals werkelijk gebruiken.
13 november 2026 · 25 min · 5856 woorden · Damien Dye

De TSC rechtzetten als je firmware stuk is

Vier maanden lang gaf mijn ThinkPad E595 Linux bij elke boot één CPU-kern die drie seconden achterliep op de andere zeven, en de kernel ruilde de TSC in voor HPET. Wat de waarschuwing betekent, waarom een AMD Zen-machine het op geen enkele manier vanuit Linux kan herstellen, wat 40 boots aan journal over de firmware zeggen, waarom tsc=reliable het verkeerde antwoord is, en hoe tscsync de tellers in UEFI meet en verzet voordat de kernel ze ooit ziet, inclusief de ene kern die het BAD noemde en die Linux toch accepteerde. Bijgewerkt voor BIOS 1.30: die herstelt de afwijking niet, en de clocksource-watchdog van de kernel liet de TSC op twee boots vallen, zelfs nadat tscsync de kernen gelijk had gezet. Met tsc=nowatchdog hield hij stand, en een controle van vijf minuten tegen de real-time clock, broncode erbij, vond geen warps en geen wegdrijven. Tot slot wat de terugval doet op elke KVM-hypervisor, Proxmox of niet: de master clock valt weg, gasten verliezen hun snelle kloklezing, en op deze laptop werd een kloklezing in de gast zeven keer zo traag.

11 oktober 2026 · 23 min · 5240 woorden · Damien Dye

Mijn YubiKey logt me in. Mijn keyring kreeg het nooit te horen.

Log in met een YubiKey en GNOME vraagt toch om een wachtwoord, omdat de login-keyring versleuteld is met een wachtwoord dat je login nooit heeft opgeleverd. Dit stuk behandelt waarom pam_u2f als sufficient de keyring uithongert, wat de gebruikelijke oplossingen kosten (leeg wachtwoord, het toch intypen, de TPM), en de oplossing die ik bouwde: de FIDO2 hmac-secret van de sleutel, afgeschermd met pincode en aanraking, die een opgeslagen kopie van het accountwachtwoord ontsleutelt en oo7-daemon bij het inloggen ontgrendelt. Dan wat de bouw opleverde: Fedora 45 had gnome-keyring vervangen door oo7, de placeholder-keyring van oo7 neemt het eerste wachtwoord dat je typt als het zijne, de FIDO2-tools lezen een pincode alleen van een terminal, en een resetscript dat me zonder keyring had achtergelaten, gevangen door het eerst tegen een wegwerpdaemon te testen. De scripts, een installer en dat testharnas zijn te downloaden.

7 oktober 2026 · 12 min · 2580 woorden · Damien Dye
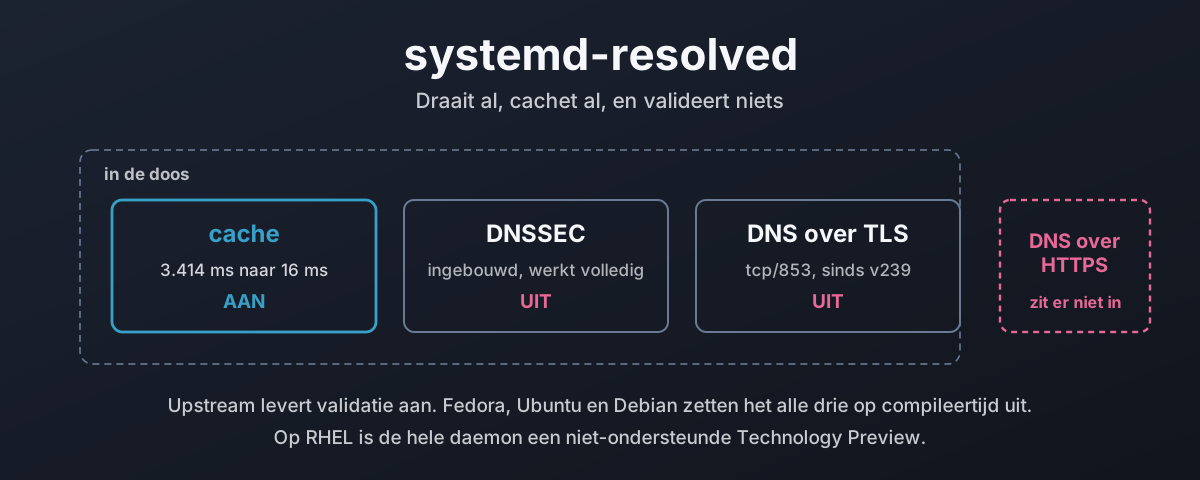
Een naamlookup die via de stub-listener van systemd-resolved een cache, een validator en een versleuteld transport binnengaat, met de validator en de versleuteling uitgeschakeld

Resolved: de resolver die je al draait

systemd-resolved draait op dit moment op de meeste Linux-desktops, cachet elke lookup en valideert er geen. Dit loopt het resolutiepad af van nss-resolve tot de twee stub-listeners, meet wat de cache op een echte machine waard is, zet DNSSEC aan en laat de drie oordelen zien die hij kan teruggeven, en legt uit waarom validatie standaard uitstaat terwijl upstream hem aan levert. Daarna een telling van hoe weinig van het web werkelijk ondertekend is, DNS over TLS en de val van strikt tegenover opportunistisch, en de ondersteuning voor DNS over HTTPS die sinds 2018 wordt gevraagd en er nog steeds niet is. Eindigt met wat Fedora, Ubuntu, Debian en de RHEL-familie elk leveren, hoe je het in elk daarvan inhaakt, en waarom de functies die je distro uitzette standaardwaarden zijn en geen ontbrekende code.

27 september 2026 · 39 min · 8587 woorden · Damien Dye

Webex zoekt jouw certificaten op een Cisco-buildserver

Webex 46.8.0.35631 op Fedora 44 zit achter een gele banner met “Offline - No internet connection” terwijl elk ander programma op de machine zonder klagen het internet bereikt. Het legde de VoIP-lijn plat. Het netwerk was nooit het probleem: Cisco levert een eigen fork van OpenSSL mee en bouwde die met OPENSSLDIR op /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, een map die op een buildcontainer bestaat en nergens anders, dus laadt hij geen vertrouwensankers en faalt elke handshake. Het stuk loopt op volgorde: wat de kapotte toestand echt is, de meegeleverde bibliotheek vragen waar zij denkt dat haar certificaten staan, de exacte foutcode buiten Webex reproduceren, waarom niets waarschuwt, de twee oplossingen die niet werken en waarom, en de ene die wel werkt. Dan het buildproces: ze gebruikten $ORIGIN voor de code en lieten drie datapaden absoluut, de RPM-header noemt een container-ID, dus de container zat al in de pijplijn en is nooit gebruikt om het resultaat te draaien, het pakket eist een glibc uit 2018 omdat ze niet statisch willen linken, 2,2 GB wordt twee keer uitgeleverd, en er zit geen documentatie bij en geen bestand dat als configuratie is gemarkeerd. Dan hoe het gebouwd had moeten worden, de zes oplossingen en de controle van één regel die dit vangt. En tot slot de kruiscontrole: Cisco heeft 98 vermeldingen in CISA’s catalogus van actief misbruikte kwetsbaarheden, alleen Microsoft staat hoger, en een vertrouwenspad dat niemand controleerde en een omzeiling die niemand controleerde zijn dezelfde fout met andere inzet.

15 september 2026 · 42 min · 9166 woorden · Damien Dye