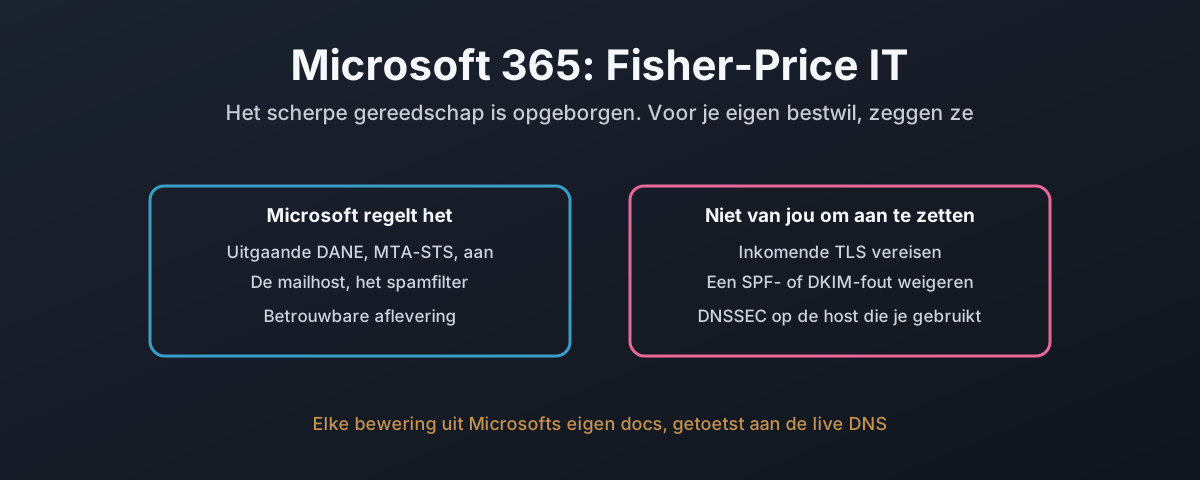
Microsoft 365: de Fisher-Price-IT-editie
De meeste organisaties draaien hun eigen mailserver niet. Ze betalen Microsoft, en Exchange Online doet het werk. Dus houdt deze post Microsoft 365 aan precies dezelfde huisregels die de Postfix- en Stalwart-builds haalden, met niets dan Microsofts eigen documentatie en read-only DNS tegen echte tenants. Sommige regels haalt het goed: uitgaande DANE en MTA-STS staan standaard aan, en inkomende DANE met DNSSEC werd eindelijk GA. Verscheidene kan het helemaal niet halen. Er is geen gedocumenteerde manier om inkomende TLS van elke afzender te eisen, geen manier om een SPF-hard-fail aan de deur te weigeren, niets dat weigert op een mislukte DKIM-handtekening alleen, en geen regeling die mail weigert van een afzenderdomein dat niet bestaat. DNSSEC is uitdrukkelijk niet gepland voor de mailhost die elke tenant werkelijk gebruikt. De IPv6-uitrol die zes maanden had moeten duren, heeft de eigen mailbox van de NCSC twee jaar later onbereikbaar over IPv6 gelaten. En de documentatie spreekt zichzelf tegen over wildcards, over SPF, en over DNSSEC. Dit is het platform waarop de mail van vrijwel het hele land draait, en dit is wat het je wel en niet laat doen.