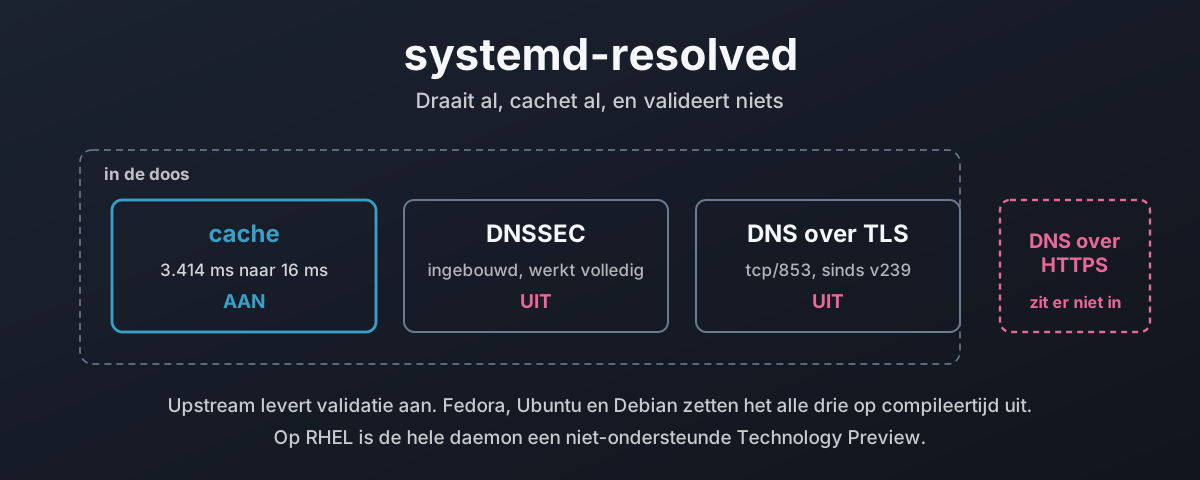
DNS over HTTPS versleutelt je opzoekingen, wat goed is, en stuurt ze naar een resolver die de client kiest, op poort 443, en dat is het probleem. Je eigen resolver ziet het verzoek nooit, dus de blokkeerlijst die het had tegengehouden, het dreigingsoverzicht dat het had geraakt en de logregel die geschreven zou zijn, verdwijnen allemaal. Deze post loopt het mechanisme na: waarom één versleutelde webverbinding tussen duizenden onzichtbaar is aan de grens, wie op een machine een resolver kan kiezen die jij nooit koos (het OS, de browser, elke app, elk script op elke webpagina, en malware), en de gedocumenteerde gevallen, van het eigen JavaScript van een pagina dat een publieke DoH-resolver bevraagt die cross-origin-verzoeken toelaat, tot Godlua en PsiXBot die hun commandokanaal in DoH verbergen, tot de OilRig-APT die er data mee wegsluist. Daarna het betoog dat het privacyverhaal een dekmantel is: DNS over TLS versleutelde DNS al in 2016, op een poort die de netwerkbeheerder nog wel kan besturen, dus het enige dat DoH daaraan toevoegt is het verslaan van de beheerder, en dat is waarom de browserleveranciers die het schreven en uitrolden, en het advertentiebedrijf dat de grootste publieke DoH-resolver draait, degenen zijn die wonnen. Daarna de oplossing, en die is niet versleuteling verbieden. Draai je eigen DoH- en DoT-resolver, kondig hem aan met Discovery of Designated Resolvers, weiger poort 53, poort 853 en bekende publieke DoH-resolvers aan de grens, en beantwoord de Firefox-kanarie zodat de browser zich terugtrekt. Houd de versleuteling. Neem terug wie de resolver kiest. Hij sluit af met de nasleep: dezelfde op DNS gebaseerde handhaving loopt door heel Europa en in Australië, en rechtbanken in Italië, Frankrijk, België en Duitsland dragen nu de publieke resolvers zelf op te blokkeren, met Cloudflare beboet en in beroep, Google die in stilte weigert en OpenDNS die zichzelf uitzet voor hele landen. Het patroon eronder is een Amerikaans ontwerp opgelegd aan de wereld, en een Amerikaanse regering die de wetten van andere landen bestempelt als afpersing van Amerikaanse bedrijven en hen waarschuwt niet te voldoen.