Skip to content
Zeven mailinstellingen langs het pad tussen twee servers, met DNSSEC en IPv6 eronder

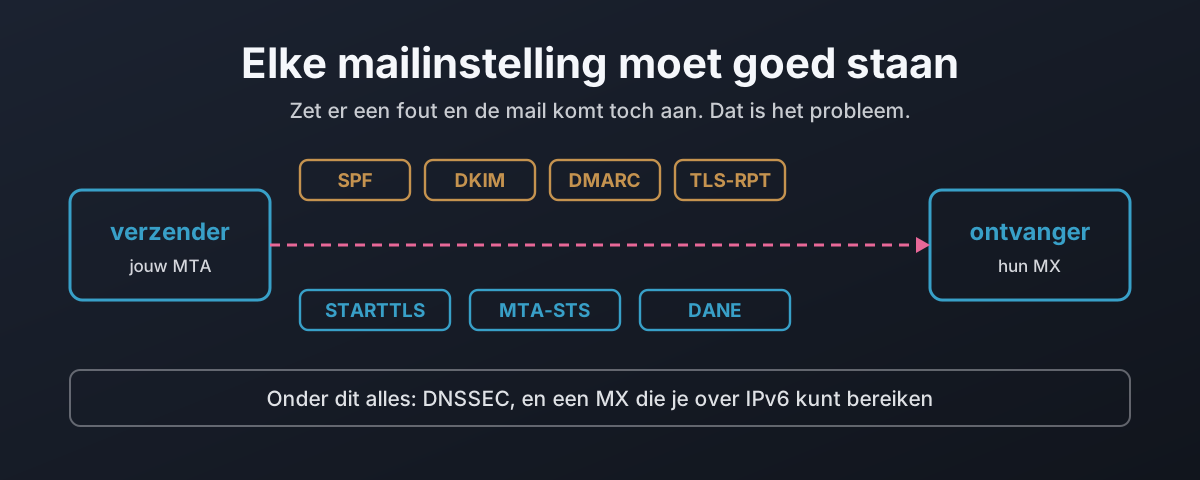
Waarom elke mailinstelling goed moet staan

Elke laag van e-mailbeveiliging is ontworpen om terug te vallen op werken in plaats van veilig te falen. Strip de STARTTLS-regel uit een begroeting en een opportunistische verzender gaat door in leesbare tekst, iets wat RFC 3207 zowel als aanval beschrijft als, op een publieke server, verbiedt je ertegen te verdedigen. Deze post legt die man-in-the-middle vast in een lab, en loopt dan de zeven instellingen langs die een bericht onderweg beschermen, en toont voor elk wat het beschermt, wat niet, en hoe het open faalt als het fout staat. Van daar naar DANE: waarom een TLSA-record niets waard is zonder DNSSEC eronder, waarom 3 1 1 en hergebruik van de sleutel ertoe doen, en hoe een verouderd record de enige mislukking is die sluit in plaats van opent. Daarna een alleen-lezen telling van Britse banken, de grote mailproviders en de certificaatautoriteiten, met de telling van hoeveel er werkelijk iets van doen.
22 oktober 2026 · 20 min · 4381 woorden · Damien Dye
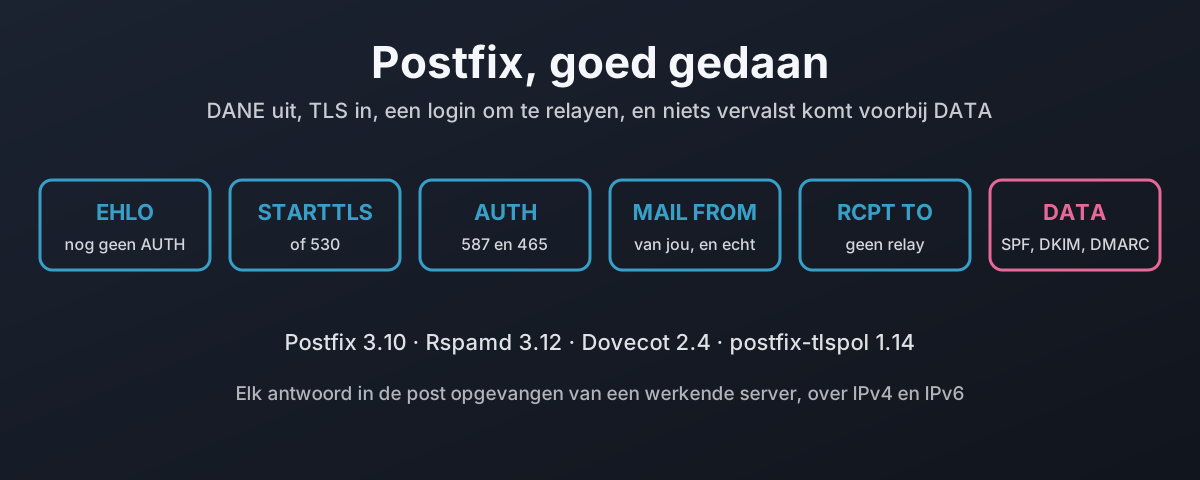
Een SMTP-sessie als zes fasen, elk met de regel die daar weigert

Postfix, DANE en elke instelling goed gedaan

Standaard verstuurt Postfix onversleuteld wanneer de andere kant geen TLS aanbiedt en neemt het post aan van iedereen die beweert iemand te zijn. Dit is de andere build: Postfix 3.10.13 met Dovecot voor logins, Rspamd voor SPF, DKIM en DMARC, en postfix-tlspol voor DANE en MTA-STS. Geen platte tekst in of uit, poort 25 relayt nooit, een login bezit zijn adressen in de envelop en de From-header, afzenderdomeinen die niet bestaan worden geweigerd, en een gemanipuleerd of vervalst bericht komt nooit voorbij DATA. Elk antwoord is opgevangen in een lab over IPv4 en IPv6, samen met de zes instellingen die stil niets doen totdat er ook iets anders is gezet, de certbot-standaard die DANE bij vernieuwing breekt, en wat dat alles je kost aan doorgestuurde post.

22 oktober 2026 · 22 min · 4803 woorden · Damien Dye
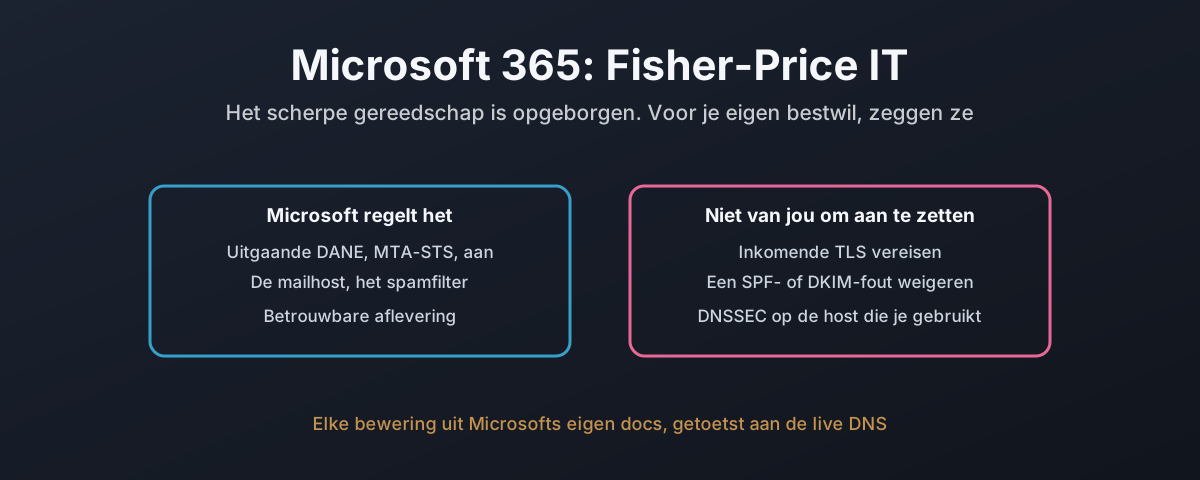
Een splitsing tussen de instellingen die Microsoft 365 voor je regelt en de paar die je zelf mag configureren, met de regels die het niet kan halen gemarkeerd

Microsoft 365: de Fisher-Price-IT-editie

De meeste organisaties draaien hun eigen mailserver niet. Ze betalen Microsoft, en Exchange Online doet het werk. Dus houdt deze post Microsoft 365 aan precies dezelfde huisregels die de Postfix- en Stalwart-builds haalden, met niets dan Microsofts eigen documentatie en read-only DNS tegen echte tenants. Sommige regels haalt het goed: uitgaande DANE en MTA-STS staan standaard aan, en inkomende DANE met DNSSEC werd eindelijk GA. Verscheidene kan het helemaal niet halen. Er is geen gedocumenteerde manier om inkomende TLS van elke afzender te eisen, geen manier om een SPF-hard-fail aan de deur te weigeren, niets dat weigert op een mislukte DKIM-handtekening alleen, en geen regeling die mail weigert van een afzenderdomein dat niet bestaat. DNSSEC is uitdrukkelijk niet gepland voor de mailhost die elke tenant werkelijk gebruikt. De IPv6-uitrol die zes maanden had moeten duren, heeft de eigen mailbox van de NCSC twee jaar later onbereikbaar over IPv6 gelaten. En de documentatie spreekt zichzelf tegen over wildcards, over SPF, en over DNSSEC. Dit is het platform waarop de mail van vrijwel het hele land draait, en dit is wat het je wel en niet laat doen.

22 oktober 2026 · 12 min · 2803 woorden · Damien Dye
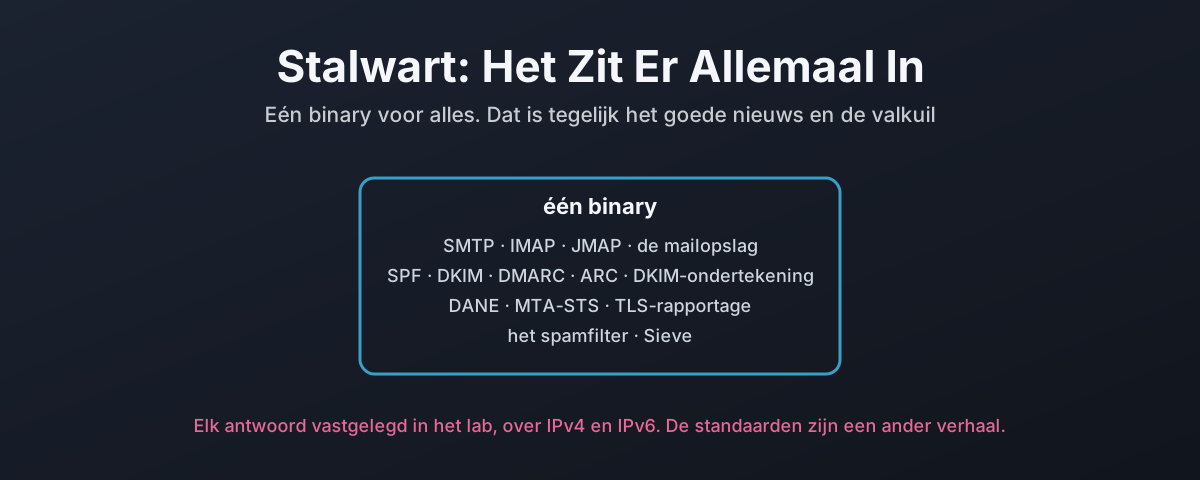
Stalwart als één binary die de hele mailstack bevat, tegenover de Postfix-build van vier pakketten

Stalwart: DANE En De Rest, Ingebouwd

Stalwart is een complete mailserver in één binary: SMTP en IMAP en JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, TLS-rapportage, een spamfilter en de mailopslag, zonder milter om aan te sluiten en zonder policy-daemon die ernaast moet draaien. Dit stuk houdt het aan dezelfde huisregels als de Postfix-build en legt elk antwoord in het lab vast. De regels gaan er allemaal op, maar het verhaal zit in het detail: de instellingen zitten in een database in plaats van een bestand, de standaardinstellingen zoals het komt accepteren platte tekst en een gewijzigde factuur, elke regel landt in een ander van vier configuratiemechanismen, afwijzen op een DKIM-fout vraagt om een Sieve-script omdat de ingebouwde controle een gewijzigde body als neutral rapporteert, de controle op een onbekende afzender draait pas als het hele bericht binnen is en faalt open bij een DNS-fout, en de MTA-STS-verzender bounced bij de eerste poging waar de standaard zegt dat hij moet uitstellen. Ingebouwd is echt minder om aan elkaar te knopen. Het is niet hetzelfde als veilig standaard.

22 oktober 2026 · 12 min · 2642 woorden · Damien Dye
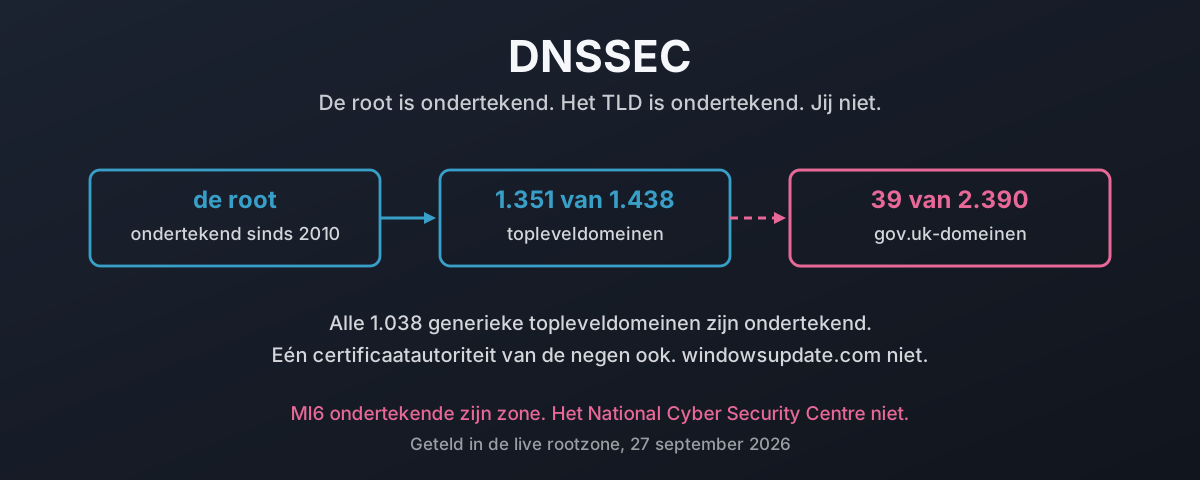
Een vertrouwensketen die loopt van de ondertekende root via een ondertekend topleveldomein en stopt bij een niet-ondertekend tweedeniveaudomein, met de getelde cijfers naast elke stap

DNSSEC: je verkeer beschermen tegen vervalsing

Het moeilijke deel van DNSSEC was jaren geleden af. Geteld in de live rootzone op 27 september 2026 dragen 1.351 van de 1.438 topleveldomeinen een DS-record en zijn alle 1.038 gTLD’s ondertekend. Daarna stopt het abrupt. Een telling van elk gov.uk-domein in het officiële register vindt er 39 ondertekend van de 2.390 die nog resolven, negen daarvan dorpsraden, terwijl HMRC, de NHS, GCHQ en het National Cyber Security Centre er niet bij zitten. Eén certificaatautoriteit van de negen heeft ondertekend. Eén Linux- of BSD-distributie op de vijf ook. windowsupdate.com heeft helemaal geen DS. Dit is wat een vervalst antwoord werkelijk kost, wat ondertekenen daaraan doet, waarom de gebruikelijke excuses het contact met de cijfers niet overleven, en of tweeënveertig jaar na Mockapetris het echte probleem is dat vrijwel niemand begrijpt wat DNS eigenlijk belooft.

27 september 2026 · 48 min · 10931 woorden · Damien Dye
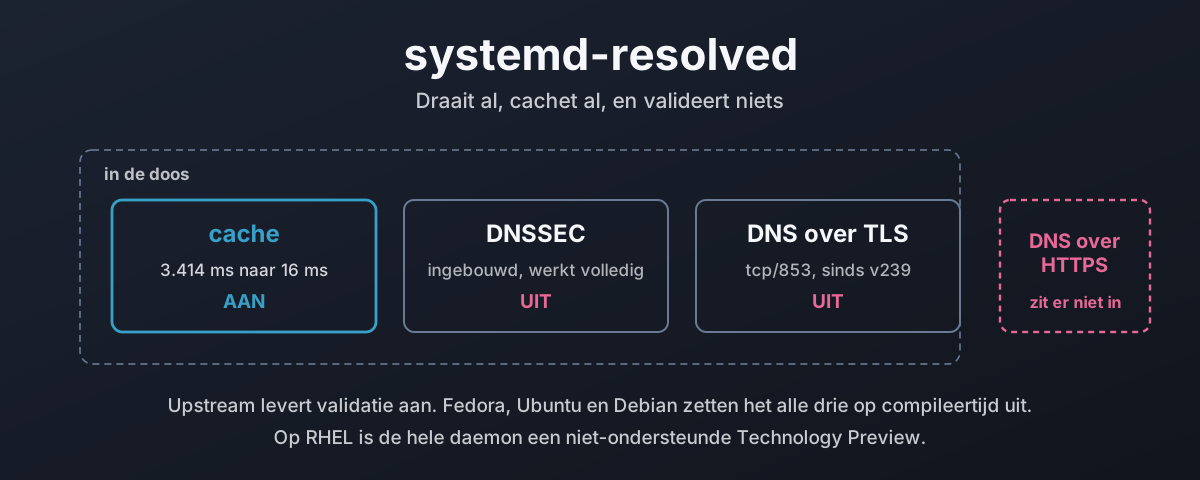
Een naamlookup die via de stub-listener van systemd-resolved een cache, een validator en een versleuteld transport binnengaat, met de validator en de versleuteling uitgeschakeld

Resolved: de resolver die je al draait

systemd-resolved draait op dit moment op de meeste Linux-desktops, cachet elke lookup en valideert er geen. Dit loopt het resolutiepad af van nss-resolve tot de twee stub-listeners, meet wat de cache op een echte machine waard is, zet DNSSEC aan en laat de drie oordelen zien die hij kan teruggeven, en legt uit waarom validatie standaard uitstaat terwijl upstream hem aan levert. Daarna een telling van hoe weinig van het web werkelijk ondertekend is, DNS over TLS en de val van strikt tegenover opportunistisch, en de ondersteuning voor DNS over HTTPS die sinds 2018 wordt gevraagd en er nog steeds niet is. Eindigt met wat Fedora, Ubuntu, Debian en de RHEL-familie elk leveren, hoe je het in elk daarvan inhaakt, en waarom de functies die je distro uitzette standaardwaarden zijn en geen ontbrekende code.

27 september 2026 · 39 min · 8587 woorden · Damien Dye

Wie DNS Werkelijk Beheert

De root van het internet is een tekstbestand van 1,5 MB dat één Amerikaans bedrijf bewerkt en ondertekent. Wie DNS werkelijk beheert, wat de IANA-transitie van 2016 wel en niet veranderde, en het gedocumenteerde relaas van hoe ICANN die controle heeft gebruikt.

25 augustus 2026 · 49 min · 10397 woorden · Damien Dye
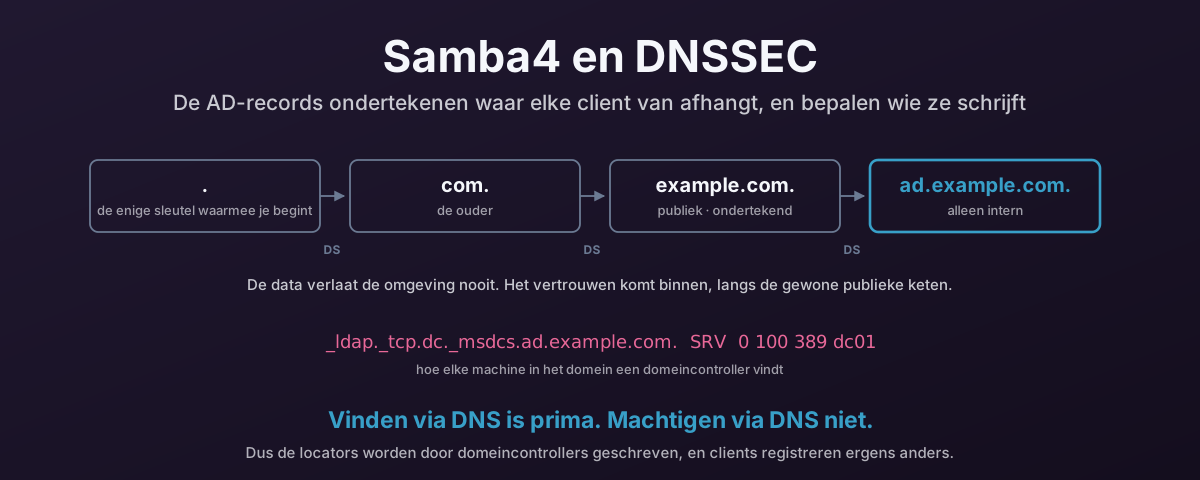
Een delegatieketen van de root omlaag naar een interne Active Directory-zone, met schrijfacties van clients opgesloten in een aparte subzone

Samba4 en AD-records beveiligen met DNSSEC

Elke machine in het domein vindt zijn domeincontroller door DNS om een SRV-record te vragen, dus de _msdcs-locators zijn de meest veiligheidskritische records die je hebt. Zo publiceer en onderteken je ze netjes vanaf een Samba4-DC: BIND met dlz_bind9 dat de directory leest, inline ondertekenen, een verborgen primaire server waar clients nooit bij komen, en dynamische updates van clients buiten de zone met de locators. En dan hoe je Windows- en Linux-clients dwingt de signaturen echt na te kijken, want een ondertekende zone die niemand valideert gedraagt zich precies als een niet-ondertekende.

24 augustus 2026 · 65 min · 13765 woorden · Damien Dye