Skip to content
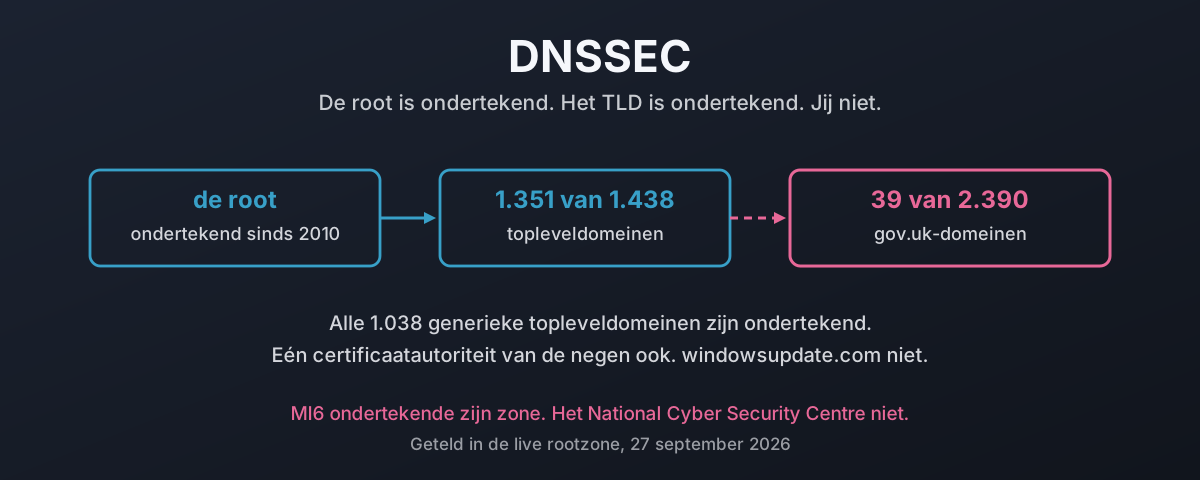
Een vertrouwensketen die loopt van de ondertekende root via een ondertekend topleveldomein en stopt bij een niet-ondertekend tweedeniveaudomein, met de getelde cijfers naast elke stap

DNSSEC: je verkeer beschermen tegen vervalsing

Het moeilijke deel van DNSSEC was jaren geleden af. Geteld in de live rootzone op 27 september 2026 dragen 1.351 van de 1.438 topleveldomeinen een DS-record en zijn alle 1.038 gTLD’s ondertekend. Daarna stopt het abrupt. Een telling van elk gov.uk-domein in het officiële register vindt er 39 ondertekend van de 2.390 die nog resolven, negen daarvan dorpsraden, terwijl HMRC, de NHS, GCHQ en het National Cyber Security Centre er niet bij zitten. Eén certificaatautoriteit van de negen heeft ondertekend. Eén Linux-distributie van de drie ook. windowsupdate.com heeft helemaal geen DS. Dit is wat een vervalst antwoord werkelijk kost, wat ondertekenen daaraan doet, waarom de gebruikelijke excuses het contact met de cijfers niet overleven, en of tweeënveertig jaar na Mockapetris het echte probleem is dat vrijwel niemand begrijpt wat DNS eigenlijk belooft.

27 september 2026 Â· 48 min Â· 10931 woorden Â· Damien Dye
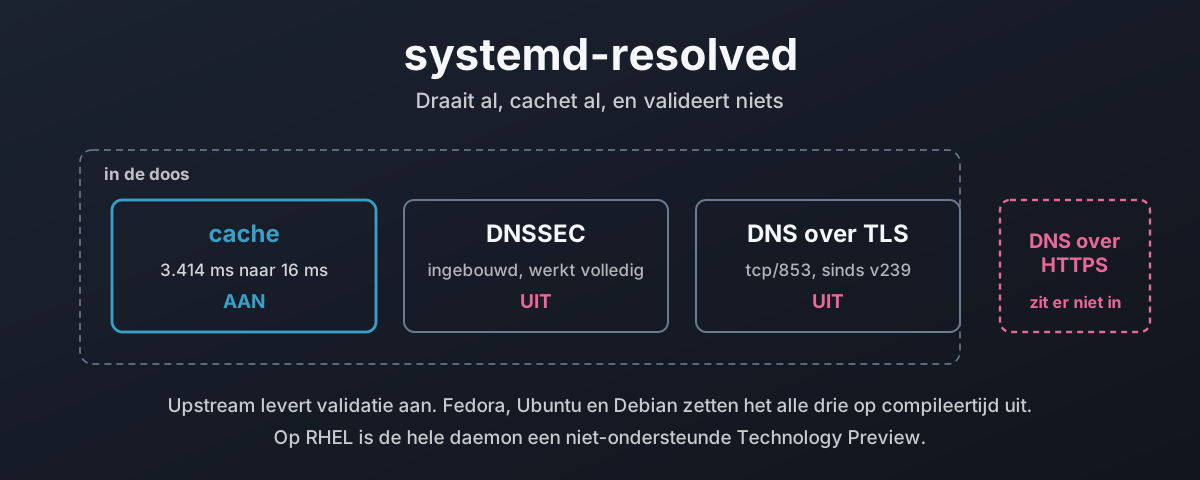
Een naamlookup die via de stub-listener van systemd-resolved een cache, een validator en een versleuteld transport binnengaat, met de validator en de versleuteling uitgeschakeld

Resolved: de resolver die je al draait

systemd-resolved draait op dit moment op de meeste Linux-desktops, cachet elke lookup en valideert er geen. Dit loopt het resolutiepad af van nss-resolve tot de twee stub-listeners, meet wat de cache op een echte machine waard is, zet DNSSEC aan en laat de drie oordelen zien die hij kan teruggeven, en legt uit waarom validatie standaard uitstaat terwijl upstream hem aan levert. Daarna een telling van hoe weinig van het web werkelijk ondertekend is, DNS over TLS en de val van strikt tegenover opportunistisch, en de ondersteuning voor DNS over HTTPS die sinds 2018 wordt gevraagd en er nog steeds niet is. Eindigt met wat Fedora, Ubuntu, Debian en de RHEL-familie elk leveren, hoe je het in elk daarvan inhaakt, en waarom de functies die je distro uitzette standaardwaarden zijn en geen ontbrekende code.

27 september 2026 Â· 39 min Â· 8587 woorden Â· Damien Dye

DNS over HTTPS Loopt Regelrecht Langs Je Controles

DNS over HTTPS versleutelt je opzoekingen, wat goed is, en stuurt ze naar een resolver die de client kiest, op poort 443, en dat is het probleem. Je eigen resolver ziet het verzoek nooit, dus de blokkeerlijst die het had tegengehouden, het dreigingsoverzicht dat het had geraakt en de logregel die geschreven zou zijn, verdwijnen allemaal. Deze post loopt het mechanisme na: waarom één versleutelde webverbinding tussen duizenden onzichtbaar is aan de grens, wie op een machine een resolver kan kiezen die jij nooit koos (het OS, de browser, elke app, elk script op elke webpagina, en malware), en de gedocumenteerde gevallen, van het eigen JavaScript van een pagina dat een publieke DoH-resolver bevraagt die cross-origin-verzoeken toelaat, tot Godlua en PsiXBot die hun commandokanaal in DoH verbergen, tot de OilRig-APT die er data mee wegsluist. Daarna het betoog dat het privacyverhaal een dekmantel is: DNS over TLS versleutelde DNS al in 2016, op een poort die de netwerkbeheerder nog wel kan besturen, dus het enige dat DoH daaraan toevoegt is het verslaan van de beheerder, en dat is waarom de browserleveranciers die het schreven en uitrolden, en het advertentiebedrijf dat de grootste publieke DoH-resolver draait, degenen zijn die wonnen. Daarna de oplossing, en die is niet versleuteling verbieden. Draai je eigen DoH- en DoT-resolver, kondig hem aan met Discovery of Designated Resolvers, weiger poort 53, poort 853 en bekende publieke DoH-resolvers aan de grens, en beantwoord de Firefox-kanarie zodat de browser zich terugtrekt. Houd de versleuteling. Neem terug wie de resolver kiest. Hij sluit af met de nasleep: dezelfde op DNS gebaseerde handhaving loopt door heel Europa en in Australië, en rechtbanken in Italië, Frankrijk, België en Duitsland dragen nu de publieke resolvers zelf op te blokkeren, met Cloudflare beboet en in beroep, Google die in stilte weigert en OpenDNS die zichzelf uitzet voor hele landen. Het patroon eronder is een Amerikaans ontwerp opgelegd aan de wereld, en een Amerikaanse regering die de wetten van andere landen bestempelt als afpersing van Amerikaanse bedrijven en hen waarschuwt niet te voldoen.
24 september 2026 Â· 38 min Â· 9655 woorden Â· Damien Dye

Wie DNS Werkelijk Beheert

De root van het internet is een tekstbestand van 1,5 MB dat één Amerikaans bedrijf bewerkt en ondertekent. Wie DNS werkelijk beheert, wat de IANA-transitie van 2016 wel en niet veranderde, en het gedocumenteerde relaas van hoe ICANN die controle heeft gebruikt.

25 augustus 2026 Â· 49 min Â· 10397 woorden Â· Damien Dye

Wat Er Gebeurde Bij Nominet

Het .uk-register is eigendom van zijn leden, en in maart 2021 stemden ze de halve raad weg. Hoe het landschap er werkelijk van binnenuit uitzag, waarom het draaien van .uk naast tientallen gTLD’s vormde hoe het gerund werd, en hoe een register zonder toezichthouder uiteindelijk gedisciplineerd werd door de enige mensen die dat konden.

25 augustus 2026 Â· 30 min Â· 6206 woorden Â· Damien Dye
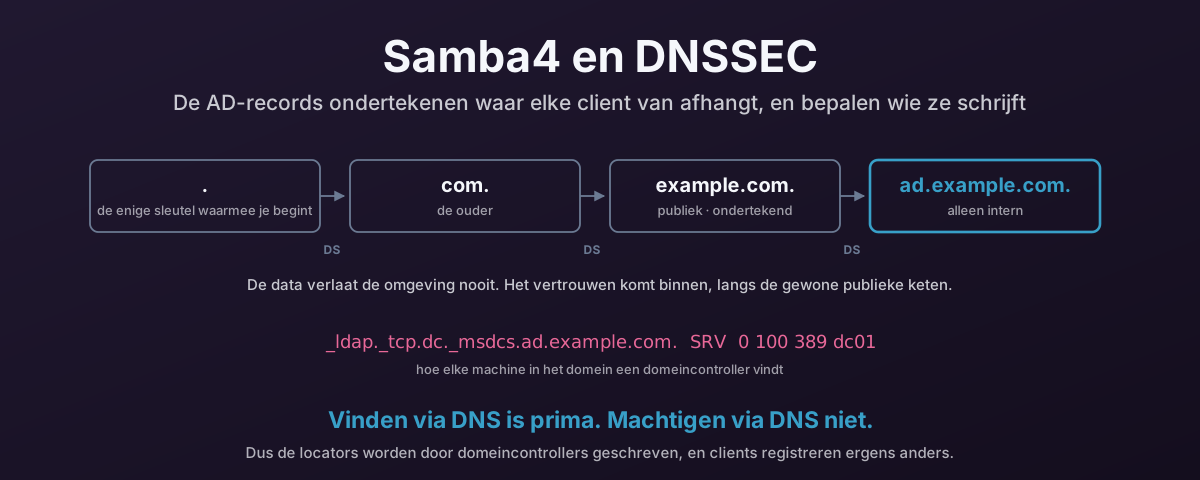
Een delegatieketen van de root omlaag naar een interne Active Directory-zone, met schrijfacties van clients opgesloten in een aparte subzone

Samba4 en AD-records beveiligen met DNSSEC

Elke machine in het domein vindt zijn domeincontroller door DNS om een SRV-record te vragen, dus de _msdcs-locators zijn de meest veiligheidskritische records die je hebt. Zo publiceer en onderteken je ze netjes vanaf een Samba4-DC: BIND met dlz_bind9 dat de directory leest, inline ondertekenen, een verborgen primaire server waar clients nooit bij komen, en dynamische updates van clients buiten de zone met de locators. En dan hoe je Windows- en Linux-clients dwingt de signaturen echt na te kijken, want een ondertekende zone die niemand valideert gedraagt zich precies als een niet-ondertekende.

24 augustus 2026 Â· 65 min Â· 13765 woorden Â· Damien Dye