Skip to content
Zeven mailinstellingen langs het pad tussen twee servers, met DNSSEC en IPv6 eronder

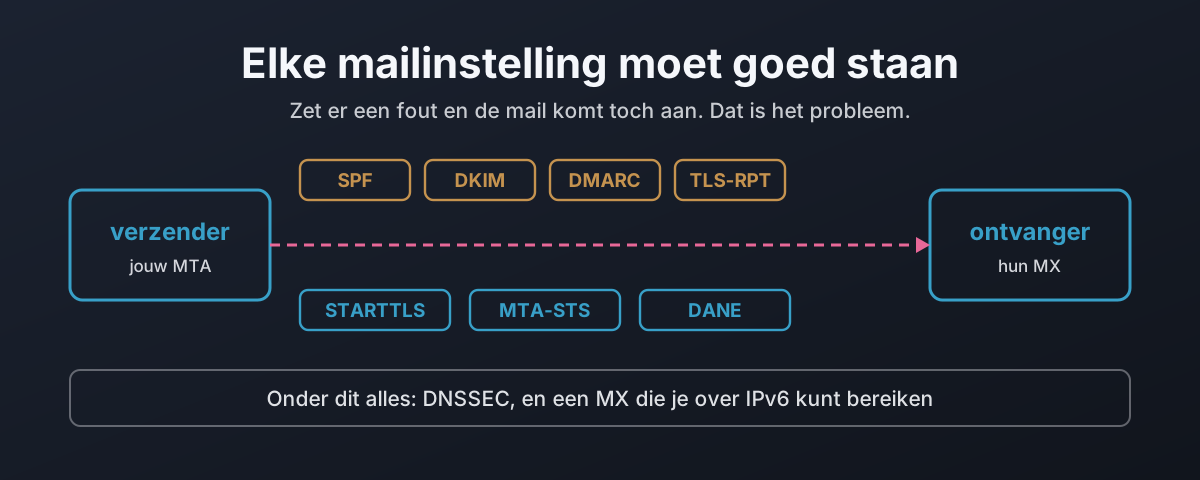
Waarom elke mailinstelling goed moet staan

Elke laag van e-mailbeveiliging is ontworpen om terug te vallen op werken in plaats van veilig te falen. Strip de STARTTLS-regel uit een begroeting en een opportunistische verzender gaat door in leesbare tekst, iets wat RFC 3207 zowel als aanval beschrijft als, op een publieke server, verbiedt je ertegen te verdedigen. Deze post legt die man-in-the-middle vast in een lab, en loopt dan de zeven instellingen langs die een bericht onderweg beschermen, en toont voor elk wat het beschermt, wat niet, en hoe het open faalt als het fout staat. Van daar naar DANE: waarom een TLSA-record niets waard is zonder DNSSEC eronder, waarom 3 1 1 en hergebruik van de sleutel ertoe doen, en hoe een verouderd record de enige mislukking is die sluit in plaats van opent. Daarna een alleen-lezen telling van Britse banken, de grote mailproviders en de certificaatautoriteiten, met de telling van hoeveel er werkelijk iets van doen.
22 oktober 2026 Â· 20 min Â· 4381 woorden Â· Damien Dye
Een splitsing tussen de instellingen die Microsoft 365 voor je regelt en de paar die je zelf mag configureren, met de regels die het niet kan halen gemarkeerd

Microsoft 365: de Fisher-Price-IT-editie

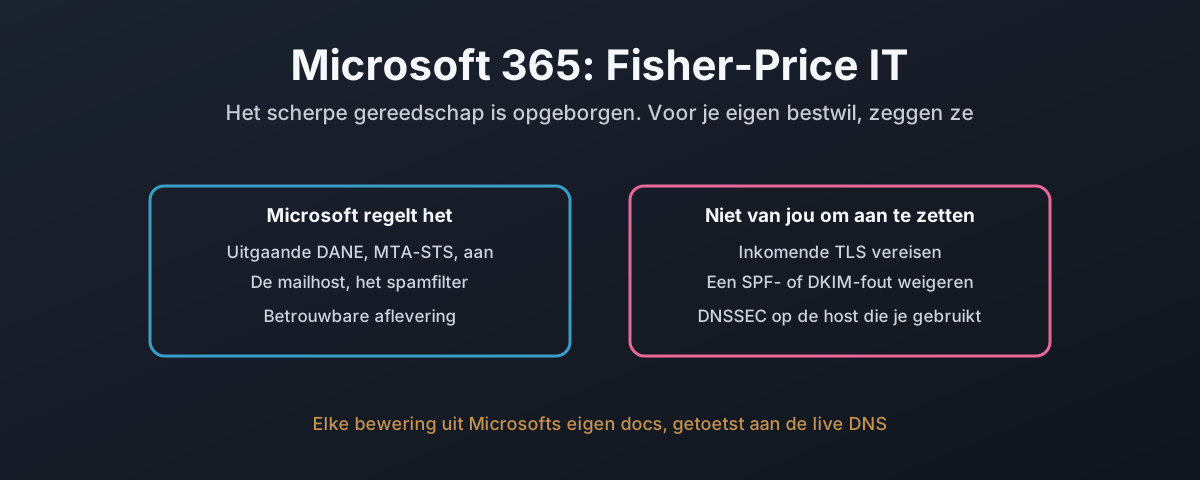
De meeste organisaties draaien hun eigen mailserver niet. Ze betalen Microsoft, en Exchange Online doet het werk. Dus houdt deze post Microsoft 365 aan precies dezelfde huisregels die de Postfix- en Stalwart-builds haalden, met niets dan Microsofts eigen documentatie en read-only DNS tegen echte tenants. Sommige regels haalt het goed: uitgaande DANE en MTA-STS staan standaard aan, en inkomende DANE met DNSSEC werd eindelijk GA. Verscheidene kan het helemaal niet halen. Er is geen gedocumenteerde manier om inkomende TLS van elke afzender te eisen, geen manier om een SPF-hard-fail aan de deur te weigeren, niets dat weigert op een mislukte DKIM-handtekening alleen, en geen regeling die mail weigert van een afzenderdomein dat niet bestaat. DNSSEC is uitdrukkelijk niet gepland voor de mailhost die elke tenant werkelijk gebruikt. De IPv6-uitrol die zes maanden had moeten duren, heeft de eigen mailbox van de NCSC twee jaar later onbereikbaar over IPv6 gelaten. En de documentatie spreekt zichzelf tegen over wildcards, over SPF, en over DNSSEC. Dit is het platform waarop de mail van vrijwel het hele land draait, en dit is wat het je wel en niet laat doen.

22 oktober 2026 Â· 12 min Â· 2803 woorden Â· Damien Dye
Stalwart als één binary die de hele mailstack bevat, tegenover de Postfix-build van vier pakketten

Stalwart: DANE En De Rest, Ingebouwd

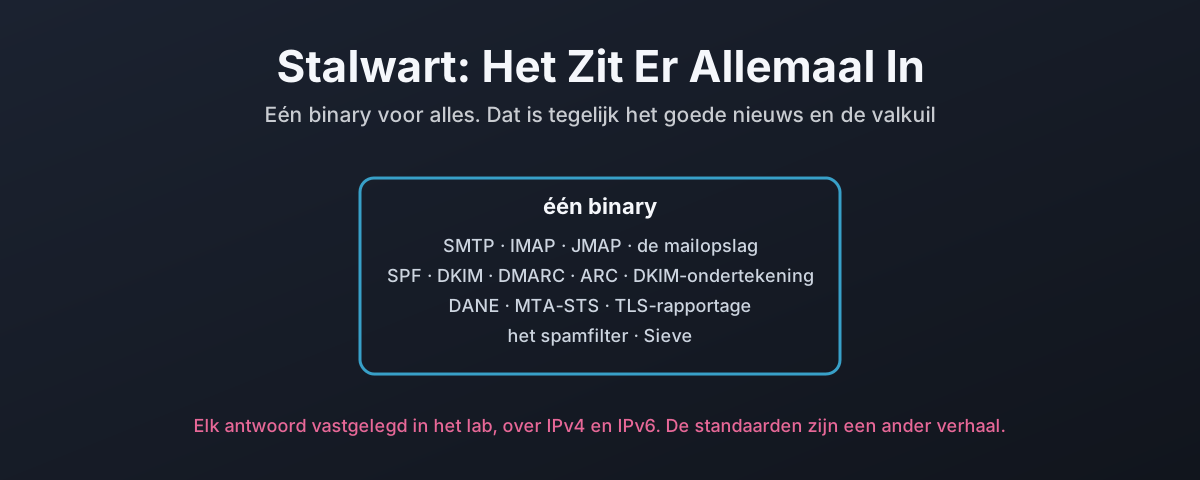
Stalwart is een complete mailserver in één binary: SMTP en IMAP en JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, TLS-rapportage, een spamfilter en de mailopslag, zonder milter om aan te sluiten en zonder policy-daemon die ernaast moet draaien. Dit stuk houdt het aan dezelfde huisregels als de Postfix-build en legt elk antwoord in het lab vast. De regels gaan er allemaal op, maar het verhaal zit in het detail: de instellingen zitten in een database in plaats van een bestand, de standaardinstellingen zoals het komt accepteren platte tekst en een gewijzigde factuur, elke regel landt in een ander van vier configuratiemechanismen, afwijzen op een DKIM-fout vraagt om een Sieve-script omdat de ingebouwde controle een gewijzigde body als neutral rapporteert, de controle op een onbekende afzender draait pas als het hele bericht binnen is en faalt open bij een DNS-fout, en de MTA-STS-verzender bounced bij de eerste poging waar de standaard zegt dat hij moet uitstellen. Ingebouwd is echt minder om aan elkaar te knopen. Het is niet hetzelfde als veilig standaard.

22 oktober 2026 Â· 12 min Â· 2642 woorden Â· Damien Dye