Skip to content
Twee standaardinstellingen van Proxmox: Hyper-V-enlightenments aangezet door het OS Type van de VM, en CPU-microcode aangezet door de manier waarop de host is geïnstalleerd

Twee standaardinstellingen van Proxmox VE 9 die je misschien mist: Hyper-V-enlightenments en CPU-microcode

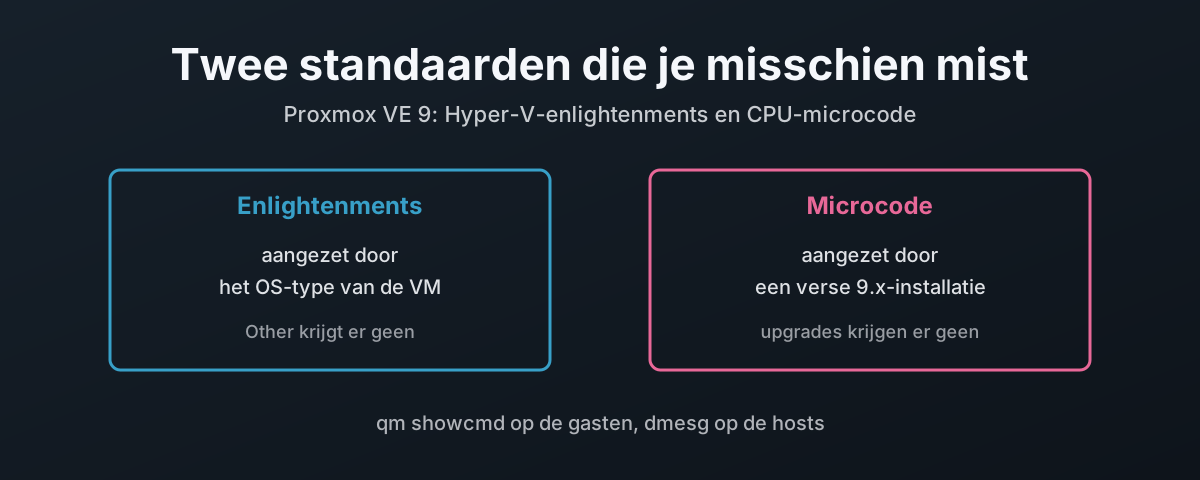
Proxmox VE 9 zet Hyper-V-enlightenments aan voor gasten met het Fisher-Price OS (Windows) en installeert CPU-microcode op nieuwe hosts, maar alleen als de VM een Microsoft Windows-OS-type kreeg en de host uit de 9.x-installer kwam. Dit stuk behandelt wat de enlightenments doen, de precieze regels waarmee qemu-server ze kiest (gemeten op een live 9.2-host), waarom het vastpinnen van de machineversie oudere VM’s buiten de hv-evmcs-fix van juli 2026 houdt, de build van pve-qemu-kvm die die fix nodig heeft en wat elke QEMU-release sinds 10.0 voor die gasten heeft gerepareerd, waarom ze op q35 horen en nooit op i440fx (waar de wizard de meeste ervan nog steeds neerzet), de twee flags die je zelf kunt zetten, hoe je bewijst wat een VM draait, waar microcode vandaan komt (firmware van het moederbord, Debian en de eigen repository van Proxmox), waarom een geüpgradede host er geen heeft (met als voorbeeld een Intel-node die vier Intel-releases achterloopt), de initramfs-rebuild die het installeren ervan in gang zet en de oudere kernels die die rebuild mist, de RDSEED-fout op Zen 5 die daarop volgt, het aanzetten, een rollende herstart over een Ceph-cluster, en het terugdraaien van een slechte update.
27 oktober 2026 · 25 min · 6081 woorden · Damien Dye
Een naamlookup die via de stub-listener van systemd-resolved een cache, een validator en een versleuteld transport binnengaat, met de validator en de versleuteling uitgeschakeld

Resolved: de resolver die je al draait

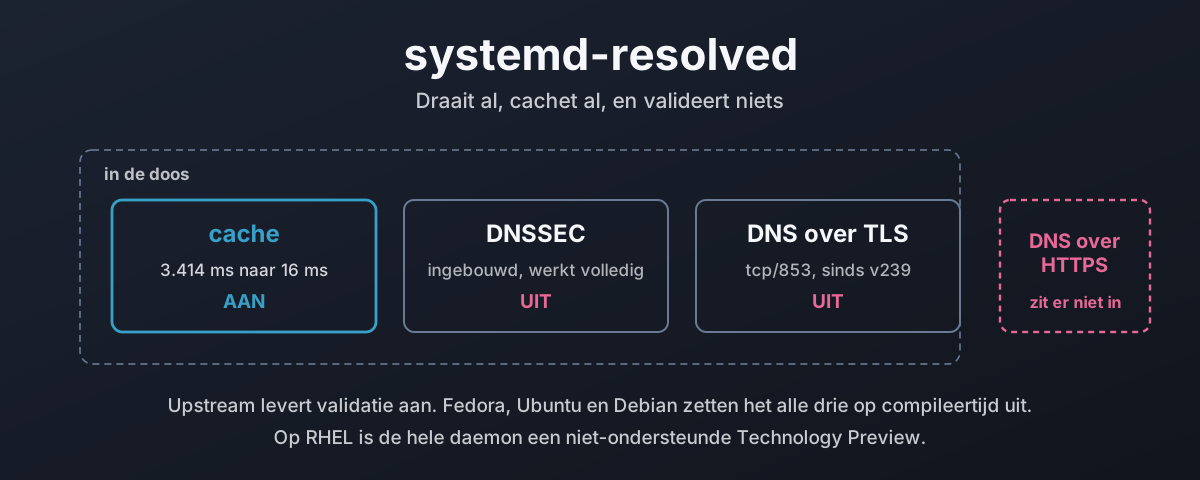
systemd-resolved draait op dit moment op de meeste Linux-desktops, cachet elke lookup en valideert er geen. Dit loopt het resolutiepad af van nss-resolve tot de twee stub-listeners, meet wat de cache op een echte machine waard is, zet DNSSEC aan en laat de drie oordelen zien die hij kan teruggeven, en legt uit waarom validatie standaard uitstaat terwijl upstream hem aan levert. Daarna een telling van hoe weinig van het web werkelijk ondertekend is, DNS over TLS en de val van strikt tegenover opportunistisch, en de ondersteuning voor DNS over HTTPS die sinds 2018 wordt gevraagd en er nog steeds niet is. Eindigt met wat Fedora, Ubuntu, Debian en de RHEL-familie elk leveren, hoe je het in elk daarvan inhaakt, en waarom de functies die je distro uitzette standaardwaarden zijn en geen ontbrekende code.

27 september 2026 · 39 min · 8587 woorden · Damien Dye