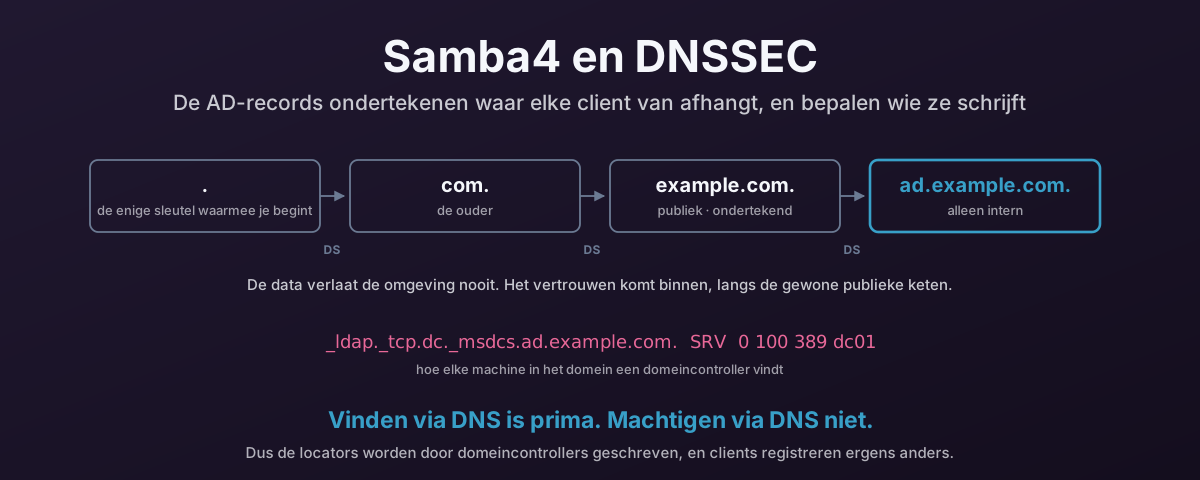
Samba4 en AD-records beveiligen met DNSSEC
Elke machine in het domein vindt zijn domeincontroller door DNS om een SRV-record te vragen, dus de _msdcs-locators zijn de meest veiligheidskritische records die je hebt. Zo publiceer en onderteken je ze netjes vanaf een Samba4-DC: BIND met dlz_bind9 dat de directory leest, inline ondertekenen, een verborgen primaire server waar clients nooit bij komen, en dynamische updates van clients buiten de zone met de locators. En dan hoe je Windows- en Linux-clients dwingt de signaturen echt na te kijken, want een ondertekende zone die niemand valideert gedraagt zich precies als een niet-ondertekende.