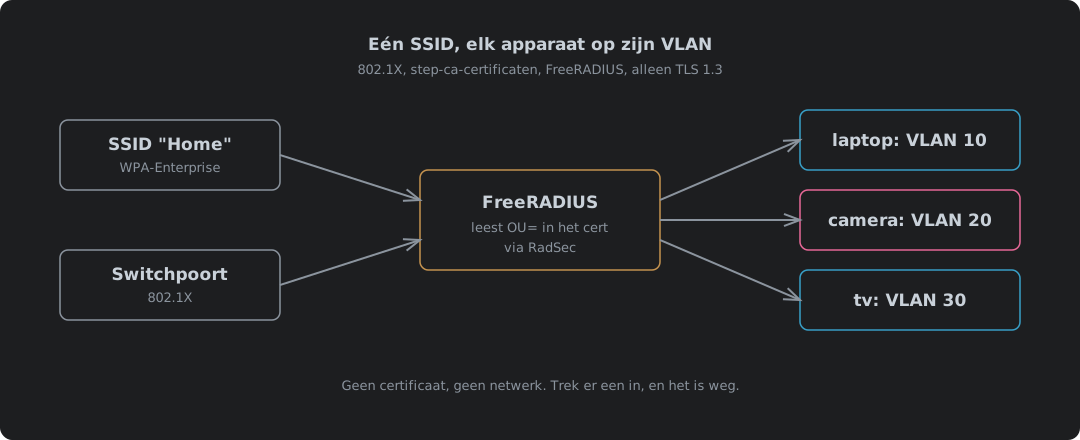
Eén SSID, elk apparaat op zijn eigen VLAN: 802.1X met step-ca-certificaten
802.1X met certificaten (EAP-TLS) voor bekabelde switchpoorten en één WPA2/WPA3-Enterprise-SSID, waarbij de RADIUS-server beslist op welk VLAN elk apparaat terechtkomt. step-ca 0.30.2 zet een rol in elk apparaatcertificaat en weigert er een zonder; FreeRADIUS 3.2.10 koppelt die rol aan een VLAN, laat een lijst per apparaat die rol overschrijven en praat alleen TLS 1.3. Waarom een gedeeld WiFi-wachtwoord het probleem is, waarom certificaten en waarom TLS 1.3, de intrekkingsval waarbij FreeRADIUS een nieuwe CRL negeert bij een HUP, wat een apparaat vertrouwt dat de servernaam niet controleert, het RADIUS-verkeer zelf beschermen met Message-Authenticator en RadSec over TLS 1.3, radsecproxy voor apparatuur die alleen UDP spreekt, een bekabelde poort en een WiFi-netwerk van begin tot eind gesimuleerd, de instellingen voor Netgear en TP-Link, de clientinstellingen voor Linux, Apple en Android, elk configuratiebestand volledig en als download, en waarom zoveel beheerders en MSP’s nog steeds niet de moeite nemen en Cyber Essentials er niet om vraagt.