Wat Azure Virtual Desktop Werkelijk Kost
Azure Virtual Desktop levert een Windows-desktop in een browser. Dat is werkelijk wat het doet, en het werkt. De vraag is wat het kost om het werkend te houden.
De catalogusprijs is niet de prijs. Microsofts licentiestack voor AVD loopt ruwweg zo1:
- Een Microsoft 365-licentie die de Windows Enterprise-entitlement omvat — E3 of E5, of het equivalente Business Premium
- Azure-compute onder de desktop — een VM per uur gefactureerd, of een reserved instance per maand gefactureerd
- Azure-storage voor de OS-schijf en het gebruikersprofiel
- Azure-netwerken voor het verkeer tussen de desktop en overal elders
- Optioneel, Microsoft Entra ID P1 of P2 voor conditional-access-beleid
Windows 365 Cloud PC vereenvoudigt de facturering tot een vast getal per gebruiker per maand, maar het getal is niet klein. Een configuratie van 2 vCPU / 8 GB / 128 GB — wat een bescheiden kantoordesktop is — is £35,60 per gebruiker per maand2. Voeg een GPU toe en het springt naar £269,40 voor de GPU Standard-tier. Vermenigvuldig met personeelssterkte en het is een echte regelpost, elke maand, voor altijd.
Dat is het product dat deze post vervangt.
Hoe De Vervangende Stack Eruitziet
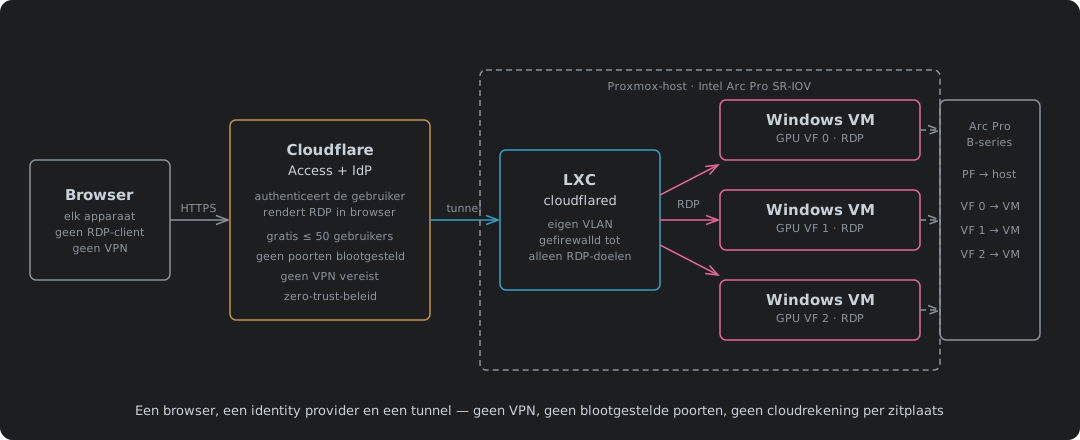
Drie lagen, elk onafhankelijk, geen ervan per zitplaats gefactureerd:
De GPU-laag is de Intel Arc Pro SR-IOV-build uit de vorige post. Eén Arc Pro-kaart splitst in hardware-virtual-functions via standaard-PCIe-SR-IOV — geen vGPU-licentie, geen NVIDIA-abonnement. Elke Windows-VM krijgt zijn eigen VF en zijn eigen GPU-versnelde desktop. De kaart bepaalt het aantal zitplaatsen, geen licentieserver.
De toegangslaag is Cloudflare Access met browser-gerenderde RDP. De gebruiker opent een URL in elke browser, authenticeert tegen je identity provider, en Cloudflare rendert de RDP-sessie rechtstreeks in het browsertabblad. Geen RDP-client geïnstalleerd. Geen VPN. Geen poorten blootgesteld aan het internet. Access federeert naar elke OAuth- of OIDC-provider — dat omvat on-prem-providers zoals Keycloak of Authentik gestapeld op je bestaande Active Directory, of dat nu Samba 4 AD of een Windows domain controller is. De directory blijft doen wat het al doet: gebruikersaccounts, group policy, domain-joined VM’s. Keycloak of Authentik federeert ertegen en voegt de OAuth/OIDC- en MFA-laag toe die Cloudflare Access nodig heeft. Het identiteitsvlak blijft op je eigen hardware. Geen Entra ID-abonnement vereist. Cloudflare Access handelt af wat daarna gebeurt: het beheert wat de geauthenticeerde gebruiker op je netwerk kan bereiken — welke applicaties, welke protocollen, welke hosts. De desktop zit achter een Cloudflare-tunnel en is nergens vandaan bereikbaar behalve via het Access-beleid, en het beleid beslist zowel identiteit als reikwijdte.
De tunnellaag is een cloudflared-proces dat in een LXC-container op Proxmox draait, op zijn eigen VLAN — een /30 voor IPv4 met zijn eigen toegewijde IPv6-prefix, niets anders in het broadcastdomein. De Proxmox-firewall beheert wat de LXC kan bereiken, en het antwoord is kort: TCP 3389 naar de desktop-VM’s en niks anders. Als het tunnel-endpoint gecompromitteerd raakt, is de blast radius één container op een verder leeg VLAN, en het enige waar het mee kan praten is wat de firewall al toestaat. Dat is een veel kleiner oppervlak dan een VPN-concentrator die een gerouteerd subnet uitdeelt.
Cloudflare Zero Trust is gratis voor tot 50 gebruikers3. Je betaalt vanaf gebruiker 51. Azure Virtual Desktop rekent vanaf zitplaats één.
De Architectuur
Het pad dat een desktopsessie neemt:
- De gebruiker opent
https://vdi.example.comin elke browser, op elk apparaat - Cloudflare Access onderschept de aanvraag en leidt door naar je identity provider — Keycloak of Authentik gefedereerd tegen je Active Directory
- De OAuth-provider valideert de identiteit van de gebruiker tegen AD en handelt MFA af
- Access evalueert het beleid — de provider bevestigde wie ze zijn, Access beslist wat ze op je netwerk kunnen bereiken
- Cloudflare zet een RDP-sessie op via de tunnel naar de doel-VM
- De RDP-sessie wordt in de browser gerenderd — geen client, geen plugin, geen download
- De tunnel eindigt in een LXC-container op de Proxmox-host, op een dichtgetimmerd VLAN
- De LXC stuurt RDP door naar de Windows-VM, die een GPU-virtual-function van de Arc Pro-kaart heeft
Op geen enkel punt heeft de Windows-VM een publiek IP. Op geen enkel punt is poort 3389 open naar het internet. Het enige dat op het publieke internet luistert is Cloudflare, en het enige dat langs Cloudflare komt is een gebruiker die het Access-beleid passeerde.
Het Tunnel-Endpoint: Een LXC Op Zijn Eigen VLAN
Het cloudflared-proces moet ergens draaien, en waar je het zet is een veiligheidsbeslissing.
Het rechtstreeks op de Proxmox-host draaien is de eenvoudigste optie en de slechtste. Een tunnel-endpoint dat de network namespace van de host deelt, kan alles bereiken wat de host kan bereiken, wat op een hypervisor alles is. Een gecompromitteerde tunnel wordt een pivot naar het management-vlak.
Het in een volledige VM draaien is schoon maar zwaar. Een tunnelrelay is een enkele Go-binary die bijna geen CPU en een paar honderd megabyte RAM gebruikt. Het een volledige kernel en een virtuele schijf geven is overkill.
Een LXC-container is de juiste vorm. Het krijgt zijn eigen network namespace, zijn eigen VLAN — een /30 IPv4 en een toegewijde IPv6-prefix, niets anders dat het broadcastdomein deelt — en zijn eigen firewallregels in de Proxmox-firewall. Het deelt de kernel van de host maar niet zijn netwerkstack. De firewall staat TCP 3389 naar de desktop-VM’s toe, DNS om ze te resolven, en HTTPS uitgaand naar Cloudflares edge. Zelfs een gecompromitteerd tunnel-endpoint kan dan ook alleen praten met de dingen waarmee het toch al mocht praten — en het VLAN waarop het zit heeft geen andere bewoners om te bereiken.
De LXC-configuratie, de Proxmox-firewallregels voor het VLAN, en de cloudflared-tunnelopzet staan allemaal in de volgende post.
Hoe Cloudflare Access In Elkaar Past
Er zijn twee helften aan dit. De OAuth-provider — Keycloak of Authentik, gefedereerd tegen je Active Directory (Samba 4 of Windows) — handelt identiteitsvalidatie en MFA af. Het bewijst dat de gebruiker is wie ze beweren te zijn, met dezelfde directory waaraan de VM’s domain-joined zijn. Cloudflare Access handelt alles daarna af: wat de geauthenticeerde gebruiker mag bereiken, via welk protocol, en hoe de sessie gerenderd wordt.
Cloudflare Access rendert de RDP-sessie rechtstreeks in de browser. Dit is geen download of een plugin — Cloudflares edge draait een headless RDP-client en streamt het resultaat als een canvas in het browsertabblad. De gebruiker ziet een Windows-desktop. De browser ziet HTTPS naar Cloudflare. De Windows-VM ziet een RDP-verbinding vanaf de cloudflared-tunnel.
De Access-applicatie is een self-hosted app die naar de RDP-ingress van de tunnel wijst. Het Access-beleid is waar de twee helften elkaar ontmoeten. De OAuth-provider heeft de identiteit al bevestigd en de MFA-uitdaging doorgegeven. Access neemt dat token en beslist wat ermee te doen — welke applicatie de gebruiker kan bereiken, of hun device posture slaagt, of hun locatie toegestaan is. De provider zegt wie. Access zegt wat.
Het aanmaken van de tunnel, de ingress-regels, de LXC-configuratie, de Proxmox-firewallregels en het Access-beleid zelf staan allemaal in de volgende post — deze zet uiteen wat de stack is en waarom hij bestaat. De volgende bouwt hem.
Wat De Gebruiker Ziet
Cloudflare Access bevat een App Launcher — een resourceportaal dat elke applicatie opsomt die de geauthenticeerde gebruiker mag bereiken. Nadat de gebruiker via de OAuth-provider inlogt, toont het portaal hun beschikbare desktops, interne web-apps, en alle andere getunnelde resources, allemaal op één plek. Eén URL, één login, en een tegel voor elk ding waartoe ze toegang hebben. Het is de landingspagina voor de hele stack, niet alleen RDP.
De gebruiker klikt op een desktoptegel, en krijgt een Windows-desktop in een browsertabblad. Geen client, geen plugin, geen download. Het werkt op welk apparaat ze ook al bezitten — een bedrijfslaptop, een persoonlijke machine, een Chromebook, een tablet. Dat is het punt. Het systeem is gebouwd voor bedrijven die mensen hun eigen spullen laten gebruiken.
Clipboard, audio en multi-monitor worden niet ondersteund via de browser-gerenderde sessie. Dat is per ontwerp, niet per ongeluk. Elk van die kanalen is een data-exfiltratiepad. Een clipboard dat de grens kruist verplaatst bestanden naar buiten. Audio-opname verplaatst gesprekken naar buiten. Multi-monitor met een lokale desktop naast de externe maakt drag-and-drop triviaal. Die kanalen afsnijden betekent dat een gebruiker binnen de desktop kan werken maar geen werk eruit kan trekken via een zijkanaal. Het Access-beleid beheert wie erin komt. De browserrendering beheert wat eruit komt.
Als het bedrijf clipboard of audio nodig heeft voor een specifieke workflow, ondersteunt Cloudflare Access ook een native RDP-client via de tunnel — dezelfde tunnel, hetzelfde beleid, dezelfde identiteitscontrole. Het native pad geeft volledige RDP-features aan de gebruikers die ze nodig hebben en houdt het browserpad dichtgetimmerd voor iedereen anders. Twee toegangsmethoden, één beleidsengine, één tunnel.
De Kostenvergelijking
Een concreet voorbeeld. Eén server, 42 GPU-versnelde desktops:
- Een 64-core CPU met hyperthreading geeft je 128 threads. Elke VM krijgt 8 vCPU’s — een echte desktoptoewijzing, geen thin client. 42 × 8 = 336 vCPU’s, wat ruim voorbij 128 threads op papier is. Maar dit is VDI. Kantoordesktops zijn de meeste tijd inactief. Een gebruiker die een document leest of een e-mail typt belast geen 8 cores. Oversubscription is hier geen risico, het is het ontwerp. Proxmox laat je meer vCPU’s toewijzen dan fysieke threads omdat de scheduler weet dat de meeste ervan slapen. De CPU is gedimensioneerd voor de piek, en de piek is een handvol gebruikers die tegelijk compileren of renderen, niet alle 42. Dit is geen kortere weg — de cloud-hyperscalers oversubscriben op dezelfde manier. Elke Azure-VM die je huurt deelt fysieke cores met andere tenants op dezelfde host. Het prestatiemodel is identiek. Het verschil is wie de host bezit.
- 12 GB RAM per VM is een solide kantoordesktop. 42 × 12 GB = 504 GB, plus 4 GB voor Proxmox zelf = 508 GB op papier. In de praktijk klapt KSM de identieke pagina’s over die 42 Windows-images samen, dus het benodigde fysieke RAM is substantieel minder — maar begroot 512 GB aan DIMM’s en laat KSM je de ruimte overhandigen.
- Drie dubbele Intel Arc Pro B60-kaarten in een bord als de Supermicro H13SSL-NT. Elke fysieke kaart presenteert twee GPU’s aan het OS, dus drie kaarten geven je 6 GPU’s. Elke GPU ondersteunt 7 SR-IOV-virtual-functions4. Dat zijn 42 GPU-versnelde desktops uit drie PCIe-slots. De B60 staat rond $599–799 per kaart. De B70 is de grotere optie tegen $949 lanceerprijs voor 32 GB en 4 virtual functions per GPU5 — minder zitplaatsen maar meer VRAM per zitplaats.
Windows 365 Cloud PC voor 42 gebruikers2:
Zelfs zonder GPU zijn de getallen niet klein. De Basic-tier — 2 vCPU, 4 GB, 128 GB — is £26,90/gebruiker/maand. De Standard-tier — 2 vCPU, 8 GB, 128 GB, wat een bescheiden kantoordesktop is — is £35,60/gebruiker/maand. Voor 42 gebruikers op Standard is dat £1.495,20/maand, £17.942,40/jaar, vóór enige van de extra’s hieronder.
Met een GPU wordt het erger. De GPU Standard-tier is £269,40/gebruiker/maand. Voor 42 gebruikers is dat £11.314,80/maand, £135.777,60/jaar.
Beide tiers voegen dan toe:
- Microsoft 365-licenties als je die nog niet hebt
- Azure-netwerken — ingress en egress worden apart gefactureerd, en een desktop die naar een browser streamt is niet licht op egress
- Azure Backup of een third-party backupoplossing — de VM-snapshots en profielopslag worden niet gratis geback-upt
- Publieke IPv4-adressen — Azure rekent voor elk publiek IP dat aan een resource hangt, en de prijs is alleen maar gestegen
- Azure’s onderliggende prijzen zijn in USD, dus GBP-kosten bewegen met de wisselkoers — een zwak pond maakt elke regelpost duurder en je hebt geen controle over beide kanten daarvan
- De rekening stopt nooit. Jaar vijf kost hetzelfde als jaar één.
Deze stack voor 42 gebruikers — de bouwkosten:
- Supermicro H13SSL-NT-moederbord: ~£700
- AMD EPYC 64-core-CPU: ~£1.500
- 512 GB DDR5 ECC RDIMM (8 × 64 GB): ~£5.200
- Drie dubbele B60-kaarten: ~£1.800
- Chassis, PSU, boot-SSD’s: ~£800
- Totaal hardware: ruwweg £10.000
Geamortiseerd over een leven van vijf jaar is dat £2.000/jaar aan kapitaalkosten. Voeg toe:
- Cloudflare Zero Trust: gratis voor tot 50 gebruikers
- Windows 11 Enterprise VDI-rechten — Software Assurance op Pro upgradet naar Enterprise, wat VDI-toegang omvat voor tot vier VM’s per gebruiker, of licentie via Microsoft 365 E3/E56
- Elektriciteit — en hier is het de moeite waard een getal op te plakken
Het vermogensbudget bij piekopname: een 64-core-EPYC op 360W TDP, drie dubbele B60-kaarten op 400W elk (1.200W), 512 GB RAM op ruwweg 80W, plus storage, ventilatoren en PSU-verliezen op rond 150W. Dat is ongeveer 1.800W aan de muur onder volle belasting. VDI-desktops zijn niet onder volle belasting — kantoorgebruik is meestal inactieve CPU en lichte GPU, dus een realistisch gemiddelde ligt dichter bij 1.000–1.200W. Noem het 1.100W.
Tegen 35p per kWh is 1,1 kW die 24/7 draait:
- 1,1 × 24 × 365 = 9.636 kWh/jaar
- 9.636 × £0,35 = £3.373/jaar aan elektriciteit
Dus de totale jaarlijkse kosten van deze stack zijn ruwweg £5.400/jaar — £2.000 aan geamortiseerde hardware en £3.400 aan elektriciteit, vóór Windows-licenties en internet. Zet dat naast de Azure-rekening: £5.400 tegen £135.778 voor de GPU-tier, of £17.942 voor basisdesktops zonder GPU. Zelfs op de goedkoopste Azure-tier kost deze stack minder dan een derde. Op de GPU-tier is het 4% van de Azure-rekening.
Waarom VDI Bij Proxmox Past
VDI is een van de workloads waar Proxmox stilletjes heel goed in is, om twee redenen die niks te maken hebben met de hypervisor zelf.
KSM. Proxmox schakelt KSMd — de kernel same-page merging daemon — standaard in. Twintig Windows-VM’s gebouwd uit hetzelfde image delen enorme hoeveelheden identieke geheugenpagina’s: het OS, de basisbibliotheken, de onveranderde delen van het gebruikersprofiel. KSMd vindt die duplicaten en klapt ze samen tot een enkele fysieke pagina, copy-on-write. Het resultaat is dat twintig desktops passen in het geheugen dat je anders voor acht of tien nodig zou hebben. Op een VDI-host waar elke VM hetzelfde image draait, is KSM geen marginale optimalisatie. Het is wat de dichtheid betaalbaar maakt.
bcache. Als je storage HDD-gebaseerde Ceph met Optane-bcache is, is VDI de beste-geval-workload ervoor. Boot storms en login storms zijn read-zwaar en repetitief — precies het patroon dat een cache absorbeert. Zodra de working set warm is, lezen de desktops van Optane op NVMe-latency en bewegen de spindels nauwelijks. De schrijfacties zijn gebruikersprofielwijzigingen en tijdelijke bestanden, die klein en sequentieel genoeg zijn dat bcache’s writeback ze afhandelt zonder ooit de HDD te bottlenecken.
Profielen — twee opties, beide op Ceph. Gebruikersprofielen zijn de andere helft van VDI-storage, en er zijn twee schone manieren om ze af te handelen zonder het cluster te verlaten.
FSLogix profile containers zijn de standaardmanier om een Windows-desktopprofiel te laten roamen, en ze werken op S3-compatibele object storage. Proxmox-Ceph legt een S3-gateway bloot via de RADOS Gateway, dus de profielopslag leeft op hetzelfde cluster als de VM-schijven. Geen aparte fileserver, geen Azure Files-rekening, geen externe afhankelijkheid.
De andere optie is FSLogix volledig overslaan en Windows folder redirection naar SMB-shares gebruiken, bediend door clustered Samba op CephFS. De desktops leiden Documents, Desktop, AppData en de rest om naar een Samba-share die door CephFS wordt ondersteund, en het Samba-cluster handelt failover af. Helemaal geen profile container — de bestanden leven op het filesystem als gewone bestanden, en CephFS handelt de replicatie af. Dit is eenvoudiger te beheren, eenvoudiger te back-uppen, en omzeilt FSLogix-licenties volledig — nuttig als de licentiekosten een probleem zijn of je gewoon minder bewegende delen wilt. Hoe dan ook zitten de profielen op je eigen storage, ondersteund door dezelfde Ceph-pool, en de kosten zijn de schijf die je al kocht.
Tussen KSM dat geheugen terugwint, bcache dat storage-latency terugwint en profielen die op Ceph landen — of dat nu via FSLogix op S3 of folder redirection op CephFS is — bedient een enkele Proxmox-host met HDD’s en een bescheiden hoeveelheid RAM meer desktops dan het specificatieblad suggereert. Azure rekent voor elke gigabyte van alle drie. Hier doet de infrastructuur het werk gratis.
Backup, Veerkracht en Compliance
Alles binnen VDI houden is niet alleen een kostenbeslissing. Het is een compliance- en veerkrachtbeslissing.
Wanneer de desktop op de server leeft, leeft de data op de server. Niets landt op het apparaat van de gebruiker. Een gestolen laptop is een verloren scherm, geen verloren dataset. Er is geen lokale schijf om te versleutelen, geen lokale kopie om te exfiltreren, geen endpoint om forensisch te imagen na een inbraak. De data verliet nooit de infrastructuur die je beheert.
Dat maakt backup rechttoe rechtaan. De VM-schijven en de profielopslag staan op Ceph, en Ceph-snapshots zijn atomisch en direct. Eén snapshotbeleid dekt elke desktop en elk profiel. Een desktop herstellen naar de toestand van gisteren is een snapshot-rollback, geen herbouw. Een profiel herstellen is dezelfde operatie op een andere pool. Het backup-doel is het cluster, geen twintig verspreide endpoints.
Het vereenvoudigt ook compliance. Data residency is makkelijk te bewijzen wanneer de data op hardware staat die je bezit, in een rack dat je kunt aanwijzen, in een jurisdictie die je koos. Audit trails staan op je eigen logs. Toegang wordt gepoortd door Cloudflare-beleid dat je schreef, geauthenticeerd door een IdP die je draait, en vastgelegd door systemen die je beheert. Er is geen third-party cloudprovider tussen jou en het bewijs dat een auditor vraagt.
Veerkracht volgt dezelfde lijn. Een dode desktop-VM is een nieuwe VM uit het golden image met het profiel opnieuw gekoppeld. De gebruiker logt weer in en de desktop is terug. Er is geen endpoint om te herbouwen, geen OS om opnieuw te imagen, geen hardware om te versturen. De hersteleenheid is de VM, en er een opspinnen kost minuten.
Wat Je Opgeeft
Dit is niet in elke zin gratis. De dingen die Azure Virtual Desktop afhandelt die deze stack niet doet:
- Microsoft beheert de patching en de updates. Hier doe jij dat.
- Intune en Endpoint Manager integreren native met AVD. Hier beheer je de Windows-VM’s zelf of via welke tooling je ook kiest.
- Azure’s netwerk is Azure’s probleem. Hier is je internetverbinding het pad naar de desktop. Als die uitvalt, zijn de desktops onbereikbaar tot hij terugkomt.
- Schalen is een creditcard weg op Azure. Hier betekent schalen een andere kaart of een andere host kopen.
- AVD geeft de gebruiker standaard een volledige RDP-featureset. Hier ontdoet het browser-gerenderde pad clipboard, audio en multi-monitor met opzet. Gebruikers die die features nodig hebben krijgen een native RDP-client via dezelfde tunnel en hetzelfde beleid — maar de standaard is de dichtgetimmerde browser, en dat is de juiste standaard voor een BYOD-personeelsbestand.
Niets daarvan is triviaal. Of het ertoe doet hangt af van wat je hebt: als je al Proxmox draait, al Windows beheert, en al iemand hebt die een hypervisor kan verzorgen, dan zijn al die dingen dingen die je al doet. Zo niet, dan verkoopt Azure je het personeel dat je niet hebt, en dat is werkelijk iets waard.
De vraag is of het £18.000 per jaar waard is voor 42 basisdesktops — of £136.000 voor GPU-desktops — elk jaar, plus netwerken, backup, IPv4 en licenties erbovenop, met de prijs gezet door iemand anders, de hardware die aan iemand anders toebehoort, en de rekening gedenomineerd in een valuta die je niet beheert. Of dat je £5.400 per jaar uitgeeft aan hardware en elektriciteit en de rest houdt.
Dat is wat deze post uiteenzet. De volgende bouwt hem — de cloudflared-tunnel, de LXC, de Proxmox-firewallregels, het Cloudflare Access-beleid, en de werkende desktop in een browsertabblad.
Referenties
Azure Virtual Desktop pricing — compute, storage en netwerken apart gefactureerd bovenop de Microsoft 365-entitlement. ↩︎
Windows 365 plans and pricing — vast per gebruiker per maand, GPU-configuraties in de Enterprise-tier. ↩︎ ↩︎
Cloudflare Zero Trust pricing — gratis voor tot 50 gebruikers, pay-as-you-go vanaf gebruiker 51. ↩︎
Intel Arc Pro B60 specifications — 24 GB GDDR6, 20 Xe2-cores, PCIe 5.0 x8, SR-IOV met tot 7 virtual functions. ↩︎
Intel Arc Pro B70 specifications — 32 GB GDDR6, 32 Xe2-cores, PCIe 5.0 x16, SR-IOV met tot 4 virtual functions. ↩︎
Windows 11 Licensing for Virtual Desktops — Software Assurance op een kwalificerend OS (bijv. Pro) upgradet naar Enterprise, wat VDI-rechten verleent voor tot vier VM’s per gebruiker op je eigen on-premises server. ↩︎