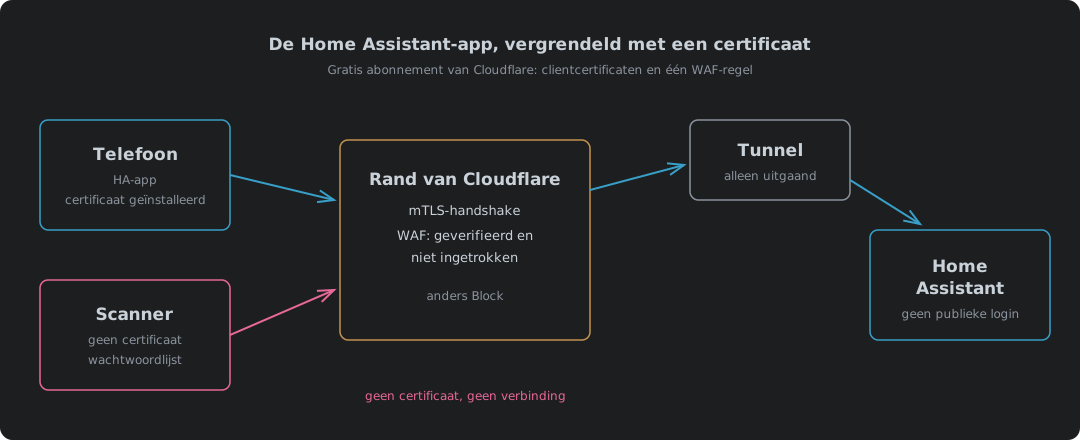
Het probleem met Home Assistant van buitenaf bereiken
Home Assistant bestuurt hier het huis: de lampen, de verwarming, de airco, de laadpaal, de alarmen. De app op de telefoon is hoe dat allemaal buitenshuis wordt gebruikt, en het is ook hoe het huis weet waar de telefoons zijn, want de app meldt op de achtergrond locatie en sensoren.
Het moet dus werken als er niemand thuis is. De vraag is hoe.
Het gebruikelijke antwoord is Home Assistant op het internet zetten met een hostnaam en een aanmeldpagina. Dat werkt. Het betekent ook dat iedereen op de planeet de aanmeldpagina kan bereiken, er wachtwoorden op kan proberen, en kan aftasten wat erachter zit. Een aanmeldpagina is een wachtwoord tussen het internet en de sloten van je voordeur.
Dat wilde ik niet. De eisen waren kort:
- Geen aanmeldpagina die het publiek kan bereiken. Er antwoordt niets tenzij het apparaat een van de onze is.
- De Home Assistant-app moet op de achtergrond blijven werken, zonder dat iemand door een aanmelding tikt.
- Niets extra’s op de telefoons. Geen VPN-agent.
- Het gratis abonnement van Cloudflare. De tunnel is er al.
Die vier schakelen de meeste gebruikelijke opties uit voordat je begint.
Wat elke optie je werkelijk geeft
De eigen documentatie van Home Assistant noemt de ingangen: Home Assistant Cloud, een VPN, een reverse proxy of port forwarding1. Cloudflare voegt eigen versies van de laatste twee toe. Zo scoren ze tegen die vier eisen, wat er met elk mis kan gaan, en wat elk kost aan batterij.
| Optie | Wie bereikt de aanmeldpagina | App werkt op de achtergrond | Extra op de telefoon | Wat het werkelijk kost | Risico’s | Batterijkosten | IPv4 en IPv6 |
|---|---|---|---|---|---|---|---|
| Port forward naar Home Assistant | Iedereen | Ja | Niets | Gratis op de rekening. Elke scan en elke wachtwoordgok draait op Home Assistant, en een DDoS landt op je thuislijn | Aanmeldpagina open voor elke scanner. Een gat in de router rechtstreeks het LAN op. Een thuislijn achter carrier-grade NAT heeft geen poort om door te sturen2. App: werkt op Android en iPhone, het is alleen een URL | Normaal | IPv4 vereist een eigen publiek adres, geen carrier-grade NAT. IPv6 vereist een gaatje in de firewall, en een telefoon op wifi met alleen IPv4 kan er niet bij |
| Cloudflare Tunnel, verder niets | Iedereen | Ja | Niets | Gratis. Cloudflare vangt een DDoS op, maar elke wachtwoordgok draait nog steeds op Home Assistant | Aanmeldpagina open voor elke scanner en elke wachtwoordlijst. Eén geraden wachtwoord en een aanvaller heeft een machine op je LAN. App: werkt op Android en iPhone, het is alleen een URL | Normaal | Beide. Cloudflare antwoordt op allebei3, en het huis belt alleen naar buiten4 |
| Tunnel plus een aanmelding via Cloudflare Access | Alleen na een aanmelding | Nee, achtergrondverzoeken stuiten op de aanmelding | Niets | Gratis. Vreemden stoppen bij Cloudflare, geen belasting op Home Assistant | Locatie en sensoren stoppen met melden zonder dat iemand het merkt. Alleen Home Assistant is gepubliceerd, achter de aanmelding. App: kan de service-token-header die Access nodig heeft niet sturen5 | Normaal | Beide, net als de tunnel |
| Tunnel plus privénetwerk via WARP | Niemand van buiten | Ja | WARP-agent | Gratis. Niets openbaars om te scannen | Draait op UDP-poorten die een hotel- of kantoornetwerk kan blokkeren6. Android staat één VPN tegelijk toe7. Een route kan het hele LAN op elke ingeschreven telefoon zetten8. App: heeft niets nodig, maar WARP heeft clients voor Android en iPhone en geen voor een Wear OS-horloge9 | Hoger, een VPN die altijd aanstaat | Beide. De agent bereikt Cloudflare op allebei6 |
| Home Assistant Cloud | Iedereen met de URL | Ja | Niets | £6,50 per maand of £65 per jaar10. Wachtwoordgokken draaien nog steeds op Home Assistant | Aanmeldpagina openbaar. Het bedrijf van iemand anders beheert de ingang: geen toegang als hun dienst plat ligt. Eén geraden wachtwoord en een aanvaller heeft een machine op je LAN. App: werkt op Android en iPhone | Normaal | Thuis allebei, het belt naar buiten naar een relay van Nabu Casa11. IPv6 voor de telefoon is niet gedocumenteerd |
| Port forward naar nginx of Caddy met een clientcertificaat | Alleen apparaten met een certificaat | Ja | Een certificaat en de root van je eigen CA | Gratis op de rekening. Een vreemde kost een TLS-handshake op de proxy, nooit een aanmelding bij Home Assistant, en een DDoS landt op je thuislijn | Een gat in de router naar de proxy, niet naar Home Assistant. Jij draait de CA, en een verouderde CRL sluit elke telefoon buiten. App: zoals de certificaatrij hieronder | Normaal | Zoals de port forward. nginx moet je vertellen op IPv6 te luisteren, Caddy doet het standaard |
| Tunnel plus clientcertificaat | Alleen apparaten met een certificaat | Ja | Een certificaat | Gratis. Vreemden aan de rand weggestuurd, geen belasting op Home Assistant | Een kwijtgeraakte telefoon komt binnen tot hij is ingetrokken. Gewone HTTPS op 443, alleen geblokkeerd waar het web geblokkeerd is. Alleen Home Assistant is gepubliceerd, en alleen voor wie een certificaat heeft. App: ondersteund op Android; de iPhone-app is niet gedocumenteerd; Wear OS heeft het PKCS12-bestand nodig bij de installatie12 | Normaal | Beide, net als de tunnel |
De tunnel haalt ook IPv4 tegenover IPv6 van tafel. Cloudflare antwoordt de telefoon op wat die ook heeft, en het huis belt alleen ooit naar buiten, dus een thuislijn achter carrier-grade NAT, of een met IPv6 en helemaal geen publiek IPv4, werkt net als elke andere. Een port forward vereist een eigen publiek IPv4-adres, of IPv6 aan beide kanten. Waarom zoveel thuislijnen nog steeds geen van beide hebben is een verhaal op zich, in We zijn nooit zonder adressen geraakt. We zijn zonder moeite geraakt..
De tunnel op zich lost de router op, niet de blootstelling. cloudflared maakt alleen uitgaande verbindingen, dus er is geen inkomende poort om door te sturen13, maar de hostnaam die hij publiceert serveert de aanmeldpagina nog steeds aan iedereen die erom vraagt.
Lost Cloudflare Access het op? Voor een browser wel, en zo gebruiken de desktops in Zero-trust-VDI zonder de cloudrekening het. Voor de app heeft het de verkeerde vorm. Access zet een mens voor een aanmeldpagina, en het achtergrondverkeer van de app heeft geen mens. De gebruikelijke omweg is een service token als header, en de app kan er geen sturen. Zijn webview biedt geen manier om headers toe te voegen aan POST-verzoeken of WebSockets, en zo praat de app met Home Assistant, en de discussie onder de ontwikkelaars komt uit op clientcertificaten als “a better (more secure) alternative”5.
WARP zou het doen, en het viel af omdat het een agent op elke telefoon betekent. Een VPN kost meer batterij dan een normale verbinding, want het is een tunnel die de hele dag openstaat, of de app nu praat of niet. Het loopt over UDP op poorten die een hotel- of kantoornetwerk kan laten vallen, en dan zit je juist buitengesloten als je van huis bent6. En Android draait één VPN tegelijk7, dus WARP en een VPN voor het werk kunnen niet allebei aanstaan. Home Assistant Cloud is een goede dienst en betaalt de ontwikkeling, maar het is een abonnement, en de URL serveert nog steeds een aanmeldpagina aan wie hem vindt. Het geeft ook de ingang van je huis aan het bedrijf van iemand anders. Hun dienst, hun account, hun prijs, hun voorwaarden. Dat is verlies van soevereiniteit, en het is de ruil die elk cloudaanbod je vraagt te maken: nu gemak, en voorgoed iemand anders die de touwtjes in handen heeft.
Cloudflare is in wezen niet anders, en het zou oneerlijk zijn om te doen alsof. Elke tunneloptie in deze tabel zet Cloudflare in het pad, en het beëindigt de TLS aan zijn rand, en alleen daardoor kan de WAF-regel de certificaatcontrole überhaupt lezen. Het verschil is hoeveel het in handen heeft. Hier heeft het de poort. Home Assistant, de gegevens en de wachtwoorden blijven in huis, en als Cloudflare verdwijnt blijft het huis draaien, en dat is de laatste rij van de tabel onder “Waar het tekortschiet”. Is zelfs dat meer vertrouwen dan je wilt afgeven, dan doet de versie met nginx en Caddy dezelfde controle in je eigen huis, met je eigen CA, en neemt in ruil daarvoor de port forward en de klusjes van de CA op zich.
Dan blijft het clientcertificaat over. De telefoon bewijst wat hij is voordat Home Assistant ook maar één byte ziet.
Wat openstaan naar het internet werkelijk kost
Gratis op de rekening is niet hetzelfde als gratis. Alles wat het internet antwoordt, betaalt daarvoor in belasting van de machine. Elke wachtwoordgok tegen de eigen aanmelding van Home Assistant is een bcrypt-controle van 12 rondes, en die draait er ook een als de gebruikersnaam niet bestaat, dus een vreemde die gokt kost precies zoveel als jij die je aanmeldt14. Die belasting komt terecht op de machine die het huis bestuurt, dag en nacht, zolang de scanners blijven komen. En ze blijven komen.
Een port forward is nog erger, want die zet je thuisadres op het spel. Een DDoS daarop trekt je breedband vol, en dan ligt het hele huis van het internet, niet alleen Home Assistant. Achter de tunnel vangt Cloudflare de flood op, op elk abonnement inclusief Free15, en het heeft sinds 2017 geen klant meer weggestuurd vanwege de omvang van een aanval16. Het certificaat zet de laatste stap. Een vreemde wordt aan de rand weggestuurd, en Home Assistant besteedt niks aan hem.
Dan is er het netwerk waarop Home Assistant zit. Het is geen webapp op een eiland. Het zit op het thuis-LAN naast de camera’s, de NAS en de laptops, en het bewaart de inloggegevens van een flink aantal ervan. Kom door de aanmelding en je hebt een machine in het huis, niet alleen een dashboard. Een port forward is een gat in de router dat rechtstreeks naar die machine wijst. WARP gaat de andere kant op mis, door te gul te zijn: een route kan een heel privénetwerk publiceren naar elke ingeschreven telefoon, en dat beperken is een aparte policy die je moet onthouden te schrijven8. Raak een telefoon kwijt waarop dat staat en de vinder zit op je LAN. Het certificaat publiceert één hostnaam, voor de apparaten die er een hebben, en verder is niets op het netwerk van buitenaf te bereiken.
mTLS op het gratis abonnement: welke helft gratis is
Een flink deel van het advies online zegt dat mTLS op Cloudflare Enterprise vereist. Dat klopt niet. Cloudflare verkoopt mTLS twee keer, en maar één van de twee vereist Enterprise.
| Clientcertificaten plus WAF-regel | Cloudflare Access mTLS | |
|---|---|---|
| Abonnement | Free, Pro, Business, Enterprise | Alleen Zero Trust Enterprise |
| Certificaatautoriteit | Beheerd door Cloudflare (een eigen CA meebrengen is Enterprise) | Alleen een eigen CA |
| Inbegrepen certificaten | 100 actief per zone | Niet van toepassing |
| Afgedwongen door | Een aangepaste WAF-regel die je zelf schrijft | Een Access-policy |
| Intrekking | Ingebouwd, gecontroleerd door de regel | Je eigen CRL en een Worker |
De eerste kolom is degene die we willen. Een eigen CA meebrengen is bij Cloudflare Enterprise. Buiten Cloudflare kost het niets, en clientcertificaten van step-ca behandelt het. Cloudflares eigen vergelijking zegt het ronduit: het aanbod Application Security bevat gratis 100 clientcertificaten per zone, terwijl Access mTLS een functie van Zero Trust Enterprise is17. De abonnementen Free, Pro en Business krijgen 100 actieve certificaten per zone, en er een intrekken maakt de plek meteen vrij18. Twee telefoons gebruiken er twee.
Het gratis abonnement krijgt ook vijf aangepaste WAF-regels19. Hiervoor is er één nodig.
Hoe de controle werkt
Cloudflare doet het werk aan zijn rand. Als mTLS voor een hostnaam aanstaat, vraagt de TLS-handshake de client om een certificaat20. Dat alleen blokkeert niets. Een client die geen certificaat stuurt maakt nog steeds verbinding. Hij komt alleen aan met het verificatieveld op false.
Het blokkeren is de WAF-regel. Cloudflare geeft het resultaat van de certificaatcontrole als velden in zijn regeltaal21:
(http.host eq "ha.example.com"
  and (not cf.tls_client_auth.cert_verified
       or cf.tls_client_auth.cert_revoked))
Action: Block
De tweede regel staat er met een reden. Een ingetrokken certificaat verifieert nog steeds, want als cert_revoked waar is, is cert_verified ook waar22. Controleer alleen het eerste veld en een ingetrokken certificaat loopt zo naar binnen. Het certificaat van een kwijtgeraakte telefoon intrekken betekent niks tenzij de regel ernaar vraagt.
Eer wie eer toekomt: de mensen in de Android-thread van Home Assistant hebben deze regel uitgezocht en gepost5. Goed uitgeschreven, en het scheelde een hoop zoekwerk.
De kant van Home Assistant
Home Assistant moet te horen krijgen dat het achter een proxy zit, en dat is niet optioneel. Verzoeken van een reverse proxy worden bewust geblokkeerd tot Home Assistant wordt gezegd die te vertrouwen23. De cloudflared-connector van de tunnel telt als zo’n proxy.
Sinds 2026.8 staan deze instellingen in de interface, onder Settings → System → Network → HTTP server, niet in configuration.yaml23. Opslaan herstart Home Assistant, en een beheerder heeft daarna vijf minuten om de nieuwe instellingen te bevestigen voordat ze vanzelf worden teruggedraaid. Dat is een vangnet dat je moet kennen voordat je jezelf buitensluit.
| Instelling | Waarde | Waarom |
|---|---|---|
| Trust X-Forwarded-For | Aan | Zonder deze instelling worden verzoeken via een proxy geweigerd |
| Trusted proxies | Alleen het adres van de cloudflared-machine | Alleen die machine mag beweren dat hij voor iemand doorstuurt |
| Enable IP banning | Aan, een handvol pogingen | Bans komen terecht op het echte clientadres, niet op dat van Cloudflare |
| Home Assistant URL, Internet | https://ha.example.com | De app neemt dit over als zijn externe URL |
De regel voor vertrouwde proxy’s is bewust smal. Vertrouw een heel subnet en elk apparaat daarin kan het clientadres vervalsen, en dan is de banlijst waardeloos.
Dan de app. De documentatie van de Companion-app behandelt deze opzet bij naam. Zit Home Assistant achter een reverse proxy die TLS-clientauthenticatie doet, dan vraagt de app om een certificaat, en wil die het geïnstalleerd hebben als “VPN & app user certificate”12. Op een telefoon zonder certificaat krijg je een fout of een leeg scherm, en dat is het juiste resultaat voor een telefoon die er niet in hoort.
Zet het verbindingsbeveiligingsniveau van de app op Most secure. Het gewone lokale http://-adres wordt dan alleen op de wifi thuis gebruikt, en overal elders gebruikt de app de HTTPS-hostnaam of weigert hij verbinding te maken24. Het vereist dat de locatietoestemming op Android op “Allow all the time” staat, en die heeft de app toch al nodig voor locatie op de achtergrond.
Het bouwen, stap voor stap
| Stap | Waar | Wat |
|---|---|---|
| 1 | Cloudflare-tunnel | Voeg een publieke hostnaam toe, ha.example.com, die naar Home Assistant op het LAN wijst |
| 2 | SSL/TLS → Client Certificates | Maak één certificaat per telefoon. Kopieer het certificaat en de sleutel, ze worden niet nog eens getoond18 |
| 3 | Client Certificates → Hosts | Zet mTLS aan voor ha |
| 4 | Security → WAF → Custom rules | Voeg de blokkeerregel van hierboven toe |
| 5 | SSL/TLS → Edge Certificates | Always Use HTTPS aan, minimaal TLS 1.2 |
| 6 | Home Assistant → Network | Vertrouwde proxy, IP-bans, externe URL, en bevestig binnen vijf minuten |
| 7 | Een Linux-machine | Bouw per telefoon een PKCS12-bestand |
| 8 | Elke telefoon | Installeer het als gebruikerscertificaat voor VPN en apps, en zet de app op Most secure |
| 9 | Test | Mobiele data, wifi uit. App maakt verbinding. Browser zonder het certificaat wordt geblokkeerd |
Eén certificaat per telefoon, niet één gedeeld. Raakt een telefoon kwijt, dan trek je die telefoon in en gaat de andere gewoon door.
De telefoon wil het certificaat en de sleutel in één PKCS12-bestand. Cloudflare geeft je PEM, dus voeg ze samen:
openssl pkcs12 -export -in phone1.pem -inkey phone1.key \
  -name "ha-phone1" -out phone1.p12
Hier lopen mensen vast. Android is kieskeurig over de versleuteling in het bestand, en de documentatie van Home Assistant zegt eerst de huidige standaard te proberen en alleen terug te vallen op een legacy-container met de vlag -legacy van OpenSSL als het wordt geweigerd25. Hetzelfde advies duikt op in de communitythreads waar een bestand dat prima op Apple-apparatuur installeerde door Android werd geweigerd5.
Het menupad om het te installeren verschilt per telefoonmerk en Android-versie. Googles eigen pagina voor de Pixel is een startpunt26. Wat de menu’s ook zeggen, je wilt de opslag voor gebruikersgegevens, niet de CA-opslag.
Waar het tekortschiet
Niets hier is zonder ruwe randjes, dus hier zijn ze.
| Geval | Wat er gebeurt | Wat te doen |
|---|---|---|
| Telefoon kwijt of verkocht | Het certificaat werkt nog tot het is ingetrokken | Trek het in onder Client Certificates. De regel controleert intrekking |
| Wear OS-horloge | Kan het op de telefoon geïnstalleerde certificaat niet gebruiken | Lever het PKCS12-bestand aan tijdens de eigen installatie van het horloge12 |
| iPhone | De Companion-documentatie markeert dit hoofdstuk als alleen Android | Test het voordat je erop vertrouwt |
| Laptopbrowser buitenshuis | Geblokkeerd, geen certificaat | Installeer een certificaat in de browser, of accepteer het |
| Cloudflare plat | Helemaal geen toegang op afstand | Het huis draait lokaal gewoon door. Daarom draai je het lokaal |
Die van de browser is een eigenschap, geen fout. Alles zonder certificaat is een vreemde, en dat geldt ook voor mijn eigen laptop tot ik hem er een geef.
Een sleutel, geen wachtwoord
Een wachtwoord is iets wat je weet, en alles wat je weet kan geraden, gephisht, hergebruikt of uitgelekt worden bij het datalek van iemand anders. Zet een wachtwoordpagina op het internet en je doet mee aan een kansspel tegen iedereen met een botnet en een woordenlijst. Misschien win je het jarenlang. Je hoeft maar één keer te verliezen.
Een certificaat is iets wat het apparaat bezit. Niemand raadt het. Niemand probeert het een miljoen keer, want het verzoek wordt aan de rand gedropt voordat er iets is om het tegen te proberen. De aanmeldpagina is er nog steeds en doet er nog steeds toe, maar ze is nu het tweede slot, niet het enige.
Wat achter die pagina zit is geen webapp. Het zijn de sloten, de verwarming, de laadpaal en de camera’s. Behandel het als de voordeur, want dat is wat het is.
Waar ik steeds op terugkom, is dat dit allemaal niets kost. Cloudflare geeft de certificaten en de regel weg op het gratis abonnement. Home Assistant documenteert de kant van de app in zijn eigen Companion-documentatie. Het enige wat het kost is een avond de handleidingen goed lezen, en als zodanig is de standaard van een wachtwoordpagina die naar het hele internet kijkt een keuze die mensen maken door ze niet te lezen.
Home Assistant — Remote access — Home Assistant Cloud, VPN, reverse proxy en port forwarding als de ingangen. ↩︎
RFC 6598 — IANA-Reserved IPv4 Prefix for Shared Address Space — het bereik 100.64.0.0/10 voor carrier-grade NAT, waar veel klanten één publiek adres delen en geen van hen een inkomende poort krijgt. ↩︎
Cloudflare — IPv6 compatibility — standaard aan op elk abonnement; Cloudflare “auto generates AAAA DNS records to allow IPv6 clients to connect” naar hostnamen via de proxy. ↩︎
Cloudflare — Tunnel run parameters, edge-ip-version —
cloudflaredmaakt standaard via IPv4 verbinding met Cloudflare;6ofautolaat het IPv6 gebruiken. ↩︎home-assistant/android PR #3593 — Add custom header support — de webview kan geen headers toevoegen aan POST- of WebSocket-verzoeken; clientcertificaten voorgesteld in plaats van service tokens; gebruikers melden problemen met het certificaatformaat op Android. ↩︎ ↩︎ ↩︎ ↩︎
Cloudflare — Cloudflare One client firewall requirements — WireGuard op UDP 2408 met terugval op UDP 500, 1701 en 4500; MASQUE op UDP 443. ↩︎ ↩︎ ↩︎
Android Developers — VpnService — “There can be only one VPN connection running at the same time.” ↩︎ ↩︎
Cloudflare — Connect an IP/CIDR — “You can connect an entire private network, a subnet, or an application defined by a static IP”; Gateway-netwerkpolicy’s om dat verkeer te filteren zijn een aparte, aanbevolen stap. ↩︎ ↩︎
Cloudflare — Download Cloudflare One Client — clients voor Windows, macOS, Linux, iOS 15+, Android 5.0+ en ChromeOS; geen Wear OS-client vermeld. ↩︎
Nabu Casa — Pricing — Home Assistant Cloud voor £6,50 per maand of £65,00 per jaar, exclusief belasting. ↩︎
NabuCasa/hass-nabucasa — remote.py — Home Assistant registreert zich bij Nabu Casa, krijgt een relay-
servertoegewezen en maakt er uitgaand verbinding mee. ↩︎Home Assistant Companion — Getting Started, TLS client authentication — installeren als “VPN & app user certificate”; Wear OS heeft het certificaat als PKCS12 nodig tijdens de onboarding. ↩︎ ↩︎ ↩︎
Cloudflare — Cloudflare Tunnel —
cloudflaredmaakt alleen uitgaande verbindingen, dus er luistert niets inkomends op de origin. ↩︎Home Assistant core — auth/providers/homeassistant.py — wachtwoorden gehasht met bcrypt op 12 rondes; een onbekende gebruikersnaam draait nog steeds een nep-
checkpw“to make timing the same as if user was found”. ↩︎Cloudflare — DDoS Protection — automatische detectie en mitigatie van DDoS, “Available on all plans”. ↩︎
Cloudflare blog — Unmetered Mitigation — “Cloudflare will no longer terminate customers, regardless of the size of the DDoS attacks they receive, regardless of the plan level they use.” ↩︎
Cloudflare — Use mTLS with Cloudflare protected resources — “100 Client Certificates per Zone are included for free”; Access mTLS is een “Zero Trust Enterprise only feature”. ↩︎
Cloudflare — Create a client certificate — 100 actieve certificaten per zone op Free, Pro en Business; intrekken maakt de plek vrij; certificaat en sleutel worden na het aanmaken niet nog eens getoond. ↩︎ ↩︎
Cloudflare — WAF custom rules — beschikbaarheidstabel: vijf aangepaste regels op het Free-abonnement. ↩︎
Cloudflare — Enable mTLS — mTLS per hostnaam aanzetten, en het dan afdwingen met een aangepaste WAF-regel. ↩︎
Cloudflare — Client certificate variables — de mTLS-velden die beschikbaar zijn voor aangepaste WAF-regels. ↩︎
Cloudflare — cf.tls_client_auth.cert_revoked — “When true, the cf.tls_client_auth.cert_verified field is also true.” ↩︎
Home Assistant — HTTP integration — reverse proxy’s, vertrouwde proxy’s en IP-bans; instellingen in 2026.8 naar de interface verplaatst, en ze worden teruggedraaid tenzij ze binnen vijf minuten worden bevestigd. ↩︎ ↩︎
Home Assistant Companion — Connection security level — Most secure gebruikt alleen op het thuisnetwerk een onversleutelde URL; vereist locatie “Allow all the time” op Android. ↩︎
Home Assistant Companion — Networking, TLS Client Authentication — probeer eerst de huidige PKCS12-standaard, en de OpenSSL-container
-legacyalleen als dat faalt. ↩︎Google — Pixel Phone Help, Add & remove certificates — handmatig een certificaat installeren op een Pixel. ↩︎