DNS is het systeem dat een naam die je kunt onthouden omzet in een adres waarmee een computer verbinding kan maken.
Deze sectie gaat over hoe dat echt werkt, en hoe je het veilig draait.
Elke opzoeking begint bij de wortel van de boom en loopt naar beneden. Elke stap geeft je het adres van de volgende server om te vragen. Niets in de keten wordt geraden, en niets zit ingebakken behalve de allereerste stap.
Deze berichten behandelen:
- Hoe een naam wordt opgelost, één delegatie per keer.
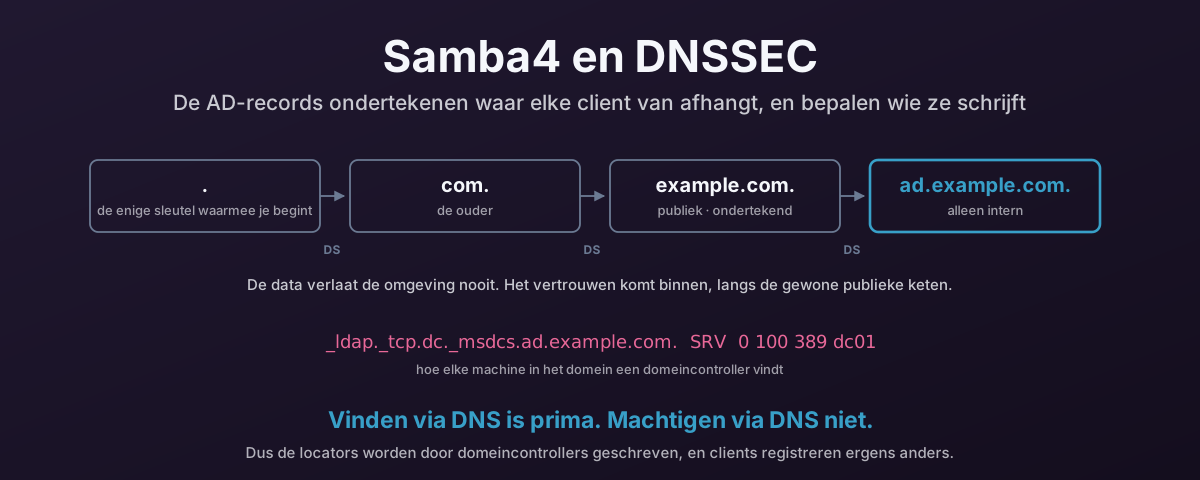
- Hoe diensten met SRV-records bekendmaken waar ze zitten.
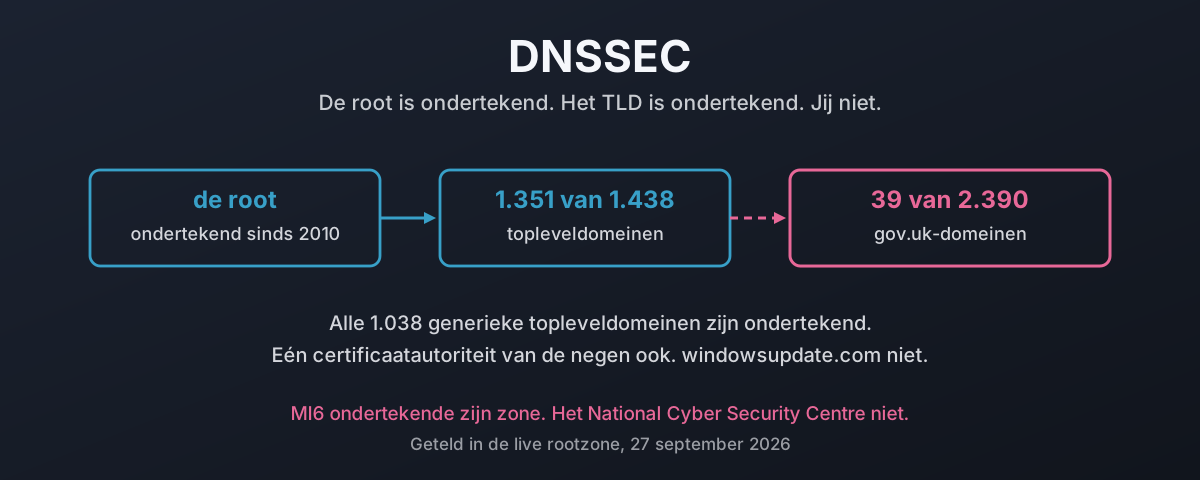
- Waarom het ondertekenen van je zones uitmaakt, en waartegen ondertekenen wel en niet beschermt.
- Hoe je de DNS van een Active Directory-domein publiceert vanaf een Samba-domeincontroller, zonder clients de records te laten schrijven waarvan ze afhankelijk zijn.
- Wie de wortel van het DNS beheert, en wat de overdracht van 2016 wel en niet veranderde.
- Hoe het
.uk-register wordt geleid, en wat er gebeurde toen de eigen leden het bestuur wegstemden.
De Active Directory-berichten gaan uit van Samba als domeincontroller en BIND als DNS-server. De ideeën gelden ook voor een Microsoft-domeincontroller.