Skip to content
Damien Dye

Damien Dye

Aantekeningen over infrastructuur en homelab — Proxmox, Ceph, NetBox, Ansible, certificaten.

Recente berichten

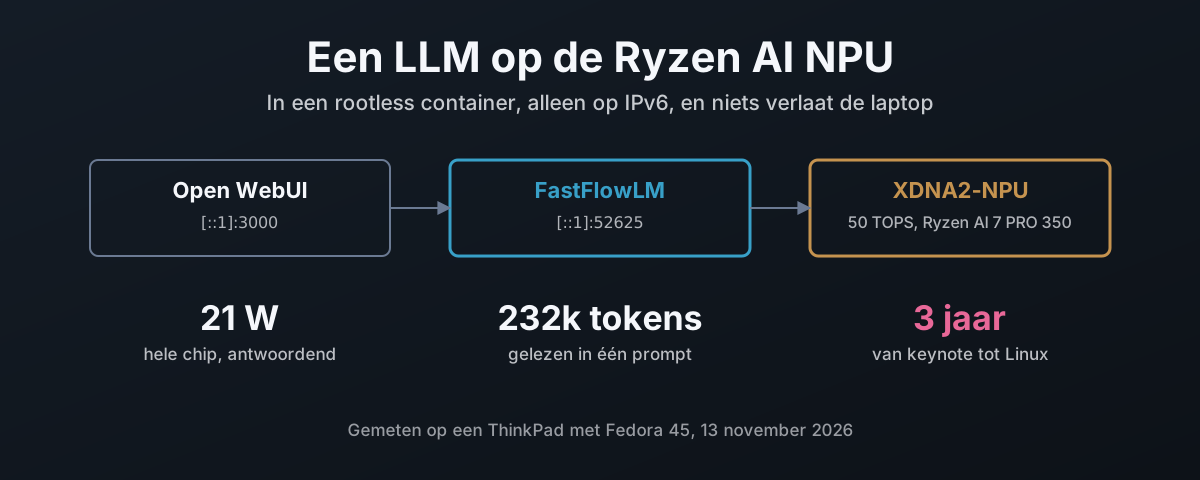
Open WebUI naar FastFlowLM naar de XDNA2-NPU op IPv6-loopback: 21 W tijdens het antwoorden, 232.000 tokens in één prompt, drie jaar van AMD's keynote tot Linux

Een LLM op de Ryzen AI NPU, in een container

De NPU in een Ryzen AI-laptop is 50 TOPS die op de meeste Linux-installaties stil ligt. Dit loopt door het bouwen van AMD’s amdxdna-driver waarbij alleen de kernelmodule op de host blijft, het bouwen van FastFlowLM met AMD’s XRT-runtime in een rootless podman-container die bij die driver past, alles binden aan IPv6-loopback en het bij het booten starten met Quadlet. Dan wat het doet: negen modellen gebenchmarkt, een contexttest van 232.000 tokens, Whisper spraak-naar-tekst op tien keer realtime, Open WebUI en de 7.000 verborgen tokens die het aan elk bericht toevoegde, en de snelheid en het energieverbruik van de NPU gemeten tegen llama.cpp op de Radeon 860M iGPU. Tot slot de tijdlijn: drie jaar van AMD’s aankondiging van Ryzen AI tot een taalmodel op de NPU onder Linux, geleverd door een project dat AMD niet begon, terwijl de moeite naar Copilot+ op Fisher-Price OS (Windows) ging in plaats van naar het datacenter en de Linux-tooling die AI-professionals werkelijk gebruiken.
13 november 2026 · 25 min · 5856 woorden · Damien Dye
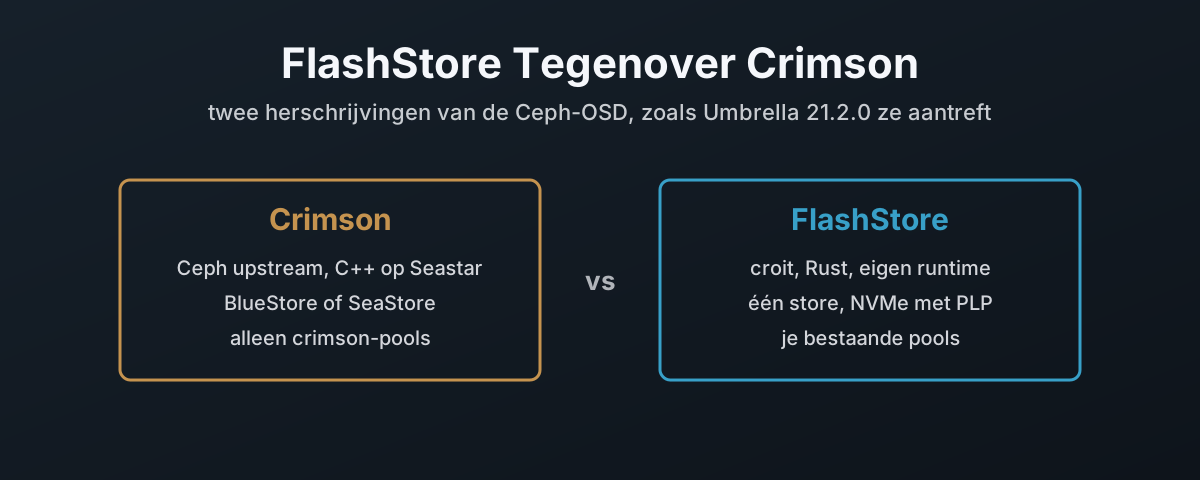
Crimson, Ceph's eigen Seastar-herschrijving van de OSD met SeaStore, tegenover croit FlashStore, een herschrijving in Rust met een eigen store

FlashStore Tegenover Crimson: Twee Herschrijvingen Van Dezelfde OSD

Crimson is Ceph’s eigen herschrijving van de OSD, in C++ op het Seastar-framework, met een nieuwe native store genaamd SeaStore; FlashStore is de herschrijving van croit, in Rust, met een eigen store. Allebei zitten ze in preview en allebei mikken ze op NVMe en snelle netwerken. Deze post vergelijkt ze zoals Ceph 21.2.0 Umbrella Crimson levert, op basis van de broncode en documentatie van Ceph en de ceph-rust-snapshot van croit: waar elk vandaan komt en onder welke licentie, waarom Rust voldoet aan de Five Eyes-richtlijnen voor geheugenveiligheid en C++ niet, waarom Crimson eigen pools en een experimentele vlag nodig heeft terwijl FlashStore in bestaande pools instapt, waarom Umbrella geen manier heeft om een bestaande pool in een Crimson-pool te veranderen zodat de data gekopieerd moet worden, wat elk bij het opstarten aan de monitor meldt, Seastar-reactors tegenover vastgepinde pollende cores, het feit dat een standaard Crimson-OSD nog steeds BlueStore draait, de onode-, OMAP- en LBA-bomen van SeaStore tegenover de ene boom per shard van FlashStore, de volgorde waarin elk een write commit, de segment cleaner van SeaStore, en welke hardware en pools elk accepteert.

11 november 2026 · 20 min · 4754 woorden · Damien Dye
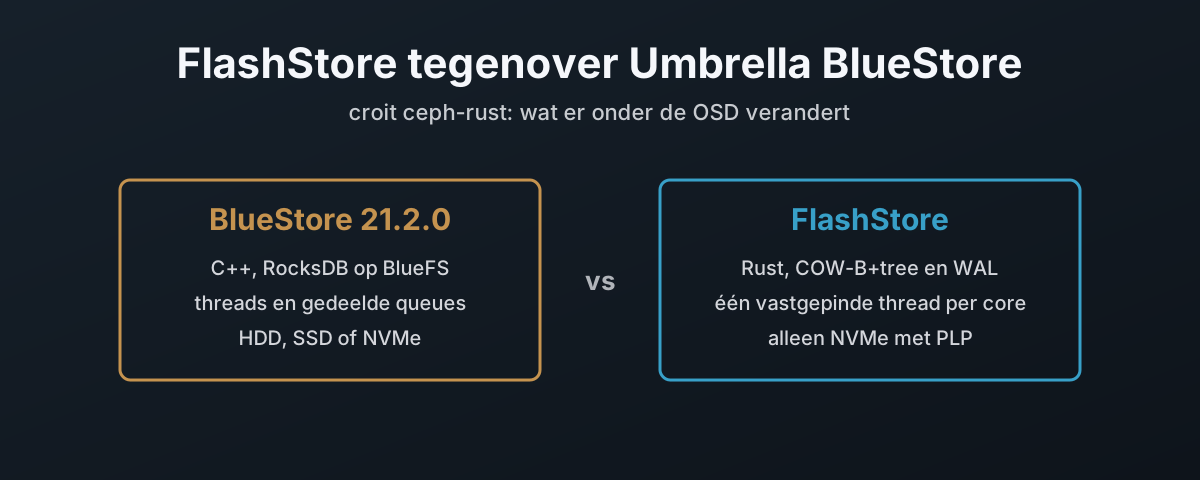
Umbrella BlueStore, RocksDB op BlueFS op elke schijf, tegenover croit FlashStore, een copy-on-write-B+tree en WAL per core op NVMe met power-loss protection

FlashStore Tegenover Umbrella BlueStore: Wat croit Veranderde Onder De OSD

ceph-rust van croit is een clean-room herschrijving in Rust van de Ceph-OSD met een eigen object store, FlashStore, in public preview sinds 9 november 2026. Deze post zet hem naast BlueStore precies zoals Ceph 21.2.0 Umbrella het levert, gelezen uit de broncode en documentatie van beide projecten: wat er in de repository zit en onder welke licenties, waar elke store zijn metadata bewaart, hoe een write van 4 KiB en een write onder 4 KiB bij de schijf komen, de threadpools van Umbrella tegenover één thread per core bij FlashStore, waarom FlashStore power-loss protection een harde eis maakt, waar hij niet op draait, waarom hij je monitors vertelt dat hij BlueStore is, welke BlueStore-opties hij volgt en welke hij negeert, en waarom backfill de enige weg tussen de twee is.

11 november 2026 · 19 min · 4639 woorden · Damien Dye
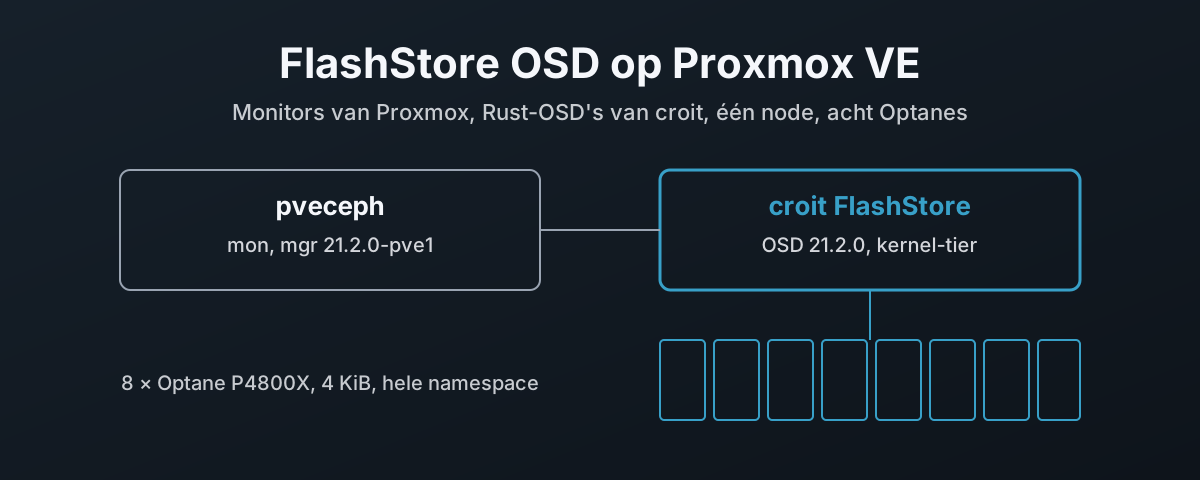
Een Proxmox VE-node met de eigen Ceph-monitor en -manager van Proxmox naast croit FlashStore-OSD's op acht Optane-schijven

FlashStore OSD op Proxmox VE: Wat Het Vergde op Eén Node

FlashStore OSD van croit is een Rust-vervanger voor ceph-osd en BlueStore, in public preview sinds 9 november 2026. Hier draait hij hyperconverged op één Proxmox VE 9.2-node: Ceph Umbrella 21.2.0 uit de PVE-wizard voor monitor en manager, FlashStore-OSD’s op Intel Optane P4800X-schijven. Het behandelt waarom Umbrella de enige Proxmox-release is die past, het formatteren van de schijven naar 4 KiB en de controllerreset die een format afbreekt, wat croit-flashstore-osd –check meldt, waarom de meegeleverde unit de ceph.conf van Proxmox niet kan lezen en de drop-in die dat oplost, de NVMe-passthrough die de kernel van Proxmox weigert en de directe backend die wel werkt, OSD’s voorbereiden op PCI-adres, wat het OSD-paneel van PVE ervan maakt, en een pool, RBD-storage en een VM met Fisher-Price OS (Windows) die erop geïnstalleerd is, CrystalDiskMark in die VM, gelezen naast de tellers van de disks zelf, het geheugen van Ceph met alle acht OSD’s actief, drie VM’s tegelijk met een geheugendoel van 1 GiB, en een installatiescript dat dat allemaal doet, getest door een OSD vanaf niets opnieuw op te bouwen.

11 november 2026 · 36 min · 7805 woorden · Damien Dye
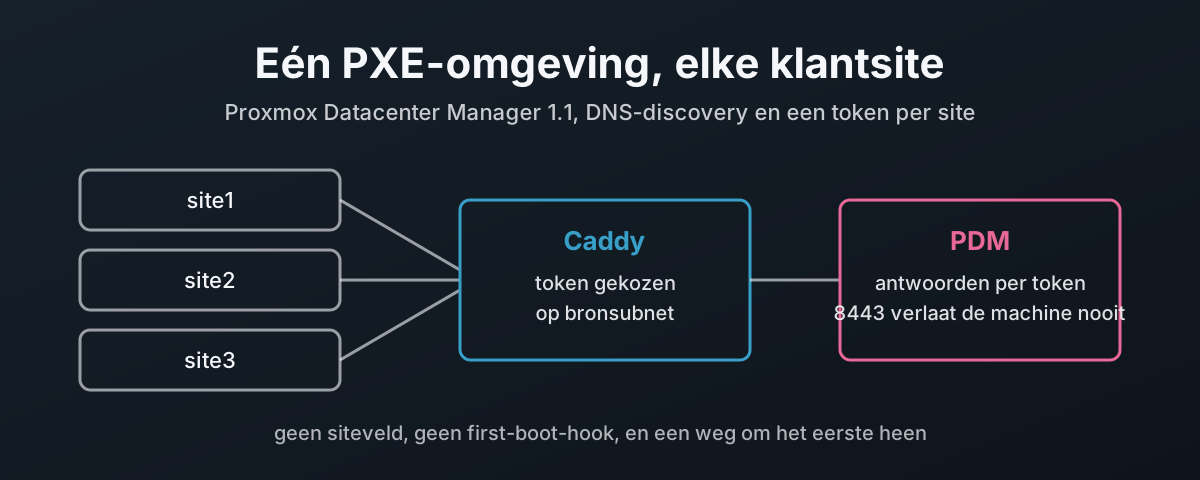
Drie klantsites die uitkomen bij één Caddy, die elke site zijn eigen token geeft, voor één Proxmox Datacenter Manager

Eén PXE-omgeving voor elke klant: unattended installaties met Proxmox Datacenter Manager

Proxmox Datacenter Manager 1.1 kan antwoordbestanden serveren aan de geautomatiseerde installer van Proxmox, en dat maakt het een logische installatieserver voor een MSP die voor veel klantsites zorgt. De use case is een klant die elke site wilde laten bouwen met zijn eigen naamgeving, root-wachtwoord en SSH-keys, door een server in het juiste VLAN te prikken en op te starten, zonder serienummers te verzamelen en zonder antwoordbestand per machine; dit stuk behandelt die helft van booten en installeren, en laat het toetreden tot het cluster buiten beschouwing. Het kan een antwoord niet matchen op de site, en het kan een node geen first-boot-script meegeven, en beide worden aangetoond uit de eigen broncode van PDM. Dit stuk bouwt toch één PXE-omgeving voor elke site: één boot-image met een catch-token dat geen geheim is, DNS-TXT-discovery zodat het image geen URL bevat, en een Caddy-proxy die het catch-token op basis van het bronsubnet vervangt door het eigen bearer-token van de site. Het behandelt hoe PDM een antwoord kiest, prepare-iso voor iPXE, de DNS-records, dnsmasq en de iPXE-lus, een geharde Caddy die de hele PDM-UI op 443 serveert terwijl nftables 8443 dichthoudt, loggen welk token gebruikt werd met alleen de naam, de webhook na de installatie, Proxmox Backup Server toevoegen, en de afwegingen die overblijven.

7 november 2026 · 36 min · 8104 woorden · Damien Dye
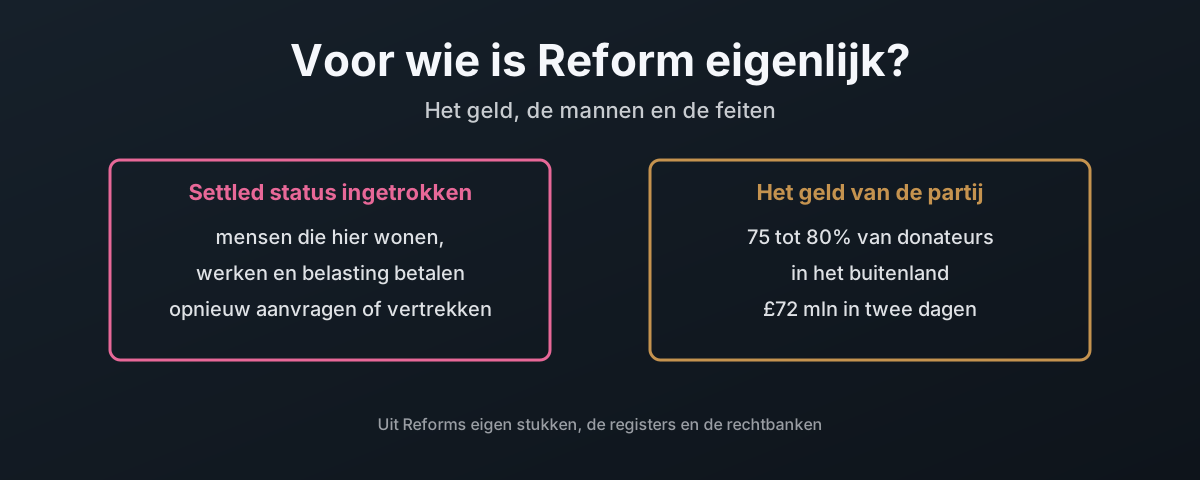
Voor wie is Reform eigenlijk: gevestigde belastingbetalers verliezen hun status, donateurs in het buitenland financieren de partij

Voor Wie Is Reform Eigenlijk? Het Geld, De Mannen En De Feiten

Een opiniestuk over Reform UK, gebouwd uit de eigen documenten van de partij en het openbare register. Het plan om indefinite leave to remain in te trekken bij mensen die hier wonen, werken en belasting betalen. Een uitkeringsplan dat het State Pension spaart en snijdt in steun voor mensen in de werkende leeftijd. Een partijbedrijf dat tot 2025 eigendom van de leider was, en een statuut dat de leden een ideeënbus laat. De werkende ontvangers van Universal Credit en de mantelzorgers die het plan zou schrappen. 75 tot 80% van de giften van donateurs die in het buitenland wonen, een woonplaatstoets die het parlement in 2009 aannam en nooit aanzette, en wat de Raad van Europa en de eigen review van de regering over zulk geld zeggen. De belangen van de donateurs: Tether, QinetiQ, crypto, en een Amerikaanse schuldbekentenis en gratie. Het geschenk van £5 miljoen, de inkomsten van Farage en zijn staat van dienst als Europarlementariër, het vastgoed en de belasting van Tice, de ommezwaai van Jenrick en Westferry, de banden met Poetin en Trump, wie de reizen betaalde naar de inauguratie van Trump, Mar-a-Lago, Abu Dhabi en Israël, RFOI Ltd, de Ghandehari-trust en de bijna failliete firma’s die £485.000 gaven, de cryptobedrijven die Farage betalen en de gepensioneerden die geld verliezen aan cryptofraude, de aandacht die Reform krijgt bij de BBC en zijn eigen plek op GB News, het dossier over racisme en tucht, en 7 van 12 gevallen van zwartmakerij die waar bleken. Daarna de vraag uit de titel.

28 oktober 2026 · 81 min · 22790 woorden · Damien Dye
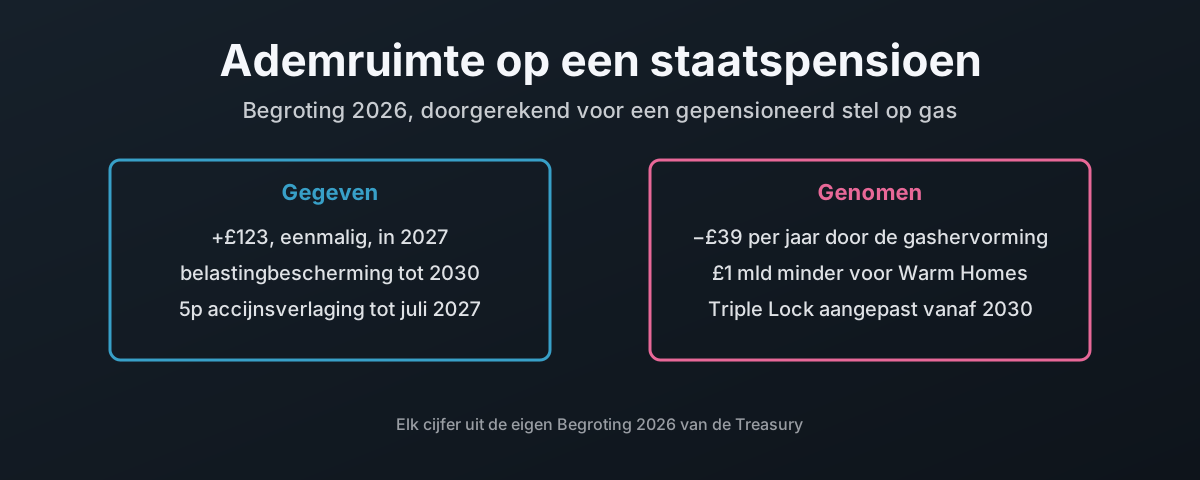
Ademruimte op een staatspensioen: wat de Begroting 2026 een gepensioneerd stel geeft dat met gas stookt

Ademruimte Op Een Staatspensioen: De Begroting Van 2026 Voor Een Gepensioneerd Stel Op Gas

Wat de Begroting 2026 doet voor een stel dat alleen leeft van het volledige nieuwe State Pension, samen £25.095 per jaar, dat een woning verwarmt met 13.375 kWh gas per jaar en 4.000 mijl rijdt in een benzineauto. Een overzicht uit het eigen document van de Treasury: de £100 Household Energy Payment, 0% btw op elektriciteit, de verlaging van de brandstofaccijns, het vastrecht op gas dat naar het kWh-tarief gaat, wat een grote gasgebruiker geld kost, en de Gas Shipper Obligation die naar de algemene belastingen gaat, wat voor één keer helpt. Dan de dingen die niet op een rekening staan: een inkomen dat £119 per week te hoog is voor Pension Credit en de hulp bij brillen die daarbij hoort, een verplichte oogtest voor oudere bestuurders die in consultatie is, fiscal drag die hun ruimte onder de Personal Allowance afpakt in plaats van geld, een Pension Tax Allowance die dat oplapt maar een jaar eerder afloopt dan de bevriezing en een bedrijfslijfrente van £790 belast die bij indexering met rust was gelaten, de aanpassing van de Triple Lock vanaf april 2030 die de Treasury tegen het eind van de jaren 2030 £15 miljard per jaar oplevert, en het geld voor isolatie en warmtepompen dat hen het meest had geholpen, gesneden of belast.

28 oktober 2026 · 17 min · 4064 woorden · Damien Dye
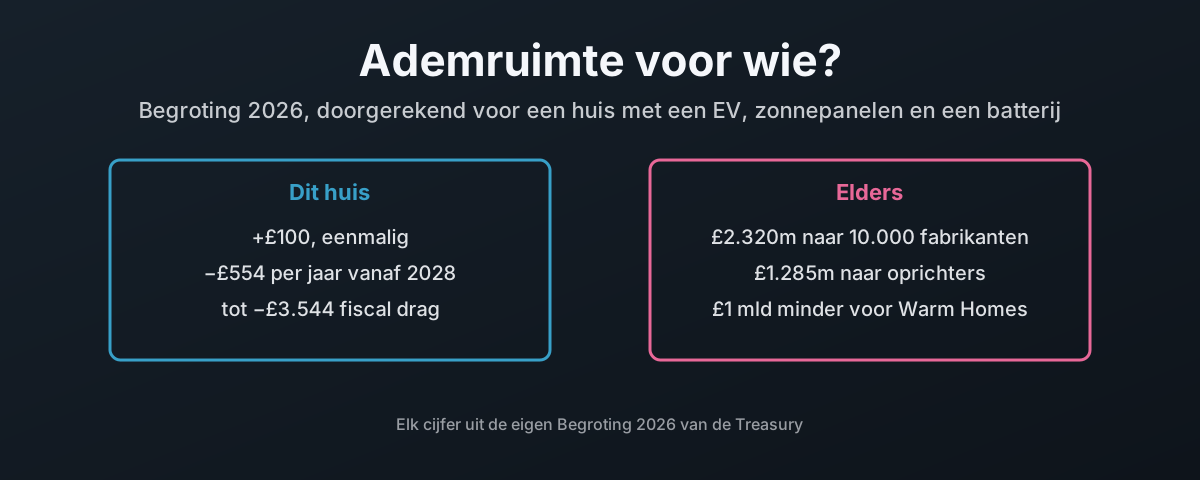
Ademruimte voor wie: wat de Begroting 2026 een huis met een EV, zonnepanelen en een batterij geeft, tegenover wat het grote bedrijven geeft

Ademruimte Voor Wie? De Begroting Van 2026 Vanuit Een Huis Met Een EV, Zonnepanelen En Een Batterij

Wat de Begroting 2026 echt doet voor een 40%-belastingbetaler die thuis werkt, een EV heeft die 20.000 mijl per jaar rijdt voor het woon-werkverkeer van de partner, zonnepanelen en een batterij heeft, en het gas heeft teruggebracht tot warm water en een beetje verwarming. Een overzicht per maatregel uit het eigen document van de Treasury: de £100 Household Energy Payment, 0% btw op elektriciteit, het vastrecht op gas dat naar het kWh-tarief gaat terwijl het grotere vastrecht op elektriciteit blijft, de Gas Shipper Obligation die van de gasrekening naar de algemene belastingen gaat, en wie het betaalt, waarom waterstof uit elektriciteit verliest van een warmtepomp van 280%, de eVED-kilometerheffing op 20.000 mijl woon-werkverkeer, en de fiscal drag van schijven die van 2021 tot 2031 bevroren zijn, uitgerekend tegen waar de wet ze zou hebben gezet, voor een 40%-belastingbetaler en voor de laagbetaalden die het als eersten raakt. Dan wie het geld wel krijgt, uit de eigen kostenramingen van de Begroting: 10.000 energie-intensieve fabrikanten, exploitanten van afvalverbranding, oprichters van snelgroeiende bedrijven tegenover gewone eigenaren die verkopen, kleine winkels in de straat betaald door kleine online verkopers, datacenters vooraan in de rij voor het net, en de defensie-opbouw deels betaald door te snijden in het Warm Homes Plan, met de eigen cijfers van het MoD over hoeveel naar BAE Systems gaat en hoeveel zonder concurrentie wordt uitgegeven. Wat het niet doet voor isolatie en zonnepanelen op het dak, waar de btw terug naar 5% gaat, en wat er met de subsidie voor warmtepompen is gebeurd. En wat de nieuwe btw-regel voor online marktplaatsen betekent voor het verkopen van je eigen spullen op eBay.

28 oktober 2026 · 38 min · 9026 woorden · Damien Dye
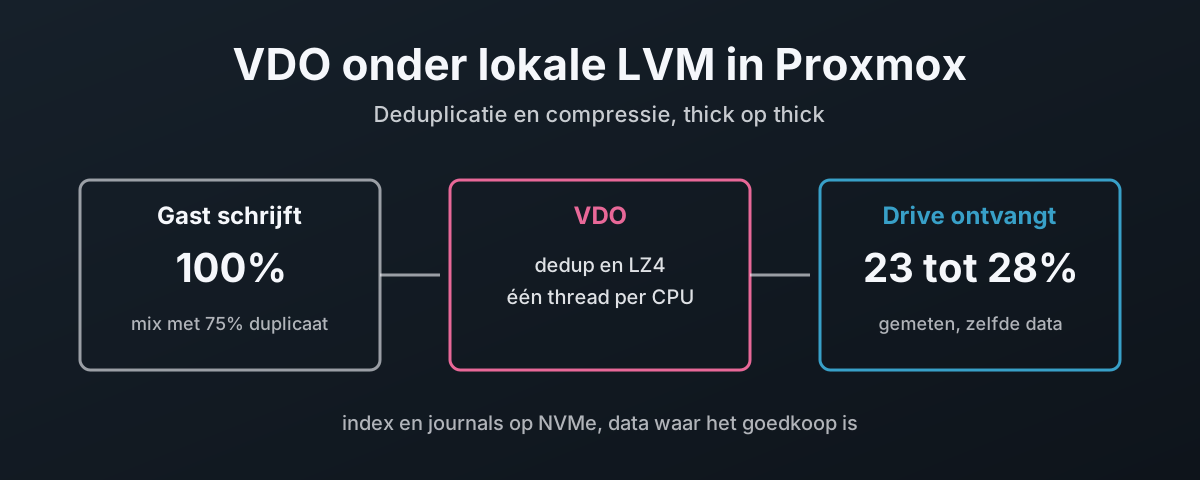
Links wat de gast schrijft, VDO in het midden, en rechts komt maar ongeveer een kwart van de bytes op de drive aan

VDO onder lokale LVM in Proxmox: er komen minder bytes op de drive

VDO is de deduplicatie- en compressielaag van de kernel. Onder een thick LVM-volumegroep geeft het lokale schijven in Proxmox VE die één kopie schrijven van elk blok dat de VM’s delen, zodat er veel minder bytes ooit de drive bereiken. Dit stuk bouwt het thick op thick op een Proxmox VE 9-host, met VDO gedimensioneerd op de ruimte die het echt heeft zodat niets erboven kan overcommitten, de instelling scan_lvs in lvm.conf en het bijbehorende filter, en de threads van VDO afgestemd op het aantal CPU’s. Het meet wat deduplicatie bespaarde op een template en zes volledige klonen, twee ISO’s, nullen en random data, hoeveel bytes de drive echt ontving tegenover wat de gast schreef, en wat VDO kost tegenover dezelfde Intel Optane zonder VDO. Daarna bouwt het de pool met de index en journals van VDO op NVMe en de data op een tweede apparaat, bewijst de indeling met vdolistmetadata, meet hoe de I/O zich verdeelt, zet VDO vervolgens op bcache met één NVMe verdeeld tussen de bcache-cache en de metadata van VDO, en meet hoeveel bytes de cache bereiken met en zonder VDO. Het redeneert door wat dit alles betekent op HDD’s in hardware-RAID6, en behandelt discard bij het verwijderen.

27 oktober 2026 · 28 min · 6137 woorden · Damien Dye
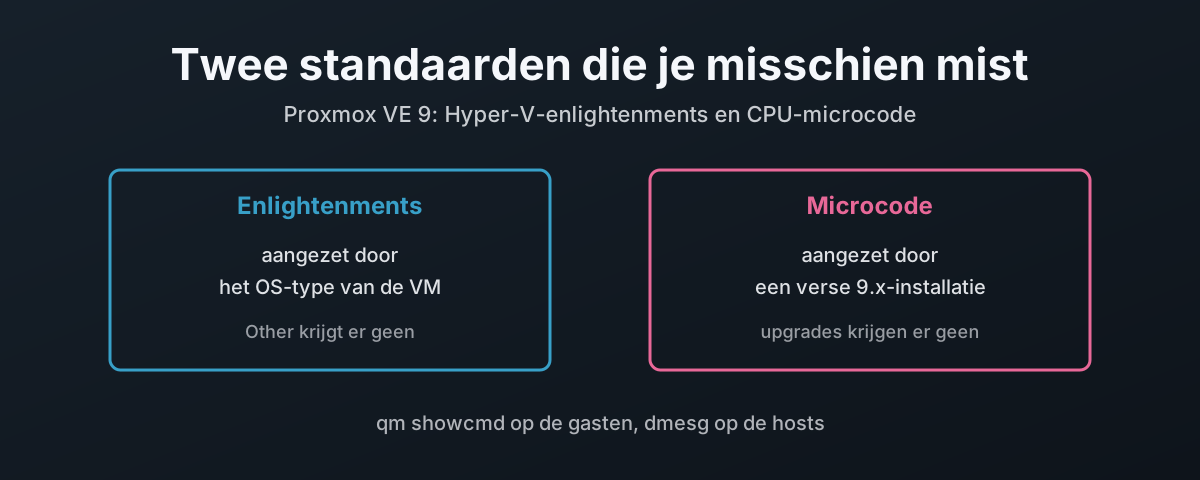
Twee standaardinstellingen van Proxmox: Hyper-V-enlightenments aangezet door het OS Type van de VM, en CPU-microcode aangezet door de manier waarop de host is geïnstalleerd

Twee standaardinstellingen van Proxmox VE 9 die je misschien mist: Hyper-V-enlightenments en CPU-microcode

Proxmox VE 9 zet Hyper-V-enlightenments aan voor gasten met het Fisher-Price OS (Windows) en installeert CPU-microcode op nieuwe hosts, maar alleen als de VM een Microsoft Windows-OS-type kreeg en de host uit de 9.x-installer kwam. Dit stuk behandelt wat de enlightenments doen, de precieze regels waarmee qemu-server ze kiest (gemeten op een live 9.2-host), waarom het vastpinnen van de machineversie oudere VM’s buiten de hv-evmcs-fix van juli 2026 houdt, de build van pve-qemu-kvm die die fix nodig heeft en wat elke QEMU-release sinds 10.0 voor die gasten heeft gerepareerd, waarom ze op q35 horen en nooit op i440fx (waar de wizard de meeste ervan nog steeds neerzet), de twee flags die je zelf kunt zetten, hoe je bewijst wat een VM draait, waar microcode vandaan komt (firmware van het moederbord, Debian en de eigen repository van Proxmox), waarom een geüpgradede host er geen heeft (met als voorbeeld een Intel-node die vier Intel-releases achterloopt), de initramfs-rebuild die het installeren ervan in gang zet en de oudere kernels die die rebuild mist, de RDSEED-fout op Zen 5 die daarop volgt, het aanzetten, een rollende herstart over een Ceph-cluster, en het terugdraaien van een slechte update.

27 oktober 2026 · 25 min · 6081 woorden · Damien Dye
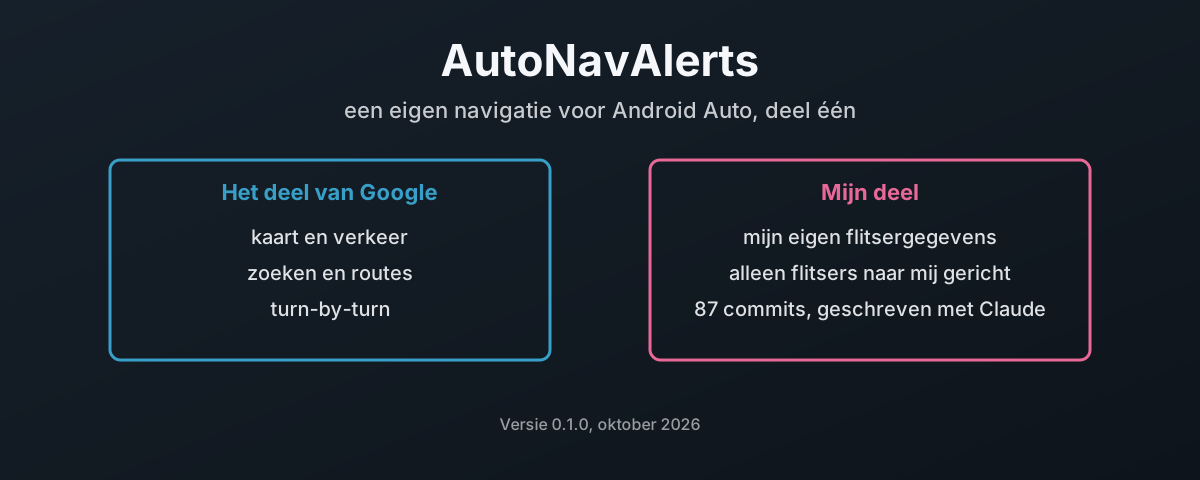
AutoNavAlerts: de kaart en routes van Google op Android Auto, met meldingen alleen voor flitsers die jouw kant op kijken

AutoNavAlerts, deel één: een eigen navigatie voor Android Auto

AutoNavAlerts is een navigatie-app voor Android Auto die ik bouw op de Navigation SDK van Google: de kaart, het verkeer, het zoeken en de turn-by-turn van Google, met daarbovenop een flitsermeldsysteem dat mijn eigen PocketGPSWorld-abonnement laadt en alleen meldt voor flitsers die naar mijn rijrichting kijken. Deel één behandelt wat het vandaag doet, wat Google een app van derden op het autoscherm laat doen en wat het achterhoudt (incidenten melden, de snelheidslimiet, aanraken van de eigen bedieningselementen), waarom elke gebruiker zijn eigen Maps-sleutel en zijn eigen flitsergegevens meebrengt, en hoe de code met Claude is geschreven: eerst een ontwerpdocument, 87 commits in minder dan twee dagen, de harde regels die uit de testopstelling kwamen, de bugs die de agents schreven en hoe elk ervan werd gevonden, en de eerste echte rit in de auto.

23 oktober 2026 · 16 min · 3473 woorden · Damien Dye
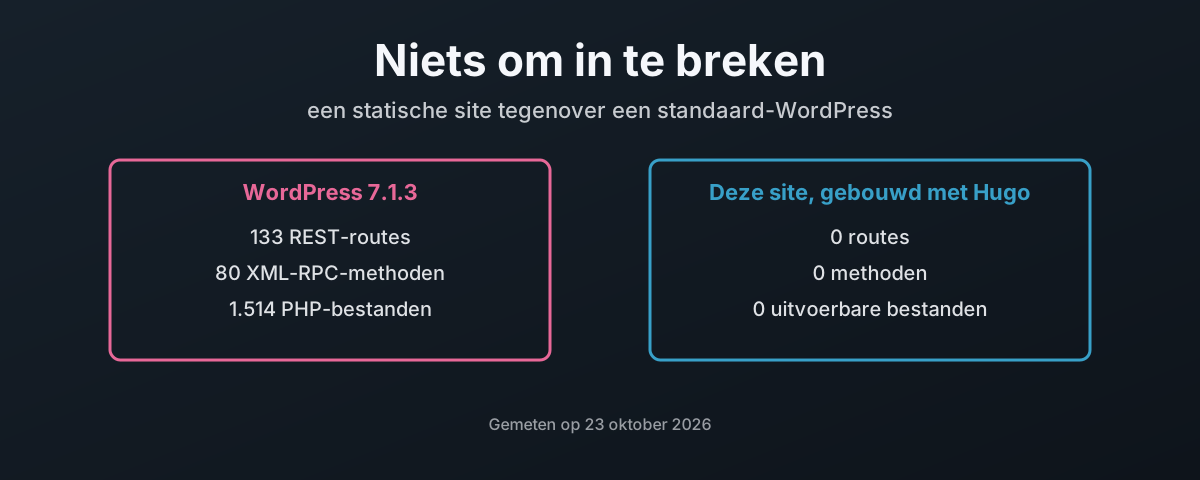
Een standaard-WordPress stelt 133 REST-routes, 80 XML-RPC-methoden en 1.514 PHP-bestanden bloot; deze statische site draait niets op verzoek

Een statische site heeft niets om in te breken

Deze blog wordt met Hugo gebouwd en als 6.343 gewone bestanden geserveerd, zonder dat er bij welk request dan ook code van mij draait. Daartegenover een standaard-WordPress 7.1.3, gemeten in een podman-lab: 133 REST-routes, waarvan 62 schrijfacties accepteren, 80 XML-RPC-methoden, 1.514 PHP-bestanden, elk van de 3.785 bestanden schrijfbaar voor de eigen gebruiker van de webserver, en een databaseaccount met elk privilege. Deze post telt beide aanvalsoppervlakken, legt uit wat het beveiligingsmodel van Hugo zelf tijdens de build doet, erkent waar het risico naartoe verhuist zodra er op serveertijd niets meer draait, inclusief twee gaten in hoe deze site werd gebouwd, waarvan er één nu gedicht is, en beschrijft hoe je een statische site offline bouwt, één keer, en niets anders uploadt dan de kant-en-klare bestanden.

23 oktober 2026 · 17 min · 4058 woorden · Damien Dye
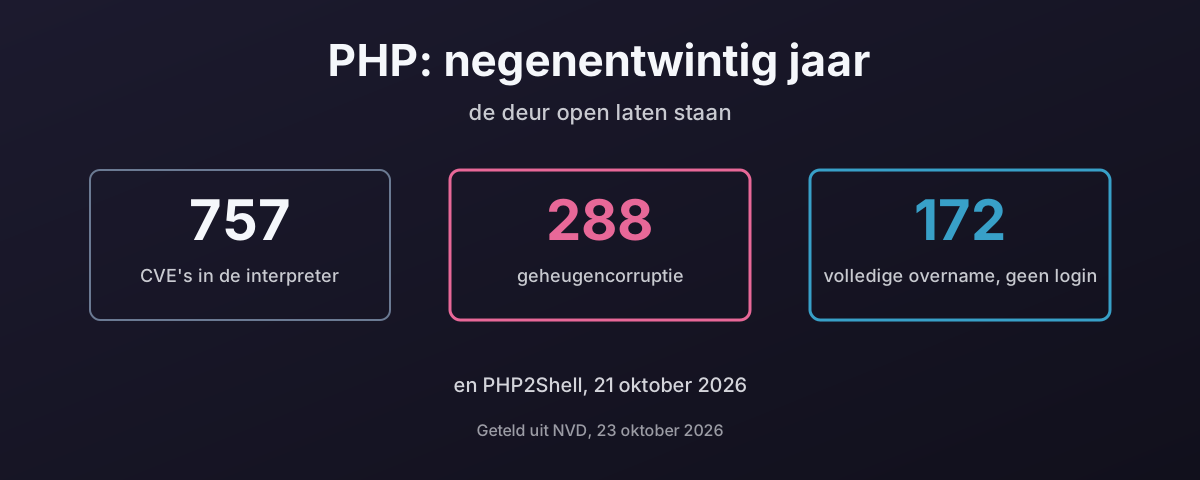
757 CVE's in de PHP-interpreter sinds 1997, minstens 288 geheugencorruptie, 172 beoordeeld als volledige overname op afstand zonder login

PHP: negenentwintig jaar de deur open laten staan

PHP2Shell, bekendgemaakt op 21 oktober 2026, is remote code execution zonder authenticatie in de PHP-interpreter zelf, in elke versie terug tot 5.4, en misbruikt voordat de patch bestond. Het is de nieuwste regel in een lang dossier: 757 CVE’s tegen de interpreter sinds 1997, minstens 288 daarvan geheugencorruptie en 172 beoordeeld als volledige overname op afstand zonder login. Deze post telt dat dossier uit NVD en de KEV-catalogus van CISA, legt uit waarom een C-engine en een taal die tien jaar nodig had om register_globals te schrappen dezelfde fout twee keer maken, kijkt wat WordPress met de cijfers doet, hoe webshells blijven zitten en hoe je ze tegenhoudt, de twee keer dat er bij php.net zelf werd ingebroken, het deel van het web dat nog versies draait die niemand patcht, en waarom de gebruikelijke inrichting, één proces dat de templates, de logica, de SQL en het databasewachtwoord vasthoudt, van elk van die bugs alles maakt. En waarom ik, nadat ik zelf met PHP ben gestopt, vind dat je moet overwegen het te verlaten voor een geheugenveilige taal zoals Go.

23 oktober 2026 · 29 min · 8144 woorden · Damien Dye
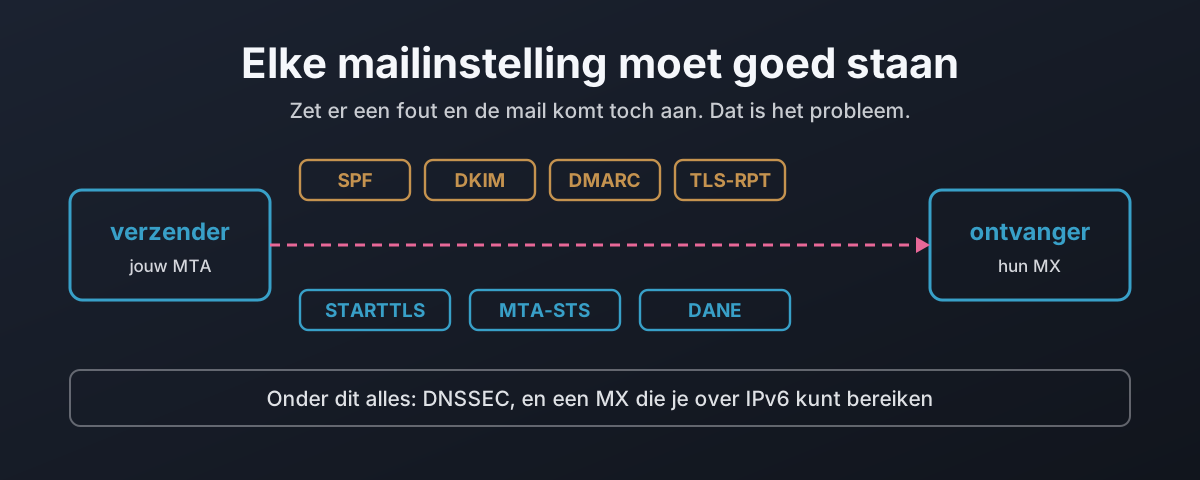
Zeven mailinstellingen langs het pad tussen twee servers, met DNSSEC en IPv6 eronder

Waarom elke mailinstelling goed moet staan

Elke laag van e-mailbeveiliging is ontworpen om terug te vallen op werken in plaats van veilig te falen. Strip de STARTTLS-regel uit een begroeting en een opportunistische verzender gaat door in leesbare tekst, iets wat RFC 3207 zowel als aanval beschrijft als, op een publieke server, verbiedt je ertegen te verdedigen. Deze post legt die man-in-the-middle vast in een lab, en loopt dan de zeven instellingen langs die een bericht onderweg beschermen, en toont voor elk wat het beschermt, wat niet, en hoe het open faalt als het fout staat. Van daar naar DANE: waarom een TLSA-record niets waard is zonder DNSSEC eronder, waarom 3 1 1 en hergebruik van de sleutel ertoe doen, en hoe een verouderd record de enige mislukking is die sluit in plaats van opent. Daarna een alleen-lezen telling van Britse banken, de grote mailproviders en de certificaatautoriteiten, met de telling van hoeveel er werkelijk iets van doen.

22 oktober 2026 · 20 min · 4381 woorden · Damien Dye
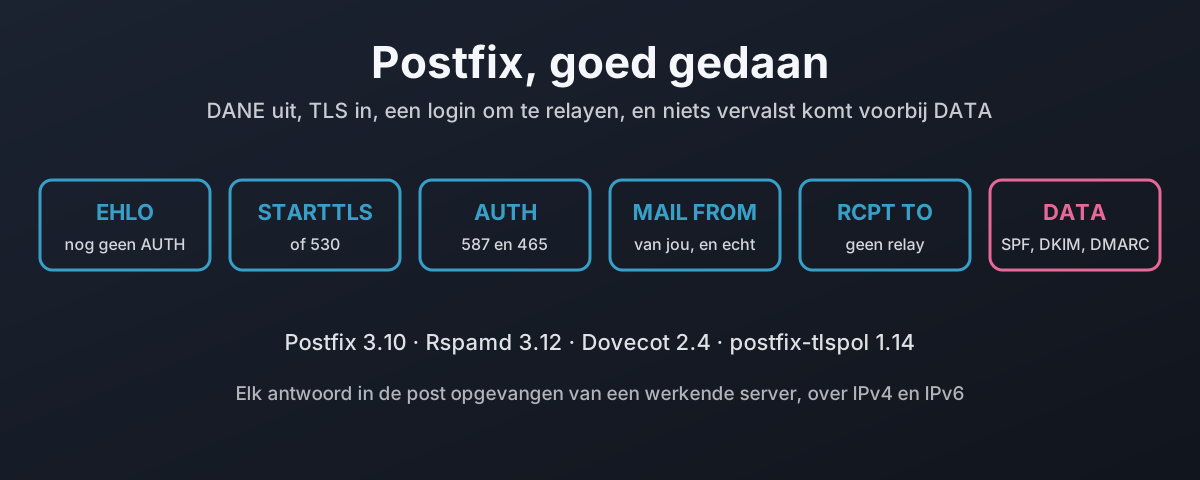
Een SMTP-sessie als zes fasen, elk met de regel die daar weigert

Postfix, DANE en elke instelling goed gedaan

Standaard verstuurt Postfix onversleuteld wanneer de andere kant geen TLS aanbiedt en neemt het post aan van iedereen die beweert iemand te zijn. Dit is de andere build: Postfix 3.10.13 met Dovecot voor logins, Rspamd voor SPF, DKIM en DMARC, en postfix-tlspol voor DANE en MTA-STS. Geen platte tekst in of uit, poort 25 relayt nooit, een login bezit zijn adressen in de envelop en de From-header, afzenderdomeinen die niet bestaan worden geweigerd, en een gemanipuleerd of vervalst bericht komt nooit voorbij DATA. Elk antwoord is opgevangen in een lab over IPv4 en IPv6, samen met de zes instellingen die stil niets doen totdat er ook iets anders is gezet, de certbot-standaard die DANE bij vernieuwing breekt, en wat dat alles je kost aan doorgestuurde post.

22 oktober 2026 · 22 min · 4803 woorden · Damien Dye
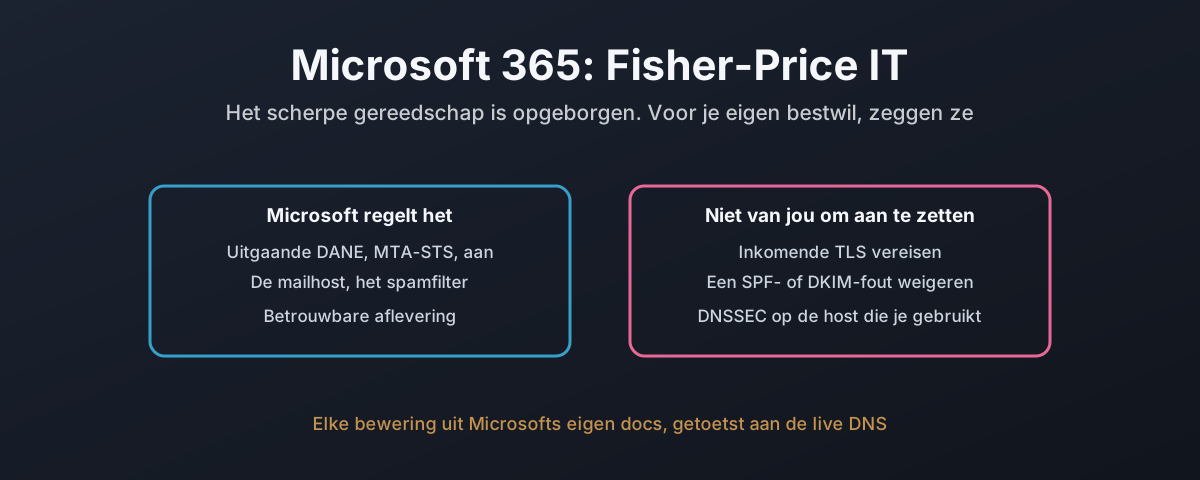
Een splitsing tussen de instellingen die Microsoft 365 voor je regelt en de paar die je zelf mag configureren, met de regels die het niet kan halen gemarkeerd

Microsoft 365: de Fisher-Price-IT-editie

De meeste organisaties draaien hun eigen mailserver niet. Ze betalen Microsoft, en Exchange Online doet het werk. Dus houdt deze post Microsoft 365 aan precies dezelfde huisregels die de Postfix- en Stalwart-builds haalden, met niets dan Microsofts eigen documentatie en read-only DNS tegen echte tenants. Sommige regels haalt het goed: uitgaande DANE en MTA-STS staan standaard aan, en inkomende DANE met DNSSEC werd eindelijk GA. Verscheidene kan het helemaal niet halen. Er is geen gedocumenteerde manier om inkomende TLS van elke afzender te eisen, geen manier om een SPF-hard-fail aan de deur te weigeren, niets dat weigert op een mislukte DKIM-handtekening alleen, en geen regeling die mail weigert van een afzenderdomein dat niet bestaat. DNSSEC is uitdrukkelijk niet gepland voor de mailhost die elke tenant werkelijk gebruikt. De IPv6-uitrol die zes maanden had moeten duren, heeft de eigen mailbox van de NCSC twee jaar later onbereikbaar over IPv6 gelaten. En de documentatie spreekt zichzelf tegen over wildcards, over SPF, en over DNSSEC. Dit is het platform waarop de mail van vrijwel het hele land draait, en dit is wat het je wel en niet laat doen.

22 oktober 2026 · 12 min · 2803 woorden · Damien Dye
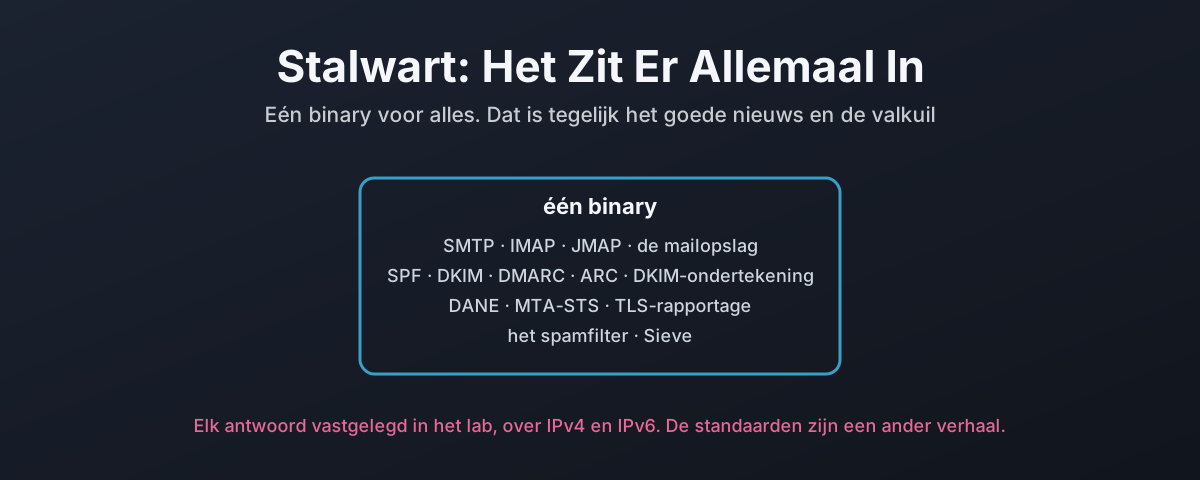
Stalwart als één binary die de hele mailstack bevat, tegenover de Postfix-build van vier pakketten

Stalwart: DANE En De Rest, Ingebouwd

Stalwart is een complete mailserver in één binary: SMTP en IMAP en JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, TLS-rapportage, een spamfilter en de mailopslag, zonder milter om aan te sluiten en zonder policy-daemon die ernaast moet draaien. Dit stuk houdt het aan dezelfde huisregels als de Postfix-build en legt elk antwoord in het lab vast. De regels gaan er allemaal op, maar het verhaal zit in het detail: de instellingen zitten in een database in plaats van een bestand, de standaardinstellingen zoals het komt accepteren platte tekst en een gewijzigde factuur, elke regel landt in een ander van vier configuratiemechanismen, afwijzen op een DKIM-fout vraagt om een Sieve-script omdat de ingebouwde controle een gewijzigde body als neutral rapporteert, de controle op een onbekende afzender draait pas als het hele bericht binnen is en faalt open bij een DNS-fout, en de MTA-STS-verzender bounced bij de eerste poging waar de standaard zegt dat hij moet uitstellen. Ingebouwd is echt minder om aan elkaar te knopen. Het is niet hetzelfde als veilig standaard.

22 oktober 2026 · 12 min · 2642 woorden · Damien Dye