Skip to content
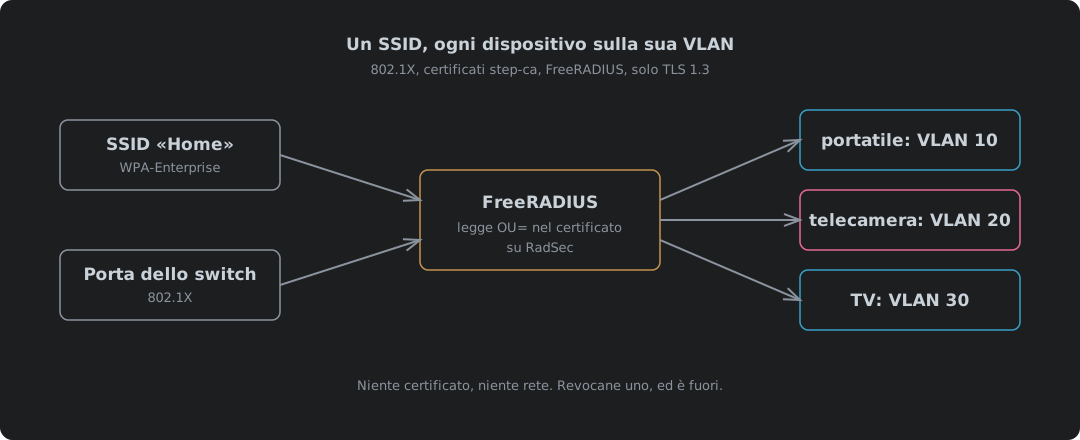
Un SSID e una porta di switch che portano a un server RADIUS, che legge il ruolo nel certificato step-ca di ogni dispositivo e manda il portatile sulla VLAN 10, la telecamera sulla VLAN 20 e la TV sulla VLAN 30

Un SSID, ogni dispositivo sulla sua VLAN: 802.1X con i certificati di step-ca

802.1X con certificati (EAP-TLS) per le porte cablate dello switch e un unico SSID WPA2/WPA3-Enterprise, dove è il server RADIUS a decidere su quale VLAN finisce ogni dispositivo. step-ca 0.30.2 imprime un ruolo in ogni certificato di dispositivo e rifiuta quelli che non ce l’hanno; FreeRADIUS 3.2.10 traduce quel ruolo in una VLAN, lascia che una lista per dispositivo lo scavalchi, e parla solo TLS 1.3. Perché il problema è una password WiFi condivisa, perché i certificati e perché TLS 1.3, la trappola della revoca in cui FreeRADIUS ignora una CRL nuova con un HUP, di cosa si fida un dispositivo che non controlla il nome del server, come proteggere il traffico RADIUS stesso con Message-Authenticator e RadSec su TLS 1.3, radsecproxy per l’hardware che parla solo UDP, una porta cablata e una rete WiFi simulate da capo a fondo, le impostazioni Netgear e TP-Link, quelle dei client Linux, Apple e Android, ogni file di configurazione completo e da scaricare, e perché tanti amministratori e MSP ancora non se ne curano e Cyber Essentials non glielo chiede.
13 ottobre 2026 · 51 minuti · 11929 parole · Damien Dye
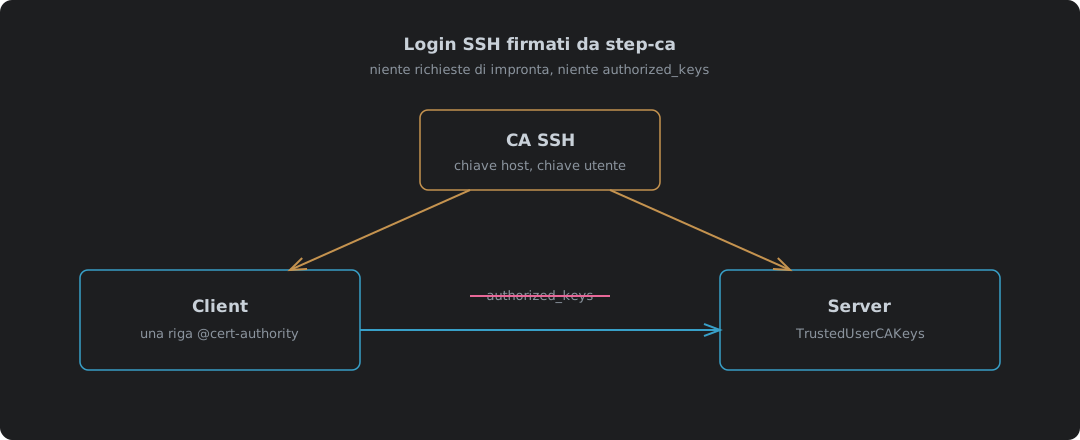
La CA SSH di step-ca firma una chiave host e una chiave utente; il client si fida della CA host e il server della CA utente, così nessuno dei due tiene una lista di chiavi

Login SSH firmati da step-ca: basta con authorized_keys

step-ca 0.30.2 usata come autorità di certificazione SSH, provata con OpenSSH 10.0. Perché i certificati battono authorized_keys e la fiducia al primo uso, come attivare la CA SSH al primo setup di step-ca, firmare una chiave host (e l’ordine degli argomenti che la fa inciampare), le due righe di sshd_config e l’unica riga @cert-authority in known_hosts, un certificato utente da 16 ore, quattro prove di login tra cui un utente sbagliato e un host non fidato, il rinnovo di un certificato host con sshpop, e dove non regge.

9 ottobre 2026 · 7 minuti · 1567 parole · Damien Dye
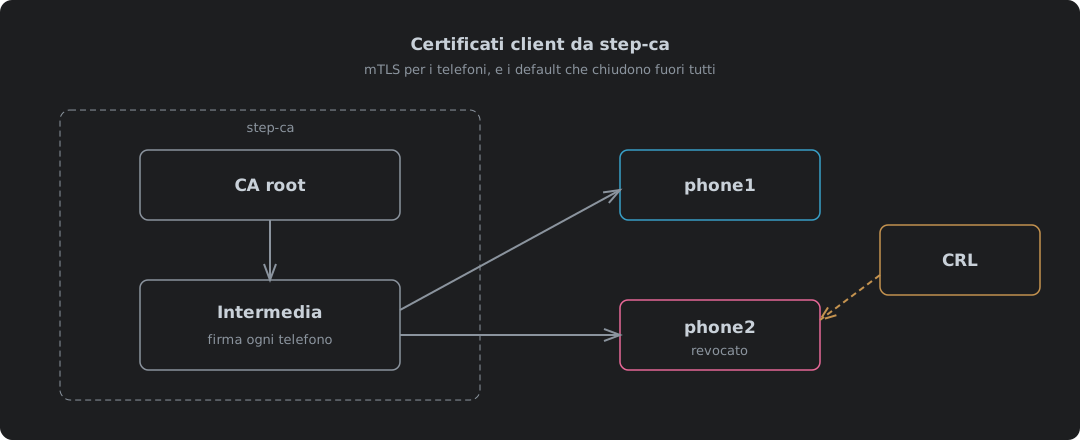
step-ca che emette certificati client ai telefoni dalla sua intermedia, con una CRL che segna come revocato un telefono perso

Certificati client da step-ca, e i default che chiudono fuori tutti

step-ca 0.30.2 usata per emettere certificati client per il TLS reciproco, provata da capo a fondo con nginx 1.30.5 e Caddy 2.11.7. Perché i telefoni sono il caso difficile, alzare in ca.json il limite di 24 ore sui certificati, accendere la CRL, perché fallisce con «different CRL scope» finché idpURL e un template non aggiungono un distribution point corrispondente, la CRL della root che serve a nginx per tutta la catena, la pubblicazione delle CRL in HTTP semplice su IPv4 e IPv6, il job di aggiornamento che impedisce a una CRL scaduta di chiudere fuori tutti, e come emettere, impacchettare, installare e revocare il certificato di un telefono.

9 ottobre 2026 · 12 minuti · 2556 parole · Damien Dye
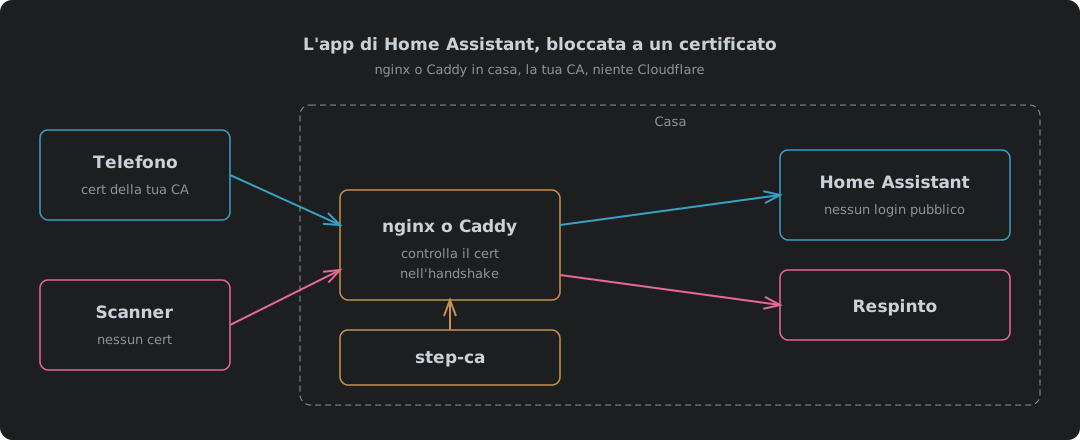
Un telefono con un certificato della tua CA supera nginx o Caddy in casa e arriva a Home Assistant, mentre uno scanner senza certificato viene respinto durante l'handshake

L'app di Home Assistant bloccata a un certificato, con nginx o Caddy e senza Cloudflare

Bloccare l’app di Home Assistant a un certificato client con nginx o Caddy in casa, con step-ca come autorità di certificazione al posto di Cloudflare. Cosa cambia quando Cloudflare esce dal percorso, una configurazione nginx e una Caddy provate ciascuna senza certificato, con uno valido, con uno revocato e con un upgrade WebSocket su IPv4 e IPv6, perché nginx può controllare una CRL e Caddy può solo tenere una allowlist, le impostazioni dei proxy fidati di Home Assistant, cosa va installato sul telefono e dove il sistema cede.

9 ottobre 2026 · 10 minuti · 2178 parole · Damien Dye
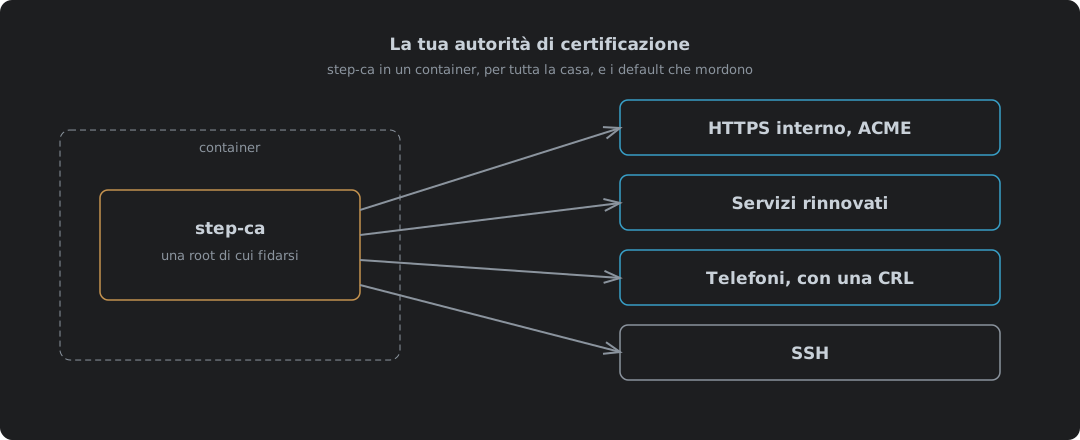
step-ca in un container che emette certificati dalla sua intermedia, con una CRL che segna come revocato un telefono perso

La tua autorità di certificazione: step-ca in un container

step-ca 0.30.2 di Smallstep in un container Podman o Docker come autorità di certificazione per tutto ciò che sta in casa, tutto provato. Perché una CA privata batte i certificati autofirmati e quelli pubblici per i nomi interni, come avviarla con ACME e SSH attivi, le due password che l’immagine genera e dove finisce ciascuna, come far fidare ogni dispositivo della root, HTTPS interno per Caddy o qualsiasi altra cosa parli ACME, e step ca renew per i servizi che non lo parlano. I certificati client e SSH hanno ciascuno un articolo a sé.

9 ottobre 2026 · 8 minuti · 1780 parole · Damien Dye