Skip to content
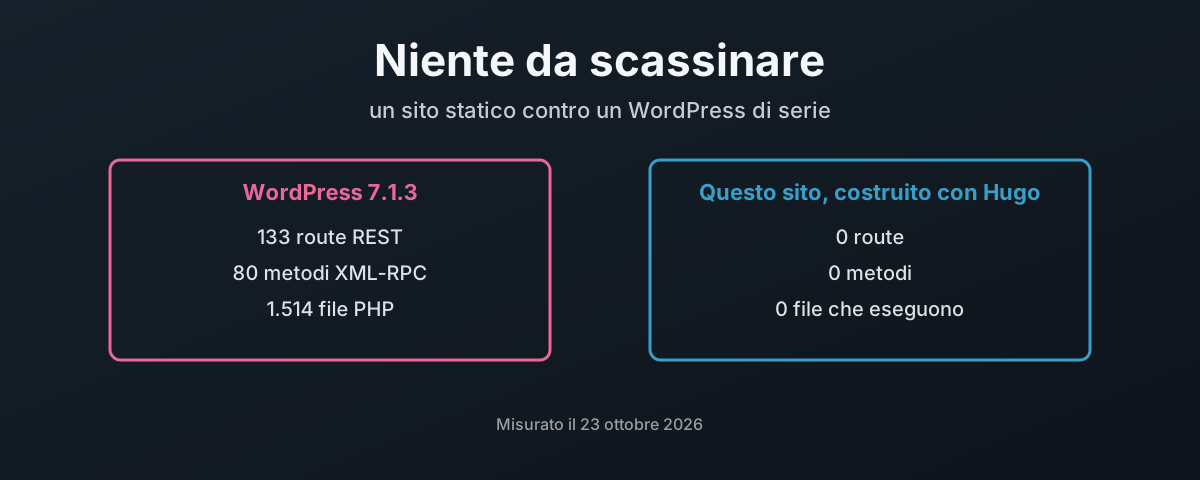
Un WordPress di serie espone 133 route REST, 80 metodi XML-RPC e 1.514 file PHP; questo sito statico non esegue niente su richiesta

In un sito statico non c'è niente da scassinare

Questo blog è costruito con Hugo e servito come 6.343 file semplici, senza che nessun mio codice giri su alcuna richiesta. Di fronte, un WordPress 7.1.3 di serie misurato in un laboratorio podman: 133 route REST, 62 delle quali accettano scritture, 80 metodi XML-RPC, 1.514 file PHP, ognuno dei suoi 3.785 file scrivibile dall’utente stesso del web server, e un account di database con tutti i privilegi. Questo articolo conta entrambe le superfici d’attacco, spiega cosa fa il modello di sicurezza di Hugo al momento della build, ammette dove si sposta il rischio quando al momento del servizio non gira niente, comprese due lacune nel modo in cui era costruito questo sito, una delle quali ora chiusa, e spiega come costruire un sito statico offline, una volta sola, e caricare nient’altro che i file finiti.

23 ottobre 2026 · 17 minuti · 4113 parole · Damien Dye
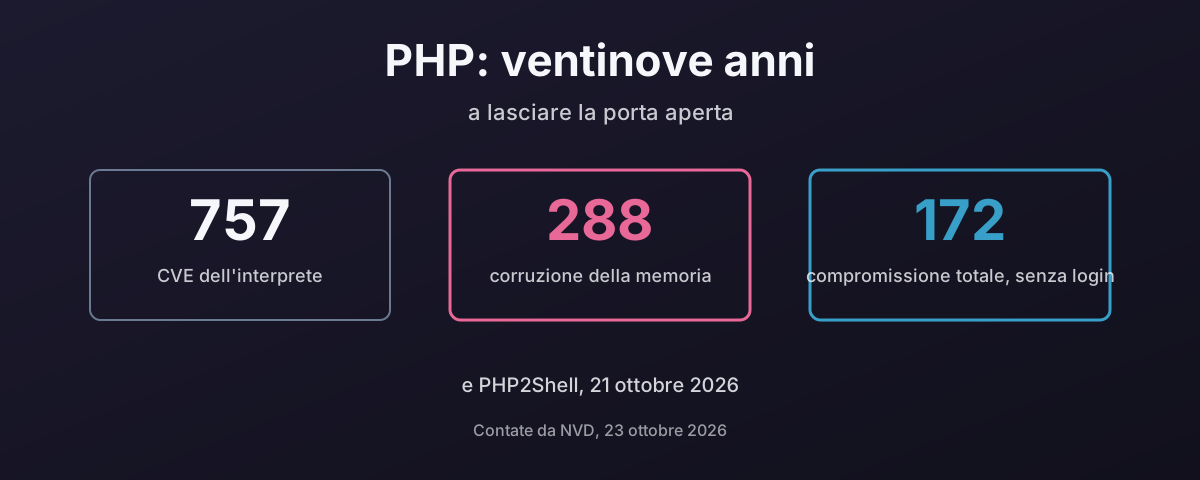
757 CVE dell'interprete PHP dal 1997, almeno 288 di corruzione della memoria, 172 classificate come compromissione remota completa senza login

PHP: ventinove anni a lasciare la porta aperta

PHP2Shell, reso pubblico il 21 ottobre 2026, è un’esecuzione remota di codice senza autenticazione nell’interprete PHP stesso, in ogni versione fino alla 5.4, sfruttata prima che esistesse la patch. È l’ultima voce di un lungo elenco: 757 CVE contro l’interprete dal 1997, almeno 288 di corruzione della memoria e 172 classificate come compromissione remota completa senza login. Questo articolo conta quell’elenco da NVD e dal catalogo KEV della CISA, spiega perché un motore in C e un linguaggio che ci ha messo dieci anni a togliere register_globals fanno lo stesso errore due volte, guarda cosa fa WordPress ai numeri, come le web shell restano al loro posto e come fermarle, le due volte in cui è stato violato php.net stesso, la quota del web che gira ancora su versioni che nessuno aggiorna, e perché il deployment abituale, un unico processo che tiene i template, la logica, l’SQL e la password del database, trasforma ognuno di quei bug in tutto. E perché, avendo io stesso rinunciato a PHP, penso che dovresti valutare di lasciarlo per un linguaggio memory safe come Go.

23 ottobre 2026 · 30 minuti · 8424 parole · Damien Dye
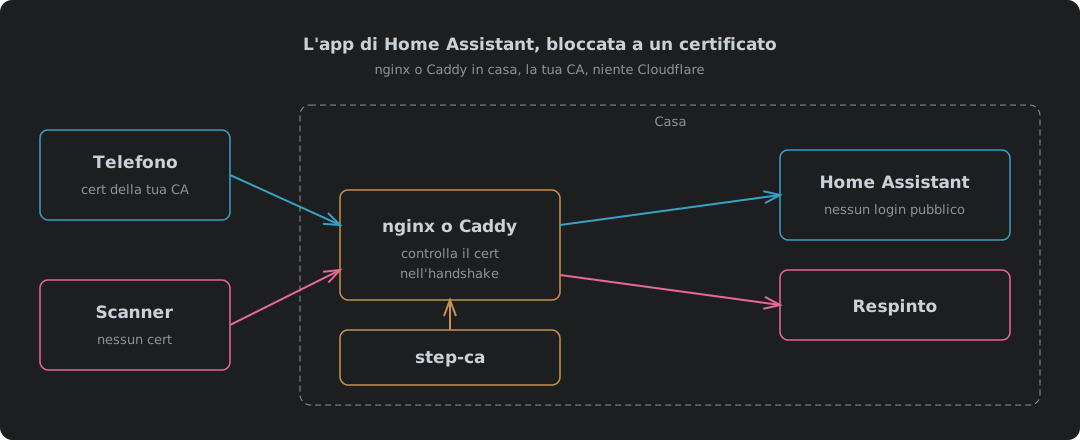
Un telefono con un certificato della tua CA supera nginx o Caddy in casa e arriva a Home Assistant, mentre uno scanner senza certificato viene respinto durante l'handshake

L'app di Home Assistant bloccata a un certificato, con nginx o Caddy e senza Cloudflare

Bloccare l’app di Home Assistant a un certificato client con nginx o Caddy in casa, con step-ca come autorità di certificazione al posto di Cloudflare. Cosa cambia quando Cloudflare esce dal percorso, una configurazione nginx e una Caddy provate ciascuna senza certificato, con uno valido, con uno revocato e con un upgrade WebSocket su IPv4 e IPv6, perché nginx può controllare una CRL e Caddy può solo tenere una allowlist, le impostazioni dei proxy fidati di Home Assistant, cosa va installato sul telefono e dove il sistema cede.

9 ottobre 2026 · 10 minuti · 2178 parole · Damien Dye
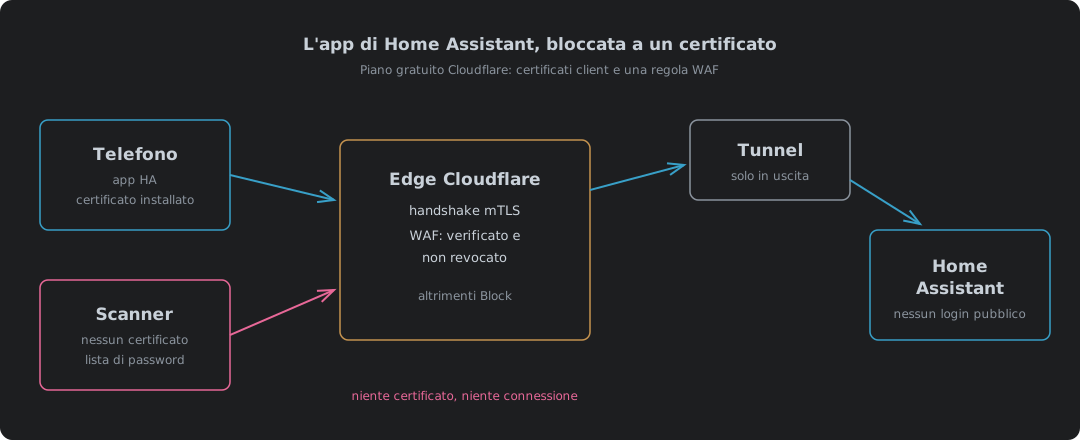
Un telefono con un certificato client supera il controllo sull'edge di Cloudflare e arriva a Home Assistant attraverso un tunnel, mentre uno scanner senza certificato viene bloccato all'edge

L'app di Home Assistant su Cloudflare, bloccata a un certificato, con il piano gratuito

Raggiungere Home Assistant dall’app Android fuori casa senza mettere una pagina di login su internet. Come si confrontano le opzioni di accesso remoto per esposizione, costo reale (carico sulla macchina e DDoS oltre alla bolletta), rischio di blocco e batteria, perché Cloudflare Access e i service token non vanno bene per l’app, come i certificati client del piano gratuito e una regola WAF personalizzata legano un hostname del tunnel ai soli telefoni che hanno un certificato, quali impostazioni di Home Assistant servono per il reverse proxy, come costruire il file PKCS12, come mettere un certificato Let’s Encrypt sull’origine e perché il rinnovo richiede un riavvio, cosa hanno fatto gli scanner nelle prime due ore, e cosa hanno fatto con il certificato il telefono, Chrome, Helium e i due client dell’app Companion. La versione self-hosted con nginx o Caddy è un articolo a parte.

9 ottobre 2026 · 20 minuti · 4827 parole · Damien Dye

La mia YubiKey mi fa entrare. Al mio portachiavi nessuno l'ha detto.

Fai login con una YubiKey e GNOME ti chiede comunque una password, perché il portachiavi di login è cifrato con una password che il tuo login non ha mai prodotto. Questo post spiega perché pam_u2f impostato come sufficient lascia a secco il portachiavi, cosa costano le soluzioni abituali (password vuota, digitarla comunque, il TPM), e la soluzione che ho costruito: l’hmac-secret FIDO2 della chiave, vincolato a PIN e tocco, che decifra una copia salvata della password dell’account e sblocca oo7-daemon al login. Poi cosa è venuto fuori lavorandoci: Fedora 45 aveva sostituito gnome-keyring con oo7, il portachiavi segnaposto di oo7 prende come sua la prima password che digiti, gli strumenti FIDO2 leggono il PIN solo da un terminale, e uno script di reset che mi avrebbe lasciato senza alcun portachiavi, scovato provandolo prima su un daemon usa e getta. Gli script, un installer e quel banco di prova si possono scaricare.

7 ottobre 2026 · 12 minuti · 2670 parole · Damien Dye
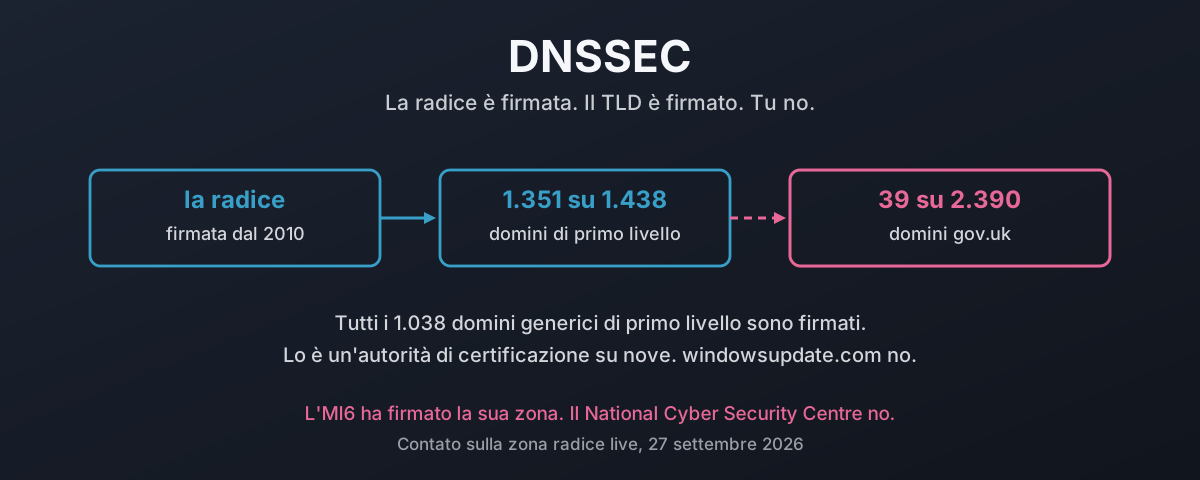
Una catena di fiducia che parte dalla radice firmata, passa per un TLD firmato e si interrompe su un dominio di secondo livello non firmato, con le cifre contate accanto a ogni passaggio

DNSSEC: proteggere il tuo traffico dalla falsificazione

La parte difficile di DNSSEC è finita anni fa. Contando sulla zona radice live il 27 settembre 2026, 1.351 domini di primo livello su 1.438 hanno un record DS e tutti i 1.038 gTLD sono firmati. Poi si ferma di colpo. Un censimento di ogni dominio gov.uk del registro ufficiale ne trova 39 firmati su 2.390 che ancora risolvono, nove dei quali sono consigli parrocchiali, mentre HMRC, l’NHS, il GCHQ e il National Cyber Security Centre non ci sono. Un’autorità di certificazione su nove ha firmato. Una distribuzione Linux o BSD su cinque pure. windowsupdate.com non ha alcun DS. Ecco quanto costa davvero una risposta falsificata, cosa ci fa la firma, perché le solite scuse non reggono il confronto con i numeri, e se, quarantadue anni dopo Mockapetris, il vero problema è che quasi nessuno capisce cosa promette davvero il DNS.

27 settembre 2026 · 49 minuti · 11169 parole · Damien Dye

DNS over HTTPS passa dritto oltre i tuoi controlli

DNS over HTTPS cifra le tue ricerche, e questo è un bene, e le manda a un resolver scelto dal client sulla porta 443, e questo è il problema. Il tuo resolver non vede mai la query, quindi la blocklist che avrebbe applicato, il feed di minacce che avrebbe colpito e la riga di log che avrebbe scritto spariscono tutti. Questo articolo percorre il meccanismo: perché una connessione web cifrata tra migliaia è invisibile al confine, chi su una macchina può scegliere un resolver che tu non hai mai scelto (il sistema operativo, il browser, qualsiasi app, qualsiasi script su qualsiasi pagina web, e il malware), e i casi documentati, dal JavaScript di una pagina che interroga un endpoint DoH pubblico che accetta richieste cross-origin, a Godlua e PsiXBot che nascondono il loro canale di comando dentro DoH, fino all’APT OilRig che esfiltra dati attraverso di esso. Poi la tesi che la storia della privacy è una copertura: DNS over TLS cifrava già il DNS nel 2016, su una porta che l’operatore di rete può ancora governare, quindi l’unica cosa che DoH aggiunge è battere l’amministratore, ed è per questo che i produttori di browser che l’hanno scritto e distribuito, e l’azienda pubblicitaria che gestisce il più grande resolver DoH pubblico, sono quelli che ci hanno guadagnato. Poi il rimedio, che non è vietare la cifratura. Gestisci il tuo resolver DoH e DoT, pubblicizzalo con Discovery of Designated Resolvers, rifiuta al confine la porta 53, la porta 853 e i resolver DoH pubblici noti, e rispondi al dominio canarino di Firefox così il browser si fa da parte. Tieni la cifratura. Riprenditi la scelta del resolver. Si chiude sulle conseguenze: lo stesso blocco basato sul DNS funziona in tutta Europa e in Australia, e i tribunali in Italia, Francia, Belgio e Germania ora ordinano ai resolver pubblici stessi di bloccare, con Cloudflare multata e in appello, Google che rifiuta in silenzio e OpenDNS che si spegne per interi paesi. Lo schema sotto è un progetto americano imposto al mondo, e un governo americano che presenta le leggi degli altri paesi come estorsioni alle aziende americane e le avverte di non rispettarle.
24 settembre 2026 · 39 minuti · 9964 parole · Damien Dye

Il tuo firewall prende istruzioni da estranei. Spegni gli helper di protocollo.

Un helper di protocollo (SIP ALG, helper FTP, H.323 ALG, helper di conntrack, chiamalo come lo chiama il tuo fornitore) legge il payload di una connessione, ci trova scritti un indirizzo e una porta e apre per loro un varco in ingresso. Non può sapere se quel testo viene da un vero client FTP o da un modulo nascosto in una pagina web, perché dentro non c’è niente che lo dica. Samy Kamkar ha dimostrato il caso del browser nel 2010. NAT Slipstreaming l’ha dimostrato di nuovo nel 2020, e nel 2021 Armis l’ha esteso fino a raggiungere qualsiasi dispositivo della tua rete, non solo la macchina che ha cliccato. L’IETF ha chiesto che fossero spenti di default nel 2007, Linux li ha spenti nel 2016, e i produttori di browser hanno finito per distribuire un elenco di porte bloccate che sembra la directory dei moduli conntrack. Questo articolo segue il meccanismo diagramma per diagramma: la tabella delle expectation, il trucco dell’allineamento dei segmenti, l’inoltro di chiamata H.323, l’helper IRC che scatta sul messaggio di qualcun altro. Esamina anche l’helper IPsec pass-through, che l’ESP non lo sa leggere affatto e smista i pacchetti in ingresso in base a uno SPI visto passare in chiaro, mette il tutto a confronto con il controllo firewall di Cyber Essentials che palesemente non rispetta, e dà i comandi per spegnere tutto su Linux, Cisco, Juniper, FortiGate e MikroTik.

14 settembre 2026 · 55 minuti · 12849 parole · Damien Dye

Cosa ti ha costruito il tuo MSP, e chi altro ci può arrivare

Parte 2 di 3. Cosa viene costruito davvero una volta firmate le carte: la scatola da cui non si lasceranno dissuadere, il firewall che è la porta d’ingresso, le basi che erano proprio la cosa che hai comprato, e l’agente su ogni macchina che risponde alla console di qualcun altro.

28 agosto 2026 · 40 minuti · 8425 parole · Damien Dye

Le backdoor, e chi ne viene accusato

Escludere un fornitore per motivi di sicurezza richiede un criterio, applicato in modo uniforme. La Parte 6 di 8 espone ciò che è stato accertato su prodotti indeboliti e intercettazioni, compresa un’inchiesta parlamentare svizzera, e mostra perché una via d’accesso incorporata appartiene a chiunque riesca a raggiungerla.

25 agosto 2026 · 6 minuti · 1144 parole · Damien Dye