DNSSEC: proteggere il tuo traffico dalla falsificazione
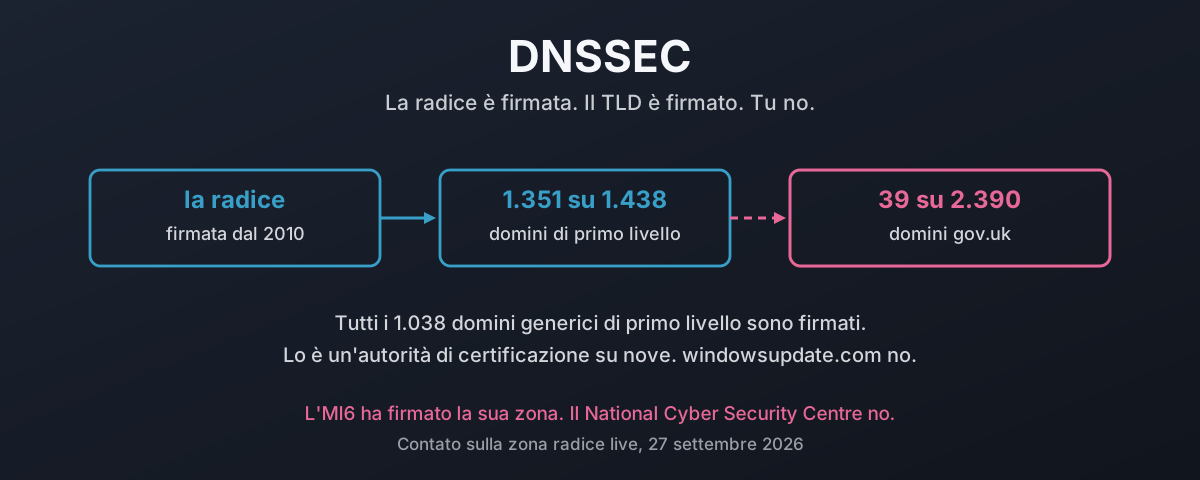
La parte difficile di DNSSEC è finita anni fa. Contando sulla zona radice live il 27 settembre 2026, 1.351 domini di primo livello su 1.438 hanno un record DS e tutti i 1.038 gTLD sono firmati. Poi si ferma di colpo. Un censimento di ogni dominio gov.uk del registro ufficiale ne trova 39 firmati su 2.390 che ancora risolvono, nove dei quali sono consigli parrocchiali, mentre HMRC, l’NHS, il GCHQ e il National Cyber Security Centre non ci sono. Un’autorità di certificazione su nove ha firmato. Una distribuzione Linux o BSD su cinque pure. windowsupdate.com non ha alcun DS. Ecco quanto costa davvero una risposta falsificata, cosa ci fa la firma, perché le solite scuse non reggono il confronto con i numeri, e se, quarantadue anni dopo Mockapetris, il vero problema è che quasi nessuno capisce cosa promette davvero il DNS.