Skip to content
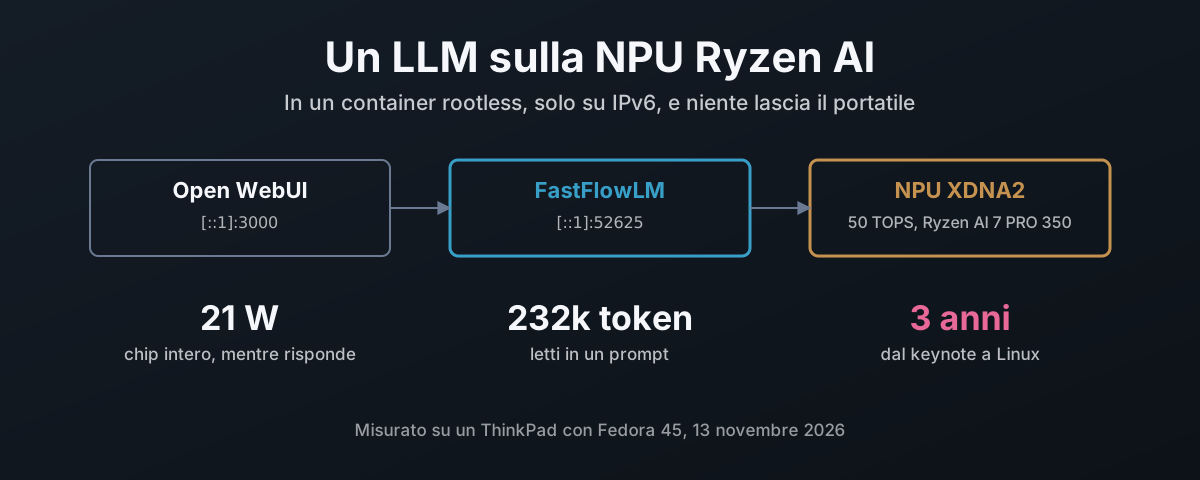
Da Open WebUI a FastFlowLM alla NPU XDNA2 sul loopback IPv6: 21 W mentre risponde, 232.000 token in un prompt, tre anni dal keynote di AMD a Linux

Un LLM sulla NPU Ryzen AI, in un container

La NPU di un portatile Ryzen AI vale 50 TOPS e sulla maggior parte delle installazioni Linux resta ferma. Qui si compila il driver amdxdna di AMD tenendo sull’host solo il modulo del kernel, si costruisce FastFlowLM con il runtime XRT di AMD in un container podman rootless allineato a quel driver, si lega tutto al loopback IPv6 e lo si avvia al boot con Quadlet. Poi cosa fa: nove modelli misurati, un test di contesto da 232.000 token, Whisper che trascrive la voce a dieci volte il tempo reale, Open WebUI e i 7.000 token nascosti che aggiungeva a ogni messaggio, e velocità ed energia della NPU misurate contro llama.cpp sulla iGPU Radeon 860M. Infine la cronologia: tre anni dall’annuncio di Ryzen AI a un modello linguistico sulla sua NPU sotto Linux, arrivato da un progetto che AMD non ha avviato, mentre lo sforzo andava a Copilot+ sul Fisher-Price OS (Windows) invece che al data centre e agli strumenti Linux che i professionisti dell’AI usano davvero.
13 novembre 2026 · 25 minuti · 6078 parole · Damien Dye
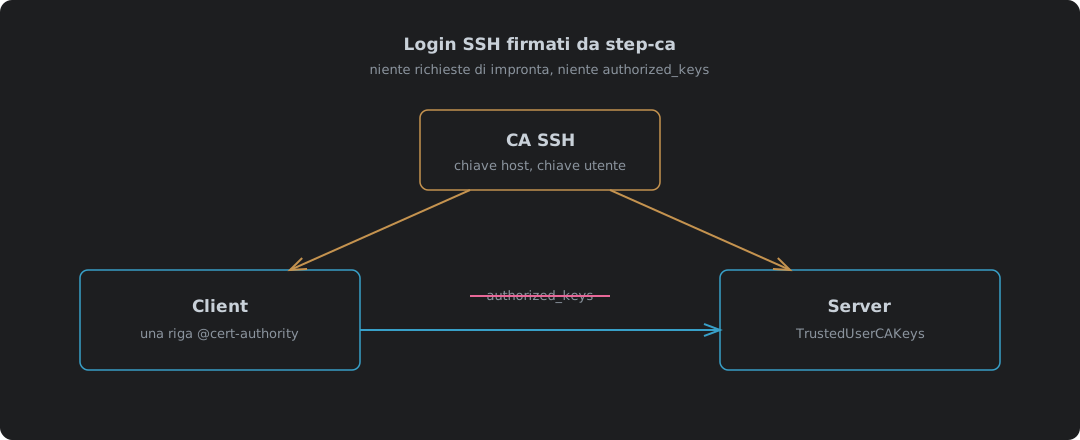
La CA SSH di step-ca firma una chiave host e una chiave utente; il client si fida della CA host e il server della CA utente, così nessuno dei due tiene una lista di chiavi

Login SSH firmati da step-ca: basta con authorized_keys

step-ca 0.30.2 usata come autorità di certificazione SSH, provata con OpenSSH 10.0. Perché i certificati battono authorized_keys e la fiducia al primo uso, come attivare la CA SSH al primo setup di step-ca, firmare una chiave host (e l’ordine degli argomenti che la fa inciampare), le due righe di sshd_config e l’unica riga @cert-authority in known_hosts, un certificato utente da 16 ore, quattro prove di login tra cui un utente sbagliato e un host non fidato, il rinnovo di un certificato host con sshpop, e dove non regge.

9 ottobre 2026 · 7 minuti · 1567 parole · Damien Dye
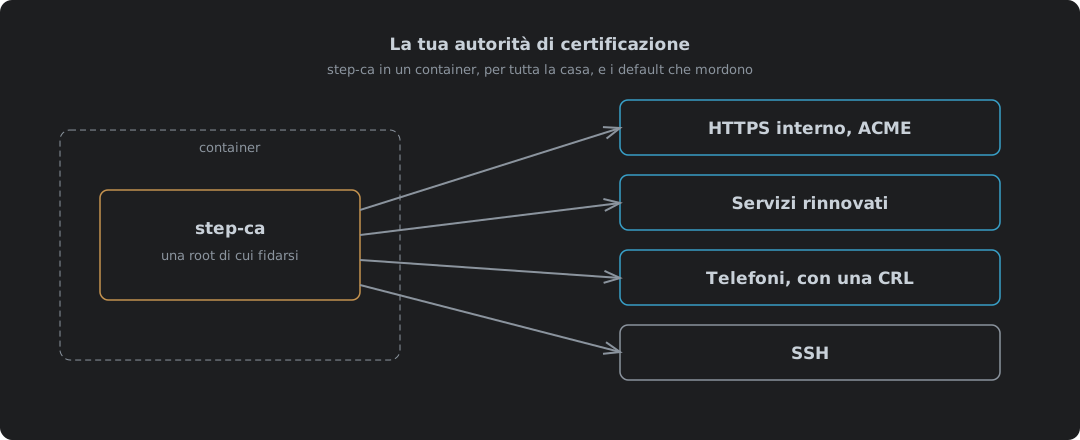
step-ca in un container che emette certificati dalla sua intermedia, con una CRL che segna come revocato un telefono perso

La tua autorità di certificazione: step-ca in un container

step-ca 0.30.2 di Smallstep in un container Podman o Docker come autorità di certificazione per tutto ciò che sta in casa, tutto provato. Perché una CA privata batte i certificati autofirmati e quelli pubblici per i nomi interni, come avviarla con ACME e SSH attivi, le due password che l’immagine genera e dove finisce ciascuna, come far fidare ogni dispositivo della root, HTTPS interno per Caddy o qualsiasi altra cosa parli ACME, e step ca renew per i servizi che non lo parlano. I certificati client e SSH hanno ciascuno un articolo a sé.

9 ottobre 2026 · 8 minuti · 1780 parole · Damien Dye