Login SSH firmati da step-ca: basta con authorized_keys
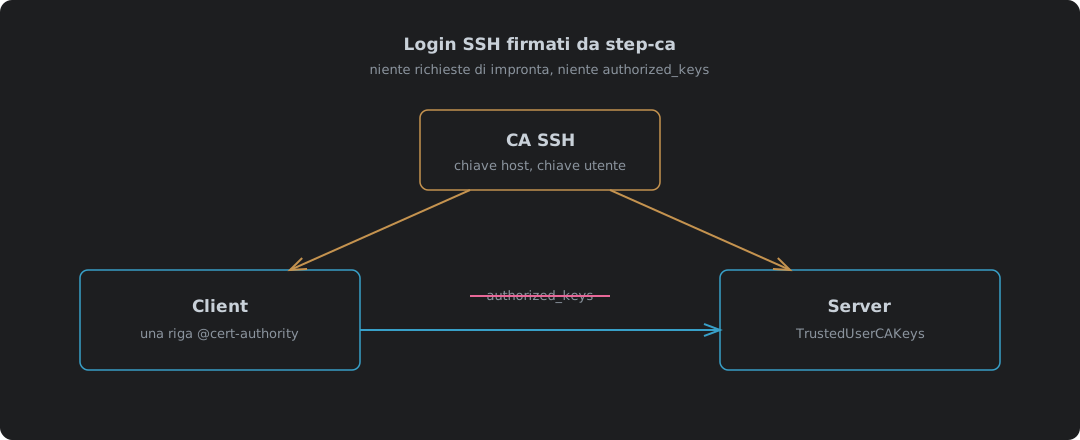
step-ca 0.30.2 usata come autorità di certificazione SSH, provata con OpenSSH 10.0. Perché i certificati battono authorized_keys e la fiducia al primo uso, come attivare la CA SSH al primo setup di step-ca, firmare una chiave host (e l’ordine degli argomenti che la fa inciampare), le due righe di sshd_config e l’unica riga @cert-authority in known_hosts, un certificato utente da 16 ore, quattro prove di login tra cui un utente sbagliato e un host non fidato, il rinnovo di un certificato host con sshpop, e dove non regge.