Skip to content
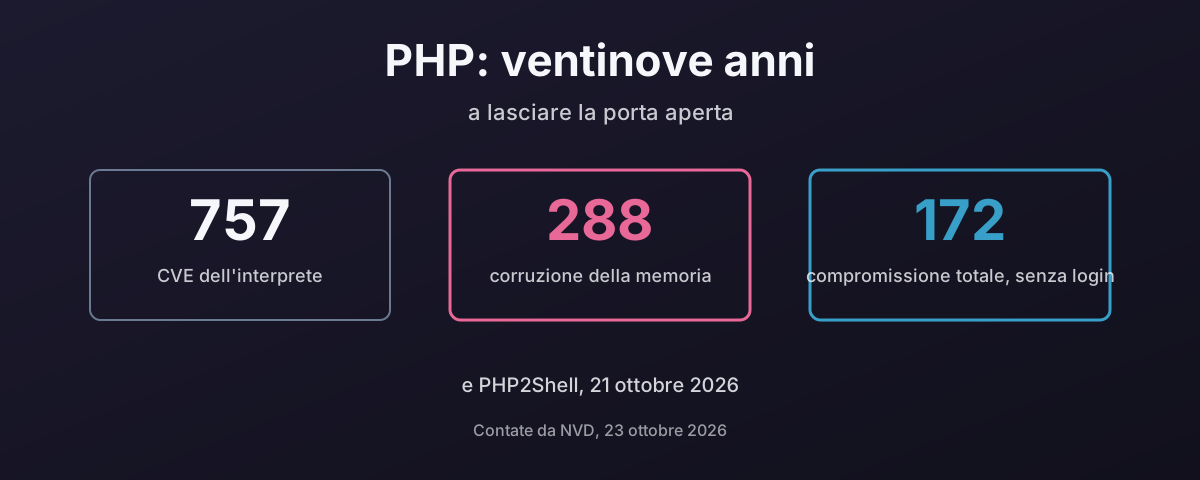
757 CVE dell'interprete PHP dal 1997, almeno 288 di corruzione della memoria, 172 classificate come compromissione remota completa senza login

PHP: ventinove anni a lasciare la porta aperta

PHP2Shell, reso pubblico il 21 ottobre 2026, è un’esecuzione remota di codice senza autenticazione nell’interprete PHP stesso, in ogni versione fino alla 5.4, sfruttata prima che esistesse la patch. È l’ultima voce di un lungo elenco: 757 CVE contro l’interprete dal 1997, almeno 288 di corruzione della memoria e 172 classificate come compromissione remota completa senza login. Questo articolo conta quell’elenco da NVD e dal catalogo KEV della CISA, spiega perché un motore in C e un linguaggio che ci ha messo dieci anni a togliere register_globals fanno lo stesso errore due volte, guarda cosa fa WordPress ai numeri, come le web shell restano al loro posto e come fermarle, le due volte in cui è stato violato php.net stesso, la quota del web che gira ancora su versioni che nessuno aggiorna, e perché il deployment abituale, un unico processo che tiene i template, la logica, l’SQL e la password del database, trasforma ognuno di quei bug in tutto. E perché, avendo io stesso rinunciato a PHP, penso che dovresti valutare di lasciarlo per un linguaggio memory safe come Go.

23 ottobre 2026 · 30 minuti · 8424 parole · Damien Dye

Sistemare il TSC quando il firmware è rotto

Per quattro mesi, a ogni boot, il mio ThinkPad E595 ha consegnato a Linux un core della CPU tre secondi indietro rispetto agli altri sette, e il kernel ha abbandonato il TSC per l’HPET. Cosa significa l’avviso, perché una macchina AMD Zen non ha modo di ripararlo dall’interno di Linux, cosa dicono del firmware 40 boot di journal, perché tsc=reliable è la risposta sbagliata, e come tscsync misura e sposta i contatori in UEFI prima che il kernel li veda, compreso l’unico core che ha marcato BAD e che Linux ha accettato comunque. Aggiornato per il BIOS 1.30: non sistema lo scarto, e il watchdog del clocksource del kernel ha abbandonato il TSC in due boot anche dopo che tscsync aveva allineato i core. Con tsc=nowatchdog ha tenuto, e un controllo di cinque minuti contro l’orologio in tempo reale, sorgente compreso, non ha trovato né warp né deriva. Infine, cosa fa il ripiego su qualunque hypervisor KVM, Proxmox o no: il master clock sparisce, i guest perdono la lettura veloce dell’orologio, e su questo portatile una lettura dell’orologio nel guest è risultata sette volte più lenta.

11 ottobre 2026 · 24 minuti · 5362 parole · Damien Dye

La mia YubiKey mi fa entrare. Al mio portachiavi nessuno l'ha detto.

Fai login con una YubiKey e GNOME ti chiede comunque una password, perché il portachiavi di login è cifrato con una password che il tuo login non ha mai prodotto. Questo post spiega perché pam_u2f impostato come sufficient lascia a secco il portachiavi, cosa costano le soluzioni abituali (password vuota, digitarla comunque, il TPM), e la soluzione che ho costruito: l’hmac-secret FIDO2 della chiave, vincolato a PIN e tocco, che decifra una copia salvata della password dell’account e sblocca oo7-daemon al login. Poi cosa è venuto fuori lavorandoci: Fedora 45 aveva sostituito gnome-keyring con oo7, il portachiavi segnaposto di oo7 prende come sua la prima password che digiti, gli strumenti FIDO2 leggono il PIN solo da un terminale, e uno script di reset che mi avrebbe lasciato senza alcun portachiavi, scovato provandolo prima su un daemon usa e getta. Gli script, un installer e quel banco di prova si possono scaricare.

7 ottobre 2026 · 12 minuti · 2670 parole · Damien Dye

Webex cerca i tuoi certificati su un server di build di Cisco

Webex 46.8.0.35631 su Fedora 44 resta dietro un banner giallo che dice «Offline - No internet connection» mentre ogni altro programma sulla macchina raggiunge internet senza problemi. Ha fermato del tutto la linea VoIP. La rete non c’entrava: Cisco include un proprio fork di OpenSSL e l’ha compilato con OPENSSLDIR impostato su /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, una directory che esiste in un container di build e da nessun’altra parte, quindi non carica nessun trust anchor e ogni handshake fallisce. L’articolo va in ordine: cos’è davvero lo stato rotto, chiedere alla libreria spedita dove pensa che stiano i suoi certificati, riprodurre l’esatto codice di errore fuori da Webex, perché niente ti avvisa, i due fix che non funzionano e perché, e quello che funziona. Poi il processo di build: hanno usato $ORIGIN per il codice e lasciato assoluti tre percorsi di dati, l’header RPM riporta l’ID di un container, quindi il container era già nella pipeline e non è mai stato usato per eseguire il risultato, il pacchetto richiede una glibc del 2018 perché non vogliono linkare staticamente, 2,2 GB vengono spediti due volte, e non c’è né documentazione né un solo file marcato come configurazione. Poi come andava costruito, i sei fix e il controllo di una riga che lo intercetta. E infine il confronto: Cisco ha 98 voci nel catalogo CISA delle vulnerabilità sfruttate, seconda solo a Microsoft, e un percorso di fiducia che nessuno ha controllato e un bypass che nessuno ha controllato sono lo stesso difetto con una posta diversa.

15 settembre 2026 · 42 minuti · 9180 parole · Damien Dye

Una VPN fatta di pezzi: PPP, dispositivi tap e netcat

Una VPN sono due lavori: qualcosa che crea un collegamento virtuale e qualcosa che trasporta i byte. PPP fa il primo dal 1994 e non gli importa quale sia il secondo: per questo PPTP, L2TP e ogni linea dial-up che tu abbia mai usato sono lo stesso protocollo su trasporti diversi. Netcat è un trasporto. Qui lo costruisco in entrambi i modi. Prima pppd: l’opzione pty e cosa fa con uno pseudo-terminale, la versione TCP che tutti provano per prima, perché un protocollo a flusso dentro TCP si scioglie appena c’è perdita, la versione UDP che è quella da usare, il framing HDLC asincrono e l’ACCM che decide quanta banda se ne va nell’escape dei caratteri di controllo, indirizzi, instradamento e IPV6CP, e come tenere su il collegamento quando il trasporto muore senza avvisarti. Poi lo stesso tunnel senza PPP: un dispositivo tap, un datagramma per frame su UDP, il prefisso di lunghezza che su TCP devi inventarti da solo, tun contro tap, e il bridging. Poi la parte a cui netcat non sa rispondere: avvolgere il trasporto in TLS con ncat, stunnel e openssl, e in DTLS con socat, che è la forma che vuoi davvero. Non è mai davvero lo strumento giusto, ed è proprio questo il punto: mostra come si comporta l’egress quando un attaccante ha root dentro la tua rete e l’uscita non era bloccata di default, e perché il default-deny al confine è l’unico controllo che sia mai stato reale.

14 settembre 2026 · 62 minuti · 13596 parole · Damien Dye

Ping: lo strumento di diagnostica che apre molto di più

Il ping, non il resto di ICMP, è il rischio: echo è un canale a cui ogni host deve rispondere con i tuoi stessi byte, così una rete che «permette solo il ping» ha già una VPN completa verso l’esterno. L’articolo parte dalla minaccia: cosa costa al tuo egress, e come un visitatore sul tuo WiFi o una porta ethernet non protetta può aprirne una. Poi tre tunnel funzionanti costruiti solo sul ping (Hans, icmptunnel e un breve Python con AES-128), le insidie dell’MTU e di IPv6, e la regola che la chiude: scarta echo, tieni gli errori, in nftables, pf, Cisco, Junos, MikroTik e Windows.

1 settembre 2026 · 36 minuti · 7692 parole · Damien Dye

Il firewall è a undici hop di distanza

«La porta 445 è bloccata da qualche parte» non è una diagnosi, ed è il motivo per cui i ticket sul firewall rimbalzano per una settimana tra te e il tuo provider. Ogni router sul percorso ti deve un ICMP Time Exceeded quando il tuo budget di hop si esaurisce, e questo trasforma un timeout in una distanza. Ho fatto salire il TTL sulla mia linea e ho trovato tre guasti che non sapevo di avere: un drop di SMB a undici hop, reset SMTP falsificati a un hop di distanza, e una regola IPv4 senza la sua gemella IPv6.

28 agosto 2026 · 39 minuti · 8130 parole · Damien Dye