Skip to content
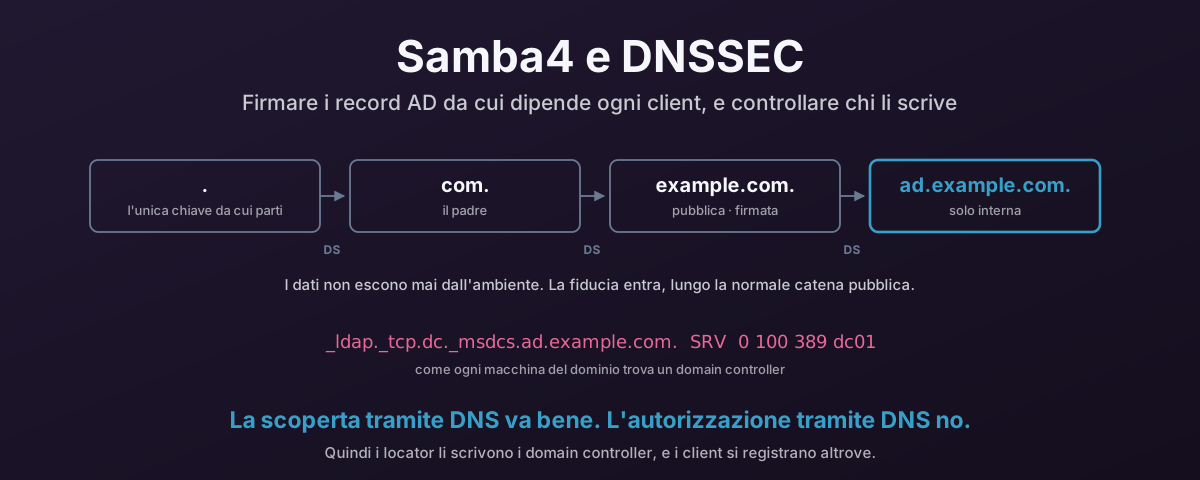
Una catena di delega dalla radice fino a una zona interna di Active Directory, con le scritture dei client confinate in una sotto-zona separata

Samba4 e la protezione dei record AD con DNSSEC

Ogni macchina unita al dominio trova il suo domain controller chiedendo a DNS un record SRV, quindi i locator _msdcs sono i record più critici per la sicurezza che possiedi. Ecco come pubblicarli e firmarli come si deve da un DC Samba4: BIND con dlz_bind9 che legge la directory, inline signing, un primario nascosto che i client non raggiungono mai, e gli aggiornamenti dinamici dei client tenuti fuori dalla zona che contiene i locator. Poi come costringere i client Windows e Linux a controllare davvero le firme, perché una zona firmata che nessuno valida si comporta esattamente come una non firmata.
24 agosto 2026 · 66 minuti · 14029 parole · Damien Dye
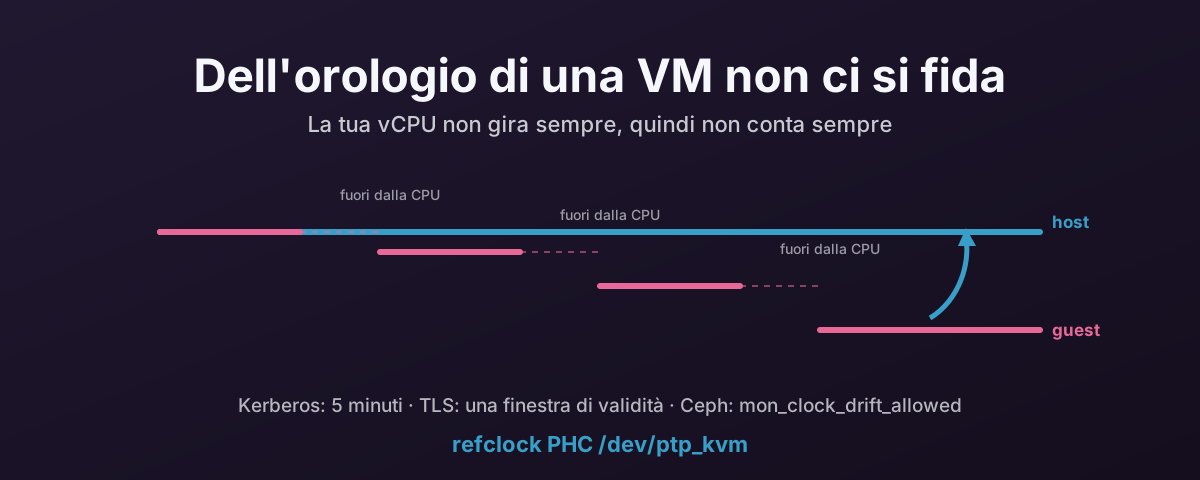
L'orologio di un guest che si allontana da quello dell'host, e una hypercall che lo riporta indietro

Dell'orologio di una VM non ci si può fidare, e la soluzione ptp_kvm per QEMU/KVM

L’orologio di una macchina virtuale poggia su un presupposto che la virtualizzazione rompe: che la CPU continui a contare. Perché il tempo del guest deriva su ogni hypervisor, cosa rompe davvero lo scarto (Kerberos, TLS, Ceph, Windows) e come ptp_kvm lo risolve come si deve su QEMU/KVM.

7 agosto 2026 · 15 minuti · 3071 parole · Damien Dye