Skip to content
Da Open WebUI a FastFlowLM alla NPU XDNA2 sul loopback IPv6: 21 W mentre risponde, 232.000 token in un prompt, tre anni dal keynote di AMD a Linux

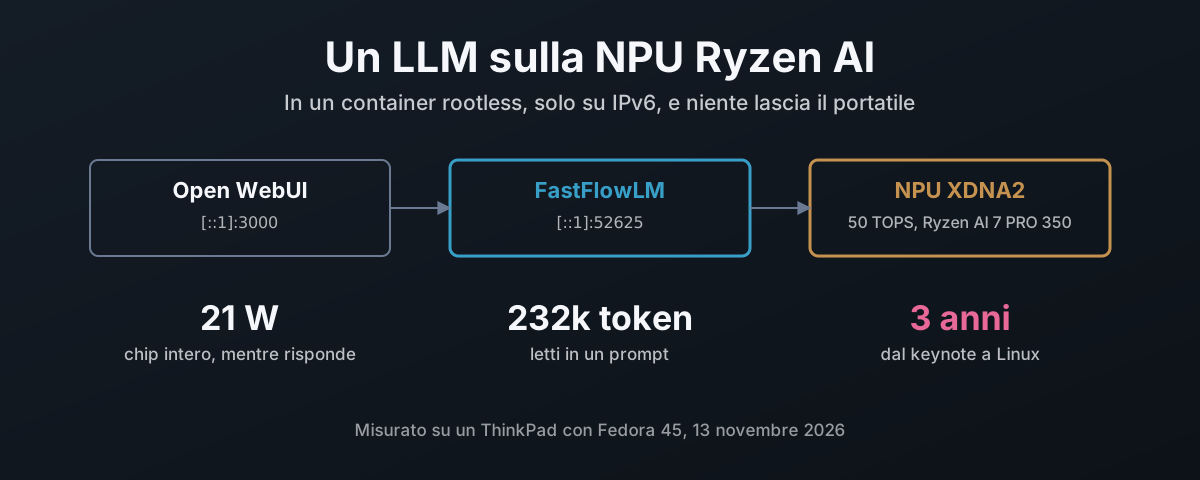
Un LLM sulla NPU Ryzen AI, in un container

La NPU di un portatile Ryzen AI vale 50 TOPS e sulla maggior parte delle installazioni Linux resta ferma. Qui si compila il driver amdxdna di AMD tenendo sull’host solo il modulo del kernel, si costruisce FastFlowLM con il runtime XRT di AMD in un container podman rootless allineato a quel driver, si lega tutto al loopback IPv6 e lo si avvia al boot con Quadlet. Poi cosa fa: nove modelli misurati, un test di contesto da 232.000 token, Whisper che trascrive la voce a dieci volte il tempo reale, Open WebUI e i 7.000 token nascosti che aggiungeva a ogni messaggio, e velocità ed energia della NPU misurate contro llama.cpp sulla iGPU Radeon 860M. Infine la cronologia: tre anni dall’annuncio di Ryzen AI a un modello linguistico sulla sua NPU sotto Linux, arrivato da un progetto che AMD non ha avviato, mentre lo sforzo andava a Copilot+ sul Fisher-Price OS (Windows) invece che al data centre e agli strumenti Linux che i professionisti dell’AI usano davvero.
13 novembre 2026 · 25 minuti · 6078 parole · Damien Dye
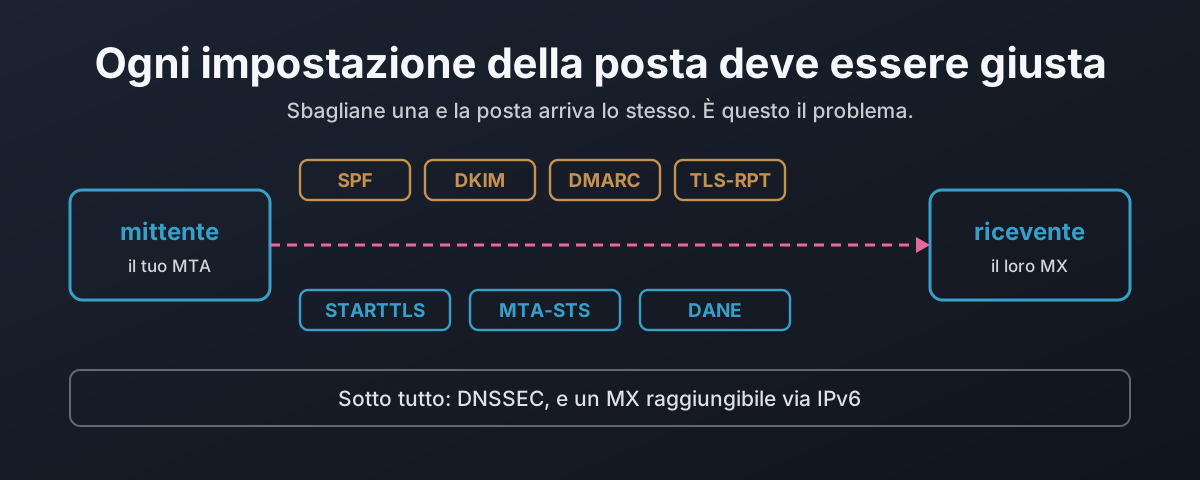
Sette impostazioni della posta lungo il percorso tra due server, con DNSSEC e IPv6 sotto

Perché ogni impostazione della posta deve essere giusta

Ogni livello della sicurezza email è progettato per ripiegare sul funzionare invece di fallire in modo sicuro. Togli la riga STARTTLS dal saluto e un mittente opportunistico prosegue in chiaro, cosa che la RFC 3207 descrive come un attacco e che, su un server pubblico, ti vieta di contrastare. Questo articolo cattura quel man-in-the-middle in laboratorio, poi passa in rassegna le sette impostazioni che proteggono un messaggio in transito, mostrando per ognuna cosa protegge, cosa no e come fallisce aperta quando è sbagliata. Da lì a DANE: perché un record TLSA non vale niente senza DNSSEC sotto, perché contano 3 1 1 e il riuso della chiave, e perché un record scaduto è l’unico errore che chiude invece di aprire. Poi un censimento in sola lettura di banche britanniche, grandi provider di posta e autorità di certificazione, contando quanti fanno davvero qualcosa di tutto questo.

22 ottobre 2026 · 19 minuti · 4287 parole · Damien Dye
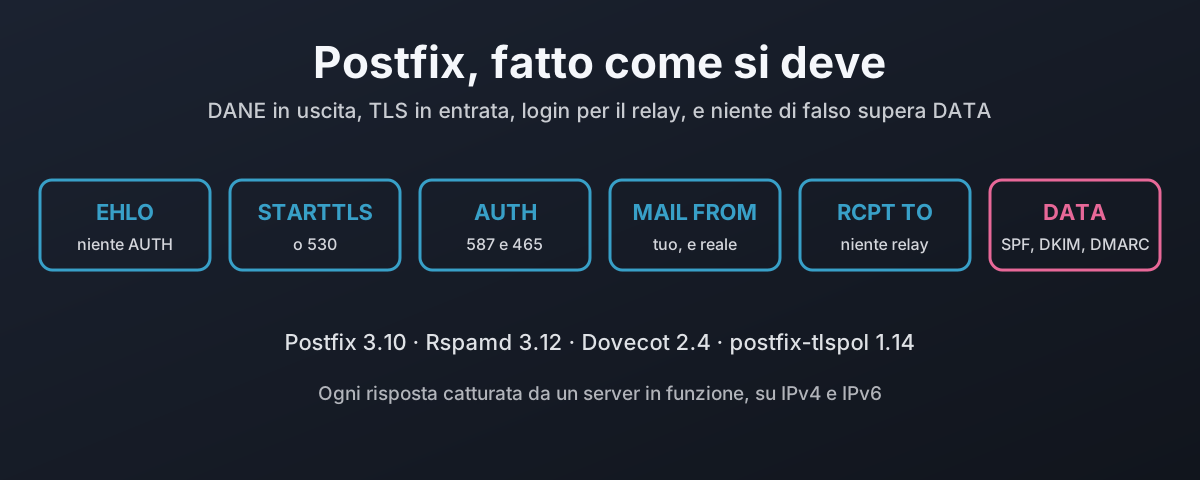
Una sessione SMTP in sei fasi, ognuna con la regola che rifiuta lì

Postfix, DANE e ogni impostazione fatta come si deve

Così com’è, Postfix spedisce in chiaro quando l’altro capo non offre TLS e accetta posta da chiunque dica di essere chiunque. Questa è l’altra configurazione: Postfix 3.10.13 con Dovecot per i login, Rspamd per SPF, DKIM e DMARC, e postfix-tlspol per DANE e MTA-STS. Niente testo in chiaro in entrata o in uscita, la porta 25 non fa mai relay, un login possiede i suoi indirizzi nell’envelope e nell’intestazione From, i domini mittente che non esistono vengono rifiutati, e un messaggio manomesso o falsificato non supera mai DATA. Ogni risposta è stata catturata in laboratorio su IPv4 e IPv6, insieme alle sei impostazioni che in silenzio non fanno niente finché non se ne imposta anche un’altra, al default di certbot che rompe DANE al rinnovo, e a quanto ti costa tutto questo in posta inoltrata.

22 ottobre 2026 · 22 minuti · 4992 parole · Damien Dye
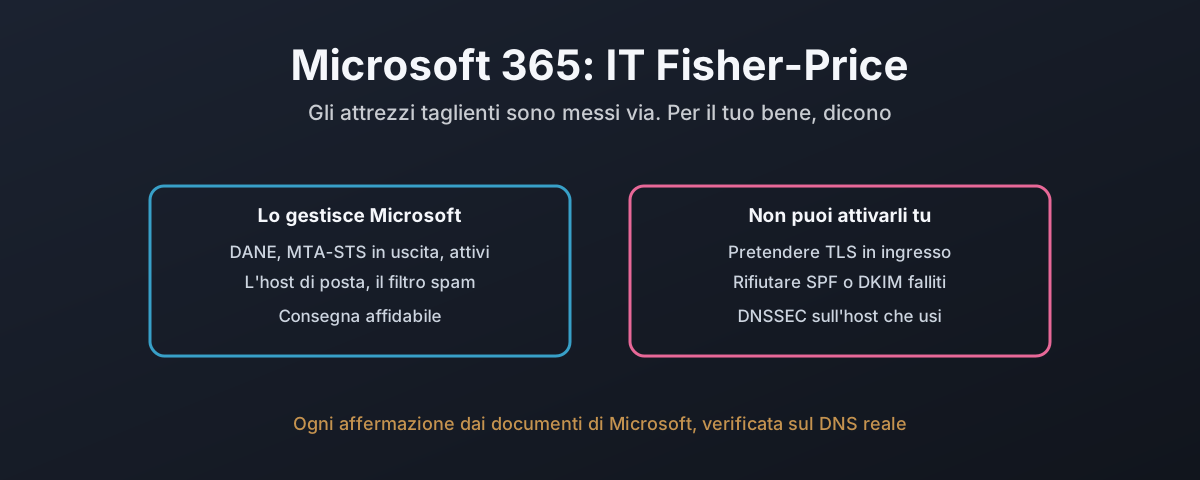
Una divisione tra le impostazioni che Microsoft 365 controlla per te e le poche che ti restano da configurare, con le regole che non può rispettare segnate

Microsoft 365: l'edizione Fisher-Price dell'IT

La maggior parte delle organizzazioni non gestisce un proprio server di posta. Paga Microsoft, ed Exchange Online fa il lavoro. Questo articolo misura Microsoft 365 con esattamente le stesse regole della casa che le build con Postfix e Stalwart hanno rispettato, usando solo la documentazione di Microsoft e il DNS in sola lettura su tenant reali. Alcune regole le rispetta bene: DANE e MTA-STS in uscita sono attivi di default, e DANE in ingresso con DNSSEC è finalmente in GA. Diverse non può rispettarle affatto. Non esiste un modo documentato per pretendere TLS in ingresso da ogni mittente, nessun modo per rifiutare un SPF hard fail alla porta, niente che rifiuti per una firma DKIM fallita da sola, e nessun controllo che scarti la posta da un dominio mittente inesistente. DNSSEC non è esplicitamente previsto per l’host di posta che ogni tenant usa davvero. Il rollout IPv6 che doveva durare sei mesi ha lasciato la casella dell’NCSC irraggiungibile via IPv6 due anni dopo. E la documentazione si contraddice su wildcard, su SPF e su DNSSEC. Questa è la piattaforma su cui gira gran parte della posta del paese, e questo è ciò che ti lascia fare e ciò che non ti lascia fare.

22 ottobre 2026 · 12 minuti · 2846 parole · Damien Dye
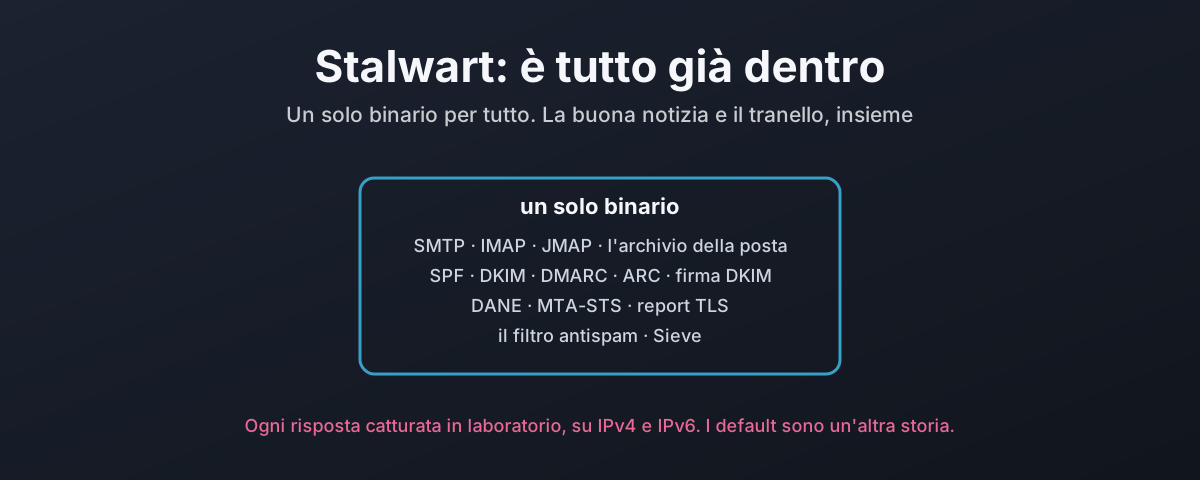
Stalwart come un solo binario che contiene tutto lo stack della posta, contro la configurazione Postfix a quattro pacchetti

Stalwart: DANE e tutto il resto, già dentro

Stalwart è un intero server di posta in un solo binario: SMTP, IMAP e JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, report TLS, un filtro antispam e l’archivio della posta, senza milter da collegare e senza policy daemon da far girare accanto. Questo articolo lo tiene alle stesse regole della casa della configurazione Postfix e cattura ogni risposta in laboratorio. Le regole si attivano tutte, ma la storia sta nei dettagli: le impostazioni vivono in un database invece che in un file, i default così come sono accettano testo in chiaro e una fattura manomessa, ogni regola finisce in uno diverso di quattro meccanismi di configurazione, il rifiuto dei fallimenti DKIM richiede uno script Sieve perché il controllo integrato segnala un corpo manomesso come neutral, il controllo sui mittenti sconosciuti gira solo dopo che è arrivato tutto il messaggio e fallisce aperto su un errore DNS, e il mittente MTA-STS respinge al primo tentativo dove lo standard dice di mettere in coda. Già dentro vuol dire davvero meno cose da collegare. Non vuol dire sicuro di default.

22 ottobre 2026 · 13 minuti · 2786 parole · Damien Dye
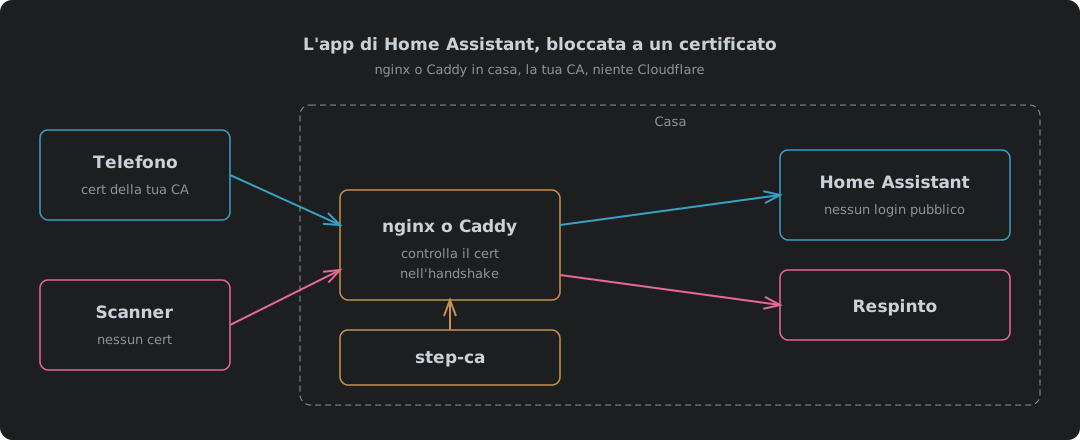
Un telefono con un certificato della tua CA supera nginx o Caddy in casa e arriva a Home Assistant, mentre uno scanner senza certificato viene respinto durante l'handshake

L'app di Home Assistant bloccata a un certificato, con nginx o Caddy e senza Cloudflare

Bloccare l’app di Home Assistant a un certificato client con nginx o Caddy in casa, con step-ca come autorità di certificazione al posto di Cloudflare. Cosa cambia quando Cloudflare esce dal percorso, una configurazione nginx e una Caddy provate ciascuna senza certificato, con uno valido, con uno revocato e con un upgrade WebSocket su IPv4 e IPv6, perché nginx può controllare una CRL e Caddy può solo tenere una allowlist, le impostazioni dei proxy fidati di Home Assistant, cosa va installato sul telefono e dove il sistema cede.

9 ottobre 2026 · 10 minuti · 2178 parole · Damien Dye

Una VPN fatta di pezzi: PPP, dispositivi tap e netcat

Una VPN sono due lavori: qualcosa che crea un collegamento virtuale e qualcosa che trasporta i byte. PPP fa il primo dal 1994 e non gli importa quale sia il secondo: per questo PPTP, L2TP e ogni linea dial-up che tu abbia mai usato sono lo stesso protocollo su trasporti diversi. Netcat è un trasporto. Qui lo costruisco in entrambi i modi. Prima pppd: l’opzione pty e cosa fa con uno pseudo-terminale, la versione TCP che tutti provano per prima, perché un protocollo a flusso dentro TCP si scioglie appena c’è perdita, la versione UDP che è quella da usare, il framing HDLC asincrono e l’ACCM che decide quanta banda se ne va nell’escape dei caratteri di controllo, indirizzi, instradamento e IPV6CP, e come tenere su il collegamento quando il trasporto muore senza avvisarti. Poi lo stesso tunnel senza PPP: un dispositivo tap, un datagramma per frame su UDP, il prefisso di lunghezza che su TCP devi inventarti da solo, tun contro tap, e il bridging. Poi la parte a cui netcat non sa rispondere: avvolgere il trasporto in TLS con ncat, stunnel e openssl, e in DTLS con socat, che è la forma che vuoi davvero. Non è mai davvero lo strumento giusto, ed è proprio questo il punto: mostra come si comporta l’egress quando un attaccante ha root dentro la tua rete e l’uscita non era bloccata di default, e perché il default-deny al confine è l’unico controllo che sia mai stato reale.

14 settembre 2026 · 62 minuti · 13596 parole · Damien Dye

Il tuo firewall prende istruzioni da estranei. Spegni gli helper di protocollo.

Un helper di protocollo (SIP ALG, helper FTP, H.323 ALG, helper di conntrack, chiamalo come lo chiama il tuo fornitore) legge il payload di una connessione, ci trova scritti un indirizzo e una porta e apre per loro un varco in ingresso. Non può sapere se quel testo viene da un vero client FTP o da un modulo nascosto in una pagina web, perché dentro non c’è niente che lo dica. Samy Kamkar ha dimostrato il caso del browser nel 2010. NAT Slipstreaming l’ha dimostrato di nuovo nel 2020, e nel 2021 Armis l’ha esteso fino a raggiungere qualsiasi dispositivo della tua rete, non solo la macchina che ha cliccato. L’IETF ha chiesto che fossero spenti di default nel 2007, Linux li ha spenti nel 2016, e i produttori di browser hanno finito per distribuire un elenco di porte bloccate che sembra la directory dei moduli conntrack. Questo articolo segue il meccanismo diagramma per diagramma: la tabella delle expectation, il trucco dell’allineamento dei segmenti, l’inoltro di chiamata H.323, l’helper IRC che scatta sul messaggio di qualcun altro. Esamina anche l’helper IPsec pass-through, che l’ESP non lo sa leggere affatto e smista i pacchetti in ingresso in base a uno SPI visto passare in chiaro, mette il tutto a confronto con il controllo firewall di Cyber Essentials che palesemente non rispetta, e dà i comandi per spegnere tutto su Linux, Cisco, Juniper, FortiGate e MikroTik.

14 settembre 2026 · 55 minuti · 12849 parole · Damien Dye

IPsec è stata una buona idea. È ora di spegnerla.

IPsec aveva ragione nel 1995: cifrare sotto l’applicazione, legare l’associazione di sicurezza all’indirizzo IP, lasciare che ogni protocollo la erediti. Poi è arrivato il NAT, il NAT di operatore ha finito il lavoro, e la soluzione è stata avvolgere tutto in UDP e tenere un timer acceso perché una tabella di traduzione non si dimenticasse di te. Questo articolo mostra come crolla, diagramma per diagramma: l’associazione di sicurezza che non sopravvive a un header riscritto, i due traduttori che ogni linea CGNAT ormai ha, lo standard NAT64 che dichiara IPsec fuori dal suo ambito, il tunnel che non può usare un secondo link perché ESP non ha porte, l’MTU che non appartiene a nessuno, e L2TP e PPTP come i due protocolli che non sono mai stati adatti a stare qui. Riporta la documentazione dei vendor, Cisco, Juniper e Microsoft, che ammette ognuno di questi punti, i diciotto pezzi che si fanno chiamare VPN IPsec, compresi i due che non sono mai stati standard, perché il Fisher-Price OS (Windows) non ha mai davvero interoperato con uno stack aperto, un metodo pratico per diagnosticare IPsec finché lo usi ancora, e le ragioni per ritirare tutto, con le date.

13 settembre 2026 · 69 minuti · 17216 parole · Damien Dye

Ping: lo strumento di diagnostica che apre molto di più

Il ping, non il resto di ICMP, è il rischio: echo è un canale a cui ogni host deve rispondere con i tuoi stessi byte, così una rete che «permette solo il ping» ha già una VPN completa verso l’esterno. L’articolo parte dalla minaccia: cosa costa al tuo egress, e come un visitatore sul tuo WiFi o una porta ethernet non protetta può aprirne una. Poi tre tunnel funzionanti costruiti solo sul ping (Hans, icmptunnel e un breve Python con AES-128), le insidie dell’MTU e di IPv6, e la regola che la chiude: scarta echo, tieni gli errori, in nftables, pf, Cisco, Junos, MikroTik e Windows.

1 settembre 2026 · 36 minuti · 7692 parole · Damien Dye