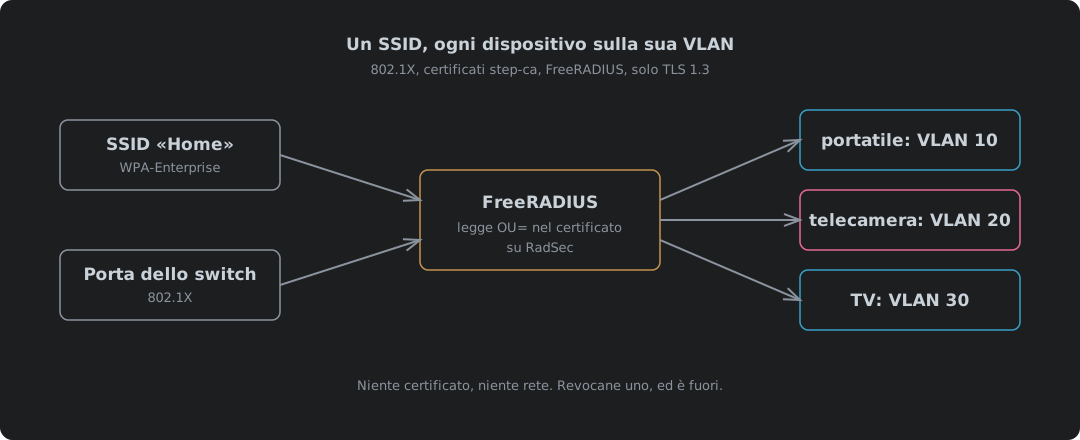
Un SSID, ogni dispositivo sulla sua VLAN: 802.1X con i certificati di step-ca
802.1X con certificati (EAP-TLS) per le porte cablate dello switch e un unico SSID WPA2/WPA3-Enterprise, dove è il server RADIUS a decidere su quale VLAN finisce ogni dispositivo. step-ca 0.30.2 imprime un ruolo in ogni certificato di dispositivo e rifiuta quelli che non ce l’hanno; FreeRADIUS 3.2.10 traduce quel ruolo in una VLAN, lascia che una lista per dispositivo lo scavalchi, e parla solo TLS 1.3. Perché il problema è una password WiFi condivisa, perché i certificati e perché TLS 1.3, la trappola della revoca in cui FreeRADIUS ignora una CRL nuova con un HUP, di cosa si fida un dispositivo che non controlla il nome del server, come proteggere il traffico RADIUS stesso con Message-Authenticator e RadSec su TLS 1.3, radsecproxy per l’hardware che parla solo UDP, una porta cablata e una rete WiFi simulate da capo a fondo, le impostazioni Netgear e TP-Link, quelle dei client Linux, Apple e Android, ogni file di configurazione completo e da scaricare, e perché tanti amministratori e MSP ancora non se ne curano e Cyber Essentials non glielo chiede.