Skip to content
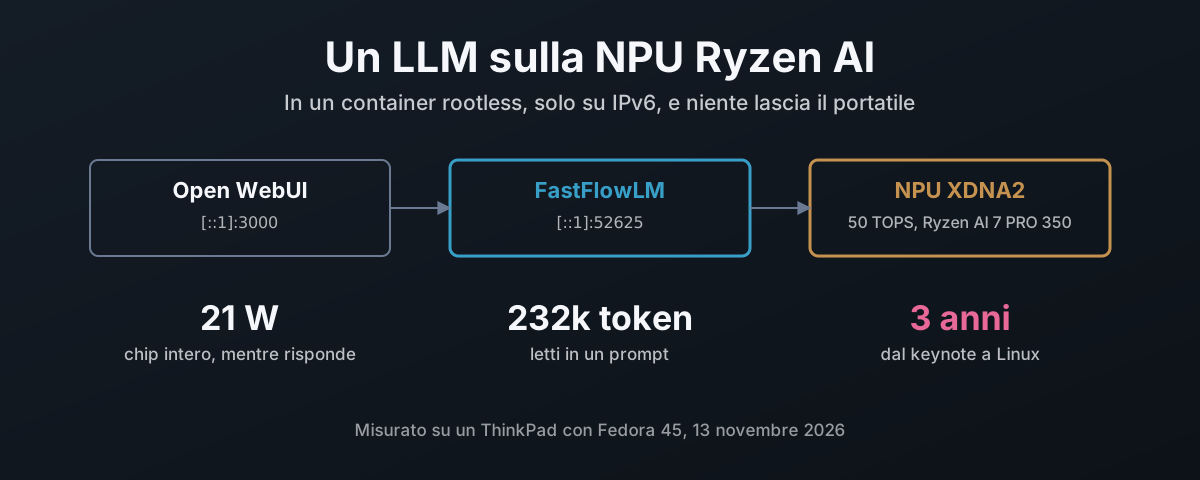
Da Open WebUI a FastFlowLM alla NPU XDNA2 sul loopback IPv6: 21 W mentre risponde, 232.000 token in un prompt, tre anni dal keynote di AMD a Linux

Un LLM sulla NPU Ryzen AI, in un container

La NPU di un portatile Ryzen AI vale 50 TOPS e sulla maggior parte delle installazioni Linux resta ferma. Qui si compila il driver amdxdna di AMD tenendo sull’host solo il modulo del kernel, si costruisce FastFlowLM con il runtime XRT di AMD in un container podman rootless allineato a quel driver, si lega tutto al loopback IPv6 e lo si avvia al boot con Quadlet. Poi cosa fa: nove modelli misurati, un test di contesto da 232.000 token, Whisper che trascrive la voce a dieci volte il tempo reale, Open WebUI e i 7.000 token nascosti che aggiungeva a ogni messaggio, e velocità ed energia della NPU misurate contro llama.cpp sulla iGPU Radeon 860M. Infine la cronologia: tre anni dall’annuncio di Ryzen AI a un modello linguistico sulla sua NPU sotto Linux, arrivato da un progetto che AMD non ha avviato, mentre lo sforzo andava a Copilot+ sul Fisher-Price OS (Windows) invece che al data centre e agli strumenti Linux che i professionisti dell’AI usano davvero.
13 novembre 2026 · 25 minuti · 6078 parole · Damien Dye

Sistemare il TSC quando il firmware è rotto

Per quattro mesi, a ogni boot, il mio ThinkPad E595 ha consegnato a Linux un core della CPU tre secondi indietro rispetto agli altri sette, e il kernel ha abbandonato il TSC per l’HPET. Cosa significa l’avviso, perché una macchina AMD Zen non ha modo di ripararlo dall’interno di Linux, cosa dicono del firmware 40 boot di journal, perché tsc=reliable è la risposta sbagliata, e come tscsync misura e sposta i contatori in UEFI prima che il kernel li veda, compreso l’unico core che ha marcato BAD e che Linux ha accettato comunque. Aggiornato per il BIOS 1.30: non sistema lo scarto, e il watchdog del clocksource del kernel ha abbandonato il TSC in due boot anche dopo che tscsync aveva allineato i core. Con tsc=nowatchdog ha tenuto, e un controllo di cinque minuti contro l’orologio in tempo reale, sorgente compreso, non ha trovato né warp né deriva. Infine, cosa fa il ripiego su qualunque hypervisor KVM, Proxmox o no: il master clock sparisce, i guest perdono la lettura veloce dell’orologio, e su questo portatile una lettura dell’orologio nel guest è risultata sette volte più lenta.

11 ottobre 2026 · 24 minuti · 5362 parole · Damien Dye

La mia YubiKey mi fa entrare. Al mio portachiavi nessuno l'ha detto.

Fai login con una YubiKey e GNOME ti chiede comunque una password, perché il portachiavi di login è cifrato con una password che il tuo login non ha mai prodotto. Questo post spiega perché pam_u2f impostato come sufficient lascia a secco il portachiavi, cosa costano le soluzioni abituali (password vuota, digitarla comunque, il TPM), e la soluzione che ho costruito: l’hmac-secret FIDO2 della chiave, vincolato a PIN e tocco, che decifra una copia salvata della password dell’account e sblocca oo7-daemon al login. Poi cosa è venuto fuori lavorandoci: Fedora 45 aveva sostituito gnome-keyring con oo7, il portachiavi segnaposto di oo7 prende come sua la prima password che digiti, gli strumenti FIDO2 leggono il PIN solo da un terminale, e uno script di reset che mi avrebbe lasciato senza alcun portachiavi, scovato provandolo prima su un daemon usa e getta. Gli script, un installer e quel banco di prova si possono scaricare.

7 ottobre 2026 · 12 minuti · 2670 parole · Damien Dye
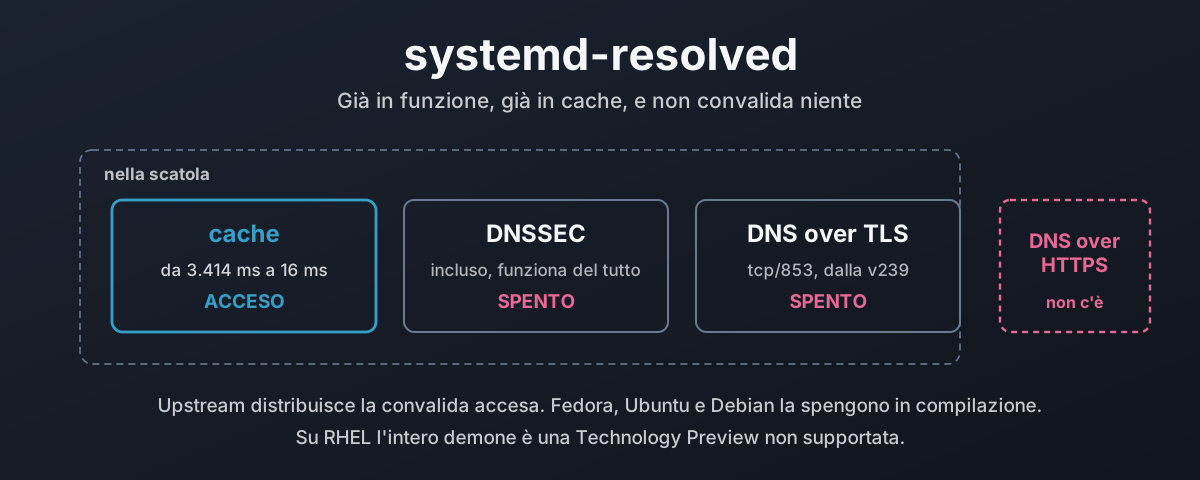
Una ricerca di nome che passa dallo stub listener di systemd-resolved verso una cache, un validatore e un trasporto cifrato, con il validatore e la cifratura spenti

Resolved: il resolver che stai già usando

systemd-resolved gira in questo momento sulla maggior parte dei desktop Linux: mette in cache ogni ricerca e non ne convalida nessuna. Qui si percorre il cammino della risoluzione, da nss-resolve ai due stub listener, si misura quanto vale la cache su una macchina vera, si attiva DNSSEC mostrando i tre verdetti che può restituire, e si spiega perché la convalida è spenta di default quando upstream la distribuisce accesa. Poi un censimento di quanto poco del web sia davvero firmato, DNS over TLS con la sua trappola tra modalità rigida e opportunistica, e il supporto a DNS over HTTPS chiesto dal 2018 e che ancora non esiste. Si chiude con cosa installano Fedora, Ubuntu, Debian e la famiglia RHEL, come collegarlo in ciascuna, e perché le funzioni che la tua distribuzione ha disattivato sono valori predefiniti e non codice mancante.

27 settembre 2026 · 39 minuti · 8636 parole · Damien Dye

Webex cerca i tuoi certificati su un server di build di Cisco

Webex 46.8.0.35631 su Fedora 44 resta dietro un banner giallo che dice «Offline - No internet connection» mentre ogni altro programma sulla macchina raggiunge internet senza problemi. Ha fermato del tutto la linea VoIP. La rete non c’entrava: Cisco include un proprio fork di OpenSSL e l’ha compilato con OPENSSLDIR impostato su /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, una directory che esiste in un container di build e da nessun’altra parte, quindi non carica nessun trust anchor e ogni handshake fallisce. L’articolo va in ordine: cos’è davvero lo stato rotto, chiedere alla libreria spedita dove pensa che stiano i suoi certificati, riprodurre l’esatto codice di errore fuori da Webex, perché niente ti avvisa, i due fix che non funzionano e perché, e quello che funziona. Poi il processo di build: hanno usato $ORIGIN per il codice e lasciato assoluti tre percorsi di dati, l’header RPM riporta l’ID di un container, quindi il container era già nella pipeline e non è mai stato usato per eseguire il risultato, il pacchetto richiede una glibc del 2018 perché non vogliono linkare staticamente, 2,2 GB vengono spediti due volte, e non c’è né documentazione né un solo file marcato come configurazione. Poi come andava costruito, i sei fix e il controllo di una riga che lo intercetta. E infine il confronto: Cisco ha 98 voci nel catalogo CISA delle vulnerabilità sfruttate, seconda solo a Microsoft, e un percorso di fiducia che nessuno ha controllato e un bypass che nessuno ha controllato sono lo stesso difetto con una posta diversa.

15 settembre 2026 · 42 minuti · 9180 parole · Damien Dye