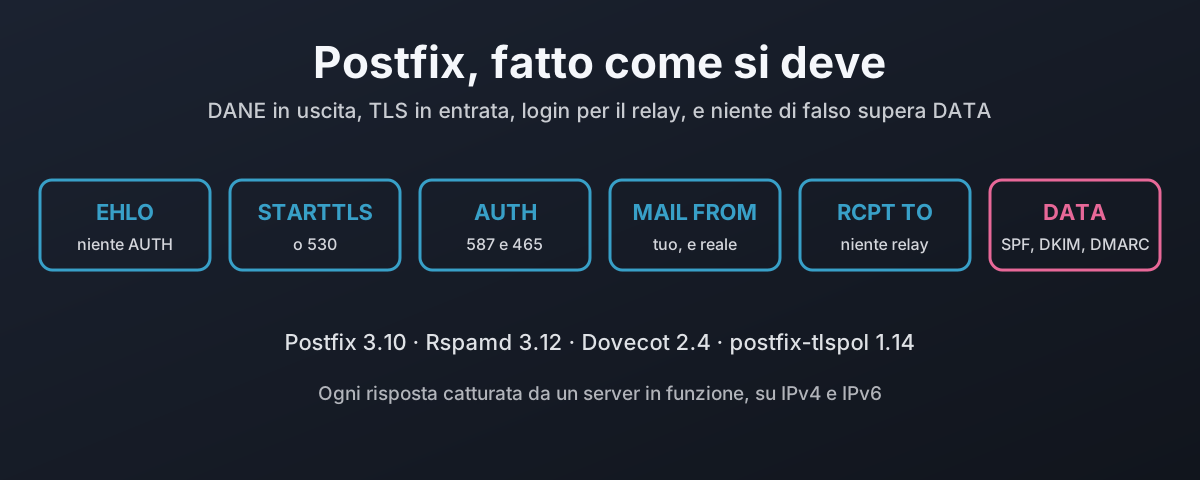
Postfix, DANE e ogni impostazione fatta come si deve
Così com’è, Postfix spedisce in chiaro quando l’altro capo non offre TLS e accetta posta da chiunque dica di essere chiunque. Questa è l’altra configurazione: Postfix 3.10.13 con Dovecot per i login, Rspamd per SPF, DKIM e DMARC, e postfix-tlspol per DANE e MTA-STS. Niente testo in chiaro in entrata o in uscita, la porta 25 non fa mai relay, un login possiede i suoi indirizzi nell’envelope e nell’intestazione From, i domini mittente che non esistono vengono rifiutati, e un messaggio manomesso o falsificato non supera mai DATA. Ogni risposta è stata catturata in laboratorio su IPv4 e IPv6, insieme alle sei impostazioni che in silenzio non fanno niente finché non se ne imposta anche un’altra, al default di certbot che rompe DANE al rinnovo, e a quanto ti costa tutto questo in posta inoltrata.