Skip to content
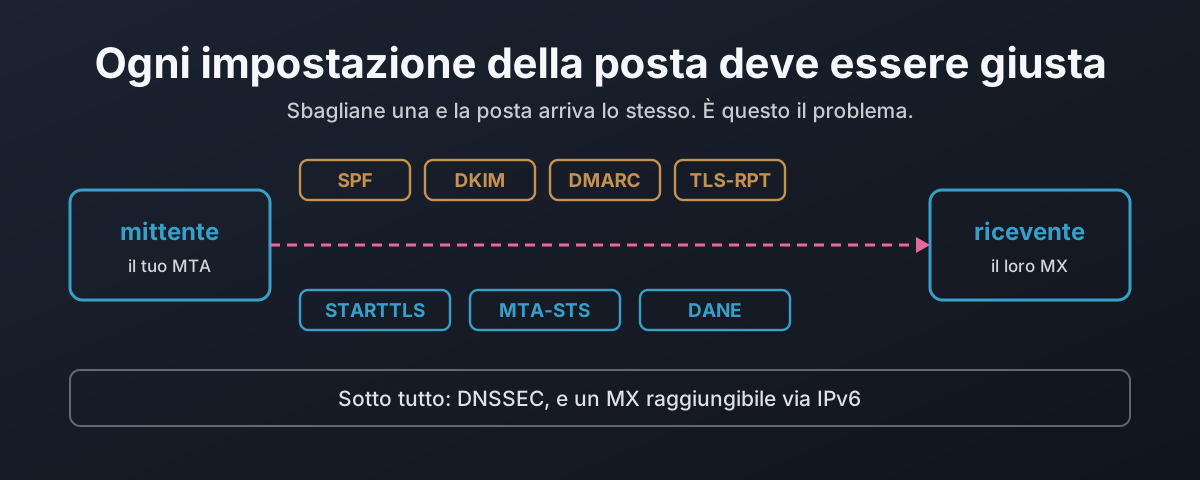
Sette impostazioni della posta lungo il percorso tra due server, con DNSSEC e IPv6 sotto

Perché ogni impostazione della posta deve essere giusta

Ogni livello della sicurezza email è progettato per ripiegare sul funzionare invece di fallire in modo sicuro. Togli la riga STARTTLS dal saluto e un mittente opportunistico prosegue in chiaro, cosa che la RFC 3207 descrive come un attacco e che, su un server pubblico, ti vieta di contrastare. Questo articolo cattura quel man-in-the-middle in laboratorio, poi passa in rassegna le sette impostazioni che proteggono un messaggio in transito, mostrando per ognuna cosa protegge, cosa no e come fallisce aperta quando è sbagliata. Da lì a DANE: perché un record TLSA non vale niente senza DNSSEC sotto, perché contano 3 1 1 e il riuso della chiave, e perché un record scaduto è l’unico errore che chiude invece di aprire. Poi un censimento in sola lettura di banche britanniche, grandi provider di posta e autorità di certificazione, contando quanti fanno davvero qualcosa di tutto questo.
22 ottobre 2026 · 19 minuti · 4287 parole · Damien Dye
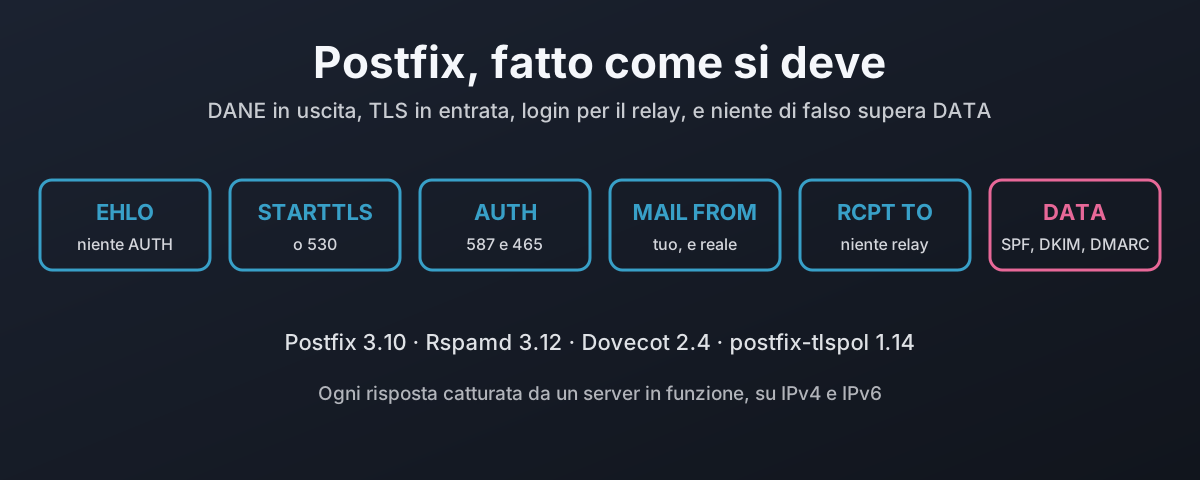
Una sessione SMTP in sei fasi, ognuna con la regola che rifiuta lì

Postfix, DANE e ogni impostazione fatta come si deve

Così com’è, Postfix spedisce in chiaro quando l’altro capo non offre TLS e accetta posta da chiunque dica di essere chiunque. Questa è l’altra configurazione: Postfix 3.10.13 con Dovecot per i login, Rspamd per SPF, DKIM e DMARC, e postfix-tlspol per DANE e MTA-STS. Niente testo in chiaro in entrata o in uscita, la porta 25 non fa mai relay, un login possiede i suoi indirizzi nell’envelope e nell’intestazione From, i domini mittente che non esistono vengono rifiutati, e un messaggio manomesso o falsificato non supera mai DATA. Ogni risposta è stata catturata in laboratorio su IPv4 e IPv6, insieme alle sei impostazioni che in silenzio non fanno niente finché non se ne imposta anche un’altra, al default di certbot che rompe DANE al rinnovo, e a quanto ti costa tutto questo in posta inoltrata.

22 ottobre 2026 · 22 minuti · 4992 parole · Damien Dye
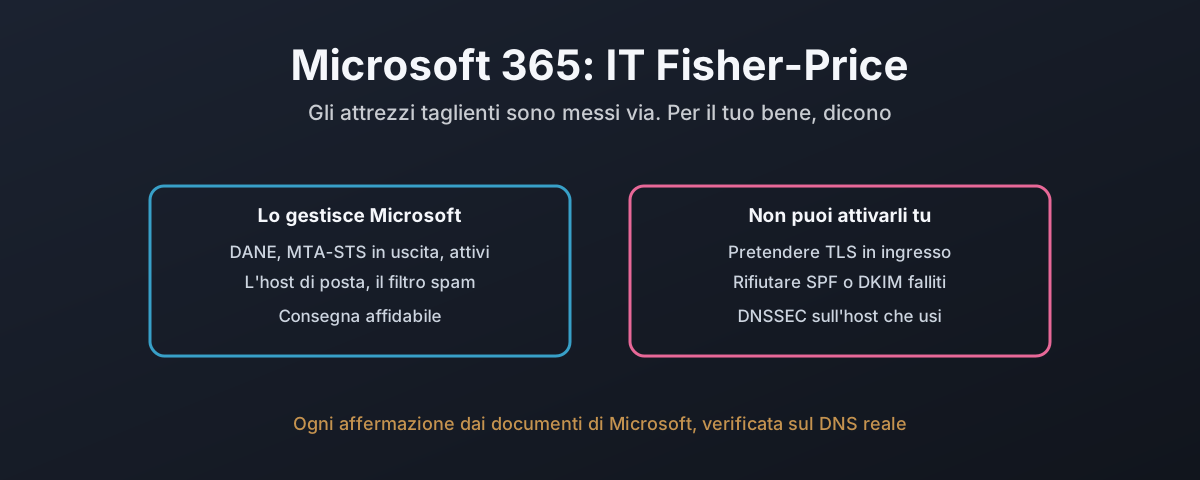
Una divisione tra le impostazioni che Microsoft 365 controlla per te e le poche che ti restano da configurare, con le regole che non può rispettare segnate

Microsoft 365: l'edizione Fisher-Price dell'IT

La maggior parte delle organizzazioni non gestisce un proprio server di posta. Paga Microsoft, ed Exchange Online fa il lavoro. Questo articolo misura Microsoft 365 con esattamente le stesse regole della casa che le build con Postfix e Stalwart hanno rispettato, usando solo la documentazione di Microsoft e il DNS in sola lettura su tenant reali. Alcune regole le rispetta bene: DANE e MTA-STS in uscita sono attivi di default, e DANE in ingresso con DNSSEC è finalmente in GA. Diverse non può rispettarle affatto. Non esiste un modo documentato per pretendere TLS in ingresso da ogni mittente, nessun modo per rifiutare un SPF hard fail alla porta, niente che rifiuti per una firma DKIM fallita da sola, e nessun controllo che scarti la posta da un dominio mittente inesistente. DNSSEC non è esplicitamente previsto per l’host di posta che ogni tenant usa davvero. Il rollout IPv6 che doveva durare sei mesi ha lasciato la casella dell’NCSC irraggiungibile via IPv6 due anni dopo. E la documentazione si contraddice su wildcard, su SPF e su DNSSEC. Questa è la piattaforma su cui gira gran parte della posta del paese, e questo è ciò che ti lascia fare e ciò che non ti lascia fare.

22 ottobre 2026 · 12 minuti · 2846 parole · Damien Dye
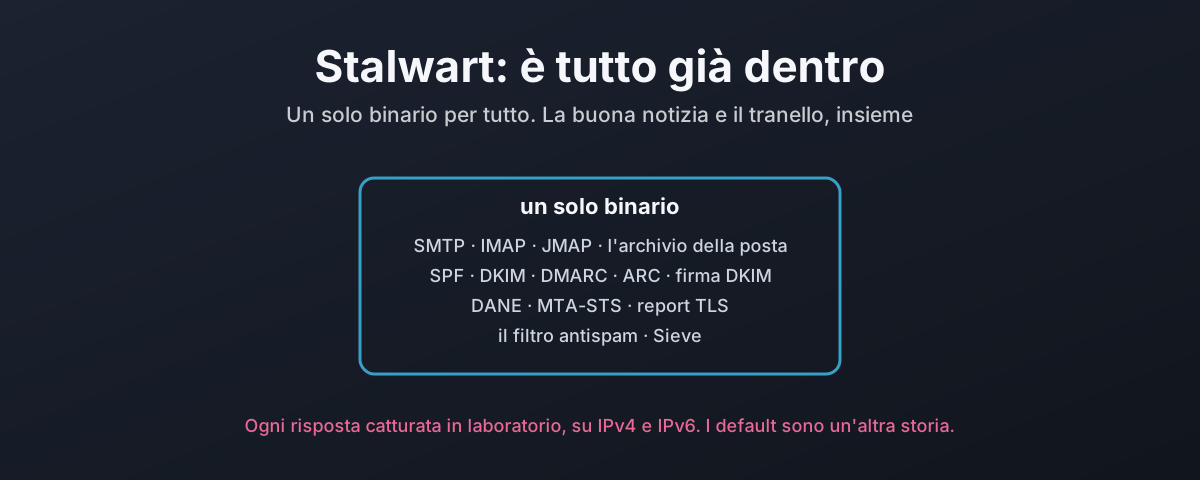
Stalwart come un solo binario che contiene tutto lo stack della posta, contro la configurazione Postfix a quattro pacchetti

Stalwart: DANE e tutto il resto, già dentro

Stalwart è un intero server di posta in un solo binario: SMTP, IMAP e JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, report TLS, un filtro antispam e l’archivio della posta, senza milter da collegare e senza policy daemon da far girare accanto. Questo articolo lo tiene alle stesse regole della casa della configurazione Postfix e cattura ogni risposta in laboratorio. Le regole si attivano tutte, ma la storia sta nei dettagli: le impostazioni vivono in un database invece che in un file, i default così come sono accettano testo in chiaro e una fattura manomessa, ogni regola finisce in uno diverso di quattro meccanismi di configurazione, il rifiuto dei fallimenti DKIM richiede uno script Sieve perché il controllo integrato segnala un corpo manomesso come neutral, il controllo sui mittenti sconosciuti gira solo dopo che è arrivato tutto il messaggio e fallisce aperto su un errore DNS, e il mittente MTA-STS respinge al primo tentativo dove lo standard dice di mettere in coda. Già dentro vuol dire davvero meno cose da collegare. Non vuol dire sicuro di default.

22 ottobre 2026 · 13 minuti · 2786 parole · Damien Dye
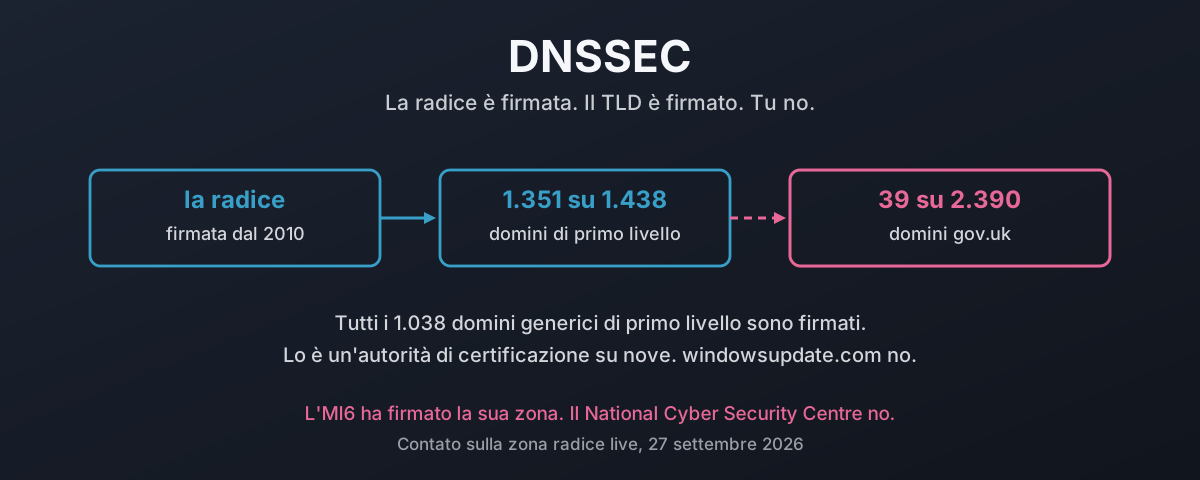
Una catena di fiducia che parte dalla radice firmata, passa per un TLD firmato e si interrompe su un dominio di secondo livello non firmato, con le cifre contate accanto a ogni passaggio

DNSSEC: proteggere il tuo traffico dalla falsificazione

La parte difficile di DNSSEC è finita anni fa. Contando sulla zona radice live il 27 settembre 2026, 1.351 domini di primo livello su 1.438 hanno un record DS e tutti i 1.038 gTLD sono firmati. Poi si ferma di colpo. Un censimento di ogni dominio gov.uk del registro ufficiale ne trova 39 firmati su 2.390 che ancora risolvono, nove dei quali sono consigli parrocchiali, mentre HMRC, l’NHS, il GCHQ e il National Cyber Security Centre non ci sono. Un’autorità di certificazione su nove ha firmato. Una distribuzione Linux o BSD su cinque pure. windowsupdate.com non ha alcun DS. Ecco quanto costa davvero una risposta falsificata, cosa ci fa la firma, perché le solite scuse non reggono il confronto con i numeri, e se, quarantadue anni dopo Mockapetris, il vero problema è che quasi nessuno capisce cosa promette davvero il DNS.

27 settembre 2026 · 49 minuti · 11169 parole · Damien Dye
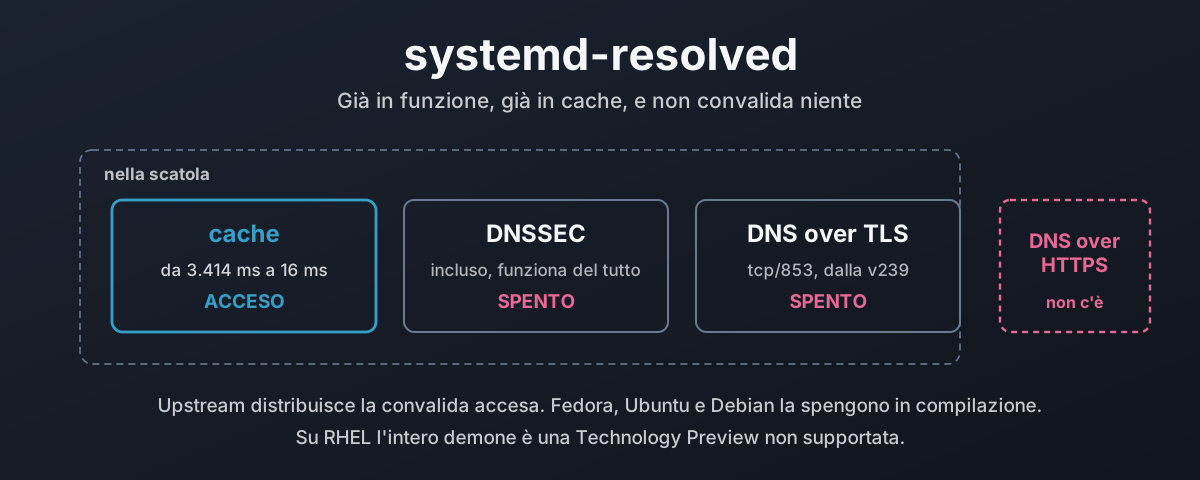
Una ricerca di nome che passa dallo stub listener di systemd-resolved verso una cache, un validatore e un trasporto cifrato, con il validatore e la cifratura spenti

Resolved: il resolver che stai già usando

systemd-resolved gira in questo momento sulla maggior parte dei desktop Linux: mette in cache ogni ricerca e non ne convalida nessuna. Qui si percorre il cammino della risoluzione, da nss-resolve ai due stub listener, si misura quanto vale la cache su una macchina vera, si attiva DNSSEC mostrando i tre verdetti che può restituire, e si spiega perché la convalida è spenta di default quando upstream la distribuisce accesa. Poi un censimento di quanto poco del web sia davvero firmato, DNS over TLS con la sua trappola tra modalità rigida e opportunistica, e il supporto a DNS over HTTPS chiesto dal 2018 e che ancora non esiste. Si chiude con cosa installano Fedora, Ubuntu, Debian e la famiglia RHEL, come collegarlo in ciascuna, e perché le funzioni che la tua distribuzione ha disattivato sono valori predefiniti e non codice mancante.

27 settembre 2026 · 39 minuti · 8636 parole · Damien Dye

Chi controlla davvero il DNS

La radice di internet è un file di testo da 1,5 MB che una sola azienda americana modifica e firma. Chi controlla davvero il DNS, cosa ha cambiato e cosa non ha cambiato la transizione IANA del 2016, e la documentazione di come ICANN ha usato quel controllo.

25 agosto 2026 · 52 minuti · 11057 parole · Damien Dye
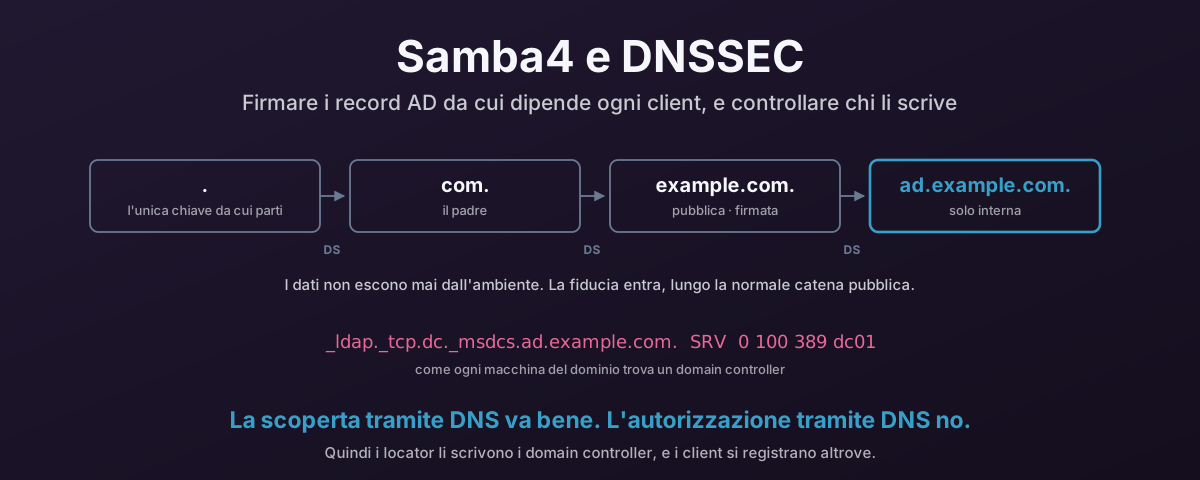
Una catena di delega dalla radice fino a una zona interna di Active Directory, con le scritture dei client confinate in una sotto-zona separata

Samba4 e la protezione dei record AD con DNSSEC

Ogni macchina unita al dominio trova il suo domain controller chiedendo a DNS un record SRV, quindi i locator _msdcs sono i record più critici per la sicurezza che possiedi. Ecco come pubblicarli e firmarli come si deve da un DC Samba4: BIND con dlz_bind9 che legge la directory, inline signing, un primario nascosto che i client non raggiungono mai, e gli aggiornamenti dinamici dei client tenuti fuori dalla zona che contiene i locator. Poi come costringere i client Windows e Linux a controllare davvero le firme, perché una zona firmata che nessuno valida si comporta esattamente come una non firmata.

24 agosto 2026 · 66 minuti · 14029 parole · Damien Dye