Skip to content
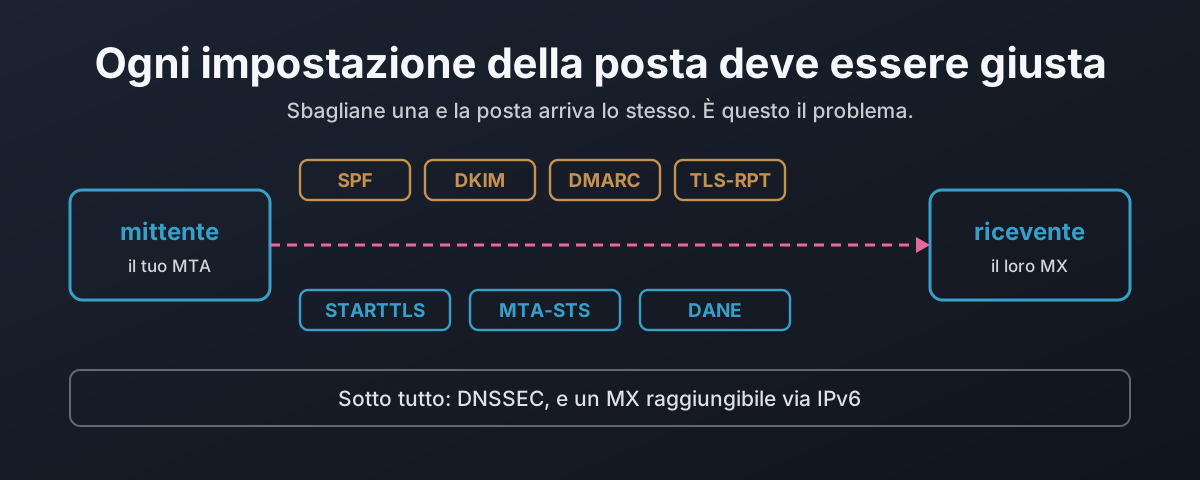
Sette impostazioni della posta lungo il percorso tra due server, con DNSSEC e IPv6 sotto

Perché ogni impostazione della posta deve essere giusta

Ogni livello della sicurezza email è progettato per ripiegare sul funzionare invece di fallire in modo sicuro. Togli la riga STARTTLS dal saluto e un mittente opportunistico prosegue in chiaro, cosa che la RFC 3207 descrive come un attacco e che, su un server pubblico, ti vieta di contrastare. Questo articolo cattura quel man-in-the-middle in laboratorio, poi passa in rassegna le sette impostazioni che proteggono un messaggio in transito, mostrando per ognuna cosa protegge, cosa no e come fallisce aperta quando è sbagliata. Da lì a DANE: perché un record TLSA non vale niente senza DNSSEC sotto, perché contano 3 1 1 e il riuso della chiave, e perché un record scaduto è l’unico errore che chiude invece di aprire. Poi un censimento in sola lettura di banche britanniche, grandi provider di posta e autorità di certificazione, contando quanti fanno davvero qualcosa di tutto questo.
22 ottobre 2026 · 19 minuti · 4287 parole · Damien Dye
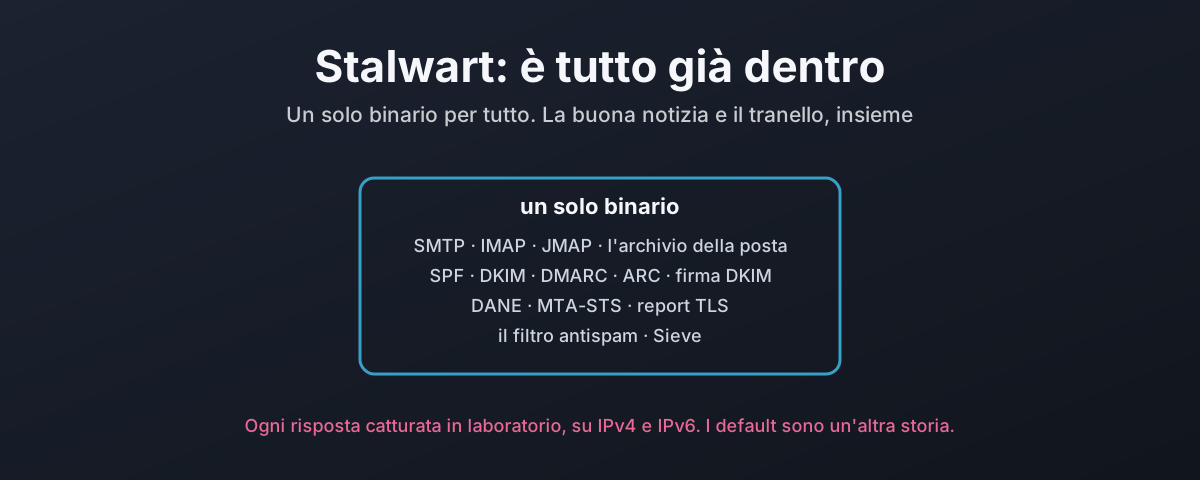
Stalwart come un solo binario che contiene tutto lo stack della posta, contro la configurazione Postfix a quattro pacchetti

Stalwart: DANE e tutto il resto, già dentro

Stalwart è un intero server di posta in un solo binario: SMTP, IMAP e JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, report TLS, un filtro antispam e l’archivio della posta, senza milter da collegare e senza policy daemon da far girare accanto. Questo articolo lo tiene alle stesse regole della casa della configurazione Postfix e cattura ogni risposta in laboratorio. Le regole si attivano tutte, ma la storia sta nei dettagli: le impostazioni vivono in un database invece che in un file, i default così come sono accettano testo in chiaro e una fattura manomessa, ogni regola finisce in uno diverso di quattro meccanismi di configurazione, il rifiuto dei fallimenti DKIM richiede uno script Sieve perché il controllo integrato segnala un corpo manomesso come neutral, il controllo sui mittenti sconosciuti gira solo dopo che è arrivato tutto il messaggio e fallisce aperto su un errore DNS, e il mittente MTA-STS respinge al primo tentativo dove lo standard dice di mettere in coda. Già dentro vuol dire davvero meno cose da collegare. Non vuol dire sicuro di default.

22 ottobre 2026 · 13 minuti · 2786 parole · Damien Dye