Skip to content
Due default di Proxmox: gli enlightenment Hyper-V attivati dal tipo di OS della VM, e il microcode della CPU attivato dal modo in cui è stato installato l'host

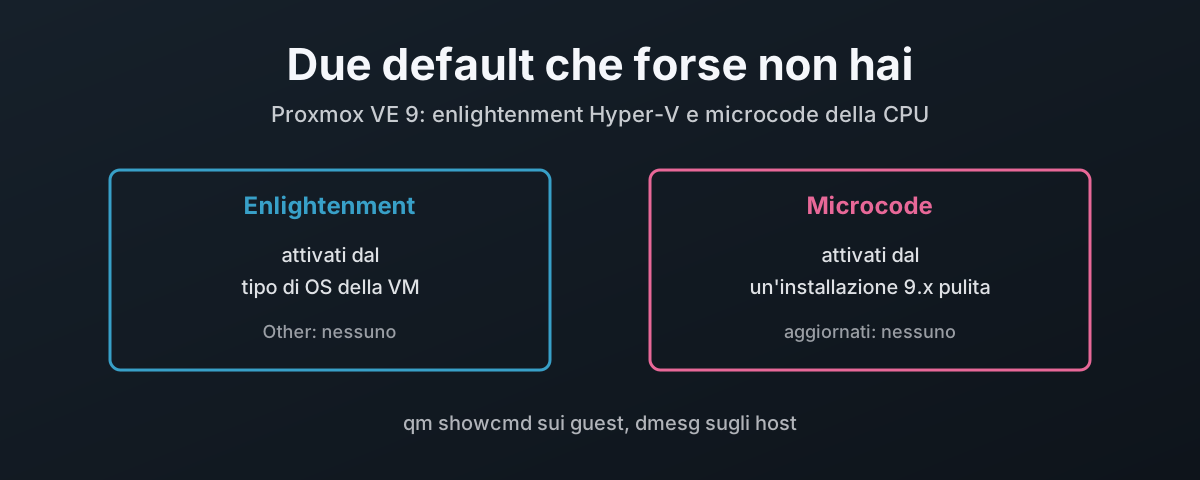
Due default di Proxmox VE 9 che forse non hai: enlightenment Hyper-V e microcode della CPU

Proxmox VE 9 attiva gli enlightenment Hyper-V per i guest Fisher-Price OS (Windows) e installa il microcode della CPU sugli host nuovi, ma solo se alla VM è stato dato un tipo di OS Microsoft Windows e l’host viene dall’installer 9.x. Qui trovi cosa fanno gli enlightenment, le regole esatte con cui qemu-server li sceglie (misurate su un host 9.2 in produzione), perché il pinning della versione della macchina tiene le VM più vecchie fuori dal fix hv-evmcs di luglio 2026, la build di pve-qemu-kvm che serve a quel fix e cosa ha corretto per quei guest ogni rilascio di QEMU dalla 10.0, perché vanno su q35 e mai su i440fx (dove il wizard ne mette ancora la maggior parte), i due flag che puoi impostare a mano, come dimostrare cosa sta eseguendo una VM, da dove arriva il microcode (firmware della scheda, Debian e il repository di Proxmox stesso), perché un host aggiornato non ne ha (con un nodo Intel indietro di quattro rilasci Intel come esempio), la ricostruzione dell’initramfs che l’installazione innesca e i kernel più vecchi che quella ricostruzione salta, il guasto RDSEED di Zen 5 che ne segue, come attivarlo, un riavvio a rotazione su un cluster Ceph, e il rollback di un aggiornamento difettoso.
27 ottobre 2026 · 26 minuti · 6259 parole · Damien Dye
Una ricerca di nome che passa dallo stub listener di systemd-resolved verso una cache, un validatore e un trasporto cifrato, con il validatore e la cifratura spenti

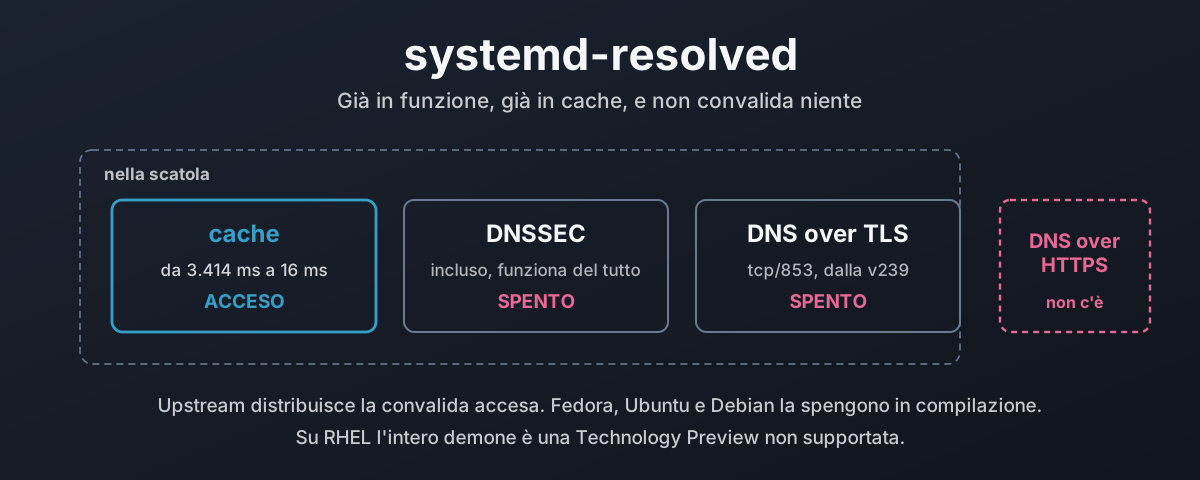
Resolved: il resolver che stai già usando

systemd-resolved gira in questo momento sulla maggior parte dei desktop Linux: mette in cache ogni ricerca e non ne convalida nessuna. Qui si percorre il cammino della risoluzione, da nss-resolve ai due stub listener, si misura quanto vale la cache su una macchina vera, si attiva DNSSEC mostrando i tre verdetti che può restituire, e si spiega perché la convalida è spenta di default quando upstream la distribuisce accesa. Poi un censimento di quanto poco del web sia davvero firmato, DNS over TLS con la sua trappola tra modalità rigida e opportunistica, e il supporto a DNS over HTTPS chiesto dal 2018 e che ancora non esiste. Si chiude con cosa installano Fedora, Ubuntu, Debian e la famiglia RHEL, come collegarlo in ciascuna, e perché le funzioni che la tua distribuzione ha disattivato sono valori predefiniti e non codice mancante.

27 settembre 2026 · 39 minuti · 8636 parole · Damien Dye