PHP: ventinove anni a lasciare la porta aperta
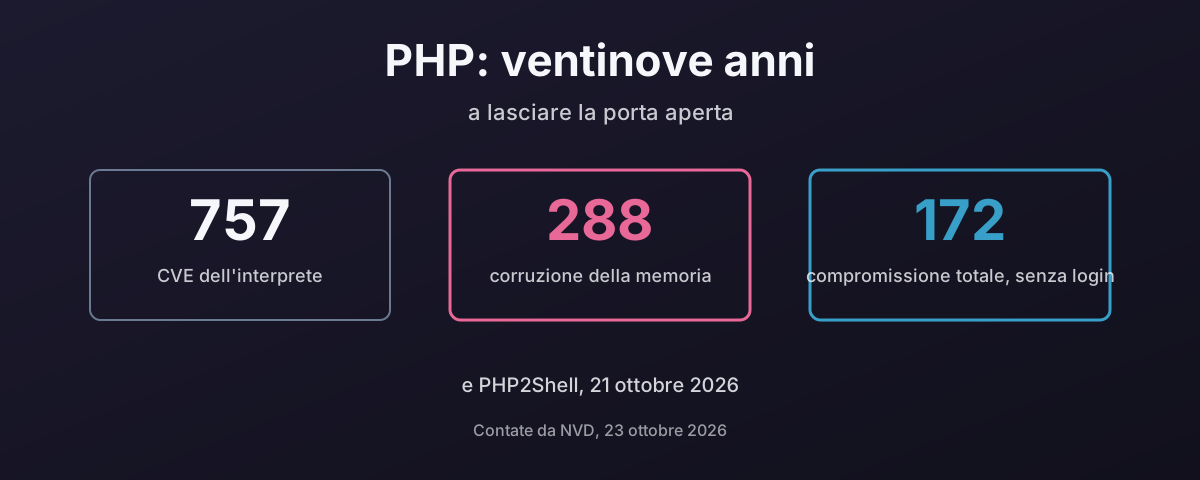
PHP2Shell, reso pubblico il 21 ottobre 2026, è un’esecuzione remota di codice senza autenticazione nell’interprete PHP stesso, in ogni versione fino alla 5.4, sfruttata prima che esistesse la patch. È l’ultima voce di un lungo elenco: 757 CVE contro l’interprete dal 1997, almeno 288 di corruzione della memoria e 172 classificate come compromissione remota completa senza login. Questo articolo conta quell’elenco da NVD e dal catalogo KEV della CISA, spiega perché un motore in C e un linguaggio che ci ha messo dieci anni a togliere register_globals fanno lo stesso errore due volte, guarda cosa fa WordPress ai numeri, come le web shell restano al loro posto e come fermarle, le due volte in cui è stato violato php.net stesso, la quota del web che gira ancora su versioni che nessuno aggiorna, e perché il deployment abituale, un unico processo che tiene i template, la logica, l’SQL e la password del database, trasforma ognuno di quei bug in tutto. E perché, avendo io stesso rinunciato a PHP, penso che dovresti valutare di lasciarlo per un linguaggio memory safe come Go.