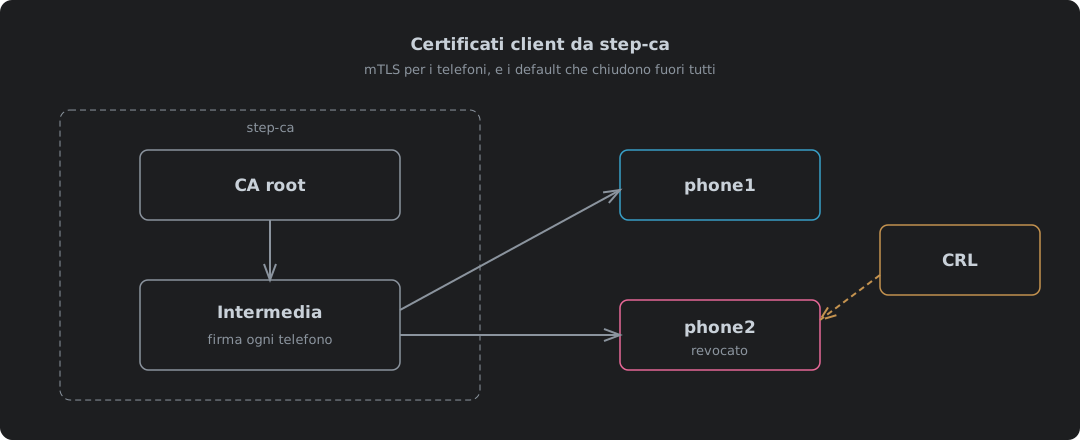
Certificati client da step-ca, e i default che chiudono fuori tutti
step-ca 0.30.2 usata per emettere certificati client per il TLS reciproco, provata da capo a fondo con nginx 1.30.5 e Caddy 2.11.7. Perché i telefoni sono il caso difficile, alzare in ca.json il limite di 24 ore sui certificati, accendere la CRL, perché fallisce con «different CRL scope» finché idpURL e un template non aggiungono un distribution point corrispondente, la CRL della root che serve a nginx per tutta la catena, la pubblicazione delle CRL in HTTP semplice su IPv4 e IPv6, il job di aggiornamento che impedisce a una CRL scaduta di chiudere fuori tutti, e come emettere, impacchettare, installare e revocare il certificato di un telefono.