PHP2Shell, questa settimana
Il 21 ottobre 2026 il progetto PHP ha pubblicato quattro release in un colpo solo, 8.5.12, 8.4.27, 8.3.36 e 8.2.35, per correggere due falle critiche nell’interprete stesso1. Non in WordPress. Non in un plugin. In PHP.
Entrambe hanno un punteggio di 9,2 su CVSS 4.0. Entrambe permettono l’esecuzione remota di codice senza login. I ricercatori che le hanno trovate hanno descritto la portata senza giri di parole: «Every PHP version released in the last decade is affected by at least one of these vulnerabilities, going back to version 5.4.»2
L’advisory del progetto PHP dice il resto:
| Cosa dice l’advisory | Cosa significa per te |
|---|---|
| «unauthenticated remote code execution» | a nessuno serve un account sul tuo sito |
| «risk highest for mod_php» | la configurazione Apache vecchio stile più diffusa è quella messa peggio |
| «before any application code runs» | il tuo codice, per quanto attento, non ha mai voce in capitolo |
| «There are no complete mitigations, updating is the only safe choice.» | nessuna modifica alla configurazione ti salva |
| «PHP 8.1 and older no longer receive updates» | buona parte del web non riceve nessuna correzione |
Ed era già in uso prima che qualcuno venisse avvisato. La rete di honeypot di Amazon ha registrato un tentativo il 17 ottobre, quattro giorni prima della divulgazione3. watchTowr l’ha visto in circolazione il 21, e proof of concept funzionanti erano pubblici entro poche ore dalla patch4.
Tutti e due sono bug di memory safety. Uno sta nel modo in cui l’interprete fa pulizia dopo aver esaurito la memoria. L’altro è un use-after-free: la memoria di una richiesta viene liberata e poi letta di nuovo, e la richiesta successiva sullo stesso worker può vederla56. Tieni a mente questo secondo. Torna più avanti.
Niente di tutto questo è nuovo. È proprio il punto dell’articolo. PHP2Shell non è un incidente capitato a un linguaggio attento. È l’ultima pagina di un registro lungo quasi trent’anni, e ogni numero che contiene è pubblico.
Un solo processo tiene tutto
Da novembre 2014 ad aprile 2017 ho lavorato come ingegnere Linux di terzo livello sulla piattaforma cloud e hosting di Pulsant. Parte di quel lavoro era configurare ambienti PHP-FPM per clienti e-commerce e ottimizzarli perché andassero veloci.
Le violazioni di PHP erano comuni. Non occasionali. Comuni. E si riducevano a due cause: un deployment fatto male, e nessuna separazione tra front end e back end.
Il linguaggio rende la seconda il default. Un tipico sito PHP è un solo processo. Il template della pagina, la logica di business e l’SQL vivono tutti nello stesso gestore di richieste, spesso nello stesso file. Quel processo gira con un solo utente del sistema operativo. Può leggere la password del database, perché la password sta in un file accanto al codice. E di solito può scrivere nella propria web root, perché è così che funzionano upload e aggiornamenti.
Non è la mia opinione su come si fa il deployment di PHP. È quello che documentano PHP e WordPress.
| Fonte | Cosa dice |
|---|---|
| Manuale PHP, modulo Apache | quando PHP gira come modulo Apache «it inherits Apache’s user permissions», e «a malicious script could access and modify the database, even without a username and password»7 |
| Manuale PHP, installazione Apache | «The mod_php approach embeds PHP directly into every Apache httpd worker process.»8 |
| WordPress, wp-config | il file «is located in the root of your WordPress file directory and contains … database connection information»9 |
| WordPress, permessi dei file | wp-config.php «is initially created with 644 permissions, and it’s a hazard to leave it like that»10 |
| WordPress, hardening | l’utente del database «only needs» SELECT, INSERT, UPDATE e DELETE, poi «it is NOT recommended to revoke these privileges»11 |
Rileggi l’ultima riga. Il vendor ti dice come sarebbe il privilegio minimo, poi ti dice di non applicarlo, perché gli aggiornamenti cambiano lo schema.
Confronta la versione divisa. Il front end genera le pagine e non tiene segreti. Il back end è un servizio separato con il suo utente, un’API stretta e nessun accesso in scrittura al proprio codice. L’account del database può fare quello che serve al back end e nient’altro. Le linee guida di OWASP dicono la stessa cosa con parole loro: «The application’s backend database should be isolated from other servers», su «a dedicated internal network segment»12. Il manuale di PHP stesso dice che le applicazioni «should never connect to the database as its owner or a superuser»13.
Niente di esotico. È com’è fatto un processo come si deve. Il motivo per cui conta qui è semplice. Nel modello diviso, un bug nel front end dà a chi attacca un front end. Nel solito modello PHP, un bug in qualunque punto gli dà i template, il codice, le credenziali e i dati, tutto in una volta.
PHP-FPM aiuta, e la guida di installazione di PHP ora lo indica come il modo consigliato per far girare PHP sotto Apache8. I suoi pool possono avviare worker «with different uid/gid/chroot/environment»14. Ma un pool per sito è sempre un sito per processo, che tiene tutto quello che quel sito ha. È un muro migliore tra un cliente e l’altro. Non è un muro dentro l’applicazione.
Tieni a mente questa immagine in ogni sezione che segue. Ogni bug del registro atterra su quel processo.
Ventinove anni di CVE
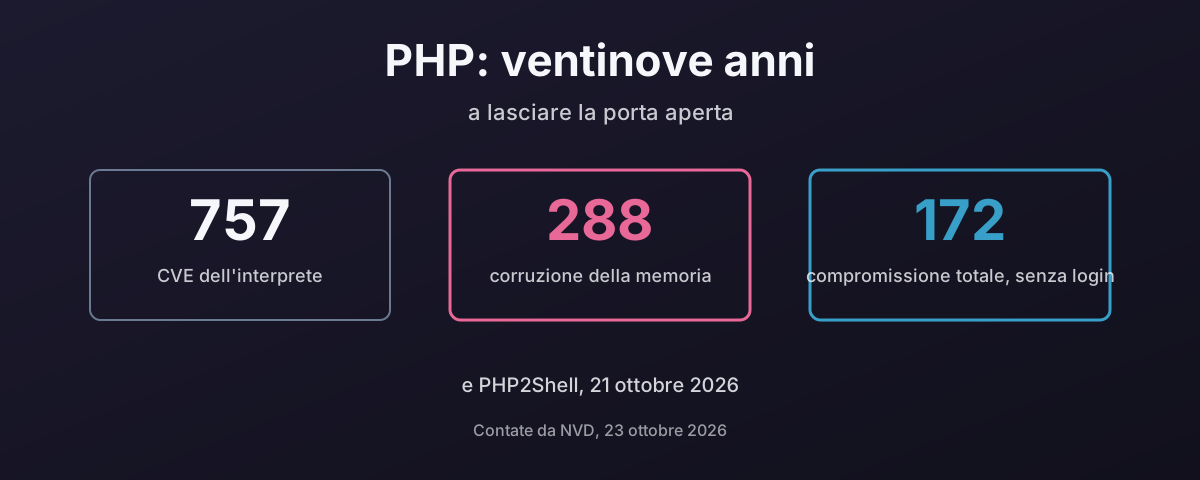
Il National Vulnerability Database elenca ogni CVE registrata contro l’interprete PHP sotto un solo identificatore di prodotto, cpe:2.3:a:php:php. Chiediglielo, e risponde 75715.
Quel conteggio riguarda solo l’interprete. Niente WordPress, niente Drupal, niente plugin, niente framework. Solo il programma che esegue il tuo PHP.
| Periodo | CVE | Corruzione della memoria | Cosa succedeva |
|---|---|---|---|
| dal 1997 al 2006 | 93 | 3 | primo web, poca classificazione |
| 2007 | 114 | 19 | il Month of PHP Bugs |
| dal 2008 al 2014 | 187 | 54 | rumore di fondo costante |
| dal 2015 al 2017 | 208 | 122 | gli anni di unserialize e della memoria |
| dal 2018 al 2023 | 100 | 63 | meno, ancora per lo più memoria |
| dal 2024 al 2026 | 55 | 27 | PHP2Shell cade in questa finestra |
| Totale | 757 | 288 |
Spiccano due picchi. Il primo è marzo 2007, quando un ex membro del team di sicurezza di PHP organizzò il Month of PHP Bugs, rendendo pubbliche falle nello Zend Engine, nel core di PHP e nelle sue estensioni «on a day by day basis»16. Aveva fondato il PHP Security Response Team, poi l’aveva lasciato, e aveva detto perché: «I dislike the ways bugs are handled»17. Quando il fondatore del team di sicurezza di un progetto se ne va e pubblica un bug al giorno, ti dice com’erano le cose all’interno.
Il secondo picco è il 2016: 120 CVE, 65 di corruzione della memoria. Ne parlo più sotto.
Il dato sulla memoria è un minimo, non una stima. NVD etichetta parecchi bug più vecchi come «Other» invece che con un tipo di debolezza, compresi alcuni degli use-after-free della prossima sezione. Il dato vero è più alto. Uso quello che posso dimostrare.
Il motore è scritto in C
È qui che l’argomento della memory safety va fatto con attenzione, perché uno sviluppatore PHP farà notare, giustamente, che il suo codice non chiama mai malloc. Gli script PHP non gestiscono la memoria a mano. Non puoi scrivere un buffer overflow in PHP come puoi farlo in C.
Non ne hai bisogno. L’interprete che esegue il tuo script è scritto in C, e le sue estensioni sono scritte in C. Ogni byte di input non fidato che il tuo sito riceve, ogni header, ogni upload, ogni campo di un form, ogni cookie, viene analizzato da quel C prima che il tuo codice lo veda. Quando quel C sbaglia, il tuo PHP attento non conta. PHP2Shell l’ha dimostrato: l’advisory dice che l’attacco può scattare «before any application code runs»1.
Il registro mostra cosa ha sbagliato quel C:
| Classe CWE | Cos’è | CVE dell’interprete PHP |
|---|---|---|
| CWE-119 | errori nei buffer di memoria, generici | 93 |
| CWE-125 | lettura fuori dai limiti | 50 |
| CWE-190 | integer overflow | 35 |
| CWE-189 | errori numerici, etichetta più vecchia | 33 |
| CWE-416 | use after free | 27 |
| CWE-787 | scrittura fuori dai limiti | 26 |
| CWE-476 | dereferenziazione di puntatore nullo | 20 |
Sono le classi che le agenzie di sicurezza intendono quando parlano di memory safety. A novembre 2022 la NSA ha consigliato alle organizzazioni «to consider making a strategic shift from programming languages that provide little or no inherent memory protection, such as C/C++, to a memory safe language when possible»18. A dicembre 2023 la CISA, con il National Cyber Security Centre del Regno Unito tra i coautori, ci ha messo un numero: «two-thirds of reported vulnerabilities in memory unsafe programming languages still relate to memory issues»19.
Nessuno dei due documenti nomina PHP. Non serve. Nominano il linguaggio con cui PHP è costruito.
L’esempio ripetuto peggiore è unserialize(), la funzione che trasforma una stringa salvata di nuovo in oggetti PHP. Ha avuto la stessa classe di bug, nello stesso punto, più di una volta:
| CVE | Dove | Cosa registra NVD |
|---|---|---|
| CVE-2014-8142 | process_nested_data | use-after-free in unserialize20 |
| CVE-2015-0231 | la stessa funzione | «exists because of an incomplete fix for CVE-2014-8142»21 |
| CVE-2015-2787 | gestione di __wakeup | use-after-free in unserialize |
| CVE-2016-5771 | SPL, con garbage collection | use-after-free in unserialize22 |
| CVE-2016-5773 | ZipArchive, con garbage collection | use-after-free in unserialize |
Il manuale di PHP lo sa. La pagina della funzione porta l’avvertenza: «Do not pass untrusted user input to unserialize() regardless of the options value of allowed_classes.»23 È un linguaggio che ti dice che una delle sue funzioni integrate non è sicura da usare sulla cosa che la maggior parte del codice web maneggia tutto il giorno.
Poi c’è PHP-FPM, il gestore di processi che la guida di installazione di PHP consiglia al posto di mod_php. Nell’ottobre 2019, la CVE-2019-11043 ha mostrato che «in certain configurations of FPM setup it is possible to cause FPM module to write past allocated buffers … opening the possibility of remote code execution»24. La configurazione in questione era una configurazione nginx comune. È stata corretta il 24 ottobre 201925. La CISA l’ha poi aggiunta al suo catalogo delle vulnerabilità di cui è noto lo sfruttamento, segnalata come usata in campagne ransomware26.
La PHP Foundation ha commissionato un vero audit di sicurezza del codice sorgente dell’interprete, e le va dato merito. I risultati, pubblicati il 10 aprile 2025, hanno trovato 27 problemi, 17 dei quali con implicazioni di sicurezza27. È una buona pratica e dovrebbe essere la norma. Sono anche 17 in più, in un audit di un codice che aveva già quasi tre decenni di segnalazioni pubbliche di bug.
Il linguaggio ha fatto gli stessi errori un piano più su
Il C è uno strato. Il linguaggio sopra ha fatto lo stesso tipo di errore nel suo design: fidarsi di input di cui non aveva motivo di fidarsi, e metterci anni a smettere.
| Funzionalità | Cosa faceva | Disattivata di default o deprecata | Rimossa | Tempo |
|---|---|---|---|---|
register_globals | trasformava i parametri della richiesta in variabili dello script | off nella 4.2.0, 22 aprile 200228 | 5.4.0, 1 marzo 201229 | dieci anni |
| magic quotes | faceva l’escape dell’input in automatico, e male | deprecate nella 5.3.0, 30 giugno 2009 | 5.4.0, 1 marzo 201230 | tre anni |
preg_replace /e | valutava la sostituzione come codice PHP | deprecato nella 5.5.0, 20 giugno 201331 | 7.0.0, 3 dicembre 201532 | due anni e mezzo |
allow_url_include | permetteva a include di prendere codice dalla rete | deprecato nella 7.4.033 | ||
| metadati phar | deserializzati in automatico all’accesso al file | corretto nella 8.034 | ||
0 == "foobar" | risultava vero | corretto nella 8.035 |
register_globals merita una riga a parte. Per anni, qualunque parametro della richiesta, diciamo ?admin=1, diventava una variabile nel tuo script, e se il tuo codice controllava $admin prima di assegnarlo, chi attaccava l’aveva già assegnato per te. Il manuale di PHP stesso ha definito il suo spegnimento «the most controversial change in PHP»29. Dieci anni da disattivato di default a sparito. Ecco quanto il progetto ha tollerato una funzionalità che sapeva pericolosa, perché toglierla avrebbe rotto dei siti.
Il caso phar è lo stesso schema uno strato più in basso. Nel 2018 Sam Thomas ha mostrato a Black Hat che normali operazioni sui file con un percorso phar:// deserializzavano metadati forniti da chi attacca, portando il problema di unserialize() in funzioni che nessuno considerava pericolose36. PHP 8.0, a fine 2020, ha smesso di farlo in automatico, «to fix potential security vulnerabilities due to object instantiation, autoloading, etc.»34.
Poi il type juggling. L’operatore == di PHP converte i tipi prima di confrontare, quindi le stringhe che sembrano numeri vengono confrontate come numeri. L’RFC che ne ha corretto una parte in PHP 8.0 l’ha detto chiaro: «This results in many surprising comparison results, the most notable of which is that 0 == “foobar” returns true.»35
Quella correzione era reale. Era anche parziale. Ecco lo stesso controllo eseguito nei container ufficiali php:7.4-cli e php:8.5-cli, il secondo alla 8.5.12, la release corretta per PHP2Shell questa settimana, con i due output affiancati:
$ php -r 'var_dump(0 == "foobar");'
bool(true)            # 7.4.33
bool(false)           # 8.5.12

$ php -r 'var_dump("0e462097431906509019562988736854" == "0e830400451993494058024219903391");'
bool(true)            # 7.4.33
bool(true)            # 8.5.12
Due stringhe diverse, uguali. Entrambe iniziano con 0e seguito da cifre, quindi PHP le legge entrambe come zero per dieci elevato a qualcosa, e zero è uguale a zero. Entrambe hanno la forma di un hash MD5. Confronta un hash di password salvato con == invece di === o hash_equals(), e qualunque input il cui hash per caso inizi così risulta corrispondente. È documentato da anni. Funziona ancora nella release più recente.
Ecco il linguaggio in un esempio. Una correzione entrata, metà del problema lasciata indietro, e la versione sicura che richiede di sapere che esiste un operatore diverso.
Una shell, quasi ogni anno
La domanda che vale la pena fare a qualunque piattaforma non è quanti bug ha avuto. È quanto spesso qualcuno avrebbe potuto prendersi l’intero server senza password e senza che nessuno cliccasse niente.
NVD dà un punteggio a ogni CVE. Filtra le 757 per il punteggio che significa esattamente questo, attacco via rete, nessun privilegio, nessuna interazione dell’utente, impatto alto su riservatezza e integrità, e ne ottieni 17215.
172 distribuite su 23 dei 28 anni che hanno almeno una CVE di PHP. Solo cinque sono vuoti. Il solo 2016 ne ha 65.
Un punteggio di gravità è una valutazione, non un’intrusione. Quindi la seconda metà del quadro è il catalogo Known Exploited Vulnerabilities della CISA, che elenca solo falle con sfruttamento confermato in circolazione26. Delle sue 1.754 voci al 21 ottobre 2026, 81 sono PHP stesso o applicazioni scritte in PHP:
| Anno di inserimento | PHP e applicazioni PHP | Catalogo intero |
|---|---|---|
| 2021 | 16 | 311 |
| 2022 | 16 | 555 |
| 2023 | 10 | 187 |
| 2024 | 8 | 186 |
| 2025 | 11 | 245 |
| 2026, fino al 21 ottobre | 20 | 270 |
Il 2026 è già l’anno peggiore per PHP nel catalogo, e PHP2Shell non c’è ancora. Tre di quest’anno sono nel core di WordPress: due aggiunte il 21 luglio, e una remote file inclusion il 25 settembre.
| Voci KEV note per l’uso da parte di ransomware | Cosa |
|---|---|
| CVE-2019-11043 | buffer overflow di PHP-FPM |
| CVE-2024-4577 | iniezione di argomenti in PHP-CGI |
| CVE-2021-3129 | Laravel Ignition |
| CVE-2018-7600, CVE-2018-7602 | Drupal |
E il catalogo sottostima PHP di molto. È costruito attorno ai sistemi federali americani e richiede una CVE più uno sfruttamento confermato. Contiene 3 voci di plugin WordPress. L’ecosistema dei plugin WordPress ha registrato 11.334 vulnerabilità nel solo 202537. Le 81 sono la parte che qualcuno di ufficiale ha messo per iscritto.
WordPress lo moltiplica
WordPress è il 39,6% di tutti i siti web, e il 58,3% dei siti il cui content management system si riesce a identificare38. PHP è il linguaggio lato server del 69,3% dei siti in cui lo si può vedere39. Quindi qualunque sia il registro di PHP, WordPress lo porta a una parte molto grande del web, e poi ci aggiunge il suo.
Il core non è il problema principale. I plugin sì.
| 2024 | 2025 | |
|---|---|---|
| Nuove vulnerabilità nell’ecosistema WordPress, Patchstack | 7.96640 | 11.33437 |
| Nei plugin | 96% | 91% |
| Nel core | 7 | 6 |
| Non corrette in tempo per la divulgazione pubblica | 33% | 46% |
| Tempo mediano allo sfruttamento di massa, bug molto sfruttati | 5 ore |
Wordfence, con il suo database, ne ha contate 8.223 per il 2024, un aumento del 68% sul 2023, e ha trovato che «Roughly 35% of the vulnerabilities disclosed in 2024 remain unpatched in 2025»41. Database diversi, totali diversi, stessa forma.
Fermati un momento sui numeri del 2025. Quasi metà delle vulnerabilità non aveva una correzione dello sviluppatore nel momento in cui sono state rese pubbliche. E per quelle che chi attacca prende davvero di mira, l’intervallo mediano tra divulgazione e sfruttamento di massa è di cinque ore. La maggior parte della gente non controlla gli aggiornamenti dei plugin ogni cinque ore. La maggior parte della gente non può.
Il modello dei plugin è il moltiplicatore. La sicurezza di un sito dipende dall’autore meno attento di qualunque cosa ci sia installata, e Wordfence ha trovato che «over one third of developers are unreachable or unresponsive» quando li si avvisa di una falla41. Patchstack ha contato 1.614 plugin e temi tolti dal repository nel 2024 per problemi di sicurezza che nessuno ha corretto40. E per via del modello a processo unico, ogni plugin gira con i pieni diritti del sito.
Gli incidenti sono una lunga lista. Questi sono quelli con fonti primarie alle spalle:
| Anno | Cosa | Scala |
|---|---|---|
| 2011 | TimThumb, uno script per immagini incluso in molti temi, permetteva a chi attacca di «upload and execute arbitrary PHP code»42 | «many commercial and free themes» |
| 2014 | RevSlider, dietro la campagna SoakSoak43 | «compromising over 100,000 WordPress sites» |
| 2016 | Mossack Fonseca, lo studio dei Panama Papers: il suo sito «may have been breached via a vulnerable version of Revolution Slider»44 | il sito usava una versione sfruttabile; come siano usciti i dati non è mai stato dimostrato |
| 2017 | iniezione di contenuti tramite REST API in WordPress 4.7.0 e 4.7.1, attiva di default45 | 66.000 pagine defacciate indicizzate da Google secondo il conteggio di Sucuri46; 1.893.690 secondo quello di Wordfence quattro giorni dopo47 |
| 2020 | WP File Manager, esecuzione di codice senza autenticazione, sfruttata prima che esistesse una patch48 | «over 700,000 active installations» |
| 2025 | SureTriggers, creazione di account admin senza autenticazione49 | «exploitation attempts observed within hours after disclosure» |
Con la riga del 2016 sono stato attento. Wordfence ha mostrato che il sito dello studio usava una versione dello slider banalmente sfruttabile. Non ha mostrato che è così che i documenti sono stati presi, e non ho intenzione di affermare più di quanto dicano le prove.
Come il malware resta
Entrare è metà del lavoro. Restare è l’altra metà, e PHP lo rende facile per un motivo che riporta dritto all’immagine del processo unico.
L’interprete esegue qualunque file .php riesca a raggiungere. La web root di solito è scrivibile dallo stesso utente che esegue il codice. Quindi, appena chi attacca ha un qualsiasi modo di scrivere un file, un form di upload, un bug in un plugin, un file manager, può scrivere uno script che gira ogni volta che qualcuno lo richiede. Quella è una web shell: un file piccolo, piazzato nel tuo sito, che prende comandi.
La CISA dice da anni in quali linguaggi sono scritte per lo più: «The most commonly observed web shells are written in languages that are widely supported, such as PHP and ASP.»50 Le linee guida congiunte della NSA e dell’Australian Signals Directorate le chiamano «a long-standing, pervasive threat that continues to evade many security tools», e difficili da rilevare perché sono «easily modified by attackers and often employ encryption, encoding, and obfuscation»51.
I numeri delle bonifiche mostrano quanto spesso ci sono:
| Fonte | Risultato |
|---|---|
| Sucuri, 2022, 43.374 siti bonificati | «69.63% of compromised websites were found to have at least one backdoor»; 1.188.864 backdoor rimosse52 |
| Sucuri, 2022 | «90% of credit card skimmers were found in the form of malicious PHP code»52 |
| Sucuri, 2023, 39.594 siti bonificati | «49.21% of compromised websites were found with at least one website backdoor»; WordPress il 95,5% delle infezioni53 |
| Wordfence, 2024 | «just under one million distinct sites infected with malware»41 |
Quindi nell’anno di bonifiche più recente, metà dei siti violati aveva ancora una via per rientrare piazzata sul disco. Ripristini il database, aggiorni il plugin, e chi attacca rientra dal file che ha lasciato.
Non esiste una soluzione furba. Esiste quella noiosa e fatta come si deve, e la NSA l’ha messa per iscritto: «web applications should not have permission to write directly to a web accessible directory or modify web accessible code»51. Quella sola frase è il modello a livelli separati dell’inizio di questo articolo, detto da un’agenzia di intelligence.
| Dove si sbaglia | Il controllo che lo ferma |
|---|---|
| l’utente di runtime può scrivere il codice | codice di proprietà di un utente di deploy separato, in sola lettura per l’utente di runtime |
| gli upload finiscono dentro la web root | salvare gli upload «outside of the webroot», o su un altro server54 |
| PHP esegue qualunque cosa negli upload | nessuna esecuzione di script sui percorsi di upload a livello di web server, e «disable per directory configuration overrides on upload directories»54 |
| nessuno nota un file nuovo | monitoraggio dell’integrità dei file contro una copia nota e pulita51 |
| l’account del database può fare tutto | privilegio minimo sull’utente del database13 |
La guida di hardening di WordPress, per quel che vale, non parla mai di impedire a PHP di girare nella directory degli upload11. È per questo che la tabella cita OWASP e la NSA.
Nota cosa non c’è in quella tabella. Le impostazioni di hardening di PHP stesso. Il manuale è onesto al riguardo. disable_functions «can be circumvented and should not be considered a sufficient security measure for shared hosting environments», e open_basedir «is just an extra safety net, that is in no way comprehensive, and can therefore not be relied upon when security is needed»55. Quando la documentazione di un linguaggio ti dice che le sue manopole di sicurezza non sono confini di sicurezza, credici. Per questo il confine deve venire da fuori del processo.
Perfino php.net è stato violato
Se l’infrastruttura del progetto stesso fosse solida, potresti sostenere che il registro dipende da un problema difficile gestito bene. È stata violata due volte.
| Quando | Cosa è successo |
|---|---|
| dal 22 al 24 ottobre 2013 | «JavaScript malware was served to a small percentage of php.net users»; «two servers were compromised», metodo «unknown at this time»56 |
| 28 marzo 2021 | «two malicious commits were pushed to the php-src repo» a nome di due sviluppatori del core57 |
Quella del 2021 è quella che conta. Qualcuno ha inserito codice nell’albero dei sorgenti del linguaggio stesso, spacciandosi per le persone che lo mantengono. È stato scoperto. La risposta del progetto vale la pena di citarla perché è quella giusta, detta chiaramente: «maintaining our own git infrastructure is an unnecessary security risk», e i repository sono passati su GitHub57.
Merito a chi spetta: è stata una buona decisione, presa in fretta e spiegata apertamente. Ma guarda cosa ammette. Per anni, il sorgente canonico di un linguaggio che fa girare la maggior parte del web ha vissuto su un’infrastruttura gestita in proprio che il progetto stesso ha deciso essere un rischio che non doveva portarsi dietro.
Metà del web usa una versione che nessuno aggiorna
Tutto quanto sopra presume che il sito sia aggiornato. Moltissimi non lo sono.
php.net al momento supporta quattro rami. La 8.2 riceve solo correzioni di sicurezza, fino al 31 dicembre 2026. La 8.3, la 8.4 e la 8.5 sono il resto58. Tutto ciò che è più vecchio è a fine vita: la 8.1 dal 31 dicembre 2025, la 8.0 da novembre 2023, la 7.4 da novembre 202259.
Ora la quota misurata di quello che gira davvero:
| Non supportato oggi | Non supportato dal 1 gennaio 2027 | |
|---|---|---|
| Siti PHP, W3Techs6061 | 48,3% | circa 66% |
| Installazioni WordPress, wordpress.org62 | 34,7% | circa 58% |
La sola PHP 7.4, fuori supporto da quasi quattro anni, è circa un quinto di tutti i siti PHP che mostrano la loro versione. La pagina dei requisiti di WordPress chiede PHP 8.3, poi dice che WordPress «also works with PHP 7.4+», notando che quelle versioni «have reached their official End Of Life»63. Un vendor che gira ancora su una versione morta è un vendor che ha deciso di non farti spostare.
Due avvertenze oneste. W3Techs vede la versione solo sui siti che la dichiarano. E alcune distribuzioni Linux portano le correzioni nelle vecchie build di PHP, quindi «non supportato da php.net» non sempre vuol dire «non corretto». Ma PHP2Shell è la prova del nove. Stavolta il progetto ha pubblicato patch dei sorgenti per 7.4, 8.0 e 8.11, e qualcuno deve comunque compilarle, distribuirle e installarle. Su un hosting condiviso che gira su una versione che non appartiene a nessuno, quel qualcuno è nessuno.
Io ci ho rinunciato. Dovresti valutare di andartene anche tu.
Scrivevo PHP. Dopo Pulsant ho rinunciato al linguaggio, per i problemi che causava e il lavoro che quei problemi generavano. Non un singolo brutto incidente. Anni delle stesse due cause, sito dopo sito, e la bonifica che ricadeva su chiunque fosse di turno.
Quindi lo dico chiaro. Se la scelta è tua, valuta di andartene. Oggi esistono strumenti migliori per questo, e Go è il primo che ti indicherei.
Non perché è di moda. Perché toglie, di default, la maggior parte di quello che questo articolo ha contato:
| Il solito sito PHP | Un servizio Go | |
|---|---|---|
| Memory safety | motore scritto in C, 288 CVE di corruzione della memoria | memory safe per progetto; la NSA e la CISA lo nominano entrambe1819 |
| Eseguire il codice | analizzato e compilato di nuovo a ogni richiesta se OPcache non è caricato, un’estensione che prima della 8.5 aggiungi tu; poi eseguito da un interprete scritto in C; un JIT dalla 8.0, spento di default6465 | compilato una volta, in anticipo, in codice macchina nativo66 |
| Servire una richiesta | il web server passa ogni richiesta a un interprete | un solo binario compilato risponde da sé all’HTTP |
| Un file lasciato nella web root | un file .php gira appena qualcuno lo richiede | niente esegue un file dal disco per via del suo percorso |
| Output HTML | echo scrive grezzo; l’escape è una funzione che devi ricordarti | html/template fa l’escape di default, in base al contesto67 |
| SQL | i prepared statement esistono in PDO, se li usi | il modo documentato passa i parametri come argomenti68 |
| Falle note in ciò da cui dipendi | lo scopri dalle notizie | govulncheck segnala solo quelle che il tuo codice chiama davvero69 |
| Dove stanno i pezzi | codice, configurazione e upload in un unico albero scrivibile | un binario in sola lettura, con configurazione e upload altrove |
Compilato conta due volte. È più veloce: i programmi Go «are compiled ahead of time to native machine code», senza una macchina virtuale sotto, e uno dei suoi obiettivi di progetto dichiarati è «to approach the performance of C for comparable programs»66. Ed è più sicuro, perché non c’è un interprete nel percorso della richiesta che analizza codice a runtime, e nessun motore in C da 757 CVE tra la rete e il tuo programma. PHP, lasciato a sé stesso, fa il contrario. Senza OPcache carica, analizza e compila ogni script a ogni richiesta, senza motivo, migliaia di volte al minuto su un sito trafficato. OPcache esiste per fermare questo, «removing the need for PHP to load and parse scripts on each request»64. Ma non è attivo di serie. Fino alla 8.4 compresa è un’estensione condivisa separata che qualcuno deve caricare con zend_extension e configurare. Solo PHP 8.5 lo integra: «The Opcache extension is now always built into the PHP binary and is always loaded»70. L’RFC del progetto per quella modifica dice «running PHP in production without OPcache is generally considered a mistake»71. W3Techs mette la 8.5 sul 4,5% dei siti PHP 860, quindi per quasi tutto quello che gira oggi la soluzione al compilare ogni script a ogni richiesta è ancora un’aggiunta che qualcuno ha dovuto ricordarsi. E anche quando è caricato, quello che mette in cache è bytecode che l’interprete in C deve eseguire. Go fa la compilazione una volta, prima ancora che il programma veda una richiesta.
Più veloce e più sicuro, a patto che sia scritto come si deve. Quest’ultima condizione è tutto il contenuto dei prossimi paragrafi.
Il pacchetto di template di Go riassume il suo design in una riga: genera «HTML output safe against code injection», e «The escaping is contextual, so actions can appear within JavaScript, CSS, and URI contexts.»67 La sua guida ai database è altrettanto chiara: «You can avoid an SQL injection risk by providing SQL parameter values as sql package function arguments.»68 Quelli sono i default. In PHP sono cose che devi sapere di dover andare a prendere.
La riga che sottolineerei è quella del file lasciato. Metà dei siti violati che Sucuri ha bonificato nel 2023 aveva ancora una backdoor sul disco53, e funziona solo perché l’interprete esegue qualunque script riesca a raggiungere. Un servizio compilato non va in cerca di script. Non c’è niente a cui un file lasciato lì possa attaccarsi.
Ora la parte onesta, perché un linguaggio non è una cura. Go è più memory safe, non perfettamente. Il suo stesso modello di memoria dice che una data race su uno slice, una map o un valore interface «can in turn lead to arbitrary memory corruption»72, e Go fornisce lo strumento per scovarla. Compila con -race, o esegui go test -race, e il binario viene compilato con un rilevatore che segnala una race nel momento in cui avviene. Trova le race a runtime e non in fase di compilazione, e «can’t find races in code paths that are not executed», quindi va messo in ogni esecuzione dei test e sotto un carico realistico73. PHP non ha niente di simile. Tenere la memoria di una richiesta lontana dalla successiva è lasciato interamente al motore, e PHP2Shell è quel motore che sbaglia: memoria liberata da una richiesta, letta dalla successiva sullo stesso worker6. A parte questo, Go ferma la classe di corruzione della memoria che questo articolo ha contato, e rende il modo sicuro quello facile per altre due. Non ferma un controllo di login rotto, un test dei permessi mancante o una query costruita incollando stringhe se insisti a farlo. Go pubblica anche i suoi advisory di sicurezza, tramite il suo database delle vulnerabilità69. E un servizio Go che gira come root da una directory scrivibile ha comunque un deployment fatto male.
Quello che cambia è il default. Il default di PHP è un processo unico che tiene tutto. Il default di Go è un programma che fa un solo lavoro, che è la divisione dell’inizio di questo articolo con la maggior parte del lavoro già fatta. Se Go non va bene per il tuo team, Rust è l’altra via d’uscita. Entrambi compilano in anticipo in codice nativo. Rust gira «with no runtime or garbage collector»74, e compilatore e runtime di Go sono «implemented in Go and assembler, without C» dalla Go 1.575.
Anche C# e Java sono nella lista memory safe delle agenzie18, ma non sono una via d’uscita dal problema da cui è partito questo articolo. Ognuno gira su una macchina virtuale scritta in C++. HotSpot di OpenJDK è «around 3000 C/C++ header and source files, comprising more than 1.2 million lines of code»76, e il garbage collector e il compilatore JIT di .NET sono sorgenti C++ nell’albero di CoreCLR77. È la stessa forma di PHP: un grosso motore nativo tra la rete e il tuo codice. E Java carica codice in un’applicazione in esecuzione per progetto. Il suo class loader standard esiste «to load classes and resources from a search path of URLs referring to both JAR files and directories»78, e Log4Shell l’ha trasformato in esecuzione remota di codice: chi controllava un messaggio di log «can execute arbitrary code loaded from LDAP servers»79. È finito dritto nel catalogo della CISA26. È la stessa porta di PHP, con più cerimonie davanti.
Quindi scegli Go o Rust. Sposta prima il back end, un endpoint alla volta, e lascia il front end PHP senza niente che valga la pena rubare finché non può andarsene anche lui.
Se fai ancora il deployment così, puoi chiamarti un professionista?
Sopra ci sono abbastanza prove perché questa abbia smesso di essere un’opinione. Quindi ecco la domanda, posta direttamente. Se fai ancora il deployment di PHP come un unico processo che tiene il codice, le credenziali e una web root scrivibile, puoi chiamarti un professionista?
Dipende da quale di tre persone sei. E sapere quale non è qualcosa che ti capita. Assicurarti di saperlo è il lavoro.
Hai un vincolo reale, e l’hai messo per iscritto. Un prodotto da cui l’azienda dipende esiste solo in PHP. Una migrazione è stata preventivata ed è nel budget dell’anno prossimo. Va bene. Questo è professionale, a patto che il motivo sia su carta con una data accanto, che l’utente di runtime non possa scrivere il codice, che gli upload non possano essere eseguiti, che l’account del database sia ridotto all’osso e che tu abbia applicato la patch per PHP2Shell questa settimana. Stai correndo un rischio noto di proposito, con i muri che puoi metterci attorno.
Nessuno te l’ha mai detto. Nessuno ti ha mostrato il registro, e il tutorial su cui hai imparato metteva tutto in una directory. È una lacuna, e tutti hanno lacune. Smette di essere una lacuna nel momento in cui hai letto fin qui.
Lo sai, e lo costruisci lo stesso. Hai visto i numeri, o abbastanza di loro. Sai che la password del database sta nella web root e che la web root è scrivibile. Fai il deployment così perché è più veloce, perché il cliente non pagherà per qualcosa di meglio, e perché nessuno ti ha mai chiesto di giustificarlo. È il caso a cui mira questa domanda. La mancanza non è la lacuna nelle tue conoscenze. È costruire sopra una lacuna che hai già visto e che non sei mai tornato a chiudere.
Ci siamo passati tutti. Restarci per scelta è la parte che non si può difendere.
La porta è sempre stata aperta
Quello che mi colpisce leggendo questo registro non è che PHP abbia dei bug. Ogni linguaggio ne ha. È quanto poco sia mai stato una sorpresa.
Il progetto sapeva che register_globals era pericoloso nel 2002 e l’ha tolto nel 2012. Il suo manuale ti dice di non fidarti di unserialize(), di non fidarti di disable_functions, di non fidarti di open_basedir. La sua stessa documentazione dice che uno script sotto mod_php può raggiungere il database senza password. Le agenzie dicono da anni che il linguaggio con cui è costruito è da dove vengono due terzi dei bug di memoria. Ogni avvertenza è lì, per iscritto, da parte di chi dovrebbe saperlo.
E ha continuato a vincere lo stesso, perché era economico. Economico da ospitare, economico da imparare, economico da vendere a un cliente che voleva un sito web entro venerdì. Una directory, un processo, una password in un file, e un sito che funzionava. Il prezzo era un piano di hosting condiviso. Quello che costava non è mai comparso in fattura: le bonifiche, le backdoor lasciate sul disco, i numeri di carta dei clienti sottratti da PHP malevolo, la finestra di cinque ore tra la divulgazione e l’attacco.
È la parte per cui non ho pazienza. Non i bug. La decisione, presa più e più volte da gente che sapeva come stavano le cose, che la via economica andava bene perché nessuno controllava. Uno standard è la cosa che mantieni quando nessuno controlla. La divisione tra front end e back end, il codice in sola lettura, l’account del database ridotto all’osso: niente di tutto ciò è nuovo, niente è costoso, e tutto avrebbe trasformato buona parte degli incidenti qui sopra in niente di cui valga la pena scrivere.
PHP2Shell non è la fine di questo registro. È solo la voce di questa settimana. Il linguaggio lo correggerà, gli hosting distribuiranno l’aggiornamento prima o poi, e la quota di versioni salirà come fa sempre, lentamente. Quello che decide se il prossimo ti costerà qualcosa non è PHP. È se hai costruito i muri che non ti ha mai dato, o se sei passato a qualcosa che li ha già.
PHP — News archive 2026, 21st October — «PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 fix two critical vulnerabilities that can allow unauthenticated remote code execution»; «We consider the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs»; «There are no complete mitigations, updating is the only safe choice.» ↩︎ ↩︎ ↩︎
Wiz Research — PHP2Shell — 21 ottobre 2026; «Every PHP version released in the last decade is affected by at least one of these vulnerabilities, going back to version 5.4»; «All of the disclosed vulnerabilities are memory-safety issues». ↩︎
AWS Security Blog — PHP2Shell exploitation prior to public disclosure in MadPot — un tentativo di sfruttamento registrato il 17 ottobre 2026. ↩︎
watchTowr — PHP2Shell FAQ — sfruttamento osservato in circolazione il 21 ottobre 2026. ↩︎
NVD — CVE-2026-109618 — la gestione dell’errore di memoria esaurita lascia dati della richiesta inizializzati a metà che la pulizia tratta come validi; esecuzione remota di codice. ↩︎
NVD — CVE-2026-109619 — memoria della richiesta usata dopo essere stata liberata; esecuzione remota di codice; colpite le versioni dalla 5.4.0. ↩︎ ↩︎
PHP manual — Installed as an Apache module — «When PHP is used as an Apache module it inherits Apache’s user permissions»; «a malicious script could access and modify the database, even without a username and password». ↩︎
PHP manual — Apache 2.x on Unix systems — «The mod_php approach embeds PHP directly into every Apache httpd worker process.» ↩︎ ↩︎
WordPress — wp-config.php — si trova nella radice della directory di WordPress e contiene le informazioni di connessione al database. ↩︎
WordPress — Changing file permissions — wp-config.php «is initially created with 644 permissions, and it’s a hazard to leave it like that». ↩︎
WordPress — Hardening WordPress — privilegi del database, permessi dei file; nessuna indicazione su come bloccare l’esecuzione di PHP negli upload. ↩︎ ↩︎
OWASP — Database Security Cheat Sheet — «The application’s backend database should be isolated from other servers»; un segmento di rete interno dedicato. ↩︎
PHP manual — Database design — «Applications should never connect to the database as its owner or a superuser.» ↩︎ ↩︎
PHP manual — FastCGI Process Manager — pool che avviano worker «with different uid/gid/chroot/environment». ↩︎
NVD CVE API,
virtualMatchString=cpe:2.3:a:php:php— interrogata il 23 ottobre 2026: 757 CVE. Corruzione della memoria contata come CWE-119, 120, 121, 122, 125, 129, 131, 189, 190, 191, 415, 416, 476, 680, 787, 824, 843 o 908: 288. Compromissione remota completa contata come CVSS 3.xAV:N/PR:N/UI:N/C:H/I:H, oppure CVSS 2 via rete, nessuna autenticazione, impatto completo su riservatezza e integrità dove non esiste un punteggio 3.x: 172. ↩︎ ↩︎Month of PHP Bugs, php-security.org, Wayback Machine — «During March 2007 old and new security vulnerabilities in the Zend Engine, the PHP core and the PHP extensions will be disclosed on a day by day basis.» ↩︎
The Register — Stefan Esser interview, 7th February 2007 — fondatore dell’Hardened-PHP Project, da poco uscito dal PHP Security Response Team: «I dislike the ways bugs are handled». ↩︎
NSA — Software Memory Safety, November 2022, Wayback Machine — «a strategic shift from programming languages that provide little or no inherent memory protection, such as C/C++, to a memory safe language when possible.» Inoltre: «Examples of memory safe language include C#, Go, Java®, Ruby™, Rust®, and Swift®.» ↩︎ ↩︎ ↩︎
CISA and partners — The Case for Memory Safe Roadmaps, December 2023 — scritto insieme, tra gli altri, all’NCSC del Regno Unito; «two-thirds of reported vulnerabilities in memory unsafe programming languages still relate to memory issues.» ↩︎ ↩︎
NVD — CVE-2014-8142 — use-after-free in
process_nested_datadurante unserialize. ↩︎NVD — CVE-2015-0231 — use-after-free in unserialize che «exists because of an incomplete fix for CVE-2014-8142». ↩︎
NVD — CVE-2016-5771 — use-after-free in SPL innescato tramite unserialize e garbage collection. ↩︎
PHP manual — unserialize — «Do not pass untrusted user input to unserialize() regardless of the options value of allowed_classes.» ↩︎
NVD — CVE-2019-11043 — «in certain configurations of FPM setup it is possible to cause FPM module to write past allocated buffers … opening the possibility of remote code execution.» ↩︎
PHP 7 ChangeLog — corretto il 24 ottobre 2019 nelle 7.3.11, 7.2.24 e 7.1.33, bug #78599. ↩︎
CISA — Known Exploited Vulnerabilities catalogue — feed JSON versione 2026.10.21, 1.754 voci; 81 per PHP o applicazioni scritte in PHP per vendor e prodotto; uso da parte di ransomware come registrato nel feed. ↩︎ ↩︎ ↩︎
The PHP Foundation — PHP core security audit results, 10th April 2025 — «The audit identified 27 issues, with 17 having security implications». ↩︎
PHP 4 ChangeLog — 4.2.0, 22 aprile 2002: «register_globals defaults to ‘off’ now». ↩︎
PHP manual — Using Register Globals, Wayback Machine — «DEPRECATED as of PHP 5.3.0 and REMOVED as of PHP 5.4.0»; «the most controversial change in PHP». ↩︎ ↩︎
PHP manual — Magic Quotes, Wayback Machine — «DEPRECATED as of PHP 5.3.0 and REMOVED as of PHP 5.4.0». ↩︎
PHP manual — Deprecated features in PHP 5.5.x, Wayback Machine — «The preg_replace() /e modifier is now deprecated.» ↩︎
PHP manual — Pattern Modifiers, Wayback Machine —
e«DEPRECATED in PHP 5.5.0, and REMOVED as of PHP 7.0.0.» ↩︎PHP manual — Deprecated features in PHP 7.4 — «The allow_url_include ini directive is deprecated.» ↩︎
PHP manual — Backward incompatible changes in PHP 8.0 — i metadati phar «will no longer be automatically unserialized, to fix potential security vulnerabilities due to object instantiation, autoloading, etc.» ↩︎ ↩︎
PHP RFC — Saner string to number comparisons — implementata in PHP 8.0; «the most notable of which is that 0 == “foobar” returns true.» ↩︎ ↩︎
Sam Thomas, Black Hat USA 2018 — It’s A PHP Unserialization Vulnerability Jim, But Not As We Know It — le operazioni sui file su percorsi
phar://deserializzano i metadati. ↩︎Patchstack — State of WordPress Security in 2026 — dati 2025: 11.334 nuove vulnerabilità, 91% nei plugin, 6 nel core, 46% non corrette in tempo per la divulgazione, mediana di 5 ore allo sfruttamento di massa. ↩︎ ↩︎
W3Techs — WordPress — «58.3% of all the websites whose content management system we know. This is 39.6% of all websites.» ↩︎
W3Techs — PHP — «PHP is used by 69.3% of all the websites whose server-side programming language we know.» Letto il 23 ottobre 2026. Versioni principali tra i siti PHP: la 8 è il 65,3%, la 7 il 26,9%, la 5 il 7,7%. ↩︎
Patchstack — State of WordPress Security in 2025 — dati 2024: 7.966 nuove vulnerabilità, 96% nei plugin, 7 nel core, 33% non corrette in tempo per la divulgazione. ↩︎ ↩︎
Wordfence — 2024 Annual WordPress Security Report — 8.223 vulnerabilità, un aumento del 68%; «Roughly 35% of the vulnerabilities disclosed in 2024 remain unpatched in 2025»; «just under one million distinct sites infected with malware». ↩︎ ↩︎ ↩︎
Mark Maunder — Zero day vulnerability in many WordPress themes, 1st August 2011 — timthumb.php incluso in «many commercial and free themes»; chi attaccava poteva «upload and execute arbitrary PHP code». ↩︎
Sucuri — RevSlider vulnerability leads to massive WordPress SoakSoak compromise, 15th December 2014 — «compromising over 100,000 WordPress sites». ↩︎
Wordfence — Mossack Fonseca breach, Revolution Slider possible cause, 7th April 2016, Wayback Machine — «may have been breached via a vulnerable version of Revolution Slider». ↩︎
Sucuri — Content injection vulnerability in WordPress REST API, 1st February 2017 — «allows an unauthenticated user to modify the content of any post or page»; attiva di default su 4.7.0 e 4.7.1. ↩︎
Sucuri — WordPress REST API vulnerability abused in defacement campaigns, 6th February 2017 — «Google alone shows 66,000+ pages compromised», per una sola campagna. ↩︎
Wordfence — Rapid growth in REST API defacements, 10th February 2017, Wayback Machine — le pagine defacciate indicizzate da Google sono passate «from 1,496,020 to 1,893,690»; il conteggio precedente di Sucuri era 66.000. ↩︎
Wordfence — 700,000 WordPress users affected by zero-day in File Manager plugin, 1st September 2020, Wayback Machine — «a WordPress plugin with over 700,000 active installations». ↩︎
Patchstack — SureTriggers vulnerability exploited within 4 hours, 10th April 2025 — creazione di un amministratore senza autenticazione; «exploitation attempts observed within hours after disclosure». ↩︎
CISA — Compromised Web Servers and Web Shells, TA15-314A — «The most commonly observed web shells are written in languages that are widely supported, such as PHP and ASP.» ↩︎
NSA and ASD — Detect and Prevent Web Shell Malware, April 2020, Wayback Machine — «web applications should not have permission to write directly to a web accessible directory or modify web accessible code»; il monitoraggio dell’integrità dei file come ripiego. ↩︎ ↩︎ ↩︎
Sucuri — 2022 Website Threat Research Report — 43.374 siti bonificati; 69,63% con almeno una backdoor; 1.188.864 backdoor rimosse; 90% degli skimmer di carte in PHP malevolo. ↩︎ ↩︎
Sucuri — 2023 Hacked Website and Malware Threat Report — 39.594 siti bonificati; 49,21% con almeno una backdoor; WordPress il 95,5% delle infezioni. ↩︎ ↩︎
OWASP — File Upload Cheat Sheet — salvare gli upload «outside of the webroot»; «disable per directory configuration overrides on upload directories». ↩︎ ↩︎
PHP manual — Description of core php.ini directives —
disable_functions«can be circumvented»;open_basedir«can therefore not be relied upon when security is needed». ↩︎PHP — News archive 2013, 24th October — malware servito dal 22 al 24 ottobre 2013; due server compromessi. ↩︎
PHP internals — Changes to Git commit workflow, 28th March 2021 — due commit malevoli inseriti in php-src; il server git.php.net dismesso e GitHub reso canonico. ↩︎ ↩︎
PHP — Supported versions — la 8.2 riceve correzioni di sicurezza fino al 31 dicembre 2026; 8.3, 8.4 e 8.5 supportate. Letto il 23 ottobre 2026. ↩︎
PHP — Unsupported branches — 8.1 a fine vita il 31 dicembre 2025, 8.0 il 26 novembre 2023, 7.4 il 28 novembre 2022. ↩︎
W3Techs — PHP version 8 — quote delle sottoversioni all’interno di PHP 8; combinate con le quote delle versioni principali danno il 48,3% dei siti PHP su versioni non supportate. ↩︎ ↩︎
W3Techs — PHP version 7 — la 7.4 è il 73,4% dei siti PHP 7. ↩︎
WordPress — Statistics — versioni di PHP dei siti WordPress che riportano a wordpress.org; 34,7% sotto la 8.2. Letto il 23 ottobre 2026. ↩︎
WordPress — Requirements — «PHP version 8.3 or greater»; funziona con la 7.4+, che ha «reached their official End Of Life». ↩︎
PHP manual — OPcache introduction — «OPcache improves PHP performance by storing precompiled script bytecode in shared memory, thereby removing the need for PHP to load and parse scripts on each request.» Fino a PHP 8.4, un’estensione condivisa caricata tramite
zend_extension. ↩︎ ↩︎PHP manual — OPcache runtime configuration —
opcache.jitdisponibile dalla PHP 8.0.0, default «disable». ↩︎Go — Frequently Asked Questions — «Go programs are compiled ahead of time to native machine code»; il runtime «does not include a virtual machine»; «One of Go’s design goals is to approach the performance of C for comparable programs». ↩︎ ↩︎
Go — package html/template — «implements data-driven templates for generating HTML output safe against code injection»; «The escaping is contextual, so actions can appear within JavaScript, CSS, and URI contexts.» ↩︎ ↩︎
Go — Avoiding SQL injection risk — «You can avoid an SQL injection risk by providing SQL parameter values as
sqlpackage function arguments.» ↩︎ ↩︎Go — Vulnerability management — un database di vulnerabilità curato; govulncheck «only surfaces vulnerabilities that actually affect you, based on which functions in your code are transitively calling vulnerable functions». ↩︎ ↩︎
PHP manual — Backward incompatible changes in PHP 8.5 — «The Opcache extension is now always built into the PHP binary and is always loaded. The INI directives opcache.enable and opcache.enable_cli are still honored.» ↩︎
PHP RFC — Make OPcache a non-optional part of PHP — implementata in PHP 8.5; «running PHP in production without OPcache is generally considered a mistake». ↩︎
Go — The Go Memory Model — le race su valori di più parole «can in turn lead to arbitrary memory corruption»; ThreadSanitizer tramite
go build -racesegnala le race. ↩︎Go — Data Race Detector — esegui i test con
go test -race; «The race detector only finds races that happen at runtime, so it can’t find races in code paths that are not executed.» ↩︎Rust — rust-lang.org — «Rust is blazingly fast and memory-efficient: with no runtime or garbage collector». ↩︎
Go 1.5 Release Notes — «The compiler and runtime are now implemented in Go and assembler, without C.» ↩︎
OpenJDK — The HotSpot Group — «around 3000 C/C++ header and source files, comprising more than 1.2 million lines of code». ↩︎
dotnet/runtime — src/coreclr — il garbage collector (
gc/gc.cpp) e il JIT (jit/compiler.cpp) sono in C++. ↩︎Java SE 21 — URLClassLoader — «to load classes and resources from a search path of URLs referring to both JAR files and directories». ↩︎
NVD — CVE-2021-44228 — «An attacker who can control log messages or log message parameters can execute arbitrary code loaded from LDAP servers»; aggiunta al KEV della CISA il 10 dicembre 2021. ↩︎