Dove il software è debole, come quella debolezza è stata sfruttata, e cosa puoi controllare e cambiare tu stesso. Con documenti pubblici, bollettini di sicurezza e i documenti dei fornitori stessi.
Alcuni software hanno una lunga storia di intrusioni.
Quella storia è pubblica. Chiunque può leggerla, contarla e verificarla.
Questi articoli leggono quella storia e dicono cosa significa per te.
Trattano:
Quante volte un prodotto ha avuto falle gravi, contate anno per anno.
Quali falle fanno entrare un attaccante senza password.
Come il modo in cui un prodotto viene di solito installato peggiora ogni falla.
Cosa puoi controllare sui tuoi sistemi, e cosa cambiare.
Ogni cifra rimanda alla sua fonte, così puoi controllarla da solo.
In un sito statico non c'è niente da scassinare
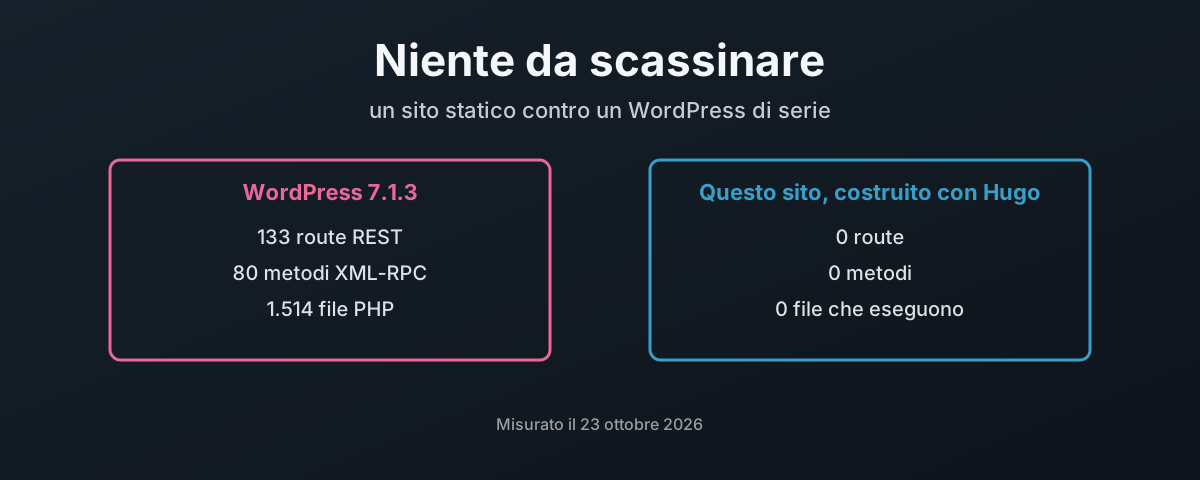
Questo blog è costruito con Hugo e servito come 6.343 file semplici, senza che nessun mio codice giri su alcuna richiesta. Di fronte, un WordPress 7.1.3 di serie misurato in un laboratorio podman: 133 route REST, 62 delle quali accettano scritture, 80 metodi XML-RPC, 1.514 file PHP, ognuno dei suoi 3.785 file scrivibile dall’utente stesso del web server, e un account di database con tutti i privilegi. Questo articolo conta entrambe le superfici d’attacco, spiega cosa fa il modello di sicurezza di Hugo al momento della build, ammette dove si sposta il rischio quando al momento del servizio non gira niente, comprese due lacune nel modo in cui era costruito questo sito, una delle quali ora chiusa, e spiega come costruire un sito statico offline, una volta sola, e caricare nient’altro che i file finiti.
PHP: ventinove anni a lasciare la porta aperta
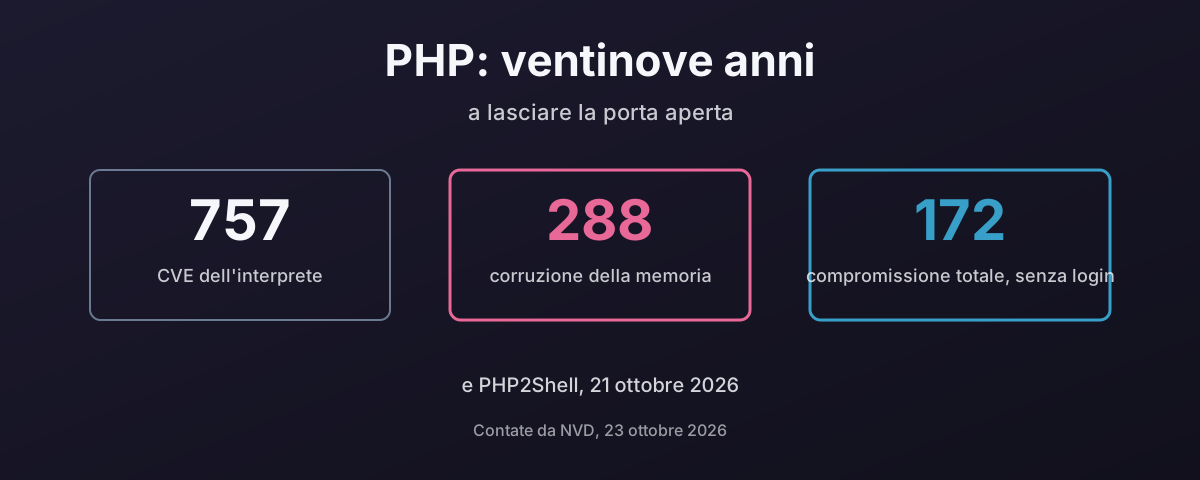
PHP2Shell, reso pubblico il 21 ottobre 2026, è un’esecuzione remota di codice senza autenticazione nell’interprete PHP stesso, in ogni versione fino alla 5.4, sfruttata prima che esistesse la patch. È l’ultima voce di un lungo elenco: 757 CVE contro l’interprete dal 1997, almeno 288 di corruzione della memoria e 172 classificate come compromissione remota completa senza login. Questo articolo conta quell’elenco da NVD e dal catalogo KEV della CISA, spiega perché un motore in C e un linguaggio che ci ha messo dieci anni a togliere register_globals fanno lo stesso errore due volte, guarda cosa fa WordPress ai numeri, come le web shell restano al loro posto e come fermarle, le due volte in cui è stato violato php.net stesso, la quota del web che gira ancora su versioni che nessuno aggiorna, e perché il deployment abituale, un unico processo che tiene i template, la logica, l’SQL e la password del database, trasforma ognuno di quei bug in tutto. E perché, avendo io stesso rinunciato a PHP, penso che dovresti valutare di lasciarlo per un linguaggio memory safe come Go.