Una console, molti clienti
Se gestisci Proxmox per conto di altri, ogni nuovo nodo è lo stesso lavoro fatto in modo leggermente diverso. Ogni cliente ha il suo paese, il suo fuso orario, le sue chiavi di root, il suo layout dei dischi, i suoi nomi degli host e la sua chiave di subscription. Sbagliane una su un nodo nuovo e lo scopri la prima volta che qualcuno fa login, o la prima volta che un audit chiede perché l’orologio è avanti di un’ora.
L’ho costruito per un cliente con esattamente questo problema, e quello che chiedeva era piacevolmente semplice. Ogni sito si costruisce con i suoi nomi, la sua password di root e le sue chiavi SSH. Al sito nessuno fa niente di furbo: montano un server nel rack, lo collegano alla VLAN giusta e lo accendono. Nessuno raccoglie numeri di serie, e nessuno scrive un file di risposta per macchina. E un server aggiunto in quel modo finisce nel cluster già esistente del sito.
| Cosa volevano | Cosa lo realizza qui |
|---|---|
| nomi, password e chiavi del sito | una risposta preparata per sito, scelta dal token di quel sito |
| collegalo alla VLAN giusta, accendilo e vattene | discovery DNS, iPXE, e Caddy che sceglie il token dalla subnet di origine |
| niente seriali, niente file di risposta per macchina | le risposte filtrano solo sul prodotto; il sito viene dalla rete |
| il nuovo server entra nel cluster esistente | non in questo articolo: PDM non ha un hook di primo avvio, vedi sotto |
Questo articolo copre le prime tre: portare un server nudo dall’accensione a un nodo Proxmox installato con le impostazioni del sito giusto. Quella metà è quella che salta fuori per quasi chiunque abbia più di un sito, MSP o no, quindi vale la pena averla da sola. L’ingresso nel cluster è un lavoro separato, e la sezione sull’hook di primo avvio mancante spiega perché PDM non può ancora farlo per te.
Proxmox Datacenter Manager (PDM) 1.1 ha aggiunto il pezzo che mancava1. Ora può fare da server di risposte per l’installer automatico di Proxmox, così una macchina nuda si avvia, dichiara cos’è, riceve indietro una risposta preparata e si installa da sola senza nessuno alla console. Per un managed service provider (MSP) che usa già PDM come console di gestione, è il posto ovvio dove tenere le impostazioni di installazione di ogni cliente.
Quello che non vuoi è un server PXE per cliente. Ognuno è un server Trivial File Transfer Protocol (TFTP), una configurazione DHCP, un insieme di file di boot e una ISO da rifare ogni volta che Proxmox rilascia una point release. Dieci clienti sono dieci di questi da tenere aggiornati. Non scala. L’obiettivo qui è un solo ambiente PXE, un’immagine di boot, un record DNS e un PDM, con ogni sito che riceve comunque la sua risposta.
PDM 1.1 fa da solo gran parte della strada. Resta corto in due punti, ed entrambi vanno conosciuti prima di pianificare un rollout intorno a lui: non ha modo di abbinare una risposta a un sito, e non ha modo di dare a un nuovo nodo uno script di primo avvio. Questo articolo dimostra entrambe le cose dal sorgente stesso di PDM, aggira la prima e costruisce il tutto sul PDM del mio lab con la 1.1.9, con il proxy irrobustito in modo che le parti che custodiscono segreti restino chiuse.
Cosa ti dà PDM 1.1
La funzione si trova in Remotes → Automated Installations e ha tre parti: installazioni, risposte preparate e token di autenticazione2.
Una risposta preparata è la versione PDM dell’answer.toml dell’installer, compilata tramite un modulo invece che scritta a mano.
| Parte | Cosa fa | Dettaglio che conta |
|---|---|---|
| Risposte preparate | paese, tastiera, fuso orario, hash della password di root, chiavi SSH, rete, layout dei dischi, chiave di subscription, azione post-installazione | generate da zero a ogni richiesta |
| Filtri di destinazione | decidono quale macchina riceve quale risposta | JSON Pointer nelle informazioni di sistema dell’installer, glob per il valore3 |
| Template | MiniJinja nei campi FQDN, email dell’amministratore, IP, gateway e DNS | contatori come installation_nr salgono ogni volta che una risposta viene servita4 |
| Token di autenticazione | l’installer invia Authorization: Bearer <name>:<secret> | un tipo di token separato dai token API di PDM; ogni risposta elenca i token che accetta2 |
| Installazioni | un record per richiesta, con le informazioni di sistema complete | passa da in corso a finita quando il webhook post-installazione richiama |
| Permessi | Sys.Audit per guardare, Sys.Modify per modificare | entrambi su /system/auto-installation4 |
Il lato installer c’è da un po’.
Il comando proxmox-auto-install-assistant prepare-iso costruisce una ISO che scarica la sua risposta via HTTP, e dalla ISO di Proxmox VE 9.2 sa anche produrre il kernel, l’initrd, la ISO e il boot.ipxe di cui iPXE ha bisogno per avviare il tutto via rete5.
I contatori sono la parte che un answer.toml autonomo non ha.
Una sola risposta preparata numera ogni host che costruisce, dove un file statico andrebbe copiato per ogni macchina.
È un vero passo avanti, ed è comunque una prima versione.
Il modulo non è ancora alla pari con il file di risposta autonomo6, e un’area manca del tutto: nella 1.1 non c’è uno script di primo avvio, in nessuna forma7.
Quella lacuna, e il sito su cui non sa abbinare, sono le prossime due sezioni.
Non sa abbinare sul sito
PDM sceglie una risposta confrontando i filtri con le informazioni di sistema che l’installer invia. Quindi la domanda è cosa c’è in quel documento, perché tutto ciò che non c’è non può essere abbinato.
| Chiave | Cosa contiene | Potrebbe indicare il sito? |
|---|---|---|
product | fullname, product (pve, pbs, pmg), enable_btrfs | no |
iso | release, isorelease | no |
dmi | sistema, scheda madre e chassis: nome, seriale, UUID, SKU, asset tag | solo se qualcuno ha scritto il sito nell’asset tag |
network_interfaces | una lista di {link, mac} | solo tramite un inventario che tieni tu |
È tutto qui8,9. Non c’è un indirizzo, non c’è un hostname, non c’è un’opzione DHCP, niente su dove è collegata la macchina.
I campi del Desktop Management Interface (DMI) sembrano promettenti finché non ne leggi di veri.
Ogni installazione del mio lab è tornata con il nome di sistema Standard PC (Q35 + ICH9, 2009) e seriale e asset tag vuoti.
I server veri li compilano, ma con quello che ci ha messo il produttore e non con il nome del tuo cliente, e abbinare su seriali o indirizzi MAC funziona solo se tieni una lista di ogni chassis che installerai mai, che è esattamente la contabilità che tutto questo doveva eliminare.
Per host, sì. Per sito, no.
Quindi a quale rete è collegata la macchina? PDM non lo scopre mai. L’installer ha in mano il suo lease DHCP quando invia, e l’unico fatto che un MSP conosce con certezza su un nodo nuovo è proprio quello che lascia indietro. L’abbinamento sull’indirizzo di origine, IPv4 o IPv6, è una richiesta di funzionalità aperta, e l’ho aperta io stesso come bug 826310.
C’è un secondo limite nascosto nelle regole di selezione, e il mio lab ci è finito dritto dentro.
Il token viene controllato per primo, e vengono considerate solo le risposte autorizzate su quel token, compreso il default4.
PDM permette esattamente una risposta di default in tutto il sistema.
Quindi non puoi dare a ogni sito un ripiego tutto suo con il flag di default.
Il mio lab aveva una risposta di default chiamata fallback su un token tutto suo, e non è mai stata servita nemmeno una volta, perché niente invia mai quel token.
A ogni sito serve invece un filtro pigliatutto sul suo token, come /product/product=*, messo per ultimo nel file.
Altre due cose dallo stesso codice vale la pena tenerle a mente quando fai debug:
- Vince la prima corrispondenza, nell’ordine del file, e una seconda corrispondenza produce solo un warning nel log. È la regola dalla 1.1.111.
- Un filtro abbina solo stringhe.
/product/enable_btrfsè un booleano e non abbina mai niente, e un array ha bisogno di un indice, come in/network_interfaces/0/mac.
Sulla 1.1.9 un token sconosciuto o scaduto riceve un 401 dopo un ritardo deliberato di circa mezzo secondo e non lascia traccia.
Un token valido senza nessuna corrispondenza riceve un 400 con il corpo no answer file found, e quel tentativo viene registrato, con le informazioni di sistema complete.
Quel record è il modo più veloce per leggere i seriali e gli indirizzi MAC veri di un nuovo chassis prima di scrivergli un filtro.
Non sa eseguire uno script di primo avvio
L’installer di per sé supporta un hook di primo avvio.
Una risposta può contenere una sezione [first-boot] con source = "from-iso" o "from-url", un ordinamento tra before-network, network-online o fully-up, e un’impronta del certificato facoltativa9.
prepare-iso --on-first-boot incorpora uno script nella ISO per il caso from-iso.
PDM quella sezione non la invia mai.
Mai.
Il tipo di risposta dell’installer ha il campo, first_boot: Option<FirstBootHookInfo>12.
La risposta preparata di PDM non ha nessun campo per questo, e il codice che costruisce la risposta a partire da essa scrive first_boot: None incondizionatamente4.
Non c’è niente nel modulo, niente nell’API e niente nel file di configurazione che potresti aggiungere a mano.
È una richiesta di funzionalità aperta, il bug 7699, aperto a giugno 2026 e ancora non assegnato mentre scrivevo7.
Quasi cinque mesi dopo non ha ricevuto nessuna risposta da Proxmox, e neanche il 8263.
Quel silenzio è la parte preoccupante. Chi si è preso il tempo di scrivere come il tuo prodotto potrebbe essere migliore merita una risposta, anche se la risposta è no, ed è normale cortesia professionale.
A maggior ragione quando chi scrive sono clienti paganti e partner, che stanno già mettendo soldi nel prodotto prima di metterci anche il loro tempo.
E lo script sulla ISO non ti salva.
L’installer prepara il servizio di primo avvio solo if let Some(first_boot) = &answer.first_boot, ed è l’unico percorso che legge mai il file incorporato13.
prepare-iso non dà nessun avviso quando incorpori uno script che nessuna risposta chiederà mai.
Sta sulla ISO e non fa niente.
Per un MSP conta più che per chiunque altro.
Un nodo uscito dall’installer è un sistema nudo con una password di root in hash e qualche chiave SSH.
Non è un remote di PDM, non è in un cluster, e non ha niente del tuo monitoraggio, dei tuoi repository o del tuo storage.
Nel mio lab i tre nodi hanno tutti finito e richiamato, e il remote SITEA in PDM andava comunque aggiunto a mano dopo.
Quindi qualunque cosa usi per finire un nodo, che sia Ansible o altro, deve essere avviata da fuori: dal webhook post-installazione, da un job che osserva la lista Installations, o da una persona. Lo lascio lì. Questo articolo parla di come far servire ogni sito da un solo ambiente PXE, e la lacuna del primo avvio è un limite intorno a cui pianificare, non uno che coprirò qui con una pezza.
Il token è il sito
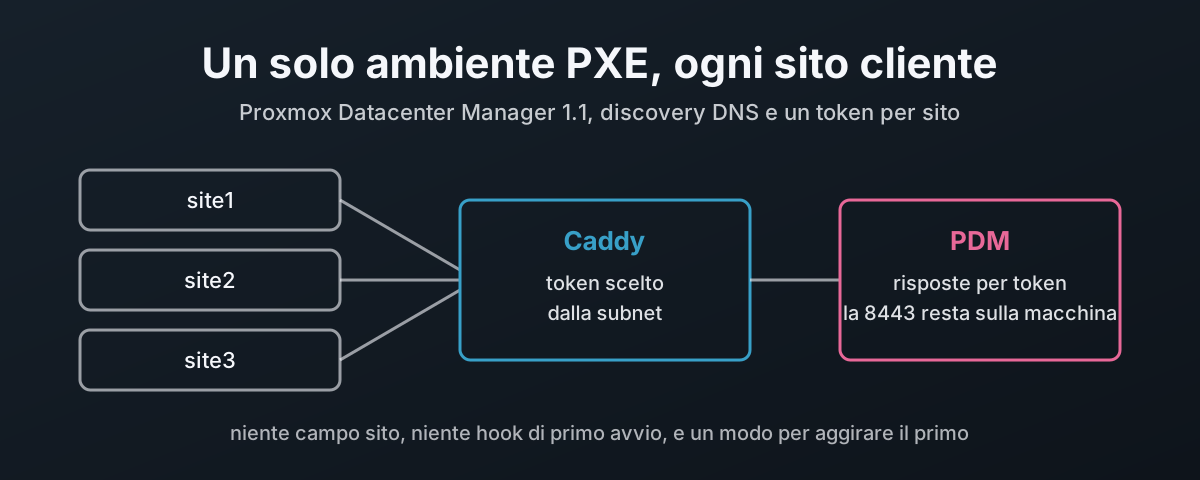
PDM non vede il sito, ma delimita le risposte per token, e un token è solo un header. Chi imposta l’header sceglie quale insieme di risposte l’installer può ottenere. Tutto il trucco è qui.
Quindi metti davanti a PDM qualcosa che sappia da dove arriva la richiesta:
- L’immagine di boot porta un catch token,
catch-all:not-a-secret, che è lo stesso in ogni immagine ed è pubblicato proprio qui. Non è un token di PDM e da solo non apre niente. - Un reverse proxy Caddy davanti a PDM guarda la subnet di origine di una richiesta di risposta che porta il catch token, e sostituisce l’header con il vero token di quel sito.
- PDM vede
site2-2026q4:<secret>e offre solo le risposte di site2.
Il segreto non si avvicina mai all’immagine di boot, quindi una chiavetta USB persa o una ISO copiata non danno niente a nessuno. Ruotare il token di un sito è una modifica a Caddy, non una ricostruzione dell’immagine. E aggiungere un sito è una riga di configurazione di Caddy e un nuovo token in PDM.
Tutto si regge sull’onestà dell’indirizzo di origine, che è una proprietà della tua rete, non del proxy. Quel compromesso e gli altri sono esposti più sotto in «Cosa resta da decidere».
Come l’installer trova PDM senza un URL incorporato
Un’immagine per ogni sito funziona solo se l’immagine non porta nemmeno l’indirizzo di PDM. L’installer cerca l’URL della risposta in tre posti, in ordine14:
| Regola | Cosa fa il codice | Cosa significa per te |
|---|---|---|
| Ordine | un URL nella ISO vince; altrimenti DHCP; qualsiasi errore DHCP ricade sul DNS14 | costruisci l’immagine senza --url, e non inviare l’opzione 250 da nessuna parte |
| Nomi dei record | proxmox-auto-installer.<search domain> per l’URL, proxmox-auto-installer-cert-fingerprint.<search domain> per l’impronta | una zona, due record TXT |
| Dominio di ricerca | la prima riga search di /etc/resolv.conf, divisa su un singolo spazio | distribuisci esattamente un dominio; due diventano un unico nome non valido |
| Nessun dominio | fallisce con Could not find search domain in resolv.conf. | controlla che l’opzione DHCP 15 o 119 venga inviata |
| Valore TXT | dig txt +short, tolti tutti i ", poi rifilato | un valore TXT diviso in più stringhe lascia uno spazio nell’URL; tienilo come una sola stringa |
| Impronta | presa dal DNS solo quando anche l’URL viene dal DNS e non ce n’è una incorporata | pubblica l’impronta del certificato di PDM, che serve anche Caddy |
| Token | inviato come Authorization: Bearer <token>, conservato in chiaro sulla ISO9 | ed è per questo che l’immagine porta solo il catch token |
Il certificato che l’installer controlla è quello che risponde sulla 443. In questo design lì Caddy serve il certificato di PDM stesso, quindi un client vede sulla 443 lo stesso certificato che PDM ha sulla 8443, e c’è una sola impronta da pubblicare.
Costruirlo: PDM, file di boot e DNS
Gli esempi usano il dominio example.doc e tre siti, 10.10.50.0/24, 10.20.50.0/24 e 10.30.50.0/24.
.doc non è un vero dominio di primo livello, quindi sostituisci il tuo.
PDM, Caddy, dnsmasq e i file di boot stanno tutti su un solo host, pdm.example.doc a 10.10.50.10, e i siti remoti lo raggiungono tramite un relay DHCP sui loro gateway.
La gestione sta su 10.99.0.0/24 e, come tale, è l’unica rete che vede mai la UI web di PDM.
Token e risposte in PDM
In Remotes → Automated Installations → Authentication Tokens, aggiungi un token per sito e dagli una scadenza che corrisponda alla tua finestra di rollout.
Il nome non è segreto, e lo vedrai nei log, quindi fagli dire qualcosa: site1-2026q4.
Copia il segreto quando viene mostrato.
Poi aggiungi una risposta preparata per sito e per prodotto, autorizzata solo sul token di quel sito:
| Campo | site1, Proxmox VE |
|---|---|
| Token autorizzato | site1-2026q4 |
| Filtro di destinazione | /product/product=pve |
| Paese, tastiera, fuso orario | gb, en-gb, Europe/London |
| Accesso root | chiavi SSH, più una password impostata tramite il modulo, che PDM conserva e invia solo come hash4 |
| Rete | DHCP, nomi delle interfacce fissati |
| FQDN | {{ product.product }}-site1-{{ installation_nr }}.example.doc |
| Disco | il tuo layout, per esempio un mirror ZFS su due dischi indicati per nome |
| Webhook post-installazione | URL di base https://pdm.example.doc, con l’impronta del certificato di PDM |
Il contatore sale ogni volta che una risposta viene servita, tentativi ripetuti compresi, quindi i nomi possono saltare dei numeri. Il contatore del mio lab è a 4 dopo tre installazioni finite. Se ti servono nomi prevedibili, usa FQDN from DHCP e metti il nome host sulla prenotazione DHCP.
L’URL di base del webhook è l’unica impostazione che deve cambiare per questo design. Viene naturale puntarlo a PDM stesso sulla porta 8443, ed era così nel mio lab, e la 8443 sta per essere chiusa. Puntalo a Caddy.
I file di boot
Su qualsiasi host Proxmox VE o Debian con il repository Proxmox:
apt install proxmox-auto-install-assistant xorriso
mkdir -p /srv/www/pve-9.2
proxmox-auto-install-assistant prepare-iso proxmox-ve_9.2-1.iso \
  --fetch-from http \
  --answer-auth-token 'catch-all:not-a-secret' \
  --pxe-loader ipxe \
  --output /srv/www/pve-9.2/
Niente --url, perché lo fornisce il DNS.
--pxe-loader ipxe implica --pxe, e con --pxe l’output deve essere una directory che esiste già15.
Ottieni quattro file: vmlinuz, initrd.img ricompresso da zstd a gzip perché iPXE non sa caricare un initrd zstd, la ISO preparata con /boot rimossa, e un menu boot.ipxe che dopo dieci secondi parte di default con l’installazione automatica e si riferisce agli altri per nome relativo15.
Tieni tutti e quattro in una sola directory.
Ogni macchina di destinazione ha bisogno di memoria sufficiente a contenere il kernel, l’initrd e l’intera ISO.
Le note di Proxmox VE 9.2 la fissano a «at least 6 GiB of available memory on the host»5.
Le stesse note elencano un problema noto con il kernel della ISO 9.2 sui controller megaraid_sas e su alcuni dischi NVMe in modalità JBOD (just a bunch of disks), con il consiglio di installare dalla ISO 9.1 e aggiornare5.
Prova il tuo hardware prima di affidarlo al percorso di rete.
I record DNS
Nella zona che corrisponde all’unico dominio di ricerca distribuito dal DHCP:
$ORIGIN example.doc.
pdm                                      IN A    10.10.50.10
proxmox-auto-installer                   IN TXT  "https://pdm.example.doc/api2/json/auto-install/answer"
proxmox-auto-installer-cert-fingerprint  IN TXT  "63:C4:D6:...:85:07"
L’impronta è quella del certificato di PDM stesso:
openssl x509 -in /etc/proxmox-datacenter-manager/auth/api.pem -noout -fingerprint -sha256
Controllali come farà l’installer:
dig txt +short proxmox-auto-installer.example.doc @10.10.50.10
# one quoted string, nothing split
Caddy, l’unica porta per PDM
L’API di PDM ascolta su [::]:8443, ed è una costante compilata nel binario, non un’impostazione16.
Non puoi legarla al loopback.
Quindi Caddy diventa l’unica via d’accesso, e il firewall se ne assicura.
PDM ha esattamente due route che funzionano senza un login PDM: POST /api2/json/auto-install/answer con un token dell’installer, e POST …/installations/{uuid}/post-hook con il token monouso nel corpo4.
Sono le uniche due che una rete di provisioning dovrebbe mai raggiungere.
Usa Caddy 2.11.1 o successivo. La 2.11.1 ha corretto un aggiramento del path matcher, CVE-2026-27587, che è esattamente il tipo di filtro sui percorsi su cui si regge tutto questo17. Il pacchetto di Debian 13 è la 2.6.2, quindi prendilo da trixie-backports, che ha la 2.11.2, o dal repository di Caddy stesso18.
Il Caddyfile, /etc/caddy/Caddyfile:
{
	# the admin API on a socket only root can open, never on TCP
	admin unix//run/caddy/admin.sock|0600
	auto_https disable_redirects
	servers {
		protocols h1 h2
	}
}

# PDM itself, on the loopback, trusted by its own certificate
(pdm_upstream) {
	reverse_proxy https://[::1]:8443 {
		transport http {
			tls_trust_pool file /etc/proxmox-datacenter-manager/auth/api.pem
			tls_server_name pdm.example.doc
		}
	}
	log_append pdm_status {http.reverse_proxy.status_code}
}

# one site: name, subnet, PDM token name, PDM token secret
(site) {
	@{args[0]} {
		method POST
		path /api2/json/auto-install/answer
		remote_ip {args[1]}
		header Authorization "Bearer catch-all:not-a-secret"
	}
	handle @{args[0]} {
		log_append site {args[0]}
		log_append pdm_token {args[2]}
		request_header Authorization "Bearer {args[2]}:{args[3]}"
		import pdm_upstream
	}
}

pdm.example.doc, 10.10.50.10 {
	tls /etc/proxmox-datacenter-manager/auth/api.pem /etc/proxmox-datacenter-manager/auth/api.key

	import site site1 10.10.50.0/24 site1-2026q4 {env.PDM_SECRET_SITE1}
	import site site2 10.20.50.0/24 site2-2026q4 {env.PDM_SECRET_SITE2}
	import site site3 10.30.50.0/24 site3-2026q4 {env.PDM_SECRET_SITE3}

	@post_hook {
		method POST
		path /api2/json/auto-install/installations/*/post-hook
		remote_ip 10.10.50.0/24 10.20.50.0/24 10.30.50.0/24
	}
	handle @post_hook {
		request_header -Authorization
		import pdm_upstream
	}

	# the PDM web UI and API, from the management network only
	@mgmt remote_ip 10.99.0.0/24
	handle @mgmt {
		import pdm_upstream
	}

	# anything else, from anywhere, never reaches PDM
	handle {
		abort
	}

	log {
		output file /var/log/caddy/pdm.log
		format filter {
			request>headers>Csrfpreventiontoken replace REDACTED
		}
	}
}

# boot files, to the sites and management only
http://:80 {
	@hidden path_regexp /\.
	handle @hidden {
		abort
	}
	@boot remote_ip 10.10.50.0/24 10.20.50.0/24 10.30.50.0/24 10.99.0.0/24
	handle @boot {
		root * /srv/www
		file_server
	}
	handle {
		abort
	}
}
Le parti che fanno lavoro di sicurezza, e perché ognuna è lì:
| Riga | Perché |
|---|---|
header Authorization "Bearer catch-all:not-a-secret" nel matcher del sito | senza, qualsiasi POST da una subnet di sito riceve il token vero; una richiesta deve arrivare dalla subnet giusta e portare il catch token |
request_header Authorization … | imposta l’header sovrascrivendo quello che ha inviato il client, quindi un token falsificato viene sostituito, mai inoltrato19 |
remote_ip | il peer immediato; non mettere né NAT né load balancer tra gli installer e Caddy20 |
blocchi handle con nome | mantenuti nell’ordine in cui sono scritti e mutuamente esclusivi, così il handle { abort } nudo ha l’ultima parola21 |
@mgmt | l’intera UI e API di PDM, intatte, così login, token API e cookie di PDM funzionano normalmente; una subnet di sito non ne riceve niente |
admin unix//…|0600 | l’API di amministrazione di default sta su TCP localhost:2019, senza autenticazione22 |
protocols h1 h2 | di default Caddy ascolta su UDP 443 per HTTP/322; questo lo spegne invece di lasciare una porta che nessuno voleva aprire |
@hidden | file_server serve ogni file sotto la sua root, file nascosti compresi, e hide è documentato come non un confine di sicurezza23 |
Csrfpreventiontoken replace REDACTED | Caddy oscura Authorization e Cookie nel suo access log di default, ma non l’header CSRF di PDM24 |
Il path matcher è più tollerante di PDM, che è il verso giusto.
Caddy pulisce il percorso, decodifica il percent-encoding, unisce le barre ripetute e ignora le maiuscole prima di abbinare20.
Quindi //answer, %61nswer e ANSWER contano tutti come route della risposta, mentre una variante /api2/extjs/… o una barra finale non abbina nessuna route di sito e ricade su abort.
Due scelte lì dentro vanno spiegate.
Caddy serve il certificato di PDM, direttamente dai file di PDM.
Caddy legge api.pem e api.key dove li tiene PDM, così gli installer, il webhook e un browser vedono tutti il certificato che PDM presenta sulla 8443, e non c’è una seconda copia che possa andare fuori allineamento.
Il modo ovvio per dargli quell’accesso è aggiungere l’utente caddy a www-data.
Sul mio lab ho controllato cosa raggiunge davvero quell’appartenenza al gruppo, provando ogni file come utente caddy:
File sotto /etc/proxmox-datacenter-manager/ | Leggibile da caddy in www-data |
|---|---|
remotes.shadow, le credenziali di ogni remote gestito | sì |
autoinst/tokens.shadow, ogni segreto dei token dell’installer | sì |
auth/api.key, auth/csrf.key | sì |
access/user.cfg, subscriptions/ | sì |
Niente in quella lista deve stare vicino a un proxy web. Un bug nel proxy diventerebbe allora la compromissione di ogni cluster gestito da PDM.
Quindi Caddy resta fuori da www-data e riceve una ACL esattamente sui due file di cui ha bisogno, più il permesso di attraversare le due directory sopra di loro senza elencarle:
#!/bin/sh
# /usr/local/sbin/pdm-cert-acl
# let Caddy read PDM's certificate and key in place, and nothing else of PDM's
set -e
D=/etc/proxmox-datacenter-manager; A=$D/auth
setfacl -m u:caddy:x "$D" "$A"
setfacl -m u:caddy:r "$A/api.pem" "$A/api.key"
Provato come utente caddy sul lab dopo averlo eseguito:
| Percorso | caddy |
|---|---|
auth/api.pem, auth/api.key | può leggere |
auth/csrf.key, auth/authkey.key, auth/authkey.pub | non può leggere |
remotes.shadow, remotes.cfg, autoinst/tokens.shadow, access/user.cfg | non può leggere |
elencare auth/ | rifiutato |
Il problema è il rinnovo. PDM scrive un certificato rinnovato in un file nuovo e lo rinomina al posto del vecchio, e un file nuovo non porta la ACL di quello vecchio. Quindi quando PDM rinnova, systemd rimette la ACL e ricarica Caddy, senza che nessuno intervenga.
Un controllo che certificato e chiave vadano insieme, perché un rinnovo li scrive uno alla volta:
#!/bin/sh
# /usr/local/sbin/pdm-cert-pair-ok
# exit 0 only when PDM's certificate and key belong together
d=/etc/proxmox-datacenter-manager/auth
c=$(openssl x509 -noout -pubkey -in "$d/api.pem") || exit 1
k=$(openssl pkey -pubout -in "$d/api.key") || exit 1
[ "$c" = "$k" ]
Una path unit che osserva entrambi i file, e il servizio che avvia:
# /etc/systemd/system/caddy-pdm-cert.path
[Unit]
Description=Watch the PDM certificate and key for renewal

[Path]
PathChanged=/etc/proxmox-datacenter-manager/auth/api.pem
PathChanged=/etc/proxmox-datacenter-manager/auth/api.key
Unit=caddy-pdm-cert.service

[Install]
WantedBy=multi-user.target

# /etc/systemd/system/caddy-pdm-cert.service
[Unit]
Description=Let Caddy read the renewed PDM certificate in place, then reload Caddy

[Service]
Type=oneshot
ExecCondition=/usr/local/sbin/pdm-cert-pair-ok
ExecStart=/usr/local/sbin/pdm-cert-acl
ExecStart=/usr/bin/systemctl try-reload-or-restart caddy.service
apt install acl
systemctl daemon-reload
systemctl enable --now caddy-pdm-cert.path
L’override più sotto esegue lo stesso script ACL prima di ogni avvio di Caddy, così un rinnovo avvenuto mentre Caddy era fermo non viene mai perso.
I dettagli che lo fanno funzionare, ognuno verificato:
| Pezzo | Perché |
|---|---|
| entrambi i file osservati | la prima scrittura fa partire la unit; la condizione la salta finché la coppia non combacia, e la seconda scrittura la fa ripartire con una coppia che combacia |
ExecCondition | una condizione fallita salta l’esecuzione invece di farla fallire, quindi un rinnovo scritto a metà non arriva mai a Caddy25 |
PathChanged | scatta quando un file osservato che era aperto in scrittura viene chiuso26; sul lab è scattato anche quando un file nuovo è stato rinominato sopra quello vecchio |
| lo script ACL a ogni esecuzione | un file rinominato al suo posto non ha ACL, quindi Caddy non potrebbe leggerlo finché lo script non gira di nuovo |
try-reload-or-restart | ricarica Caddy se è in esecuzione e non fa niente se non lo è |
reload --force nella unit di Caddy | senza --force, Caddy vede la stessa configurazione e continua a servire il certificato vecchio |
Quest’ultima riga non è un’ipotesi.
In un container usa e getta con Caddy 2.11.7 ho sostituito il file del certificato dietro un server in esecuzione: un semplice caddy reload ha continuato a servire il certificato vecchio, e caddy reload --force ha servito quello nuovo.
La unit del pacchetto ricarica già con --force27, quindi tieni quella riga se fai l’override di ExecReload.
Sul lab ho sostituito api.key e api.pem di PDM come fa un rinnovo, scrivendo file nuovi e rinominandoli sopra quelli vecchi.
Subito dopo il rename, api.key non aveva nessuna voce ACL per caddy.
Entro quattro secondi la path unit era scattata, la ACL era tornata su entrambi i file, e Caddy si era ricaricato sul posto con lo stesso ID di processo.
Il nome del token e il segreto restano separati.
Il nome va nel Caddyfile, dove finisce nei log.
Il segreto va in un file di ambiente che solo root può leggere, e Caddy lo legge tramite {env.*} al momento della richiesta.
Logga quale token è stato usato, mai il segreto
La prima versione di tutto questo nel mio lab perdeva il segreto.
La unit del pacchetto di Caddy lo avvia come caddy run --environ, e --environ stampa tutto l’ambiente prima di partire28,27.
Ogni riavvio metteva il token del sito nel journal in chiaro: otto righe, quando le ho contate.
Niente nell’access log, niente nei log di PDM, tutto da quell’unico flag.
Quindi il file dei segreti contiene segreti e nient’altro:
install -m 0600 /dev/null /etc/caddy/pdm-secrets.env
printf 'PDM_SECRET_SITE1=%s\nPDM_SECRET_SITE2=%s\nPDM_SECRET_SITE3=%s\n' \
  '<secret1>' '<secret2>' '<secret3>' > /etc/caddy/pdm-secrets.env
e l’override della unit toglie --environ e dà una casa al socket di amministrazione:
# systemctl edit caddy
[Service]
EnvironmentFile=/etc/caddy/pdm-secrets.env
RuntimeDirectory=caddy
RuntimeDirectoryMode=0700
# PDM's certificate and key, read where PDM keeps them
ExecStartPre=+/usr/local/sbin/pdm-cert-acl
# the access log directory and its files belong to Caddy
ExecStartPre=+/usr/bin/install -d -o caddy -g caddy -m 0750 /var/log/caddy
ExecStartPre=+/usr/bin/chown -R caddy:caddy /var/log/caddy
ExecStart=
ExecStart=/usr/bin/caddy run --config /etc/caddy/Caddyfile
ExecReload=
ExecReload=/usr/bin/caddy reload --config /etc/caddy/Caddyfile --force
Il + esegue quelle righe come root, prima che Caddy parta come suo utente.
Le righe dei log contano non appena qualcos’altro tocca /var/log/caddy: un log ruotato da root, o un file creato a mano durante i test, lascia Caddy incapace di aprire il suo access log.
Sul lab ho impostato pdm.log a root:root e riavviato Caddy; è tornato caddy:caddy e Caddy non ha registrato nessun errore di permessi.
Dopo averlo modificato riavvia invece di ricaricare, perché un reload non rilegge l’ambiente.
Usa {env.NAME}, mai {$NAME}: la seconda forma viene sostituita quando il Caddyfile viene adattato, quindi il segreto finisce nella configurazione JSON, nel file di autosave e in qualsiasi cosa li scarichi29.
Anche qui il socket di amministrazione conta.
{env.*} risolve qualsiasi cosa nell’ambiente del processo senza una allow-list, quindi chiunque possa caricare una configurazione tramite un’API di amministrazione su TCP può farsi rileggere un segreto da Caddy30.
Ogni riga di risposta nell’access log ora indica il sito e il token, con l’header stesso oscurato. Dal lab, dove entrambi si chiamano siteA:
{"site":"siteA","pdm_token":"siteA","pdm_status":400,"status":400,
 "request":{"headers":{"Authorization":["REDACTED"]}}}
L’ho verificato invece di fidarmi.
Su una copia podman di questa configurazione con segreti fittizi, e poi sul lab, ho inviato risposte lungo ogni percorso che mi veniva in mente: normale, con il logging di debug acceso, con l’upstream giù per un 502, un reload e un riavvio.
Poi ho contato ogni segreto nel journal, nell’access log, nelle directory di configurazione e dati di Caddy e nel JSON adattato.
Ogni conteggio era zero.
L’esecuzione di controllo, la stessa configurazione avviata con --environ, ha stampato il segreto due volte.
Due avvertenze da quel test.
Con debug acceso, Caddy logga tutta la sua configurazione adattata, quindi lì compaiono il catch token e i segnaposto {env.*}; i valori dietro di loro no.
Tieni comunque il debug spento in produzione.
E se un segreto è già passato per un journal, come il mio, rigeneralo in PDM e aggiorna il file; cancellare righe di log non è la soluzione.
Il firewall: la 8443 non lascia mai la macchina
Il mio lab non aveva nessun firewall, quindi la 8443 rispondeva a ogni host della rete di provisioning e ogni regola del Caddyfile si poteva aggirare. Chiudila. nftables, con policy di default drop:
#!/usr/sbin/nft -f
flush ruleset

define SITES = { 10.10.50.0/24, 10.20.50.0/24, 10.30.50.0/24 }
define MGMT  = { 10.99.0.0/24 }

table inet filter {
	chain input {
		type filter hook input priority filter; policy drop;

		iifname "lo" accept
		ct state established,related accept
		ct state invalid drop
		meta l4proto { icmp, ipv6-icmp } accept

		# PDM's API listens on [::]:8443 and cannot be rebound
		tcp dport 8443 counter drop

		ip saddr $MGMT tcp dport { 22, 80, 443 } accept

		udp dport { 67, 69 } accept
		ip saddr $SITES meta l4proto { tcp, udp } th dport 53 accept
		ip saddr $SITES tcp dport { 80, 443 } accept
	}
	chain forward {
		type filter hook forward priority filter; policy drop;
	}
}
Le connessioni di PDM verso i suoi remote sono in uscita, quindi chiudere la 8443 in ingresso lì non cambia niente. La prima volta carica un nuovo ruleset con un rollback a tempo, così un errore ti costa novanta secondi invece di un viaggio alla console:
systemd-run --unit=nft-rollback --on-active=90 /usr/sbin/nft flush ruleset
nft -f /etc/nftables.conf
# still connected? then:
systemctl stop nft-rollback.timer && systemctl enable nftables
Sul lab, dopo tutto questo:
| Controllo | Risultato |
|---|---|
| 8443 dalla rete di gestione | nessuna connessione; il contatore del drop che sale |
| UI web di PDM tramite Caddy sulla 443, dalla gestione | fa login e funziona |
| UI web di PDM da un indirizzo di sito | interrotta |
| POST di risposta da un sito con il catch token | arriva a PDM con il token del sito: una sonda volutamente senza corrispondenza ha ricevuto 400 no answer file found |
| la stessa sonda diretta a PDM con un token inventato | 401 |
POST di risposta senza il catch token, o come /api2/extjs/… | interrotto |
file in cui stanno i segreti di PDM, letti come caddy | nessuno leggibile |
| il segreto del sito nel journal, nell’access log o nei dati di Caddy dopo la modifica | 0 |
DHCP, iPXE e il loop
Il firmware dei server può scaricare il suo primo file solo via TFTP, quindi TFTP serve il piccolo loader iPXE e iPXE scarica tutto il resto via HTTP.
La trappola è che iPXE invia una sua richiesta DHCP, e un server che le risponde di nuovo con ipxe.efi manda la macchina a girare in tondo per sempre.
Il server DHCP deve saper distinguere il firmware da iPXE.
| Server DHCP | Come rompe il loop |
|---|---|
| dnsmasq | marca con un tag le richieste che portano l’opzione 175, che invia solo iPXE, e a quelle passa l’URL HTTP31 |
| ISC dhcpd | if exists user-class and option user-class = "iPXE"32 |
| FortiGate | il campo filename accetta un solo valore, quindi costruisci un loader iPXE con l’URL incorporato e servi quello a tutti |
dnsmasq, che serve la sua rete e le altre due tramite relay, solo con prenotazioni:
# /etc/dnsmasq.d/pxe.conf
local=/example.doc/
domain=example.doc
address=/pdm.example.doc/10.10.50.10
txt-record=proxmox-auto-installer.example.doc,"https://pdm.example.doc/api2/json/auto-install/answer"
txt-record=proxmox-auto-installer-cert-fingerprint.example.doc,"63:C4:D6:...:85:07"

dhcp-authoritative
dhcp-range=set:site1,10.10.50.0,static,255.255.255.0,1h
dhcp-range=set:site2,10.20.50.0,static,255.255.255.0,1h
dhcp-range=set:site3,10.30.50.0,static,255.255.255.0,1h
dhcp-option=tag:site1,option:router,10.10.50.1
dhcp-option=tag:site2,option:router,10.20.50.1
dhcp-option=tag:site3,option:router,10.30.50.1
dhcp-option=option:dns-server,10.10.50.10
dhcp-option=option:domain-search,example.doc

dhcp-match=set:ipxe,175
dhcp-match=set:efi64,option:client-arch,7
dhcp-match=set:efi64,option:client-arch,9
dhcp-boot=tag:efi64,tag:!ipxe,ipxe.efi
dhcp-boot=tag:ipxe,http://pdm.example.doc/pve-9.2/boot.ipxe
# no option 250 anywhere: DNS discovery depends on it

enable-tftp
tftp-root=/srv/tftp
tftp-secure
# TFTP block-size ceiling: lower it for an IPsec or other tunnel in the path
tftp-mtu=1500

# dhcp-host=<mac>,<ip inside that site's /24>,<hostname>
dhcp-host=aa:bb:cc:dd:ee:01,10.10.50.21,pve01
dhcp-host=aa:bb:cc:dd:ee:02,10.20.50.21,pve01
static significa nessun pool: solo le macchine prenotate ricevono un indirizzo, il che tiene gli estranei fuori dal percorso dell’installer.
L’indirizzo di ogni prenotazione deve stare dentro il /24 del suo sito, perché è quell’indirizzo che Caddy usa per scegliere il token.
Un nodo prenotato nella subnet sbagliata riceve la risposta del sito sbagliato, o niente.
Le prenotazioni sono una lista di indirizzi MAC, ed è contabilità per macchina proprio del tipo che il cliente non voleva.
Se collegalo e avvialo è davvero il requisito, dai invece a ogni VLAN di provisioning un piccolo range dinamico, per esempio dhcp-range=set:site1,10.10.50.100,10.10.50.150,255.255.255.0,1h.
Il sito viene ancora dalla subnet, quindi Caddy sceglie ancora il token giusto, e il template FQDN con installation_nr dà il nome al nodo.
Il prezzo è la prima riga di «Cosa resta da decidere»: qualsiasi cosa collegata a quella VLAN può ora scaricare la risposta del sito, quindi è la VLAN stessa a diventare il cancello.
dnsmasq negozia con il client la dimensione del blocco TFTP.
Lasciato fare, la limita all’MTU della sua interfaccia31, il che funziona finché il percorso verso un sito non è più piccolo del link su cui sta dnsmasq.
Quindi la configurazione dichiara il tetto come tftp-mtu=1500 invece di ereditarlo.
Questo mette il numero davanti a chi gestisce un sito dietro un tunnel IPsec o qualsiasi altra cosa che mangi spazio nel pacchetto, e lo abbassa a quello che il percorso porta davvero invece di scoprirlo da un trasferimento che si pianta a metà.
Se una ROM di scheda di rete si comporta male quando l’opzione viene concessa, tftp-no-blocksize spegne la negoziazione.
Copia ipxe.efi dal pacchetto ipxe di Debian in /srv/tftp, di proprietà dell’utente dnsmasq, perché tftp-secure rifiuta qualsiasi altra cosa.
Preferisci UEFI.
Secure Boot ha bisogno di un iPXE firmato, quindi o lo prepari o spegni Secure Boot per l’installazione e lo riaccendi dopo.
Avvio, osservazione e cosa si rompe
Prova con una macchina virtuale su una rete di sito prima di toccare l’hardware: firmware UEFI, 8 GiB di memoria e una scheda di rete su quella VLAN riproducono tutta la catena.
E il tutto in ordine, dall’accensione a un’installazione che PDM segna come Finished:
| Passo | Cosa succede | Dove guardare |
|---|---|---|
| 1 | il firmware riceve ipxe.efi via TFTP, iPXE riceve boot.ipxe via HTTP | journalctl -u dnsmasq, il log di Caddy |
| 2 | dopo dieci secondi il menu avvia la voce automatica; kernel, initrd e ISO si scaricano | quattro GET, uno di circa 1,6 GB |
| 3 | l’installer prende un lease, legge il dominio di ricerca, interroga entrambi i record TXT | /tmp/fetch_answer.log sulla macchina |
| 4 | POST a Caddy, token sostituito, PDM sceglie una risposta | il log di Caddy indica il token; PDM mostra una nuova installazione |
| 5 | l’installazione gira | /tmp/auto_installer.log, /tmp/install-low-level-start-session.log |
| 6 | ancora nell’installer, il webhook richiama tramite Caddy, poi la macchina si riavvia33 | l’installazione passa a Finished con dischi, schede di rete e chiavi host SSH allegati |
In caso di errore l’installer apre una shell, a meno che la risposta non imposti Reboot on Error, quindi lascialo spento mentre fai le prove.
| Sintomo | Causa probabile |
|---|---|
Could not find search domain in resolv.conf. | il DHCP non ha inviato un dominio |
| una query TXT per un nome con uno spazio dentro | più di un dominio di ricerca |
Got empty response. | record mancante, zona sbagliata, o l’opzione 6 punta a un altro server DNS |
| un URL con uno spazio in mezzo | valore TXT diviso in più stringhe |
| il log dice che l’URL è arrivato dal DHCP | l’opzione 250 è sulla rete da qualche parte |
| errore TLS sul POST | l’impronta nel DNS non è il certificato attuale di Caddy |
| connessione chiusa senza risposta | Caddy l’ha interrotta: subnet sbagliata, niente catch token, o una route che non è una delle due |
400 no answer file found | il token ha funzionato; nessun filtro ha trovato corrispondenza e non c’è un default su quel token |
| la risposta sbagliata | filtri sovrapposti; vince il primo nel file |
| lo stato resta in corso | l’URL di base del webhook punta ancora alla 8443 |
| iPXE si ricarica all’infinito | il server DHCP non distingue iPXE dal firmware |
timeout TFTP PXE-E32 | next-server sbagliato, o UDP 69 bloccata |
Aggiungere Proxmox Backup Server
Niente nel percorso è specifico di Proxmox VE.
Costruisci un secondo insieme di file di boot dalla ISO di PBS 4 con lo stesso catch token, in /srv/www/pbs-4/, e aggiungi una risposta PBS per sito con il filtro /product/product=pbs, autorizzata sul token di quel sito.
I record DNS, Caddy, i token e il firewall non cambiano.
Per un sito con entrambi, qualcosa deve decidere quale prodotto riceve una macchina, e un menu è la cosa sbagliata per deciderlo.
Il choose di iPXE senza --timeout aspetta alla console la pressione di un tasto per sempre, che è l’opposto di automatico.
Lascia invece decidere la prenotazione DHCP.
Prenoti già ogni nodo per indirizzo MAC, quindi marca quelli PBS con un tag e manda a ogni tag il suo boot.ipxe:
# /etc/dnsmasq.d/pxe.conf, replacing the single iPXE dhcp-boot line
dhcp-host=aa:bb:cc:dd:ee:01,10.10.50.21,pve01
dhcp-host=aa:bb:cc:dd:ee:31,set:pbs,10.10.50.31,pbs01

dhcp-boot=tag:ipxe,tag:!pbs,http://pdm.example.doc/pve-9.2/boot.ipxe
dhcp-boot=tag:ipxe,tag:pbs,http://pdm.example.doc/pbs-4/boot.ipxe
set:pbs su una prenotazione marca quella sola macchina31, e tag:!pbs tiene le due righe di boot mutuamente esclusive, quindi non c’è dubbio su quale vinca.
Il boot.ipxe di ogni prodotto avvia già la sua voce automatica dopo dieci secondi senza nessuno alla tastiera15.
Queste righe passano dnsmasq --test sulla 2.91, la versione del mio lab, e seguono la sintassi documentata di dhcp-host e dei tag.
Non ho ancora avviato via PXE un nodo PBS attraverso di loro, quindi prova una macchina marcata prima di farci affidamento.
Da lì è lo stesso percorso di Proxmox VE.
L’installer di PBS invia "product": "pbs", Caddy inserisce il token del sito, e PDM sceglie la risposta PBS di quel sito.
Niente viene scelto a mano in nessun momento, e il prodotto che un nodo diventa è scritto in un solo posto, la prenotazione, accanto al suo indirizzo.
| Cosa decide | Dove sta |
|---|---|
| quale ISO si avvia | il tag set:pbs sulla prenotazione DHCP |
| quali risposte di sito si applicano | la subnet di origine, tramite la sostituzione del token in Caddy |
| quale risposta dentro quel sito | il filtro /product/product=pbs in PDM |
L’installer posa solo il sistema operativo. Il datastore, su uno storage separato dal disco del sistema operativo, è un altro lavoro per qualunque cosa finisca il nodo, il che ci riporta all’hook di primo avvio mancante.
Cosa resta da decidere
Nessuno di questi punti ti impedisce di usare questo design. Ognuno ha bisogno che qualcuno se ne faccia carico.
| Compromesso | Perché conta | Cosa fare |
|---|---|---|
| l’indirizzo di origine è il cancello | qualsiasi cosa su una VLAN di provisioning, o capace di falsificare un indirizzo su di essa, può scaricare la risposta di quel sito: hash della password di root, chiavi SSH, chiave di subscription | isolare la VLAN, port security, solo prenotazioni, scadenza dei token, disattivare i token tra un rollout e l’altro |
| il catch token non è un segreto | è in ogni immagine e su questa pagina | filtra solo le richieste vaganti; il cancello sono la subnet e il token vero custodito in Caddy |
| Caddy può leggere la chiave di PDM | servire il certificato di PDM significa che il proxy legge quella sola chiave privata | una ACL solo su api.pem e api.key, nient’altro di PDM leggibile, l’host chiuso a dovere; la chiave non lo lascia mai |
| il DNS è considerato affidabile | un record TXT falsificato manda l’installer altrove, e se anche l’impronta viene dal DNS il falsario controlla entrambi | proteggere il DNS di provisioning, o incorporare l’impronta di PDM con --cert-fingerprint e ricostruire quando cambia |
| i file di boot viaggiano in HTTP in chiaro | possono essere letti o sostituiti sul filo | tenere la rete isolata; iPXE su HTTPS se la tua build lo supporta |
| il token del webhook | 16 byte casuali, monouso, cancellato dopo la richiamata, ma senza limite di tempo4 | eliminare i vecchi record di installazione |
| la chiave di subscription | attivata una volta dopo che la rete è su; in caso di errore la chiave viene cancellata e la unit fallisce, senza nuovi tentativi34 | controllare systemctl --failed sui nodi nuovi |
| PDM è un punto singolo | oggi non è in alta disponibilità | un’interruzione ferma le nuove installazioni, non i cluster in esecuzione |
| una sola scheda di rete di gestione | la risposta non ha opzioni per bond, VLAN o bridge9 | è lavoro post-installazione, con lo stesso problema del primo avvio |
Una prima versione, su cui costruire a dovere
Questa è una prima release della funzione, e per essere una prima release è buona. Il modulo delle risposte è sensato, le regole di selezione sono chiare una volta lette, il webhook funziona, e il codice è aperto, che è l’unico motivo per cui tutto quanto sopra si è potuto dimostrare invece di indovinarlo. La serie di patch è passata per quattro giri sulla mailing list pubblica prima di entrare35, e si vede.
Le lacune sono le due cose che trasformano un server di installazione in un sistema di provisioning. Un sito è l’unità in cui ragiona un MSP, e l’installer ci sta sopra quando chiede. Un hook di primo avvio è la differenza tra un nodo installato e un nodo finito. Entrambi sono già a metà strada: l’installer ha l’hook e PDM ha il token. Mi aspetto che arrivino tutti e due, e quando arriveranno il Caddy in mezzo a questo design diventerà più semplice invece di sparire, perché un proxy che tiene i segreti di PDM fuori portata e la 8443 fuori dalla rete vale la pena averlo comunque.
Il motivo per farlo così nel frattempo è quello detto all’inizio. Dieci server PXE sono dieci cose che vanno fuori aggiornamento a dieci velocità diverse, e ognuna viene guardata solo quando si rompe il giorno in cui ti serve. Un solo ambiente, tenuto aggiornato una volta, con il sito ricavato dalla rete e i segreti custoditi in un solo posto, è meno roba da possedere. Meno roba da possedere è meno roba da sbagliare, e questo è gran parte del mestiere.
Proxmox — Proxmox Datacenter Manager 1.1 press release — installazioni automatiche, con una nuova scheda sotto Remotes che segue l’avanzamento delle installazioni. ↩︎
Proxmox Datacenter Manager documentation — Automated Installations — risposte preparate, filtri di destinazione, template, e «a dedicated token mechanism, separate from the normal API tokens». ↩︎ ↩︎
proxmox-datacenter-manager,
lib/pdm-api-types/src/auto_installer.rs— le chiavi dei filtri di destinazione «are JSON Pointers as per [RFC6901], the values globs»; una sola risposta di default. ↩︎proxmox-datacenter-manager,
server/src/api/auto_installer/mod.rs— controllo del token prima della risposta di default, prima corrispondenza nell’ordine del file,first_boot: None, incremento dei contatori, il token monouso del post-hook, le due route raggiungibili senza un login PDM, e i privilegiSys.Audit/Sys.Modifysu/system/auto-installation. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎Proxmox VE Roadmap — Proxmox VE 9.2 — preparazione PXE e iPXE, «at least 6 GiB of available memory on the host», e il problema noto di
megaraid_sase NVMe in JBOD. ↩︎ ↩︎ ↩︎Proxmox Bugzilla 8078 — «prepared answer disk setup does not allow to specify multiple udev filters with same name», aperto il 26 settembre 2026, stato NEW al 7 novembre 2026. ↩︎
Proxmox Bugzilla 7699 — «Add on-first-boot parameter to the PDM remote installation», aperto il 12 giugno 2026, stato NEW al 7 novembre 2026. ↩︎ ↩︎
proxmox,
proxmox-installer-types/src/lib.rs—SystemInfo: prodotto, ISO, DMI e interfacce di rete. ↩︎Proxmox VE wiki — Automated Installation — le opzioni
[first-boot]e[network], le informazioni di sistema inviate, e che il token di autenticazione «is stored in plain text inside the prepared ISO». ↩︎ ↩︎ ↩︎ ↩︎Proxmox Bugzilla 8263 — «[Feature Request] auto-installer: client source IP (or X-Forwarded-For) for answer selection and templating», aperto il 31 ottobre 2026, stato NEW al 7 novembre 2026. ↩︎
proxmox-datacenter-manager,
debian/changelog— 1.1.1: «match prepared answers in the configuration’s stable order and let the first match win». ↩︎proxmox,
proxmox-installer-types/src/answer.rs—AutoInstallerConfigcontienefirst_boot: Option<FirstBootHookInfo>. ↩︎pve-installer,
proxmox-auto-installer/src/bin/proxmox-auto-installer.rs— l’eseguibile di primo avvio viene preparato solo quando la risposta ha una sezionefirst_boot. ↩︎pve-installer,
proxmox-fetch-answer/src/fetch_plugins/http.rs— prima l’URL della ISO, poi DHCP, poi DNS; i nomi TXT; il parsing diresolv.conf;dig txt +shortcon le virgolette tolte; l’header Bearer. ↩︎ ↩︎pve-installer,
proxmox-auto-install-assistant/src/main.rs—--pxe-loaderimplica--pxe, la directory di output, l’initrd gzip,/bootrimossa dalla ISO, e ilboot.ipxegenerato. ↩︎ ↩︎ ↩︎proxmox-datacenter-manager,
server/src/bin/proxmox-datacenter-api/main.rs—PDM_LISTEN_ADDRè l’indirizzo IPv6 non specificato suPDM_PORT, 8443, fissato in fase di compilazione. ↩︎Caddy releases — la 2.11.1 ha corretto CVE-2026-27587, un aggiramento del path matcher tramite sequenze di escape. ↩︎
Debian sources — caddy —
2.6.2-12+deb13u1in trixie,2.11.2-1~bpo13+1in trixie-backports. ↩︎Caddy —
request_header— «With no prefix, the field is set (overwritten).» ↩︎Caddy — Request matchers —
remote_ipè il peer immediato; i match sui percorsi ignorano le maiuscole, sono decodificati dall’URL, puliti, con le barre ripetute unite. ↩︎ ↩︎Caddy —
handle— «only the first matchinghandleblock will be evaluated». ↩︎Caddy — Global options — admin di default su
localhost:2019;protocolsdi defaulth1 h2 h3. ↩︎ ↩︎Caddy —
file_server—hidenon va trattato come un confine di sicurezza. ↩︎Caddy —
log—Cookie,Set-Cookie,AuthorizationeProxy-Authorizationvengono registrati comeREDACTED. ↩︎systemd.service —
ExecCondition=— con un codice di uscita da 1 a 254 «the remaining commands are skipped and the unit is not marked as failed». ↩︎systemd.path —
PathChanged=— «activated if the file which was open for writing gets closed». ↩︎caddyserver/dist,
init/caddy.service—ExecStart=/usr/bin/caddy run --environ --config /etc/caddy/Caddyfile. ↩︎ ↩︎Caddy — Command line —
--environstampa l’ambiente prima di partire. ↩︎Caddy — Caddyfile concepts, environment variables —
{$NAME}viene sostituito prima che il Caddyfile sia analizzato. ↩︎caddyserver/caddy,
replacer.go— qualsiasi chiave che inizia conenv.viene passata aos.Getenv. ↩︎dnsmasq manual page —
dhcp-match,dhcp-boot,dhcp-hostconset:<tag>,enable-tftp,tftp-secure,tftp-mtu,tftp-no-blocksizee i rangestatic. ↩︎ ↩︎ ↩︎iPXE — Configuring ISC dhcpd —
if exists user-class and option user-class = "iPXE"passa a iPXE lo script e al firmware il loader. ↩︎pve-installer,
unconfigured.sh—proxmox-post-hookgira subito dopo cheproxmox-auto-installerriesce, prima del riavvio. ↩︎pve-installer,
proxmox-first-boot/proxmox-first-boot-subscription— «always drop the staged key, regardless of whether activation succeeded». ↩︎pdm-devel — “add auto-installer integration”, v4, 40 patches — la serie che ha aggiunto la funzione, con le note di modifica dalla v3 alla v4. ↩︎