Quanto costa davvero Azure Virtual Desktop
Azure Virtual Desktop porta un desktop Windows dentro un browser. È davvero quello che fa, e funziona. La domanda è quanto costa tenerlo in piedi.
Il prezzo di listino non è il prezzo. Lo stack di licenze Microsoft per AVD, a grandi linee, è questo1:
- Una licenza Microsoft 365 che includa il diritto a Windows Enterprise: E3 o E5, oppure l’equivalente Business Premium
- Il calcolo Azure sotto il desktop: una VM fatturata a ore, o un’istanza riservata fatturata a mese
- Lo storage Azure per il disco del sistema operativo e per il profilo utente
- La rete Azure per il traffico tra il desktop e tutto il resto
- In via opzionale, Microsoft Entra ID P1 o P2 per le policy di accesso condizionale
Windows 365 Cloud PC semplifica la fatturazione in una cifra fissa per utente al mese, ma la cifra non è piccola. Una configurazione da 2 vCPU / 8 GB / 128 GB, cioè un modesto desktop da ufficio, costa £35,60 per utente al mese2. Aggiungi una GPU e si sale a £269,40 per il livello GPU Standard. Moltiplica per il numero di persone e diventa una voce di bilancio vera, ogni mese, per sempre.
Questo è il prodotto che questo articolo sostituisce.
Com’è fatto lo stack che lo sostituisce
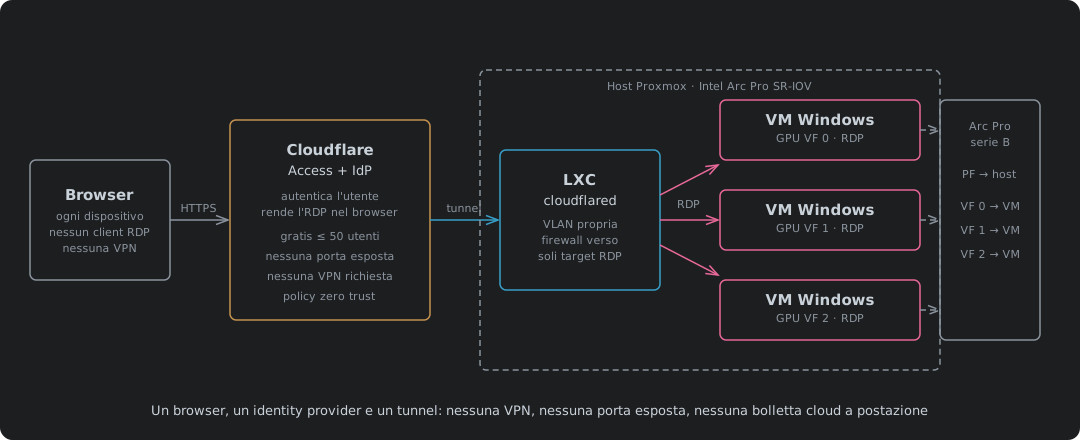
Tre livelli, ognuno indipendente, nessuno fatturato per utente:
Il livello GPU è la build Intel Arc Pro SR-IOV dell’articolo precedente. Una sola scheda Arc Pro si divide in funzioni virtuali hardware tramite il normale SR-IOV PCIe: nessuna licenza vGPU, nessun abbonamento NVIDIA. Ogni VM Windows riceve la sua VF e il suo desktop accelerato dalla GPU. È la scheda a decidere il numero di postazioni, non un server di licenze.
Il livello di accesso è Cloudflare Access con RDP reso nel browser. L’utente apre un URL in un browser qualsiasi, si autentica presso il tuo provider di identità, e Cloudflare rende la sessione RDP direttamente nella scheda del browser. Nessun client RDP da installare. Nessuna VPN. Nessuna porta esposta su internet. Access si federa con qualsiasi provider OAuth o OIDC, compresi provider on-prem come Keycloak o Authentik appoggiati sul tuo Active Directory esistente, che sia Samba 4 AD o un domain controller Windows. La directory continua a fare quello che fa già: account utente, criteri di gruppo, VM unite al dominio. Keycloak o Authentik si federano con essa e aggiungono lo strato OAuth/OIDC e MFA di cui Cloudflare Access ha bisogno. Il piano dell’identità resta sul tuo hardware. Nessun abbonamento Entra ID richiesto. Cloudflare Access gestisce quello che succede dopo: controlla cosa l’utente autenticato può raggiungere sulla tua rete, quali applicazioni, quali protocolli, quali host. Il desktop sta dietro un tunnel Cloudflare ed è irraggiungibile da qualunque parte se non passando per la policy di Access, e la policy decide sia l’identità sia il perimetro.
Il livello del tunnel è un processo cloudflared che gira in un container LXC su Proxmox, sulla sua VLAN: una /30 per IPv4 con il suo prefisso IPv6 dedicato, nient’altro nel dominio di broadcast. Il firewall di Proxmox controlla cosa l’LXC può raggiungere, e la risposta è breve: TCP 3389 verso le VM desktop e nient’altro. Se l’endpoint del tunnel viene compromesso, il raggio del danno è un container su una VLAN altrimenti vuota, e l’unica cosa con cui può parlare è quello che il firewall già permette. È una superficie molto più piccola di un concentratore VPN che distribuisce una subnet instradata.
Cloudflare Zero Trust è gratuito fino a 50 utenti3. Si paga dal cinquantunesimo. Azure Virtual Desktop fa pagare dalla prima postazione.
L’architettura
Il percorso di una sessione desktop:
- L’utente apre
https://vdi.example.comin un browser qualsiasi, su un dispositivo qualsiasi - Cloudflare Access intercetta la richiesta e reindirizza al tuo provider di identità: Keycloak o Authentik federati con il tuo Active Directory
- Il provider OAuth convalida l’identità dell’utente su AD e gestisce l’MFA
- Access valuta la policy: il provider ha confermato chi è, Access decide cosa può raggiungere sulla tua rete
- Cloudflare apre una sessione RDP attraverso il tunnel verso la VM di destinazione
- La sessione RDP viene resa nel browser: niente client, niente plugin, niente download
- Il tunnel termina in un container LXC sull’host Proxmox, su una VLAN blindata
- L’LXC inoltra l’RDP alla VM Windows, che ha una funzione virtuale GPU della scheda Arc Pro
In nessun momento la VM Windows ha un IP pubblico. In nessun momento la porta 3389 è aperta verso internet. L’unica cosa in ascolto su internet è Cloudflare, e l’unica cosa che supera Cloudflare è un utente che ha passato la policy di Access.
L’endpoint del tunnel: un LXC sulla sua VLAN
Il processo cloudflared deve girare da qualche parte, e dove lo metti è una decisione di sicurezza.
Farlo girare direttamente sull’host Proxmox è l’opzione più semplice e la peggiore. Un endpoint di tunnel che condivide il namespace di rete dell’host può raggiungere tutto ciò che raggiunge l’host, che su un hypervisor è tutto. Un tunnel compromesso diventa un trampolino verso il piano di gestione.
Farlo girare in una VM completa è pulito ma pesante. Un relay di tunnel è un singolo binario Go che usa pochissima CPU e qualche centinaio di megabyte di RAM. Dargli un kernel completo e un disco virtuale è esagerato.
Un container LXC ha la forma giusta. Ha il suo namespace di rete, la sua VLAN (una /30 IPv4 e un prefisso IPv6 dedicato, nient’altro che condivida il dominio di broadcast) e le sue regole nel firewall di Proxmox. Condivide il kernel dell’host ma non il suo stack di rete. Il firewall permette TCP 3389 verso le VM desktop, il DNS per risolverle e HTTPS in uscita verso l’edge di Cloudflare. Per questo, anche un endpoint di tunnel compromesso può parlare solo con le cose con cui doveva già parlare, e sulla VLAN dove si trova non c’è nessun altro da raggiungere.
La configurazione dell’LXC, le regole del firewall di Proxmox per la VLAN e la configurazione del tunnel cloudflared sono tutte nel prossimo articolo.
Come si incastra Cloudflare Access
Le metà sono due. Il provider OAuth (Keycloak o Authentik, federati con il tuo Active Directory, Samba 4 o Windows) gestisce la convalida dell’identità e l’MFA. Dimostra che l’utente è chi dice di essere, usando la stessa directory a cui sono unite le VM. Cloudflare Access gestisce tutto il resto: cosa l’utente autenticato può raggiungere, con quale protocollo e come viene resa la sessione.
Cloudflare Access rende la sessione RDP direttamente nel browser. Non è un download né un plugin: l’edge di Cloudflare esegue un client RDP headless e trasmette il risultato come canvas nella scheda del browser. L’utente vede un desktop Windows. Il browser vede HTTPS verso Cloudflare. La VM Windows vede una connessione RDP dal tunnel cloudflared.
L’applicazione Access è un’app self-hosted che punta all’ingress RDP del tunnel. La policy di Access è dove le due metà si incontrano. Il provider OAuth ha già confermato l’identità e superato la verifica MFA. Access prende quel token e decide cosa farne: quale applicazione l’utente può raggiungere, se lo stato del dispositivo è conforme, se la sua posizione è consentita. Il provider dice chi. Access dice cosa.
La creazione del tunnel, le regole di ingress, la configurazione dell’LXC, le regole del firewall di Proxmox e la policy di Access vera e propria sono tutte nel prossimo articolo: questo spiega cos’è lo stack e perché esiste. Il prossimo lo costruisce.
Cosa vede l’utente
Cloudflare Access include un App Launcher, un portale di risorse che elenca ogni applicazione che l’utente autenticato può raggiungere. Dopo che l’utente ha fatto login tramite il provider OAuth, il portale gli mostra i desktop disponibili, le web app interne e qualunque altra risorsa dietro tunnel, tutto in un posto. Un URL, un login, e una tessera per ogni cosa a cui ha accesso. È la pagina d’ingresso dell’intero stack, non solo dell’RDP.
L’utente clicca la tessera di un desktop e si ritrova un desktop Windows in una scheda del browser. Niente client, niente plugin, niente download. Funziona su qualunque dispositivo abbia già: un portatile aziendale, una macchina personale, un Chromebook, un tablet. È proprio questo il punto. Il sistema è pensato per le aziende che lasciano usare alle persone la propria attrezzatura.
Appunti, audio e multi-monitor non sono supportati nella sessione resa nel browser. È voluto, non è un caso. Ognuno di quei canali è una via di esfiltrazione dei dati. Degli appunti che attraversano il confine portano fuori i file. La cattura audio porta fuori le conversazioni. Il multi-monitor con un desktop locale accanto a quello remoto rende banale il trascinamento. Tagliare quei canali significa che un utente può lavorare dentro il desktop ma non può tirarne fuori il lavoro da un canale laterale. La policy di Access controlla chi entra. La resa nel browser controlla cosa esce.
Se l’azienda ha bisogno di appunti o audio per un flusso di lavoro specifico, Cloudflare Access supporta anche un client RDP nativo attraverso il tunnel: lo stesso tunnel, la stessa policy, lo stesso controllo d’identità. La via nativa dà tutte le funzioni RDP agli utenti che ne hanno bisogno e lascia la via del browser blindata per tutti gli altri. Due metodi di accesso, un motore di policy, un tunnel.
Il confronto dei costi
Un esempio concreto. Un server, 42 desktop accelerati dalla GPU:
- Una CPU a 64 core con hyperthreading ti dà 128 thread. Ogni VM riceve 8 vCPU, un’allocazione da desktop vero, non da thin client. 42 × 8 = 336 vCPU, che sulla carta è ben oltre i 128 thread. Ma questa è VDI. I desktop da ufficio sono inattivi per la maggior parte del tempo. Un utente che legge un documento o scrive una mail non sta caricando 8 core. L’overcommit qui non è un rischio, è il progetto. Proxmox ti lascia allocare più vCPU dei thread fisici perché lo scheduler sa che quasi tutte dormono. La CPU è dimensionata per il picco, e il picco è una manciata di utenti che compilano o fanno rendering nello stesso momento, non tutti e 42. Non è una scorciatoia: gli hyperscaler del cloud fanno overcommit nello stesso modo. Ogni VM Azure che affitti condivide core fisici con altri clienti sullo stesso host. Il modello di prestazioni è identico. La differenza è chi possiede l’host.
- 12 GB di RAM per VM sono un solido desktop da ufficio. 42 × 12 GB = 504 GB, più 4 GB per Proxmox stesso = 508 GB sulla carta. In pratica KSM fonde le pagine identiche di quelle 42 immagini Windows, quindi la RAM fisica necessaria è parecchio meno; ma metti a budget 512 GB di DIMM e lascia che KSM ti regali il margine.
- Tre schede doppie Intel Arc Pro B60 in una scheda madre come la Supermicro H13SSL-NT. Ogni scheda fisica presenta due GPU al sistema operativo, quindi tre schede danno 6 GPU. Ogni GPU supporta 7 funzioni virtuali SR-IOV4. Sono 42 desktop accelerati dalla GPU da tre slot PCIe. La B60 ha un listino di circa $599–799 a scheda. La B70 è l’opzione più grande, a $949 al lancio per 32 GB e 4 funzioni virtuali per GPU5: meno postazioni ma più VRAM per postazione.
Windows 365 Cloud PC per 42 utenti2:
Anche senza GPU, i numeri non sono piccoli. Il livello Basic (2 vCPU, 4 GB, 128 GB) costa £26,90/utente/mese. Il livello Standard (2 vCPU, 8 GB, 128 GB, cioè un modesto desktop da ufficio) costa £35,60/utente/mese. Per 42 utenti in Standard fanno £1.495,20/mese, £17.942,40/anno, prima di tutti gli extra qui sotto.
Con una GPU va peggio. Il livello GPU Standard costa £269,40/utente/mese. Per 42 utenti fanno £11.314,80/mese, £135.777,60/anno.
Poi entrambi i livelli aggiungono:
- Le licenze Microsoft 365, se non le hai già
- La rete Azure: ingresso e uscita si fatturano a parte, e un desktop che trasmette verso un browser non è leggero in uscita
- Azure Backup o una soluzione di backup di terze parti: gli snapshot delle VM e lo storage dei profili non sono salvati gratis
- Gli indirizzi IPv4 pubblici: Azure fa pagare ogni IP pubblico collegato a una risorsa, e il prezzo è solo salito
- I prezzi di base di Azure sono in USD, quindi i costi in sterline si muovono con il cambio: una sterlina debole rende più cara ogni voce, e tu non controlli nessuna delle due parti
- La bolletta non si ferma mai. Il quinto anno costa quanto il primo.
Questo stack per 42 utenti: il costo di costruzione:
- Scheda madre Supermicro H13SSL-NT: ~£700
- CPU AMD EPYC a 64 core: ~£1.500
- 512 GB di DDR5 ECC RDIMM (8 × 64 GB): ~£5.200
- Tre schede doppie B60: ~£1.800
- Chassis, alimentatore, SSD di boot: ~£800
- Hardware in totale: circa £10.000
Ammortizzato su una vita di cinque anni, fa £2.000/anno di costo in conto capitale. Aggiungi:
- Cloudflare Zero Trust: gratuito fino a 50 utenti
- I diritti VDI di Windows 11 Enterprise: la Software Assurance su Pro porta a Enterprise, che include l’accesso VDI fino a quattro VM per utente, oppure la licenza tramite Microsoft 365 E3/E56
- L’elettricità, e qui vale la pena metterci un numero
Il budget di potenza al picco: un EPYC a 64 core con TDP di 360W, tre schede doppie B60 a 400W ciascuna (1.200W), 512 GB di RAM a circa 80W, più storage, ventole e perdite dell’alimentatore a circa 150W. Sono circa 1.800W alla presa a pieno carico. I desktop VDI non stanno a pieno carico: l’uso d’ufficio è soprattutto CPU inattiva e GPU leggera, quindi una media realistica è più vicina a 1.000–1.200W. Diciamo 1.100W.
A 35p per kWh, 1,1 kW acceso 24 ore su 24, 7 giorni su 7 fanno:
- 1,1 × 24 × 365 = 9.636 kWh/anno
- 9.636 × £0,35 = £3.373/anno di elettricità
Quindi il costo annuo totale di questo stack è circa £5.400/anno: £2.000 di hardware ammortizzato e £3.400 di elettricità, prima delle licenze Windows e della connessione internet. Mettilo accanto alla bolletta Azure: £5.400 contro £135.778 per il livello GPU, o £17.942 per desktop di base senza GPU. Anche sul livello Azure più economico, questo stack costa meno di un terzo. Sul livello GPU è il 4% della bolletta Azure.
Perché la VDI si adatta a Proxmox
La VDI è uno dei carichi di lavoro in cui Proxmox va silenziosamente molto bene, per due motivi che non c’entrano niente con l’hypervisor in sé.
KSM. Proxmox abilita KSMd, il demone di fusione delle pagine identiche del kernel, già di serie. Venti VM Windows costruite dalla stessa immagine condividono enormi quantità di pagine di memoria identiche: il sistema operativo, le librerie di base, le parti invariate del profilo utente. KSMd trova quei duplicati e li fonde in un’unica pagina fisica, copy-on-write. Il risultato è che venti desktop stanno nella memoria che altrimenti ne conterrebbe otto o dieci. Su un host VDI dove ogni VM esegue la stessa immagine, KSM non è un’ottimizzazione marginale. È ciò che rende la densità sostenibile.
bcache. Se il tuo storage è Ceph su HDD con bcache su Optane, la VDI è il carico di lavoro migliore possibile per lui. Le raffiche di boot e di login sono pesanti in lettura e ripetitive: esattamente lo schema che una cache assorbe. Una volta caldo il working set, i desktop leggono da Optane a latenza NVMe e i dischi rotanti quasi non si muovono. Le scritture sono modifiche ai profili utente e file temporanei, abbastanza piccole e sequenziali perché il writeback di bcache le gestisca senza mai mettere in crisi gli HDD.
Profili: due opzioni, entrambe su Ceph. I profili utente sono l’altra metà dello storage VDI, e ci sono due modi puliti di gestirli senza uscire dal cluster.
I container di profilo FSLogix sono il modo standard per far viaggiare un profilo desktop Windows, e funzionano su storage a oggetti compatibile S3. Proxmox Ceph espone un gateway S3 tramite il RADOS Gateway, quindi l’archivio dei profili vive sullo stesso cluster dei dischi delle VM. Nessun file server separato, nessuna bolletta Azure Files, nessuna dipendenza esterna.
L’altra opzione è saltare del tutto FSLogix e usare il reindirizzamento delle cartelle di Windows verso condivisioni SMB servite da Samba in cluster su CephFS. I desktop reindirizzano Documenti, Desktop, AppData e il resto verso una condivisione Samba appoggiata su CephFS, e il cluster Samba gestisce il failover. Nessun container di profilo: i file vivono sul filesystem come file normali, e CephFS gestisce la replica. È più semplice da gestire, più semplice da salvare, e scavalca del tutto le licenze FSLogix: utile se il costo della licenza è un problema o se vuoi semplicemente meno parti in movimento. In entrambi i casi i profili stanno sul tuo storage, sullo stesso pool Ceph, e il costo è il disco che hai già comprato.
Tra KSM che recupera memoria, bcache che recupera latenza di storage e i profili che finiscono su Ceph, che sia con FSLogix su S3 o con il reindirizzamento delle cartelle su CephFS, un solo host Proxmox con HDD e una quantità modesta di RAM serve più desktop di quanto suggerisca la scheda tecnica. Azure fa pagare ogni gigabyte di tutti e tre. Qui l’infrastruttura fa il lavoro gratis.
Backup, resilienza e conformità
Tenere tutto dentro la VDI non è solo una decisione di costo. È una decisione di conformità e di resilienza.
Quando il desktop vive sul server, i dati vivono sul server. Niente arriva sul dispositivo dell’utente. Un portatile rubato è uno schermo perso, non un insieme di dati perso. Non c’è un disco locale da cifrare, nessuna copia locale da esfiltrare, nessun endpoint da analizzare forensicamente dopo una violazione. I dati non hanno mai lasciato l’infrastruttura che controlli.
Questo rende il backup semplice. I dischi delle VM e gli archivi dei profili stanno su Ceph, e gli snapshot di Ceph sono atomici e istantanei. Una sola policy di snapshot copre ogni desktop e ogni profilo. Riportare un desktop allo stato di ieri è un rollback di snapshot, non una ricostruzione. Ripristinare un profilo è la stessa operazione su un altro pool. La destinazione del backup è il cluster, non venti endpoint sparsi.
Semplifica anche la conformità. La residenza dei dati è facile da dimostrare quando i dati stanno su hardware tuo, in un rack che puoi indicare col dito, in una giurisdizione che hai scelto tu. Le tracce di audit stanno nei tuoi log. L’accesso è regolato da policy Cloudflare che hai scritto tu, autenticato da un IdP che gestisci tu e registrato da sistemi che controlli tu. Non c’è nessun provider cloud di terze parti tra te e le prove che un auditor ti chiede.
La resilienza segue la stessa linea. Una VM desktop morta è una nuova VM dall’immagine master con il profilo ricollegato. L’utente rifà il login e il desktop è tornato. Non c’è un endpoint da ricostruire, nessun sistema operativo da reinstallare, nessun hardware da spedire. L’unità di ripristino è la VM, e accenderne una richiede minuti.
A cosa rinunci
Non è gratis in ogni senso. Le cose che Azure Virtual Desktop gestisce e questo stack no:
- Microsoft gestisce le patch e gli aggiornamenti. Qui li gestisci tu.
- Intune ed Endpoint Manager si integrano nativamente con AVD. Qui le VM Windows le gestisci da solo o con gli strumenti che scegli.
- La rete di Azure è un problema di Azure. Qui la tua connessione internet è la strada verso il desktop. Se cade, i desktop sono irraggiungibili finché non torna.
- Su Azure scalare è questione di carta di credito. Qui scalare significa comprare un’altra scheda o un altro host.
- AVD dà all’utente tutte le funzioni RDP di default. Qui la via del browser toglie appunti, audio e multi-monitor apposta. Gli utenti che hanno bisogno di quelle funzioni ricevono un client RDP nativo attraverso lo stesso tunnel e la stessa policy; ma il default è il browser blindato, ed è il default giusto per una forza lavoro che usa dispositivi propri.
Niente di tutto questo è banale. Se conta dipende da cosa hai: se usi già Proxmox, gestisci già Windows e hai già qualcuno che sa badare a un hypervisor, allora sono tutte cose che fai già. Se no, Azure ti sta vendendo il personale che non hai, e questo vale davvero qualcosa.
La domanda è se valga £18.000 l’anno per 42 desktop di base, o £136.000 per quelli con GPU, ogni anno, più rete, backup, IPv4 e licenze in cima, con il prezzo fissato da qualcun altro, l’hardware di qualcun altro e la bolletta in una valuta che non controlli. Oppure se spendi £5.400 l’anno tra hardware ed elettricità e tieni il resto.
È questo che questo articolo espone. Il prossimo lo costruisce: il tunnel cloudflared, l’LXC, le regole del firewall di Proxmox, la policy di Cloudflare Access e il desktop funzionante in una scheda del browser.
Riferimenti
Azure Virtual Desktop pricing — calcolo, storage e rete fatturati a parte, sopra il diritto Microsoft 365. ↩︎
Windows 365 plans and pricing — cifra fissa per utente al mese, configurazioni GPU nel livello Enterprise. ↩︎ ↩︎
Cloudflare Zero Trust pricing — gratuito fino a 50 utenti, a consumo dal cinquantunesimo. ↩︎
Intel Arc Pro B60 specifications — 24 GB GDDR6, 20 core Xe2, PCIe 5.0 x8, SR-IOV con fino a 7 funzioni virtuali. ↩︎
Intel Arc Pro B70 specifications — 32 GB GDDR6, 32 core Xe2, PCIe 5.0 x16, SR-IOV con fino a 4 funzioni virtuali. ↩︎
Windows 11 Licensing for Virtual Desktops — la Software Assurance su un sistema operativo idoneo (per esempio Pro) porta a Enterprise, con diritti VDI fino a quattro VM per utente sul tuo server on-premises. ↩︎