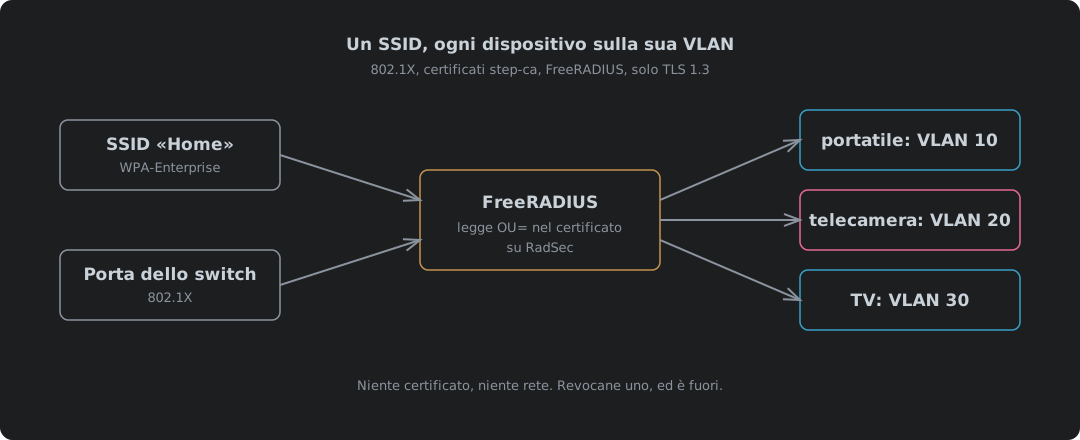
Una password per tutta la casa
Una password WiFi è condivisa da tutto ciò che si è mai collegato. I portatili, i telefoni, la TV, la telecamera del campanello con un firmware che nessuno ha aggiornato da quando è stata montata, l’ospite a cui l’hai data a Natale, e ogni telefono che quell’ospite ha avuto da allora. Stanno tutti sulla stessa rete. Ognuno può parlare con tutti gli altri.
Dividerla nel modo solito vuol dire più SSID. Uno per lo staff, uno per l’IoT, uno per gli ospiti, ognuno con la sua password e la sua VLAN. Funziona. Poi una password trapela, e tocca girare per ogni dispositivo di quell’SSID con quella nuova, che è esattamente il lavoro che non viene mai fatto.
Una porta cablata libera è peggio. Nessuna password. Ti colleghi e sei sulla VLAN su cui era impostata la porta.
L'802.1X con i certificati ribalta la cosa. Ogni dispositivo porta il suo certificato e dimostra cos’è prima che passi un solo pacchetto, e poi è la rete, non il dispositivo e non chi ha distribuito la password, a decidere dove va. Un SSID. Ogni porta dello switch uguale. Il portatile finisce sulla VLAN dello staff, la telecamera su quella IoT, e un dispositivo a cui non hai mai rilasciato un certificato non finisce da nessuna parte.
| Una password condivisa | Un SSID per VLAN | 802.1X, un SSID | |
|---|---|---|---|
| Chi entra | Chiunque abbia la password | Chiunque abbia la password di quell’SSID | Solo un dispositivo con un certificato rilasciato da te |
| Quale VLAN | Tutti su una | Quella dell’SSID a cui si sono collegati | Quella che il server RADIUS indica per quel dispositivo |
| Escludere un dispositivo perso | Cambiare la password ovunque | Cambiare la password di quell’SSID ovunque | Revocare un certificato |
| Porte cablate | Aperte | Aperte | Stesso controllo del WiFi |
| SSID da trasmettere | 1 | Uno per VLAN | 1 |
È quello che costruisce questo articolo. step-ca rilascia i certificati e ci scrive dentro il ruolo di ogni dispositivo, FreeRADIUS controlla ogni certificato rispetto alla CA e alla sua lista di revoca, ne legge il ruolo e risponde con una VLAN, e lo switch o l’access point mette il dispositivo dove gli è stato detto. L’hardware è Netgear o TP-Link, che parla con FreeRADIUS su TLS dove può. Tutto è girato qui prima di avvicinarsi a hardware vero: la CA e il server RADIUS in container, e la porta dello switch e la rete WiFi nei simulatori.
Quattro parti, e solo una decide
L'802.1X definisce tre ruoli1. Il supplicant è il dispositivo che chiede di entrare. L’authenticator è la porta dello switch o l’access point. L’authentication server è RADIUS. Aggiungi la CA che ha rilasciato i certificati e il sistema è tutto lì.
Lo switch e l’AP non decidono nulla. Fanno da tramite. Finché il dispositivo non si è autenticato, la porta lascia passare EAP e nient’altro. L’authenticator incapsula quell’EAP in RADIUS, lo manda al server e agisce in base alla risposta. Un Access-Accept apre la porta. Se l’Accept porta gli attributi di tunnel, la porta o il client WiFi va sulla VLAN che indicano. L’RFC 3580 stabilisce quali sono i tre attributi, presi in prestito dagli attributi di tunnel di RADIUS23:
| Attributo | Valore | Significato |
|---|---|---|
Tunnel-Type | VLAN (13) | Questo tunnel è una VLAN |
Tunnel-Medium-Type | IEEE-802 (6) | Su una rete 802 |
Tunnel-Private-Group-Id | "10" | L’ID della VLAN, inviato come stringa |
Quindi la marca dello switch conta meno di quanto penseresti. La decisione sta su una macchina che gestisci tu. Ogni produttore che fa VLAN dinamiche legge gli stessi tre attributi. L’RFC dice chiaramente che l’ID della VLAN è «encoded as a string»3, ed è per questo che è tra virgolette.
Perché i certificati, e perché solo TLS 1.3
Esistono diversi metodi EAP, e la maggior parte di quelli in uso è una password avvolta in TLS. Per una persona funziona. Per una telecamera è inutile, perché non c’è nessuno che digiti qualcosa, e una password condivisa da mille telecamere è di nuovo la password del WiFi.
| Metodo | Cosa identifica il dispositivo | Se il dispositivo si fida del server sbagliato | Escludere un dispositivo |
|---|---|---|---|
| EAP-TLS | Il suo certificato e la sua chiave privata | Il server vede il certificato, che è comunque pubblico | Revocare il certificato |
| PEAP con MS-CHAPv2 | Nome utente e password | Il server cattura un handshake che si può crackare fino alla password | Cambiare la password |
| EAP-TTLS con PAP | Nome utente e password | Al server viene mandata la password stessa | Cambiare la password |
Quella colonna centrale è il motivo dell’EAP-TLS. MS-CHAPv2 è rotto da più di dieci anni. L’advisory di Microsoft stessa dice che «an attacker who obtained the MS-CHAP v2 authentication traffic could then use the exploit code to decrypt a user’s credentials»4. Avvolgerlo in PEAP lo protegge solo se ogni dispositivo controlla con chi sta parlando, e come mostra la sezione sui dispositivi, molti non lo fanno. Con EAP-TLS nello scambio non c’è nessun segreto da rubare. La chiave privata non lascia mai il dispositivo5. Niente da crackare.
TLS 1.2 manda il certificato via etere
L’EAP-TLS su TLS 1.2 ha un difetto facile da non vedere. Il dispositivo manda il suo certificato prima che inizi la cifratura. In chiaro. Chiunque ascolti il WiFi lo può leggere, e siccome questo articolo scrive il ruolo del dispositivo nel certificato, può leggere anche quello.
Misurato qui, cercando il nome del dispositivo e il suo ruolo in ogni messaggio EAP inviato dal dispositivo:
| Prova | TLS | Nome del dispositivo in chiaro | Ruolo OU=staff in chiaro |
|---|---|---|---|
Identità laptop1 | 1.2 | Sì | Sì |
Identità laptop1 | 1.3 | Sì, nell’identità | No |
Identità anonymous | 1.3 | No | No |
TLS 1.3 lo risolve. L’RFC 9190 dice che con TLS 1.3 «the use of privacy is mandatory and does not cause any additional round trips»6. L’identità esterna viaggia ancora in chiaro, quindi non dovrebbe nominare il dispositivo nemmeno lei. L’RFC raccomanda un’identità anonima6. Qui non serve una vera, perché FreeRADIUS legge chi è il dispositivo dal certificato. Con anonymous all’esterno, l’ultima riga è quello che ottiene chi intercetta: niente.
Quindi questa configurazione usa solo TLS 1.3. FreeRADIUS è bloccato su quella versione a entrambi gli estremi. Un dispositivo che non la parla non entra. Ha un costo, e lo si conta nella sezione sui dispositivi invece di nasconderlo. La configurazione di FreeRADIUS stessa ti dice ancora di fermarti a 1.2, in maiuscolo, perché «most EAP supplicants WILL NOT DO TLS 1.3 PROPERLY»7. Va riconosciuto: quella configurazione è la documentazione più onesta di tutto questo articolo, e quasi ogni trappola qui sotto ci è scritta da qualche parte, se leggi i commenti. Su una rete in cui i dispositivi li scegli tu, è un motivo per scegliere dispositivi migliori.
Mettere il ruolo nel certificato
La VLAN la decide cos’è il dispositivo, e il certificato è il posto dove scriverlo. step-ca ce lo può scrivere con un template, lo stesso meccanismo che l’articolo sui certificati client usa per il punto di distribuzione della CRL. L’avvio della CA stessa è trattato in step-ca in un container, e qui si riparte da lì con una CA chiamata Home Network CA.
Ogni certificato di dispositivo riceve il suo ruolo nell’unità organizzativa (OU) del suo subject. Il template prende il ruolo dalla richiesta e rifiuta tutto ciò che non è nella lista8:
{{- $roles := list "staff" "iot" "media" }}
{{- if not (has .Insecure.User.role $roles) }}
  {{- fail "role must be one of staff, iot or media" }}
{{- end }}
{
  "subject": {
    "commonName": {{ toJson .Subject.CommonName }},
    "organizationalUnit": {{ toJson .Insecure.User.role }}
  },
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
Dagli un provisioner tutto suo, così i dispositivi non escono mai da quello generico admin, con un anno come durata massima dei certificati che firma:
step ca provisioner add network --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template templates/device.tpl
--x509-template copia il template dentro ca.json invece di puntare al file, quindi modificare device.tpl dopo non cambia nulla finché non esegui di nuovo step ca provisioner update network --x509-template templates/device.tpl. Poi rilascia il certificato di ogni dispositivo con il suo ruolo:
step ca certificate laptop1 laptop1.crt laptop1.key \
  --provisioner network --not-after 8760h --set role=staff
$ openssl x509 -in laptop1.crt -noout -subject -ext extendedKeyUsage
subject=OU=staff, CN=laptop1
X509v3 Extended Key Usage:
    TLS Web Client Authentication
Un ruolo mancante o sconosciuto non ottiene niente:
$ step ca certificate norole norole.crt norole.key --provisioner network
The request could not be completed: role must be one of staff, iot or media.
.Insecure.User si chiama così perché è qualunque cosa mandi chi fa la richiesta. Qui va bene. Il provisioner network ha una password, ce l’hai solo tu, e chiunque possa firmare con quello può già fare qualsiasi certificato voglia, quindi un ruolo che si è scritto da solo non gli dà niente in più.
Anche il server RADIUS ha bisogno di un certificato, così i dispositivi possono controllare con chi stanno parlando. Viene dal provisioner admin come ogni altro certificato di server, e vive le 24 ore predefinite, rinnovato da step ca renew --daemon come fa l’articolo su step-ca per ogni servizio che non sa fare ACME. I dispositivi controllano il nome e la CA, non il numero di serie. Un rinnovo quotidiano per loro non cambia niente.
| Certificato | Provisioner | Durata | Extended key usage | Contiene |
|---|---|---|---|---|
radius.home.example | admin | 24 ore, rinnovato ogni giorno | Server e client | Il nome che i dispositivi controllano |
laptop1 | network | 1 anno | Solo client | OU=staff |
cam1 | network | 1 anno | Solo client | OU=iot |
tv1 | network | 1 anno | Solo client | OU=media |
switch1, ap1 | nas | 1 anno | Solo client | OU=nas, per RadSec; vedi sotto |
FreeRADIUS: decidere la VLAN
FreeRADIUS 3.2.10, nell’immagine container ufficiale del progetto. Tre pezzi di configurazione fanno il lavoro: il modulo EAP, una policy che sceglie la VLAN e una lista di eccezioni.
Il modulo EAP
Solo EAP-TLS, solo TLS 1.3, e la CRL controllata a ogni login:
eap {
	default_eap_type = tls

	tls-config tls-common {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		check_crl = yes
		ca_path_reload_interval = 300

		tls_min_version = "1.3"
		tls_max_version = "1.3"
	}

	tls {
		tls = tls-common
	}
}
| File | Contiene |
|---|---|
radius.crt | Il certificato del server, poi l’intermedio di step-ca, come lo scrive step ca certificate |
radius.key | La sua chiave privata; come tutto qui, leggibile dall’utente freerad o FreeRADIUS non parte |
ca/ | La radice, l’intermedio e la CRL dell’intermedio, con gli hash fatti da openssl rehash ca/ |
Quella riga centrale ha bloccato il primo avvio qui, anche se non per la chiave: Permission denied sul certificato radice, perché ogni file era uscito dalla CA leggibile solo dal proprietario. FreeRADIUS gira come freerad, quindi tutti e tre devono essere leggibili da quell’utente.
check_crl = yes controlla il certificato del dispositivo rispetto alla CRL dell’intermedio. Non controlla l’intermedio stesso, quindi a differenza di nginx nell’articolo sui certificati client, FreeRADIUS non ha bisogno della CRL della radice. check_all_crl lo attiva, se lo vuoi7. ca_path_reload_interval conta più di quanto sembri, e ha una sezione tutta sua più sotto.
La policy
Ogni certificato che questa CA ha mai rilasciato passerebbe il controllo TLS. Compresi i server web che hanno avuto il loro via ACME. Quindi la policy scarta tutto ciò che non è fatto per questo lavoro: niente uso client-auth, o niente ruolo, e viene rifiutato.
vlan_by_certificate {
	if (&TLS-Client-Cert-X509v3-Extended-Key-Usage-OID !~ /1\.3\.6\.1\.5\.5\.7\.3\.2/) {
		reject
	}

	device_vlan

	if (!&reply:Tunnel-Private-Group-Id) {
		if (&TLS-Client-Cert-Subject =~ /\/OU=([^\/]+)/) {
			switch "%{1}" {
				case "staff" {
					update reply { &Tunnel-Private-Group-Id := "10" }
				}
				case "iot" {
					update reply { &Tunnel-Private-Group-Id := "20" }
				}
				case "media" {
					update reply { &Tunnel-Private-Group-Id := "30" }
				}
				case {
					reject
				}
			}
		}
		else {
			reject
		}
	}

	update reply {
		&Tunnel-Type := VLAN
		&Tunnel-Medium-Type := IEEE-802
	}
}
Quello va in policy.d/vlan, e una riga, vlan_by_certificate, va in cima alla sezione post-auth di sites-available/default. Il post-auth è dove i dettagli del certificato sono disponibili, una volta finito l’handshake TLS9.
La lista delle eccezioni
Il ruolo decide la maggior parte dei dispositivi. Non tutti. La lista è per i pochi che non dovrebbe decidere: una telecamera che ha cominciato a comportarsi in modo strano e va messa in quarantena prima di capire perché, o un dispositivo prestato per una settimana. È un modulo passwd che legge un file a due colonne, con chiave il common name del certificato:
passwd device_vlan {
	filename = ${modconfdir}/device_vlan/devices
	format = "*TLS-Client-Cert-Common-Name:=Tunnel-Private-Group-Id"
	delimiter = ","
}
# certificate CN,VLAN
cam1,99
L’= davanti all’attributo lo mette nella risposta invece che negli elementi di controllo10. Spostare un dispositivo è una riga in un file di testo, senza certificati da rilasciare di nuovo e niente da toccare sul dispositivo.
| VLAN | Ruolo | Cosa ci sta |
|---|---|---|
| 10 | staff | Portatili e telefoni di cui ti fidi |
| 20 | iot | Telecamere, sensori, tutto ciò che chiama casa |
| 30 | media | TV e streamer |
| 99 | Solo lista | Quarantena: al massimo internet, niente di locale |
Dimostrarlo prima di toccare uno switch
eapol_test arriva con wpa_supplicant e fa insieme da dispositivo e da switch, parlando direttamente con il server RADIUS. Usalo per primo. Quando più avanti qualcosa non funziona, saprai quale metà guardare.
network={
    key_mgmt=WPA-EAP
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
eapol_test -c laptop1.conf -a 192.0.2.10 -s <shared secret>
Le risposte, dal log di debug di FreeRADIUS:
(8) Sent Access-Accept
(8)   Tunnel-Private-Group-Id = "10"
(8)   Tunnel-Type = VLAN
(8)   Tunnel-Medium-Type = IEEE-802
| Dispositivo | Ruolo nel certificato | Nella lista | Risposta | VLAN |
|---|---|---|---|---|
laptop1 | staff | No | Accept | 10 |
cam1 | iot | 99 | Accept | 99 |
tv1 | media | No | Accept | 30 |
laptop2 | staff, revocato | No | Reject, certificate revoked | Nessuna |
radius.home.example | Nessuno | No | Reject, niente ruolo | Nessuna |
laptop1 con TLS 1.3 disattivato | staff | No | Reject, protocol version | Nessuna |
L’ultima riga va saputa prima di andare in produzione. wpa_supplicant 2.11 ha ancora TLS 1.3 disattivato di default per EAP, descritto come «experimental - disabled by default»11. Togli la riga phase1 e un portatile perfettamente a posto viene rifiutato.
Una porta di switch, simulata
eapol_test salta lo switch. Per vedere la metà dello switch, hostapd ha un driver wired che trasforma un’interfaccia Linux in una porta 802.1X. Un cavo virtuale la collega a un wpa_supplicant che fa da portatile, e punta allo stesso FreeRADIUS.
interface=port1
driver=wired
ieee8021x=1
use_pae_group_addr=1
auth_server_addr=192.0.2.10
auth_server_port=1812
auth_server_shared_secret=<shared secret>
Come vede la porta un portatile valido e uno revocato:
port1: CTRL-EVENT-EAP-SUCCESS2 4a:42:cf:cf:09:5a
port1: AP-STA-CONNECTED 4a:42:cf:cf:09:5a
port1: STA 4a:42:cf:cf:09:5a IEEE 802.1X: authorizing port

port1: CTRL-EVENT-EAP-FAILURE2 de:d8:8c:88:6e:f2
port1: IEEE 802.1X: Force disconnection of de:d8:8c:88:6e:f2 after EAP-Failure in 10 ms
Attiva la sua gestione delle VLAN dinamiche e riporta la VLAN che ha ricevuto, vlan=10 per il portatile e vlan=99 per la telecamera in quarantena, poi dice could not add dynamic VLAN interface. È una porta Linux che fa la persona onesta: si può aprire e chiudere, ma non può spostarsi da sola su una VLAN. Uno switch gestito fa quella parte in hardware, ed è la metà che coprono le impostazioni dei produttori più sotto.
Revoca: la CRL che FreeRADIUS ignora con un HUP
Un portatile perso è il caso per cui esiste tutto questo. Revocalo nella CA. Il provisioner admin firma un token di revoca per il numero di serie, che funziona senza la chiave del portatile, perché il portatile non ce l’avrai:
SERIAL=$(step certificate inspect laptop2.crt --format json | jq -r .serial_number)
TOKEN=$(step ca token "$SERIAL" --revoke --provisioner admin)
step ca revoke "$SERIAL" --token "$TOKEN" --reason "laptop lost"
Certificate with Serial Number 306546036599704679037436836531698019860 has been revoked.
step-ca ricostruisce subito la sua CRL quando generateOnRevoke è attivo, impostato come mostra l’articolo sui certificati client. Copiala nella directory ca/ di FreeRADIUS e il portatile è fuori. Solo che non lo è. È rientrato come se niente fosse.
| Cosa si è fatto dopo che la nuova CRL è arrivata su disco | Portatile revocato |
|---|---|
| Niente | Entra ancora |
kill -HUP | Entra ancora. Il log dice HUP - No files changed. Ignoring |
Atteso oltre ca_path_reload_interval | Rifiutato, certificate revoked |
| Riavviato FreeRADIUS | Rifiutato, certificate revoked |
Un HUP ricarica i file di configurazione, e una CRL in ca_path non è uno di questi, quindi FreeRADIUS controlla la sua lista di file di configurazione, non ne trova nessuno cambiato e va avanti con la vecchia CRL in memoria. Quello che la raccoglie è ca_path_reload_interval. Nella configurazione predefinita è spento. Impostalo sotto i 300 secondi e FreeRADIUS ti scavalca all’avvio:
ca_path_reload_interval is set too low, reset it to 300
Quindi 300. Una revoca ha effetto entro cinque minuti dall’arrivo della nuova CRL. Scaricala con un timer, come l’articolo sui certificati client fa già per nginx, ma in questa directory. Riavvia FreeRADIUS se cinque minuti sono troppi per il dispositivo che hai appena perso.
La CRL può anche chiudere fuori tutti in un colpo. Quindi, in entrambi i sensi. Entrambi questi casi sono stati provati con certificati validi:
| Stato della CRL | Cosa dice FreeRADIUS | Chi entra |
|---|---|---|
| Valida | Niente | Ogni dispositivo valido |
Assente da ca/ | error 3 : unable to get certificate CRL | Nessuno |
| Oltre la data di prossimo aggiornamento | error 12 : CRL has expired | Nessuno |
La CRL di step-ca dura 24 ore di default. Se il timer che la scarica si ferma, ogni dispositivo della rete fallisce il giorno dopo. allow_expired_crl esiste per ammorbidire la cosa7. Non usarlo. Una rete che fa entrare tutti perché una lista è scaduta ha smesso di controllare qualsiasi cosa, e per questo la soluzione è sorvegliare il timer, non spegnere il controllo.
RADIUS è ancora MD5 e un segreto condiviso
Tutto quello visto finora protegge la conversazione tra il dispositivo e FreeRADIUS. L’EAP-TLS va da capo a capo, e lo switch o l’AP in mezzo non lo può leggere. Il pacchetto RADIUS che lo trasporta è un’altra faccenda.
Il RADIUS classico è UDP con un segreto condiviso, e il segreto viene usato tramite MD5, il che conterebbe molto meno se il pacchetto non trasportasse niente di valore, ma l’Access-Accept per un client WiFi trasporta le chiavi del traffico di quel client. MS-MPPE-Recv-Key e MS-MPPE-Send-Key sono la chiave master che l’AP usa per cifrare il traffico di quel client, e l’RFC 2548 le protegge con b(1) = MD5(S + R + A) e uno XOR, dove S è il segreto condiviso12. Lì dentro non c’è nessuna forward secrecy. Cattura oggi il traffico RADIUS, ottieni il segreto l’anno prossimo da un backup di configurazione o dalla running config di uno switch, e ogni chiave catturata si decifra, insieme al traffico WiFi che proteggeva.
Quindi la domanda non è se il segreto sia abbastanza lungo. È perché le chiavi della rete wireless attraversino il cavo sotto MD5. Non ce n’è bisogno.
| Minaccia | RADIUS semplice su UDP | Con Message-Authenticator obbligatorio | RadSec, TLS 1.3, certificati da entrambe le parti |
|---|---|---|---|
| Access-Accept falsificato (BlastRADIUS) | Possibile sulle richieste senza EAP, MAB compreso | Bloccato | Bloccato |
| Chiavi WiFi lette da una cattura | Chiunque venga mai a sapere il segreto | Uguale | Servono le chiavi della sessione TLS, che non vengono mai salvate |
| Una macchina sulla rete di gestione che si spaccia per uno switch | Le basta il segreto | Uguale | Le serve un certificato con il ruolo nas, da un indirizzo noto |
| Chi vede quale dispositivo ha fatto login | Chiunque sia sul percorso | Uguale | Nessuno |
BlastRADIUS, e la riga che lo ferma
BlastRADIUS, CVE-2024-3596, permette a un attaccante sul percorso tra switch e server di trasformare un reject in un accept attaccando l’MD5 che firma la risposta13. La correzione è l’attributo Message-Authenticator su ogni richiesta e ogni risposta13. L’RFC 3579 l’ha sempre richiesto su tutto ciò che trasporta EAP14, quindi l’EAP-TLS non è mai stato il punto debole. Lo era il MAB, perché un controllo dell’indirizzo MAC non trasporta EAP e molti switch lo mandavano senza.
FreeRADIUS 3.2.10 lo richiede di serie, con require_message_authenticator = yes in radiusd.conf. Provato qui con una richiesta MAB costruita a mano:
| Richiesta | Risposta |
|---|---|
Senza Message-Authenticator | Nessuna risposta. Registrata come Packet does not contain required Message-Authenticator attribute |
Con Message-Authenticator | Una risposta, Access-Reject per un MAC sconosciuto |
Lascia quell’impostazione com’è. La configurazione avverte che metterla a no insieme a limit_proxy_state «will allow MITM attackers to create fake Access-Accept packets to the NAS»15.
Questo chiude la falsificazione. Per le chiavi non fa niente.
RadSec: RADIUS dentro TLS 1.3
Lo standard più alto disponibile è RadSec, RADIUS trasportato su TLS con un certificato a ciascun capo16. Lo switch o l’AP dimostra chi è con un certificato, FreeRADIUS dimostra chi è con il suo, e tutta la conversazione RADIUS, chiavi comprese, sta dentro TLS 1.3 con forward secrecy. L’IETF lo sta portando sullo standards track; la bozza che sostituirebbe l’RFC sperimentale del 2012 «Has enough positions to pass»17.
Gli switch e gli AP ricevono i certificati da step-ca come tutto il resto, da un terzo provisioner il cui template imprime OU=nas e nient’altro, il che vuol dire che un certificato di dispositivo non può servire a spacciarsi per uno switch, e un certificato di switch, che non porta nessun ruolo riconosciuto dalla policy delle VLAN, non può servire nemmeno a entrare in rete.
listen {
	ipaddr = *
	port = 2083
	type = auth
	proto = tcp
	virtual_server = default
	clients = radsec

	tls {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		require_client_cert = yes
		check_crl = yes
		ca_path_reload_interval = 300

		verify {
			tmpdir = ${run_dir}
			client = "${raddbdir}/nas-only.sh %{TLS-Client-Cert-Filename}"
		}

		tls_min_version = "1.3"
		tls_max_version = "1.3"
	}
}

clients radsec {
	client switch1 {
		ipaddr = 192.0.2.21
		proto = tls
		secret = radsec
	}
}
#!/bin/sh
# Accept a RadSec client certificate only if step-ca issued it with the nas role.
openssl x509 -in "$1" -noout -subject -nameopt compat | grep -q '/OU=nas/'
Il segreto è davvero la parola radsec. Sul serio. Su TLS non fa niente, e l’esempio di FreeRADIUS stesso dice «TLS clients MUST have the shared secret set to “radsec”»18. Due cose che sembrano naturali non funzionano, scoperte entrambe a caro prezzo. check_cert_cn = %{client:shortname} al momento dell’handshake si espande a niente, quindi ogni switch viene rifiutato con Certificate CN (switch1) does not match specified value (); da qui lo script verify. E il listener non parte con freeradius -X, che disattiva i thread: Threading must be enabled for TLS sockets to function properly. Fai il debug con freeradius -fxx -l stdout.
La porta di switch simulata di prima, rifatta per usare RadSec, contro gli stessi test:
| Lo switch presenta | Da | Risultato |
|---|---|---|
switch1, OU=nas | Il suo indirizzo in lista | TLS 1.3 attivo; laptop1 autorizzato sulla VLAN 10, laptop2 revocato rifiutato |
Il certificato di laptop1 | L’indirizzo dello switch | Rifiutato nell’handshake; lo script verify restituisce 1 |
switch1, OU=nas | Un indirizzo non in lista | Ignoring request … from unknown client |
Quale hardware lo sa fare
| Authenticator | RadSec | Note |
|---|---|---|
| hostapd 2.11 | Sì, se compilato con il supporto | CONFIG_RADIUS_TLS=y è commentato nel suo defconfig19. Il pacchetto di Alpine lo lascia spento e rifiuta la configurazione: unsupported RADIUS type 'TLS'. Compilato con il supporto, ha funzionato al primo colpo |
| AP e switch TP-Link Omada | Dal Controller 6.1, con firmware aggiornato | «Added support for RadSec (RADIUS over TLS) to secure SSID, MAC-Based, and 802.1X authentications on both APs and Switches»20 |
| Proxy RADIUS di TP-Link Omada | No | Il proxy del controller stesso «does not support the RadSec feature»21 |
| Netgear M4250 e M4350 | Non documentato | Il manuale della CLI non nomina RadSec, e limita il segreto condiviso: «The secret must be an alphanumeric value not exceeding 16 characters»22 |
| AP Netgear WAX e WBE | Non documentato | I manuali descrivono la porta RADIUS come UDP, e il segreto predefinito come sharedsecret23 |
Posso chiedere perché uno switch venduto come completamente gestito nel 2026 non sappia parlare con il suo server RADIUS su TLS? Non chi l’ha deciso. Cosa nel processo gli ha permesso di uscire così, quando il controller di TP-Link, hostapd e un proxy gratuito lo sanno fare tutti. Sedici caratteri alfanumerici casuali sono circa 95 bit, e non è quello che viene crackato. Il punto è che è l’unica protezione offerta: nessuna opzione TLS, uno schema MD5 del 1999 a guardia delle chiavi WiFi, e un AP che esce di fabbrica con il segreto impostato sulla parola sharedsecret. Sull’hardware Netgear, radsecproxy non è facoltativo.
radsecproxy, per l’hardware che parla solo UDP
Dove lo switch o l’AP non sa fare RadSec, mettigli accanto radsecproxy. Riceve RADIUS UDP e manda fuori RadSec24, così il tratto in chiaro sono i pochi metri di VLAN di gestione tra lo switch e il proxy, non tutto il percorso fino al server:
ListenUDP *:1812

tls stepca {
    CACertificateFile  /etc/radsecproxy/root_ca.crt
    CertificateFile    /etc/radsecproxy/radsecproxy.crt
    CertificateKeyFile /etc/radsecproxy/radsecproxy.key
    TlsVersion TLS1_3
}

client switches {
    host 192.0.2.32/27
    type udp
    secret <long random secret>
    RequireMessageAuthenticator on
}

server freeradius {
    host radius.home.example
    port 2083
    type tls
    tls stepca
    secret radsec
    certificateNameCheck on
}

realm * {
    server freeradius
}
Usa il nome. Non l’indirizzo. Con host 10.89.0.100 il proxy ha rifiutato il server, correttamente: No subjectaltname matching address 10.89.0.100. Con il nome si è collegato come TLSv1.3 with cipher TLS_AES_256_GCM_SHA384, e gli stessi dispositivi hanno avuto le stesse risposte passando da lì: laptop1 VLAN 10, cam1 99, tv1 30, laptop2 rifiutato. Una richiesta senza Message-Authenticator si è fermata al proxy: ignoring request from client switches … missing required message-authenticator.
Tieni onesto quel tratto UDP. Corto, e recintato. L’indirizzo di gestione dello switch e il proxy stanno su una VLAN di gestione verso cui nessuna VLAN dei client può instradare, e il firewall lo garantisce.
Anche il download della CRL
La CRL è firmata, quindi nessuno ne può falsificare una. Possono però riproporne una più vecchia ancora valida, che nasconde una revoca fatta nel frattempo. Scaricala da step-ca su HTTPS con la sua radice fissata, invece che su HTTP semplice:
curl -fsS --cacert /etc/freeradius/certs/eaptls/ca/root_ca.crt --tlsv1.3 \
  -o /tmp/crl.der https://ca.home.example:9000/1.0/crl
Con qualsiasi altra radice lo stesso comando fallisce con l’exit 60 di curl, e FreeRADIUS tiene la lista che ha.
Dove sta andando
L’RFC 9765, RADIUS/1.1, toglie del tutto MD5 da RADIUS quando gira su TLS: «the RADIUS shared secret is no longer used, and all MD5-based packet authentication and attribute obfuscation methods are removed»25. È sperimentale. FreeRADIUS 3.2 ce l’ha dietro un flag di compilazione, --with-radiusv11, «for testing interoperability»26, e l’immagine ufficiale 3.2.10 non è compilata con quello; l’opzione non c’è nel binario. RadSec con TLS 1.3 è lo standard più alto che puoi mettere in produzione oggi, e RADIUS/1.1 è dove si va dopo.
Lo switch: Netgear e TP-Link
Ogni switch gestito che valga la pena di avere fa 802.1X con VLAN dinamiche, e le impostazioni si riducono alle stesse cinque cose qualunque sia il marchio. La differenza tra questi due sta nei dettagli, e un dettaglio sul lato TP-Link cambia il modo in cui cabli una scrivania.
| Impostazione | Netgear M4250 e M4350 | Switch TP-Link Omada |
|---|---|---|
| Server RADIUS | Security > Management Security > RADIUS > Server Configuration27 | Un RADIUS Profile nel controller Omada28 |
| 802.1X attivo | Security > Port Authentication > Basic > 802.1X Configuration: Dot1x Admin Mode, Authentication Admin Mode27 | Authentication > 802.1X, Authentication Type «Port Based»28 |
| VLAN da RADIUS | VLAN Assignment Mode, «The default is Disable»27 | «enable ‘VLAN Assignment’»28 |
| VLAN mancante | Non viene creata se Dynamic VLAN Creation Mode non è attivo, spento anche quello di default27 | «the switch will create the related VLAN automatically»29 |
| Porte di accesso | Control Mode Auto | 802.1X Control mode Auto28 |
| Uplink, porta del server RADIUS, porte degli AP | Force Authorized | 802.1X lasciato spento: «Keep 802.1X authentication disabled on ports connected to the authentication server, the internet and the management computer»29 |
In entrambi i casi, crea prima le VLAN sullo switch. Una VLAN che esiste perché l’ha evocata un login è una VLAN che nessuno ha configurato, e su cui nessuno ha messo una regola di firewall.
Una VLAN per porta su TP-Link
La guida di TP-Link stessa dice «VLAN Assignment takes effect only when the control type is Port Based»29. Port based vuol dire che il primo dispositivo che si autentica decide la VLAN per tutta la porta. Metti su quella porta uno switch da scrivania o un telefono con un PC collegato attraverso, e il secondo dispositivo entra sulla VLAN del primo senza che nessuno gli chieda mai un certificato, il che su una porta dello staff vuol dire che qualsiasi cosa collegata dietro quel telefono è sullo staff.
Quindi su TP-Link: un dispositivo per porta di accesso. Niente tra la presa a muro e il dispositivo. La modalità MAC-based di Netgear autentica separatamente ogni dispositivo su una porta; il manuale del GS710TUP la descrive come quella che permette «multiple supplicants connected to the same port»30.
MAB, per la stampante che non sa fare niente di tutto questo
Certo hardware non ha nessun client 802.1X. Il MAC Authentication Bypass permette allo switch di mandare l’indirizzo MAC del dispositivo a RADIUS sia come nome utente sia come password, ed entrambi i produttori lo supportano insieme all'802.1X sulla stessa porta. Netgear prova prima l'802.1X e poi ripiega: «if a client tries 802.1X authentication… and authentication fails, the interface proceeds with MAB authentication»27. TP-Link manda il MAC come «12 hexadecimal digits, all lowercase and no punctuation»29.
Un indirizzo MAC non è un’identità. Chiunque può impostare la sua scheda di rete sul MAC della stampante con un comando, da un portatile portato da fuori, stando accanto alla stampante di cui ha appena preso in prestito il cavo. Quindi il MAB ha una lista tutta sua, e la policy gli darà sempre e solo la VLAN IoT o la quarantena:
mab {
	if (!&EAP-Message && &User-Name =~ /^[0-9a-f]{12}$/ && &User-Password == &User-Name) {
		mab_vlan
		if (ok && &reply:Tunnel-Private-Group-Id =~ /^(20|99)$/) {
			update control { &Auth-Type := Accept }
			update reply {
				&Tunnel-Type := VLAN
				&Tunnel-Medium-Type := IEEE-802
			}
		}
		else {
			reject
		}
	}
}
Questo va per primo in authorize, con un modulo passwd chiamato mab_vlan che legge righe mac,vlan esattamente come la lista dei dispositivi. La policy dei certificati è avvolta in if (&EAP-Message) così lascia stare il MAB. Provato:
| Richiesta MAB | Voce in lista | Risposta |
|---|---|---|
aabbccddeeff | 20 | Accept, VLAN 20 |
112233445566 | Nessuna | Reject |
ccddeeff0011 | 10, la VLAN dello staff | Reject. La policy non mette un MAC sullo staff, qualunque cosa dica la lista |
Chi falsifica la stampante ottiene la VLAN della stampante e niente di più. È il massimo che un indirizzo MAC dovrebbe mai comprare.
Le impostazioni degli switch Omada qui sopra sono state verificate anche su un Omada Software Controller simulato, 6.2.14.11, in un container senza hardware dietro. Le stringhe della sua interfaccia inglese nominano ogni impostazione usata qui: l’opzione RadSec, dove «a TLS-encrypted transmission tunnel will be established between the client and the RADIUS server», «Enable VLAN Assignment for Wireless Network», «Require Message-Authenticator», «Limit Proxy-State», e l’importazione di certificato e chiave del client per RadSec. Un controller configura; non fa passare traffico, quindi questo dimostra che le impostazioni esistono in quella versione e niente di più. Netgear non ha niente di equivalente da far girare, quindi la sua colonna viene dai manuali di Netgear stessa e qui non è stata provata.
L’access point: un SSID, ogni VLAN
L’access point è dove l’SSID unico ripaga. Una rete WPA-Enterprise, e ogni client viene messo sulla VLAN che RADIUS indica per lui. L’AP etichetta il traffico di quel client con la sua VLAN e lo manda su per il cavo, quindi la porta dello switch che alimenta l’AP deve trasportare, taggata, ogni VLAN che RADIUS potrebbe assegnare. Dimenticane una e il dispositivo si autentica perfettamente e non ottiene mai un indirizzo.
Un SSID, simulato
Prima di fidarsi della parola di uno dei due produttori, tutto è girato su radio simulate. Il mac80211_hwsim di Linux crea schede WiFi virtuali che fanno WPA-Enterprise vero. Il kernel di questa macchina non include il modulo, quindi il test ha avviato lo stesso kernel in una piccola macchina virtuale KVM e l’ha caricato lì, dal pacchetto firmato di Fedora stessa, con hostapd 2.11 come access point e tre stazioni wpa_supplicant nei loro network namespace31:
interface=wlan0
driver=nl80211
ssid=Home
ieee8021x=1
wpa=2
wpa_key_mgmt=WPA-EAP
rsn_pairwise=CCMP
ieee80211w=1
auth_server_addr=192.0.2.10
auth_server_port=1812
auth_server_shared_secret=<shared secret>
dynamic_vlan=2
vlan_tagged_interface=trunk0
vlan_bridge=brvlan
dynamic_vlan=2 vuol dire «obbligatorio»: un login senza VLAN nella risposta viene rifiutato invece che lasciato su una VLAN predefinita. Ogni stazione ha fatto login come anonymous su TLS 1.3, e il log dell’AP stesso mostra cosa gli ha detto RADIUS:
wlan0: STA 02:00:00:00:01:00 RADIUS: VLAN ID 10
wlan0: STA 02:00:00:00:02:00 RADIUS: VLAN ID 99
wlan0: STA 02:00:00:00:03:00 RADIUS: VLAN ID 30
WPA: group state machine entering state GTK_INIT (VLAN-ID 10)
WPA: group state machine entering state GTK_INIT (VLAN-ID 30)
WPA: group state machine entering state GTK_INIT (VLAN-ID 99)
| Stazione | Certificato | VLAN | Bridge | Il suo gateway | La VLAN della TV |
|---|---|---|---|---|---|
laptop1 | OU=staff | 10 | brvlan10 | Raggiungibile | Nessuna risposta |
cam1 | OU=iot, nella lista | 99 | brvlan99 | Raggiungibile | |
tv1 | OU=media | 30 | brvlan30 | Raggiungibile |
Le righe della chiave di gruppo sono la parte che la gente si perde. I frame broadcast e multicast sul WiFi sono cifrati con una chiave di gruppo condivisa da tutti sulla rete, e se le tre VLAN ne condividessero una, la telecamera potrebbe leggere via etere i broadcast del portatile, qualunque cosa pensi lo switch. hostapd tiene una chiave di gruppo separata per ogni VLAN, e il log mostra che ne avvia una per ciascuna. La stessa prova in WPA3-Enterprise, WPA-EAP-SHA256 con la protezione dei frame di gestione obbligatoria, ha dato le stesse tre VLAN e le stesse tre chiavi di gruppo.
| Impostazione | Netgear WAX e WBE | TP-Link Omada EAP |
|---|---|---|
| Sicurezza | WPA2 Enterprise o WPA3 Enterprise | WPA2-Enterprise o WPA3-Enterprise, compresa una modalità esclusiva con CCMP-128 |
| VLAN da RADIUS | Dynamic VLAN, Enable23 | «Enable VLAN Assignment for Wireless Network»28 |
| Nessuna VLAN nella risposta | Il client va sulla VLAN dell’SSID stesso23 | Non documentato; qui FreeRADIUS non manda mai un Accept senza |
| Trasporto RADIUS | Solo UDP, quindi radsecproxy | RadSec dal Controller 6.1 con firmware aggiornato20 |
Due dettagli di Netgear vanno saputi prima che facciano male. A un client a cui il server RADIUS non dà nessuna VLAN viene «automatically assigned the VLAN ID that you configured for the SSID»23, quindi imposta la VLAN dell’SSID sulla quarantena, non sullo staff; qui FreeRADIUS ne manda sempre una, ma il ripiego deve comunque fallire chiudendo. E la VLAN dinamica «is mutually exclusive with a captive portal, NAT mode, wireless client isolation, and a multicast DNS (mDNS) gateway»23, quindi un portale ospiti sullo stesso SSID è escluso.
WPA3-Enterprise sul WAX620 è la modalità a 192 bit: «the encryption is automatically set to GCMP256»32, con la protezione dei frame di gestione obbligatoria. I client che non sanno fare GCMP-256 non ci entrano. Prova il tuo dispositivo più vecchio prima di passare, come per TLS 1.3.
I dispositivi, e il controllo che tutti saltano
Ogni dispositivo ha bisogno di tre cose: il suo certificato e la sua chiave, il certificato radice, e il nome del server RADIUS che deve aspettarsi. La maggior parte delle guide copre le prime due. Lascia fuori qualcosa nella terza e funziona lo stesso, ed è proprio questo il problema.
La terza è quella che impedisce a un dispositivo di fidarsi del server sbagliato. Qui un server RADIUS falso è stato messo in piedi due volte: una con un certificato perfettamente valido della stessa CA, rilasciato a ha.home.example, e una con un certificato autofirmato. Un portatile è stato puntato verso ciascuno con tre impostazioni client diverse:
| Il client controlla | Server vero | Stessa CA, altro nome | Autofirmato |
|---|---|---|---|
| La CA e il nome del server | Si collega | Rifiutato, Domain mismatch | Rifiutato |
| Solo la CA | Si collega | Si collega | Rifiutato |
| Niente | Si collega | Si collega | Si collega |
Guarda la riga centrale. La tua CA firma un certificato per ogni server web della casa. Un dispositivo che controlla solo la CA si fiderà di uno qualsiasi di loro come suo server RADIUS, quindi chiunque metta le mani su una di quelle chiavi, da una macchina di test dimenticata o da un server web che nessuno ha aggiornato, può tirare su un access point con il tuo SSID e i tuoi dispositivi ci si collegheranno senza fiatare. Con EAP-TLS non consegnano nessuna password, ma sono sulla rete dell’attaccante e si fidano di lei. TLS 1.3 non cambia questo; le stesse tre righe sono tornate anche con 1.3. Solo il controllo del nome lo fa.
Android ci è arrivato per primo. L’opzione «Do not validate» è stata tolta «for security reasons»33, anche se precisa che «saved enterprise configurations that are set up to turn off server certificate validation aren’t affected»33. Un telefono vecchio può portarsene dietro una.
| Linux (NetworkManager) | macOS, iOS, iPadOS | Android | |
|---|---|---|---|
| Certificato e chiave | 802-1x.client-cert, 802-1x.private-key | Payload Identity in un profilo di configurazione | Installato come certificato Wi-Fi |
| Certificato radice | 802-1x.ca-cert | Payload Certificate, considerato affidabile tramite PayloadCertificateAnchorUUID34 | Campo del certificato CA |
| Nome del server | 802-1x.domain-match35 | TLSTrustedServerNames34 | Campo Dominio; setDomainSuffixMatch nell’API36 |
| TLS 1.3 | 802-1x.phase1-auth-flags tls-1-3-enable | TLSMinimumVersion e TLSMaximumVersion "1.3"; il massimo predefinito è "1.2"34 | setMinimumTlsVersion(TLS_V1_3), dall’API level 34, dove il dispositivo lo supporta36 |
Su Linux è tutto un comando. È stato verificato con nmcli --offline, che stampa la connessione che creerebbe senza toccare il sistema in esecuzione:
nmcli connection add type wifi con-name Home ifname '*' ssid Home \
  wifi-sec.key-mgmt wpa-eap 802-1x.eap tls 802-1x.identity anonymous \
  802-1x.ca-cert /etc/pki/home/root_ca.crt \
  802-1x.domain-match radius.home.example \
  802-1x.client-cert /etc/pki/home/laptop1.crt \
  802-1x.private-key /etc/pki/home/laptop1.key \
  802-1x.private-key-password-flags not-required \
  802-1x.phase1-auth-flags tls-1-3-enable
Per una porta cablata è lo stesso con type ethernet e senza SSID. Il massimo di TLS di Apple che di default è 1.2 è la trappola da quella parte: un profilo che lo omette produce un Mac che questa rete rifiuta.
Quanto costa usare solo TLS 1.3
Il limite onesto di questa configurazione sono i dispositivi che non ci arrivano. Una telecamera o una TV con un supplicant integrato di anni fa può riuscire a fare EAP-TLS su 1.2 e mai su 1.3, e non c’è nessuna impostazione dalla tua parte che lo risolva. La versione TLS viene concordata prima che FreeRADIUS abbia visto il certificato, quindi non può fare un’eccezione per il ruolo IoT.
Quindi prova ogni dispositivo prima di comprarlo. Non dopo. Puntalo verso un FreeRADIUS solo 1.3 e leggi il log: recv TLS 1.3 Handshake, ClientHello o protocol version ti dice tutto quello che serve. Un dispositivo che fallisce va su una porta cablata con il MAB, oppure non va in rete. Indebolire tutta la rete per adattarla alla cosa peggiore che c’è sopra è il modo in cui è nata la password condivisa.
La configurazione completa, file per file
Tutto quello che c’è sopra è ridotto alle righe che dimostrano ciascun punto. Questo è il pacchetto intero. Ogni file qui è girato in laboratorio, da uno step-ca vuoto e un albero FreeRADIUS di serie fino a un portatile sulla VLAN 10, e le copie qui sotto sono quegli stessi file con gli indirizzi del laboratorio sostituiti da quelli della tabella. Prendili in un unico download, eap-tls-configs.tar.gz, o un file alla volta dai link.
| Nome | Indirizzo | Cos’è |
|---|---|---|
ca.home.example | Solo per nome | step-ca, porta 9000 |
radius.home.example | 192.0.2.10 | FreeRADIUS, RadSec sulla 2083 |
radsecproxy | 192.0.2.11 | radsecproxy, UDP in entrata, RadSec in uscita |
switch1, ap1 | 192.0.2.21, 192.0.2.31 | Hardware che parla RadSec |
| Hardware solo UDP | Da 192.0.2.32 a .63 | Tramite radsecproxy; l’AP Linux più sotto è ap2 sul .33 |
| File | Va in | Il suo compito |
|---|---|---|
step-ca/templates/device.tpl | /home/step/templates/ nella CA | Ruolo nell’OU, solo autenticazione client |
step-ca/templates/nas.tpl | /home/step/templates/ nella CA | OU=nas, per RadSec |
step-ca/setup.sh | Da eseguire una volta nella CA | Aggiunge i provisioner network e nas |
step-ca/issue.sh | Da eseguire dove step si fida della CA | Ogni certificato, e la procedura di revoca |
freeradius/install.sh | Da eseguire da freeradius/ | Mette a posto il resto |
freeradius/mods-available/eap | RADDB/mods-available/ | EAP-TLS, TLS 1.3, CRL controllata |
freeradius/mods-available/device_vlan | RADDB/mods-available/ | Legge la lista per dispositivo |
freeradius/mods-available/mab_vlan | RADDB/mods-available/ | Legge la lista MAB |
freeradius/mods-config/device_vlan/devices | RADDB/mods-config/device_vlan/ | Nome del certificato verso VLAN |
freeradius/mods-config/device_vlan/mab | RADDB/mods-config/device_vlan/ | Indirizzo MAC verso VLAN |
freeradius/policy.d/vlan | RADDB/policy.d/ | Sceglie la VLAN per un certificato |
freeradius/policy.d/mab | RADDB/policy.d/ | Sceglie la VLAN per un MAC, solo 20 o 99 |
freeradius/sites-available/default.patch | Applicato a RADDB | Chiama le due policy |
freeradius/sites-available/tls | RADDB/sites-available/ | Listener RadSec e i suoi client |
freeradius/nas-only.sh | RADDB/ | Fa entrare solo i certificati OU=nas |
freeradius/clients.conf | RADDB/ | UDP per i test sulla macchina stessa |
systemd/radius-crl-refresh | /usr/local/sbin/ | Scarica e controlla la CRL |
systemd/radius-crl-refresh.service | /etc/systemd/system/ | Lo esegue |
systemd/radius-crl-refresh.timer | /etc/systemd/system/ | Ogni ora |
systemd/radius-cert-renew.service | /etc/systemd/system/ | Rinnova il certificato del server |
radsecproxy/radsecproxy.conf | /etc/radsecproxy.conf | UDP in entrata, RadSec in uscita |
hostapd/hostapd-wired.conf | /etc/hostapd/ | Una porta di switch 802.1X Linux |
hostapd/hostapd-wifi.conf | /etc/hostapd/ | Un access point Linux, un SSID |
clients/wpa_supplicant-wired.conf | Il dispositivo | Login cablato |
clients/wpa_supplicant-wifi.conf | Il dispositivo | Login WiFi |
clients/nmcli.sh | Il dispositivo | Lo stesso, tramite NetworkManager |
FreeRADIUS sta in un posto diverso su ogni distribuzione, e ai suoi file non importa quale, perché ogni percorso al loro interno è costruito a partire dalla directory di configurazione. install.sh prende quella directory come RADDB. È stato eseguito su tutte e tre quelle qui sotto, e il controllo di configurazione di FreeRADIUS stesso, -XC, è passato su ognuna. Solo l’immagine ufficiale è poi andata avanti a eseguire tutti i test di questo articolo; sulle altre due quel controllo è tutta la prova, in un container, quindi SELinux su una vera macchina Fedora non ne faceva parte.
| Immagine ufficiale | Debian 13 | Fedora | |
|---|---|---|---|
| FreeRADIUS | 3.2.10 | 3.2.7 | 3.2.8 |
RADDB | /etc/freeradius | /etc/freeradius/3.0 | /etc/raddb |
| Gira come | freerad | freerad | radiusd |
| Servizio | Il container | freeradius | radiusd |
| Provato | Tutto quello in questo articolo | install.sh e -XC | install.sh e -XC |
Le due unit systemd nominano /etc/freeradius e il servizio freeradius. Su Debian o Fedora, cambia entrambi secondo la tabella. Nient’altro si sposta.
step-ca
Il template dei dispositivi è quello di Mettere il ruolo nel certificato, riga per riga, con un commento in cima. Il template nas è la stessa idea con il ruolo fisso:
{{- /* Certificates for switches, access points and radsecproxy, used
       for RadSec. OU=nas is what FreeRADIUS checks for; it maps to no
       VLAN, so a nas certificate cannot get a device on the network. */ -}}
{
  "subject": {
    "commonName": {{ toJson .Subject.CommonName }},
    "organizationalUnit": "nas"
  },
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
setup.sh aggiunge entrambi i provisioner. Eseguilo una volta dentro il container di step-ca. Chiede una password per ciascuno, e il blocco CRL che stampa va messo a mano in ca.json:
#!/bin/sh
# Run inside the step-ca container, as the step user, once.
# Adds the two provisioners this post uses. Each asks for a password for
# its own key; keep both.
set -e

step ca provisioner add network --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template /home/step/templates/device.tpl

step ca provisioner add nas --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template /home/step/templates/nas.tpl

# Then add this block at the top level of /home/step/config/ca.json and
# restart the container:
#
#   "crl": {
#     "enabled": true,
#     "generateOnRevoke": true,
#     "cacheDuration": "24h",
#     "idpURL": "http://ca.home.example/1.0/crl"
#   }
issue.sh crea ogni certificato di questo articolo, e tiene la procedura di revoca della sezione sulla revoca come commento per il giorno in cui ti serve. Anche quella procedura è stata eseguita su questa CA, su un laptop2 creato apposta:
#!/bin/sh
# Issue the certificates. Run anywhere the step CLI trusts the CA.
set -e

# The RADIUS server: default 24 hours, renewed daily by radius-cert-renew.service.
step ca certificate radius.home.example radius.crt radius.key --provisioner admin

# Devices: a year each, the role decides the VLAN.
step ca certificate laptop1 laptop1.crt laptop1.key --provisioner network --not-after 8760h --set role=staff
step ca certificate cam1    cam1.crt    cam1.key    --provisioner network --not-after 8760h --set role=iot
step ca certificate tv1     tv1.crt     tv1.key     --provisioner network --not-after 8760h --set role=media

# Switches, APs and radsecproxy, for RadSec.
step ca certificate switch1     switch1.crt     switch1.key     --provisioner nas --not-after 8760h
step ca certificate ap1         ap1.crt         ap1.key         --provisioner nas --not-after 8760h
step ca certificate radsecproxy radsecproxy.crt radsecproxy.key --provisioner nas --not-after 8760h

# A lost device: revoke by serial, no key needed.
#   SERIAL=$(step certificate inspect laptop2.crt --format json | jq -r .serial_number)
#   TOKEN=$(step ca token "$SERIAL" --revoke --provisioner admin)
#   step ca revoke "$SERIAL" --token "$TOKEN" --reason "laptop lost"
FreeRADIUS
Esegui install.sh dalla directory freeradius del download. Copia dentro i file, applica la patch al sito predefinito e crea i link. È tutto quello che fa:
#!/bin/sh
#  Puts these files into a stock FreeRADIUS 3.2 tree. Run from this
#  directory. RADDB is /etc/freeradius on the official image,
#  /etc/freeradius/3.0 on Debian and Ubuntu, /etc/raddb on Fedora.
set -eu
RADDB=${RADDB:-/etc/freeradius}

cp mods-available/eap mods-available/device_vlan mods-available/mab_vlan "$RADDB/mods-available/"
mkdir -p "$RADDB/mods-config/device_vlan"
cp mods-config/device_vlan/devices mods-config/device_vlan/mab "$RADDB/mods-config/device_vlan/"
cp policy.d/vlan policy.d/mab "$RADDB/policy.d/"
cp sites-available/tls "$RADDB/sites-available/"
cp clients.conf "$RADDB/"
install -m 0755 nas-only.sh "$RADDB/nas-only.sh"
patch -d "$RADDB" -p0 --forward < sites-available/default.patch

for m in eap device_vlan mab_vlan; do
	ln -sfn ../mods-available/$m "$RADDB/mods-enabled/$m"
done
ln -sfn ../sites-available/tls "$RADDB/sites-enabled/tls"

#  The certificates go in $RADDB/certs/eaptls: radius.crt, radius.key,
#  and ca/ holding root_ca.crt, intermediate_ca.crt and the CRL. All of
#  it readable by the user FreeRADIUS runs as: freerad, or radiusd on
#  Fedora.
mkdir -p "$RADDB/certs/eaptls/ca"
La patch sono due righe nel sito predefinito di serie. È stata fatta sulla 3.2.10 e si applica alla 3.2.7 e alla 3.2.8 con al massimo un offset:
freeradius/sites-available/default.patch
--- sites-available/default
+++ sites-available/default
@@ -301,6 +301,9 @@
 #  Make *sure* that 'preprocess' comes before any realm if you
 #  need to setup hints for the remote radius server
 authorize {
+	#  MAC Authentication Bypass, policy.d/mab.
+	mab
+
 	#
 	#  Take a User-Name, and perform some checks on it, for spaces and other
 	#  invalid characters.  If the User-Name appears invalid, reject the
@@ -810,6 +813,9 @@
 #  Once we KNOW that the user has been authenticated, there are
 #  additional steps we can take.
 post-auth {
+	#  The VLAN for a certificate login, policy.d/vlan.
+	vlan_by_certificate
+
 	#
 	#  If you need to have a State attribute, you can
 	#  add it here.  e.g. for later CoA-Request with
mods-available/eap sostituisce quello di serie. Tutto quanto:
#  EAP for 802.1X: EAP-TLS only, TLS 1.3 only, CRL checked on every login.
#  Replaces the stock mods-available/eap. mods-enabled/eap links to it.
eap {
	default_eap_type = tls
	timer_expire = 60
	ignore_unknown_eap_types = no
	max_sessions = ${max_requests}

	tls-config tls-common {
		#  The server certificate followed by step-ca's intermediate,
		#  exactly as "step ca certificate" writes it.
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key

		#  Root, intermediate and the intermediate's CRL, hashed with
		#  "openssl rehash". radius-crl-refresh keeps the CRL current.
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		check_crl = yes
		#  A HUP does not reload a CRL. This does, at 300 s, the minimum.
		ca_path_reload_interval = 300

		tls_min_version = "1.3"
		tls_max_version = "1.3"
		cipher_list = "DEFAULT"
		ecdh_curve = ""

		cache {
			enable = no
		}

		verify {
		}
	}

	tls {
		tls = tls-common
	}
}
policy.d/vlan è la policy di prima con l’involucro if (&EAP-Message) di cui parla la sezione MAB:
#  Called first in post-auth. Picks the VLAN for a certificate login:
#  the per-device list first, then the role in the certificate's OU.
vlan_by_certificate {
	#  Certificate logins only. MAB is decided in authorize.
	if (&EAP-Message) {
		#  Only certificates made for this job: client auth, and a role.
		if (&TLS-Client-Cert-X509v3-Extended-Key-Usage-OID !~ /1\.3\.6\.1\.5\.5\.7\.3\.2/) {
			reject
		}

		#  1. The per-device list wins.
		device_vlan

		#  2. Otherwise the role in the certificate decides.
		if (!&reply:Tunnel-Private-Group-Id) {
			if (&TLS-Client-Cert-Subject =~ /\/OU=([^\/]+)/) {
				switch "%{1}" {
					case "staff" {
						update reply { &Tunnel-Private-Group-Id := "10" }
					}
					case "iot" {
						update reply { &Tunnel-Private-Group-Id := "20" }
					}
					case "media" {
						update reply { &Tunnel-Private-Group-Id := "30" }
					}
					case {
						reject
					}
				}
			}
			else {
				reject
			}
		}

		update reply {
			&Tunnel-Type := VLAN
			&Tunnel-Medium-Type := IEEE-802
		}
	}
}
policy.d/mab è la policy della sezione MAB, e mods-available/device_vlan e nas-only.sh sono come mostrati prima, tutti e tre con un commento aggiunto. Il modulo della lista MAB e le due liste:
freeradius/mods-available/mab_vlan
#  MAC Authentication Bypass: MAC address to VLAN, for kit with no
#  802.1X client. The mab policy only accepts VLAN 20 or 99 from here.
#  mods-enabled/mab_vlan links to it.
passwd mab_vlan {
	filename = ${modconfdir}/device_vlan/mab
	format = "*User-Name:=Tunnel-Private-Group-Id"
	delimiter = ","
}
freeradius/mods-config/device_vlan/devices
# Certificate CN,VLAN. Overrides the role in the certificate.
# cam1 is quarantined while it is looked at.
cam1,99
freeradius/mods-config/device_vlan/mab
# MAC (12 hex digits, lowercase, no punctuation),VLAN. 20 or 99 only.
aabbccddeeff,20
sites-available/tls sostituisce l’esempio RadSec di serie. La directory temporanea di verify è ${run_dir}, che esiste già e appartiene all’utente con cui gira FreeRADIUS, quindi non c’è niente da creare:
freeradius/sites-available/tls
#  RadSec: RADIUS over TLS 1.3 on port 2083, for switches, access
#  points and radsecproxy. Replaces the stock sites-available/tls;
#  sites-enabled/tls links to it. Requests go to the default site.
listen {
	ipaddr = *
	port = 2083
	type = auth
	proto = tcp
	virtual_server = default
	clients = radsec

	limit {
		max_connections = 16
		lifetime = 0
		idle_timeout = 30
	}

	tls {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		require_client_cert = yes
		check_crl = yes
		ca_path_reload_interval = 300

		#  Only certificates from step-ca's nas provisioner.
		verify {
			#  Where FreeRADIUS writes the certificate for the script to read.
			tmpdir = ${run_dir}
			client = "${raddbdir}/nas-only.sh %{TLS-Client-Cert-Filename}"
		}

		tls_min_version = "1.3"
		tls_max_version = "1.3"
		cipher_list = "DEFAULT"
		ecdh_curve = ""

		cache {
			enable = no
		}
	}
}

#  One entry per switch, AP and proxy, by management address. Over TLS
#  the secret does nothing, and FreeRADIUS requires it to be "radsec".
clients radsec {
	client switch1 {
		ipaddr = 192.0.2.21
		proto = tls
		secret = radsec
	}
	client ap1 {
		ipaddr = 192.0.2.31
		proto = tls
		secret = radsec
	}
	client radsecproxy {
		ipaddr = 192.0.2.11
		proto = tls
		secret = radsec
	}
}
clients.conf sostituisce quello di serie e fa entrare eapol_test sulla macchina stessa e nient’altro. Switch e AP entrano via RadSec o tramite il proxy:
#  UDP clients. Kit talks RadSec (sites-available/tls) or goes through
#  radsecproxy, so plain RADIUS is only for testing on this host with
#  eapol_test. Replaces the stock clients.conf.
client localhost {
	ipaddr = 127.0.0.1
	proto = *
	secret = CHANGE-ME-test-only
	require_message_authenticator = yes
	nas_type = other
}
Prima controlla la configurazione. Poi avvialo in primo piano, con i thread attivi così RadSec funziona:
freeradius -XC
freeradius -fxx -l stdout
Tenerlo aggiornato
radius-crl-refresh scarica la CRL con la radice fissata, e rifiuta una lista non firmata dall’intermedio o già scaduta, così un download andato male lascia al suo posto la lista vecchia. Non sostituisce mai una lista buona con della spazzatura:
#!/bin/sh
# Fetch step-ca's CRL over HTTPS with the root pinned, and put it where
# FreeRADIUS reads it. FreeRADIUS picks it up within ca_path_reload_interval.
# Installed as /usr/local/sbin/radius-crl-refresh.
set -eu

CA_URL="${CA_URL:-https://ca.home.example:9000}"
DIR="${DIR:-/etc/freeradius/certs/eaptls/ca}"
TMP=$(mktemp -d)
trap 'rm -rf "$TMP"' EXIT

curl -fsS --cacert "$DIR/root_ca.crt" --tlsv1.3 -o "$TMP/crl.der" "$CA_URL/1.0/crl"
openssl crl -inform DER -in "$TMP/crl.der" -out "$TMP/crl.pem"

# Refuse a list that is not signed by our intermediate, or already stale.
openssl crl -in "$TMP/crl.pem" -noout -CAfile "$DIR/intermediate_ca.crt" 2>&1 | grep -q 'verify OK'
next=$(date -d "$(openssl crl -in "$TMP/crl.pem" -noout -nextupdate | cut -d= -f2)" +%s)
[ "$next" -gt "$(date +%s)" ]

install -m 0644 "$TMP/crl.pem" "$DIR/intermediate.crl.pem.new"
mv -f "$DIR/intermediate.crl.pem.new" "$DIR/intermediate.crl.pem"
openssl rehash "$DIR"
systemd/radius-crl-refresh.service
[Unit]
Description=Fetch step-ca's CRL for FreeRADIUS
Wants=network-online.target
After=network-online.target

[Service]
Type=oneshot
ExecStart=/usr/local/sbin/radius-crl-refresh
systemd/radius-crl-refresh.timer
[Unit]
Description=Fetch step-ca's CRL for FreeRADIUS every hour

[Timer]
OnBootSec=1min
OnUnitActiveSec=1h
RandomizedDelaySec=5min
Persistent=true

[Install]
WantedBy=timers.target
Il certificato del server vive 24 ore, quindi si rinnova da solo. Qui il rinnovo ha mantenuto la chiave e i permessi di entrambi i file, il che conta perché FreeRADIUS li legge come freerad. Riavvia FreeRADIUS invece di mandare un HUP. Per lo stesso motivo della CRL:
systemd/radius-cert-renew.service
#  Keeps FreeRADIUS's 24-hour server certificate renewed, and restarts
#  FreeRADIUS on each renewal so it loads the new one. Once, as root:
#    step ca bootstrap --ca-url https://ca.home.example:9000 --fingerprint <root fingerprint>
#    chgrp freerad radius.key && chmod 0640 radius.key
#  Renewal rewrites radius.crt and keeps the key and both files' modes.
[Unit]
Description=Renew FreeRADIUS's server certificate from step-ca
Wants=network-online.target
After=network-online.target

[Service]
ExecStart=/usr/bin/step ca renew --daemon \
  --exec "systemctl restart freeradius" \
  /etc/freeradius/certs/eaptls/radius.crt /etc/freeradius/certs/eaptls/radius.key
Restart=on-failure
RestartSec=5min

[Install]
WantedBy=multi-user.target
radsecproxy
# radsecproxy beside switches and APs that only speak UDP RADIUS.
# Takes UDP in on the management VLAN, sends RadSec over TLS 1.3 out.

ListenUDP *:1812

LogLevel 3
LogDestination file:///var/log/radsecproxy.log

tls stepca {
    CACertificateFile  /etc/radsecproxy/root_ca.crt
    CertificateFile    /etc/radsecproxy/radsecproxy.crt
    CertificateKeyFile /etc/radsecproxy/radsecproxy.key
    TlsVersion TLS1_3
}

# The kit that only speaks UDP, from 192.0.2.32 to .63 on the management
# VLAN. Netgear caps the secret at 16 alphanumeric characters, so use all
# 16, random:
#   openssl rand -base64 32 | tr -dc 'A-Za-z0-9' | head -c 16
client switches {
    host 192.0.2.32/27
    type udp
    secret CHANGE-ME-16chars
    RequireMessageAuthenticator on
}

server freeradius {
    host radius.home.example
    port 2083
    type tls
    tls stepca
    secret radsec
    certificateNameCheck on
}

realm * {
    server freeradius
}
hostapd
Una macchina Linux che fa da porta di switch, parlando RadSec. Questo è il file su cui è girata la porta simulata:
# A Linux box as an 802.1X wired port, talking RadSec to FreeRADIUS.
# Needs hostapd built with CONFIG_DRIVER_WIRED=y and CONFIG_RADIUS_TLS=y.
interface=eth1
driver=wired
ieee8021x=1
use_pae_group_addr=1
eap_reauth_period=3600
nas_identifier=switch1

auth_server_addr=192.0.2.10
auth_server_port=2083
auth_server_type=TLS
auth_server_shared_secret=radsec
auth_server_ca_cert=/etc/hostapd/root_ca.crt
auth_server_client_cert=/etc/hostapd/switch1.crt
auth_server_private_key=/etc/hostapd/switch1.key

logger_syslog=-1
logger_syslog_level=2
E per un access point. Questo passa da radsecproxy su UDP, come farebbe un AP Netgear, ed è il file su cui sono girate le radio simulate:
# A Linux access point: one WPA2/WPA3-Enterprise SSID, each client on the
# VLAN RADIUS names. This one talks UDP to radsecproxy, like the Netgear
# APs. For RadSec, build hostapd with CONFIG_RADIUS_TLS=y and use the
# auth_server_* block from hostapd-wired.conf instead.
interface=wlan0
driver=nl80211
ssid=Home
country_code=GB
hw_mode=g
channel=6

ieee8021x=1
eapol_version=2
wpa=2
# WPA-EAP for WPA2-Enterprise; WPA-EAP-SHA256 with ieee80211w=2 for WPA3-Enterprise.
wpa_key_mgmt=WPA-EAP WPA-EAP-SHA256
rsn_pairwise=CCMP
ieee80211w=1
nas_identifier=ap2
own_ip_addr=192.0.2.33

auth_server_addr=192.0.2.11
auth_server_port=1812
auth_server_shared_secret=CHANGE-ME-16chars
radius_require_message_authenticator=1

# 2 = required: no VLAN in the answer means no network.
dynamic_vlan=2
vlan_naming=1
vlan_tagged_interface=eth0
vlan_bridge=brvlan

ctrl_interface=/run/hostapd
logger_syslog=-1
logger_syslog_level=2
I dispositivi
nmcli.sh è il comando della sezione sui dispositivi più il suo gemello cablato. Senza NetworkManager, wpa_supplicant usa questi:
clients/wpa_supplicant-wired.conf
# Linux client, wired 802.1X. Run: wpa_supplicant -D wired -i eth0 -c this-file
ctrl_interface=/run/wpa_supplicant
ap_scan=0
network={
    key_mgmt=IEEE8021X
    eapol_flags=0
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
clients/wpa_supplicant-wifi.conf
# Linux client, WiFi, without NetworkManager. TLS 1.3, anonymous identity,
# and the server name checked.
ctrl_interface=/run/wpa_supplicant
network={
    ssid="Home"
    key_mgmt=WPA-EAP WPA-EAP-SHA256
    ieee80211w=1
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
Contro cosa è stato provato ogni file
| File | Eseguito contro | Risultato |
|---|---|---|
step-ca/ | step-ca 0.30.2, una CA nuova | Tutti e 7 i certificati rilasciati con i loro ruoli; laptop2 rilasciato e revocato con la procedura |
freeradius/ | 3.2.10, installato da install.sh | laptop1 VLAN 10, cam1 99, tv1 30, un certificato nas rifiutato; MAB aabbccddeeff VLAN 20, un MAC sconosciuto rifiutato |
radius-crl-refresh | step-ca su TLS 1.3 | CRL installata e con hash; il portatile revocato rifiutato entro cinque minuti, senza riavvio |
radius-cert-renew.service | step ca renew 0.30.2 | Certificato rinnovato; chiave e permessi intatti |
radsecproxy.conf | radsecproxy 1.11.2 | EAP-TLS attraverso il proxy accettato; MAB con Message-Authenticator VLAN 20, senza scartato |
hostapd-wired.conf | hostapd 2.11, compilato con RadSec | VLAN 10, 99 e 30 su TLS 1.3 |
hostapd-wifi.conf, wpa_supplicant-wifi.conf | Radio simulate, tramite radsecproxy | Tre stazioni su un SSID, VLAN 10, 99 e 30; il file client così com’è e una stazione solo WPA3 sono entrati entrambi |
wpa_supplicant-wired.conf | eapol_test 2.11 | Le stesse risposte della tabella più sopra |
| Unit systemd | systemd-analyze verify | Nessuna lamentela tranne i due programmi non installati qui |
Cosa chiude fuori tutti
Ognuno di questi è stato incontrato o provato mentre si costruiva tutto questo, tranne la VLAN mancante su un trunk, che per mostrarsi ha bisogno di uno switch vero. Quasi tutti falliscono chiudendo. È il modo giusto di fallire, ed è comunque una brutta mattinata.
| Guasto | Cosa vedi | Soluzione |
|---|---|---|
| CRL scaduta o mancante | Ogni dispositivo rifiutato; CRL has expired o unable to get certificate CRL | Scarica la CRL con un timer e monitoralo |
| Nuova CRL non raccolta | Un dispositivo revocato entra ancora | ca_path_reload_interval = 300, oppure riavvia FreeRADIUS |
| Client con TLS 1.3 spento | protocol version, dispositivo rifiutato | tls_disable_tlsv1_3=0, tls-1-3-enable o le chiavi del profilo Apple |
File dei certificati non leggibili da freerad | FreeRADIUS non parte, Permission denied | Rendili leggibili da freerad, la chiave solo da lui |
| Certificato senza ruolo | Rifiutato dalla policy | Rilascialo di nuovo dal provisioner network con --set role= |
| VLAN assente sullo switch o sul trunk dell’AP | Il dispositivo si autentica, non ottiene un indirizzo | Crea la VLAN e taggala su ogni trunk che il dispositivo può raggiungere |
| Segreto condiviso RADIUS sbagliato | Nessuna risposta; FreeRADIUS registra invalid Message-Authenticator! (Shared secret is incorrect.) e lo switch ritenta finché non si arrende | Stesso segreto in clients.conf e sullo switch o sull’AP |
| Dispositivo che non controlla il nome del server | Niente. Funziona, e funzionerebbe anche con un impostore | Imposta il nome del server su ogni dispositivo |
| Richiesta senza Message-Authenticator | Scartata in silenzio; lo switch ritenta e si arrende | Attivalo sullo switch, o mettici davanti radsecproxy |
Listener RadSec con freeradius -X | Threading must be enabled for TLS sockets | freeradius -fxx -l stdout |
| hostapd compilato senza RadSec | unsupported RADIUS type 'TLS' | Compila con CONFIG_RADIUS_TLS=y, o usa radsecproxy |
| radsecproxy configurato con l’indirizzo del server | No subjectaltname matching address | Usa radius.home.example |
Perché non è su ogni rete aziendale di default?
Niente in questo articolo è nuovo. L’EAP-TLS è stato pubblicato nell’ottobre 199937. Gli attributi VLAN sono seguiti nel settembre 20033. Entrambi i produttori di switch qui sopra documentano le VLAN dinamiche nei loro manuali, e la CA, il server RADIUS e il proxy sono open source e non costano niente. Prendi la strada commerciale e la stessa cosa diventa una voce di spesa: Cisco mette «RADIUS authentication, authorization, and accounting, including 802.1X, MAC authentication bypass» nel livello Essentials di ISE, con licenza per «concurrent active endpoints», dove un endpoint può essere una delle «printers, fax machines, or other types of network devices»38 sulla rete. In un modo o nell’altro, la funzionalità sta dentro l’hardware da più di vent’anni.
Allora perché una rete aziendale nel 2026 gira ancora su una password che tutti condividono?
Posso chiedere perché così tanti amministratori e MSP semplicemente non se ne curano? Non chi. Cosa permette che vada avanti. Ci sono tre risposte oneste, perché ci sono tre casi.
Alcuni non lo sanno. Che è la mancanza, non la scusa. Sapere cosa sa fare il tuo switch non è una cosa che ti capita. Assicurarti di saperlo è il lavoro, e il manuale che lo dice si scarica gratis.
Alcuni lo sanno, e lasciano stare. La password condivisa funziona. Nessuno apre un ticket per quella. Un certificato per dispositivo è una serie di incombenze senza niente da mostrare fino al giorno in cui sparisce un portatile, e per questo non si guadagna mai un posto nella lista. Per un MSP i conti sono ancora più semplici: una rete piatta con una password costa meno da supportare, nessun contratto la misura, e il cliente non lo chiede mai. La serie sugli MSP racconta dove portano quegli incentivi, e questo è lo stesso schema su una fattura più piccola. È il caso a cui è rivolta la domanda: l’amministratore che ha lo switch che lo fa, ha letto fin qui, e tiene la chiave condivisa perché nessuno gli farà giustificare la scelta.
Alcuni davvero non possono, per ora. La stampante senza supplicant, la TV che non fa TLS 1.3, la macchina gestionale che il suo produttore non aggiorna. È un vincolo reale e la risposta è sì, è difendibile: MAB su una VLAN recintata, il motivo messo per iscritto, e accanto una data per quando quella macchina se ne va.
La mancanza non è avere un buco. Tutti hanno dei buchi. È far girare una rete aziendale sopra uno che non sei mai andato a chiudere, su hardware uscito di fabbrica in grado di chiuderlo.
Tutti hanno usato una password condivisa, una volta. Tenerne una su una rete aziendale per scelta è la parte che non si può difendere.
Perché Cyber Essentials non lo chiede
Perché non è mai stato pensato per farlo. Cyber Essentials è la base sostenuta dal governo britannico, e «a growing number of organisations require suppliers to be certified to bid for work»39. È costruito contro «the most common internet based cyber security threats»39, e i suoi requisiti sono espliciti su dove si ferma. L’hardware wireless è fuori ambito dove un attaccante non lo può raggiungere da internet, perché «the Cyber Essentials scheme isn’t concerned with attacks that can only be launched within the signal range of the wireless device»40. I suoi cinque controlli sono firewall, configurazione sicura, aggiornamenti di sicurezza, controllo degli accessi degli utenti e protezione dal malware40. Nessuno di questi chiede chi abbia il permesso di entrare in rete, prima di tutto. Il punto più vicino è «change any default or guessable account passwords»40, e una chiave WiFi stampata sul bancone della reception non è un account.
Le VLAN ci compaiono, una volta. Un «sub-set» di un’organizzazione, uno «segregated from the rest of the organisation by a firewall or VLAN»40, può essere valutato da solo. Quindi l’unico punto in cui lo schema incontra una VLAN è come modo per tracciare la linea attorno a una parte più piccola della rete.
Nei suoi termini è giusto. È un pavimento contro gli attacchi da internet, e lo dice. Il problema è cosa succede a un pavimento una volta che ha un certificato appeso al muro. Diventa l’obiettivo, poi il soffitto, e un’azienda lo può superare con ogni dispositivo su un’unica rete piatta dietro una password che conosce anche chi fa le pulizie. Chiunque passi davanti all’edificio con un portatile è dentro il modello di minaccia che conta e fuori da quello che è stato valutato.
Una password è una promessa che nessuno mantiene
Quello che mi ha colpito, costruendo tutto questo, è quanto poco fosse difficile. Ogni trappola era scritta da qualche parte, in un commento di configurazione o in un manuale del produttore, e ognuna ha ceduto a un pomeriggio in laboratorio.
Eppure la casa gira ancora su una password WiFi scritta su un frigo. Non perché l’alternativa sia difficile, ma perché la password è il default, e il default non deve mai giustificarsi. Tutti sanno che è condivisa. Tutti sanno che trapela. Nessuno la cambia, perché cambiarla vuol dire girare per ogni dispositivo del posto con quella nuova, quindi resta la stessa per anni, attraverso ogni ospite, ogni inquilino e ogni telefono finito nel cestino del riciclo con la password ancora salvata, e fa entrare chiunque l’abbia mai avuta.
Un certificato per dispositivo è un’idea diversa di cosa serva la rete. La rete dovrebbe sapere cos’è una cosa, non solo che qualcuno una volta ci ha digitato la parola giusta. È uno standard a cui ti tieni da solo senza che nessuno controlli, che è l’unico tipo che valga la pena di avere. La telecamera non si siede accanto al portatile perché per caso era sullo stesso SSID. Sta dove l’hai messa tu, su hardware tuo, sotto una regola che hai scritto tu e che sai leggere. Quando si comporta male, si sposta con una riga in un file di testo. Quando sparisce, un comando la chiude fuori.
Lo scambio sono le incombenze. Una CRL con un timer dietro, certificati con una data sull’agenda, dispositivi provati prima di comprarli. Quello è il costo, ed è nel verso giusto: paghi in fatica che vedi, invece che in una password che da anni fa entrare la gente senza dire niente.
RFC 3748 — Extensible Authentication Protocol (EAP) — EAP e i ruoli di peer, authenticator e authentication server tra cui opera. ↩︎
RFC 2868 — RADIUS Attributes for Tunnel Protocol Support — definisce gli attributi di tunnel che l’RFC 3580 riusa per le VLAN. ↩︎
RFC 3580 — IEEE 802.1X RADIUS Usage Guidelines — sezione 3.31, «Tunnel-Type=VLAN (13) Tunnel-Medium-Type=802 Tunnel-Private-Group-ID=VLANID», e «the VLANID integer value is encoded as a string». ↩︎ ↩︎ ↩︎
Microsoft Security Advisory 2743314 — «An attacker who obtained the MS-CHAP v2 authentication traffic could then use the exploit code to decrypt a user’s credentials.» ↩︎
RFC 5216 — The EAP-TLS Authentication Protocol — autenticazione reciproca con certificati su EAP. ↩︎
RFC 9190 — EAP-TLS 1.3 — «TLS 1.3 also encrypts certificates and some of the extensions. When using EAP-TLS with TLS 1.3, the use of privacy is mandatory and does not cause any additional round trips»; la sezione 2.1.7 raccomanda NAI anonimi nella risposta di identità. ↩︎ ↩︎
FreeRADIUS 3.2.10 — mods-available/eap —
check_crl,check_all_crl«Check if intermediate CAs have been revoked»,allow_expired_crl, e «most EAP supplicants WILL NOT DO TLS 1.3 PROPERLY». ↩︎ ↩︎ ↩︎Smallstep — Certificate templates — i dati utente passati con
--setsono disponibili nel template come.Insecure.User; avvolgi sempre i valori intoJson. ↩︎FreeRADIUS 3.2.10 — dictionary.freeradius.internal — gli attributi
TLS-Client-Cert-*che legge la policy, tra cuiTLS-Client-Cert-SubjecteTLS-Client-Cert-X509v3-Extended-Key-Usage-OID. ↩︎FreeRADIUS 3.2.10 — mods-available/passwd — «Attributes marked as ‘=’ are added to reply_items instead of default configure_items». ↩︎
wpa_supplicant — wpa_supplicant.conf — «tls_disable_tlsv1_3=0 - enable TLSv1.3 (experimental - disabled by default)», e
domain_match, il «Constraint for server domain name». ↩︎RFC 2548 — Microsoft Vendor-specific RADIUS Attributes —
MS-MPPE-Send-KeyeMS-MPPE-Recv-Key, cifrate come «b(1) = MD5(S + R + A) c(1) = p(1) xor b(1)», dove S è il segreto condiviso. ↩︎BlastRADIUS — CVE-2024-3596; la mitigazione raccomandata è «to mandate that clients and servers always send and require Message-Authenticator attributes for all requests and responses». ↩︎ ↩︎
RFC 3579 — RADIUS Support For EAP — «the Message-Authenticator attribute MUST be used to protect all Access-Request, Access-Challenge, Access-Accept, and Access-Reject packets containing an EAP-Message attribute.» ↩︎
FreeRADIUS 3.2.10 — radiusd.conf —
require_message_authenticatorelimit_proxy_state; metterli entrambi a «no» «will allow MITM attackers to create fake Access-Accept packets to the NAS!» ↩︎RFC 6614 — TLS Encryption for RADIUS — RadSec, maggio 2012, Experimental. ↩︎
IETF — RadSec: RADIUS over TLS and DTLS — status previsto Proposed Standard, rende obsoleti l’RFC 6614 e l’RFC 7360; stato IESG «Has enough positions to pass» al controllo del 13 ottobre 2026. ↩︎
FreeRADIUS 3.2.10 — sites-available/tls — il listener RadSec,
require_client_cert,proto = tls, e «TLS clients MUST have the shared secret set to “radsec”». ↩︎hostapd 2.11 source —
hostapd/defconfig: «Include support fo RADIUS/TLS into the RADIUS client»,#CONFIG_RADIUS_TLS=y. ↩︎TP-Link — Omada Software Controller 6.1 release note — «Added support for RadSec (RADIUS over TLS) to secure SSID, MAC-Based, and 802.1X authentications on both APs and Switches», con il firmware più recente per AP e switch. ↩︎ ↩︎
TP-Link Omada — 802.1X configuration — RADIUS Proxy: «It does not support the RadSec feature»; con RadSec, «it is recommended to disable Require Message-Authenticator». ↩︎
Netgear — M4250 and M4350 CLI manual —
radius server key: «The secret must be an alphanumeric value not exceeding 16 characters»; nessuna menzione di RadSec. ↩︎Netgear — WAX630 user manual — «Enter the number of the UDP port on the access point that is used to access the RADIUS server», e «By default, the password is sharedsecret.» ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
radsecproxy — «made to be able to deploy RadSec (RADIUS over TLS) so that all RADIUS communication across network links could be done using TLS, without modifying existing RADIUS software». Provato qui con la 1.11.2. ↩︎
RFC 9765 — RADIUS/1.1 — aprile 2025, Experimental: «the RADIUS shared secret is no longer used, and all MD5-based packet authentication and attribute obfuscation methods are removed.» ↩︎
FreeRADIUS 3.2.10 — ChangeLog — RADIUS/1.1 è «Disabled by default, can be enabled by passing
--with-radiusv11to the configure script. For now, this is for testing interoperability.» ↩︎Netgear — M4250 user manual — VLAN Assignment Mode, «The default is Disable»; Dynamic VLAN Creation Mode; Authentication Order, «if a client tries 802.1X authentication (based on the user and client credentials) and authentication fails, the interface proceeds with MAB authentication.» Il manuale dell’M4350 ha lo stesso testo. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
TP-Link Omada — Dynamic VLAN with the VLAN Assignment function of RADIUS — switch: Authentication Type «Port Based», «enable ‘VLAN Assignment’», «make sure the 802.1X Control mode is Auto»; access point: «Enable VLAN Assignment for Wireless Network» nel profilo RADIUS. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
TP-Link — Configuration guide for 802.1X VLAN assignment and MAB — «VLAN Assignment takes effect only when the control type is Port Based»; le VLAN mancanti vengono create automaticamente; il MAB manda il MAC come «12 hexadecimal digits, all lowercase and no punctuation». ↩︎ ↩︎ ↩︎ ↩︎
Netgear — GS710TUP user manual — il controllo di porta MAC-based «allows multiple supplicants connected to the same port». ↩︎
hostapd — hostapd.conf — VLAN dinamica «parsed from following RADIUS attributes based on RFC 3580 and RFC 2868»;
dynamic_vlan«2 = required; reject authentication if RADIUS server does not include VLAN ID»;vlan_tagged_interfaceevlan_bridge. Letto dal pacchetto di hostapd 2.11. ↩︎Netgear — WAX620 user manual — WPA3 Enterprise: «the encryption is automatically set to GCMP256». ↩︎
Pixel Phone Help — Connect to Wi-Fi networks — «The ‘Do not validate’ setting option used in EAP-PEAP, EAP-TLS and EAP-TTLS configurations has been removed for security reasons.» ↩︎ ↩︎
Apple — WiFi.EAPClientConfiguration —
TLSTrustedServerNames, «If a server presents a certificate that isn’t in this list, the system doesn’t trust it»;TLSMaximumVersionè1.2di default. ↩︎ ↩︎ ↩︎NetworkManager — 802-1x settings —
domain-match: «Constraint for server domain name», piùca-cert,client-cert,private-keyephase1-auth-flags. ↩︎Android Developers — WifiEnterpriseConfig —
setDomainSuffixMatch;TLS_V1_3«Added in API level 34», conWifiManager.isTlsV13Supported()che dice «whether or not TLS v1.3 is supported». ↩︎ ↩︎RFC 2716 — PPP EAP TLS Authentication Protocol — la specifica originale dell’EAP-TLS, ottobre 1999, poi sostituita dall’RFC 5216. ↩︎
Cisco — ISE licences — Essentials copre «RADIUS authentication, authorization, and accounting, including 802.1X, MAC authentication bypass and easy connect»; «Concurrent active endpoints refer to the total number of supported users and devices… printers, fax machines, or other types of network devices.» ↩︎
NCSC — About Cyber Essentials — «A growing number of organisations require suppliers to be certified to bid for work»; protegge da «the most common internet based cyber security threats». ↩︎ ↩︎
NCSC — Cyber Essentials: Requirements for IT Infrastructure v3.3 — aprile 2026. I dispositivi wireless sono fuori ambito dove non possono essere attaccati da internet: «the Cyber Essentials scheme isn’t concerned with attacks that can only be launched within the signal range of the wireless device»; i cinque controlli tecnici; «change any default or guessable account passwords»; un sub-set «is part of the organisation whose network is segregated from the rest of the organisation by a firewall or VLAN». ↩︎ ↩︎ ↩︎ ↩︎