Come si costruiscono e si gestiscono davvero le reti: indirizzi, routing, e la differenza tra un progetto che funziona e uno rattoppato per vent’anni.
La rete è l’impianto idraulico sotto tutto il resto di questo sito.
Storage, DNS, macchine virtuali e certificati danno tutti per scontata una rete che funziona. Questa sezione parla di quella rete.
Gli articoli qui trattano:
Come vengono assegnati gli indirizzi internet, e chi li ha finiti.
Cosa succede quando un provider divide un solo indirizzo tra centinaia di clienti.
Perché esiste IPv6, cosa risolve, e perché tanta parte del Regno Unito non l’ha ancora attivato.
Come scoprire se un firewall blocca una porta, e a quanti hop di distanza si trova.
Come controllare cosa ti dà il tuo provider, con strumenti che hai già.
Come mettere ogni dispositivo nella sua parte di rete, con un solo nome WiFi e un certificato per dispositivo.
Quando un articolo afferma qualcosa su una rete reale, ti mostra il comando che ha prodotto il numero, così puoi eseguirlo anche tu.
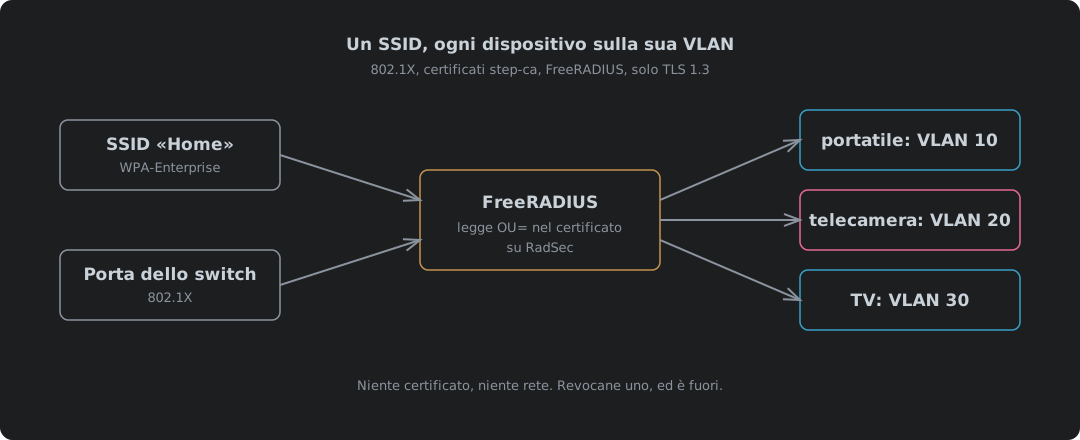
Un SSID, ogni dispositivo sulla sua VLAN: 802.1X con i certificati di step-ca
802.1X con certificati (EAP-TLS) per le porte cablate dello switch e un unico SSID WPA2/WPA3-Enterprise, dove è il server RADIUS a decidere su quale VLAN finisce ogni dispositivo. step-ca 0.30.2 imprime un ruolo in ogni certificato di dispositivo e rifiuta quelli che non ce l’hanno; FreeRADIUS 3.2.10 traduce quel ruolo in una VLAN, lascia che una lista per dispositivo lo scavalchi, e parla solo TLS 1.3. Perché il problema è una password WiFi condivisa, perché i certificati e perché TLS 1.3, la trappola della revoca in cui FreeRADIUS ignora una CRL nuova con un HUP, di cosa si fida un dispositivo che non controlla il nome del server, come proteggere il traffico RADIUS stesso con Message-Authenticator e RadSec su TLS 1.3, radsecproxy per l’hardware che parla solo UDP, una porta cablata e una rete WiFi simulate da capo a fondo, le impostazioni Netgear e TP-Link, quelle dei client Linux, Apple e Android, ogni file di configurazione completo e da scaricare, e perché tanti amministratori e MSP ancora non se ne curano e Cyber Essentials non glielo chiede.
Una VPN fatta di pezzi: PPP, dispositivi tap e netcat
Una VPN sono due lavori: qualcosa che crea un collegamento virtuale e qualcosa che trasporta i byte. PPP fa il primo dal 1994 e non gli importa quale sia il secondo: per questo PPTP, L2TP e ogni linea dial-up che tu abbia mai usato sono lo stesso protocollo su trasporti diversi. Netcat è un trasporto. Qui lo costruisco in entrambi i modi. Prima pppd: l’opzione pty e cosa fa con uno pseudo-terminale, la versione TCP che tutti provano per prima, perché un protocollo a flusso dentro TCP si scioglie appena c’è perdita, la versione UDP che è quella da usare, il framing HDLC asincrono e l’ACCM che decide quanta banda se ne va nell’escape dei caratteri di controllo, indirizzi, instradamento e IPV6CP, e come tenere su il collegamento quando il trasporto muore senza avvisarti. Poi lo stesso tunnel senza PPP: un dispositivo tap, un datagramma per frame su UDP, il prefisso di lunghezza che su TCP devi inventarti da solo, tun contro tap, e il bridging. Poi la parte a cui netcat non sa rispondere: avvolgere il trasporto in TLS con ncat, stunnel e openssl, e in DTLS con socat, che è la forma che vuoi davvero. Non è mai davvero lo strumento giusto, ed è proprio questo il punto: mostra come si comporta l’egress quando un attaccante ha root dentro la tua rete e l’uscita non era bloccata di default, e perché il default-deny al confine è l’unico controllo che sia mai stato reale.
Il tuo firewall prende istruzioni da estranei. Spegni gli helper di protocollo.
Un helper di protocollo (SIP ALG, helper FTP, H.323 ALG, helper di conntrack, chiamalo come lo chiama il tuo fornitore) legge il payload di una connessione, ci trova scritti un indirizzo e una porta e apre per loro un varco in ingresso. Non può sapere se quel testo viene da un vero client FTP o da un modulo nascosto in una pagina web, perché dentro non c’è niente che lo dica. Samy Kamkar ha dimostrato il caso del browser nel 2010. NAT Slipstreaming l’ha dimostrato di nuovo nel 2020, e nel 2021 Armis l’ha esteso fino a raggiungere qualsiasi dispositivo della tua rete, non solo la macchina che ha cliccato. L’IETF ha chiesto che fossero spenti di default nel 2007, Linux li ha spenti nel 2016, e i produttori di browser hanno finito per distribuire un elenco di porte bloccate che sembra la directory dei moduli conntrack. Questo articolo segue il meccanismo diagramma per diagramma: la tabella delle expectation, il trucco dell’allineamento dei segmenti, l’inoltro di chiamata H.323, l’helper IRC che scatta sul messaggio di qualcun altro. Esamina anche l’helper IPsec pass-through, che l’ESP non lo sa leggere affatto e smista i pacchetti in ingresso in base a uno SPI visto passare in chiaro, mette il tutto a confronto con il controllo firewall di Cyber Essentials che palesemente non rispetta, e dà i comandi per spegnere tutto su Linux, Cisco, Juniper, FortiGate e MikroTik.
IPsec è stata una buona idea. È ora di spegnerla.
IPsec aveva ragione nel 1995: cifrare sotto l’applicazione, legare l’associazione di sicurezza all’indirizzo IP, lasciare che ogni protocollo la erediti. Poi è arrivato il NAT, il NAT di operatore ha finito il lavoro, e la soluzione è stata avvolgere tutto in UDP e tenere un timer acceso perché una tabella di traduzione non si dimenticasse di te. Questo articolo mostra come crolla, diagramma per diagramma: l’associazione di sicurezza che non sopravvive a un header riscritto, i due traduttori che ogni linea CGNAT ormai ha, lo standard NAT64 che dichiara IPsec fuori dal suo ambito, il tunnel che non può usare un secondo link perché ESP non ha porte, l’MTU che non appartiene a nessuno, e L2TP e PPTP come i due protocolli che non sono mai stati adatti a stare qui. Riporta la documentazione dei vendor, Cisco, Juniper e Microsoft, che ammette ognuno di questi punti, i diciotto pezzi che si fanno chiamare VPN IPsec, compresi i due che non sono mai stati standard, perché il Fisher-Price OS (Windows) non ha mai davvero interoperato con uno stack aperto, un metodo pratico per diagnosticare IPsec finché lo usi ancora, e le ragioni per ritirare tutto, con le date.
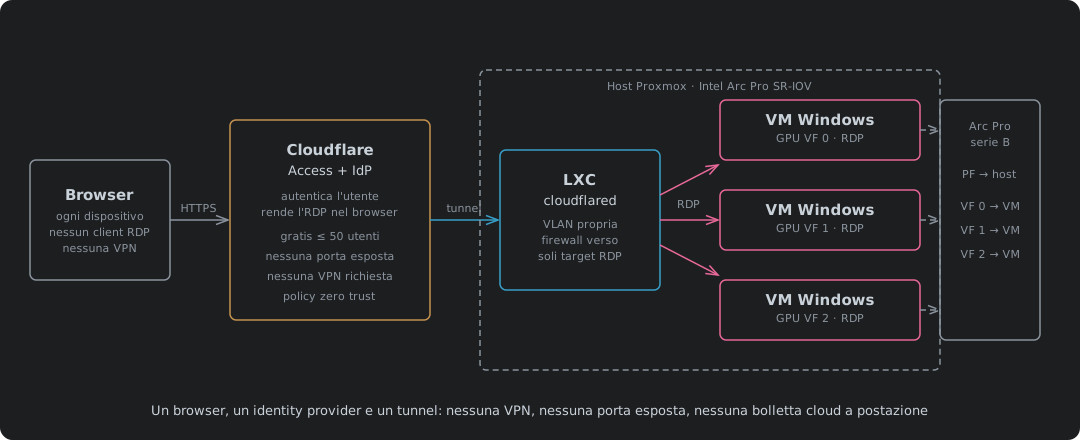
VDI Zero Trust senza la bolletta del cloud: Proxmox, Intel Arc Pro e Cloudflare Access
Parte uno: l’architettura e il ragionamento sui costi per sostituire Azure Virtual Desktop con Proxmox, Intel Arc Pro SR-IOV e Cloudflare Access. OAuth on-prem per l’identità, RDP reso direttamente nel browser, un tunnel LXC dietro firewall su una VLAN tutta sua, KSM per la densità di memoria e i profili su Ceph. Il prossimo articolo lo costruisce.
Ping: lo strumento di diagnostica che apre molto di più
Il ping, non il resto di ICMP, è il rischio: echo è un canale a cui ogni host deve rispondere con i tuoi stessi byte, così una rete che «permette solo il ping» ha già una VPN completa verso l’esterno. L’articolo parte dalla minaccia: cosa costa al tuo egress, e come un visitatore sul tuo WiFi o una porta ethernet non protetta può aprirne una. Poi tre tunnel funzionanti costruiti solo sul ping (Hans, icmptunnel e un breve Python con AES-128), le insidie dell’MTU e di IPv6, e la regola che la chiude: scarta echo, tieni gli errori, in nftables, pf, Cisco, Junos, MikroTik e Windows.
Il firewall è a undici hop di distanza
«La porta 445 è bloccata da qualche parte» non è una diagnosi, ed è il motivo per cui i ticket sul firewall rimbalzano per una settimana tra te e il tuo provider. Ogni router sul percorso ti deve un ICMP Time Exceeded quando il tuo budget di hop si esaurisce, e questo trasforma un timeout in una distanza. Ho fatto salire il TTL sulla mia linea e ho trovato tre guasti che non sapevo di avere: un drop di SMB a undici hop, reset SMTP falsificati a un hop di distanza, e una regola IPv4 senza la sua gemella IPv6.
Non abbiamo mai finito gli indirizzi. Abbiamo finito la voglia.
IPv6 è finito, gratuito e acceso di default in ogni sistema operativo da quasi vent’anni. La risposta del Regno Unito è stata il carrier-grade NAT, una legge sui log e un canone di £5 al mese per restituirti l’indirizzo che avevi prima. Ho contato ogni rete britannica nella tabella di routing globale per scoprire chi ha davvero acceso IPv6: 1.200 non lo hanno fatto, e 463 di queste siedono su spazio di indirizzi che hanno chiesto e mai usato.