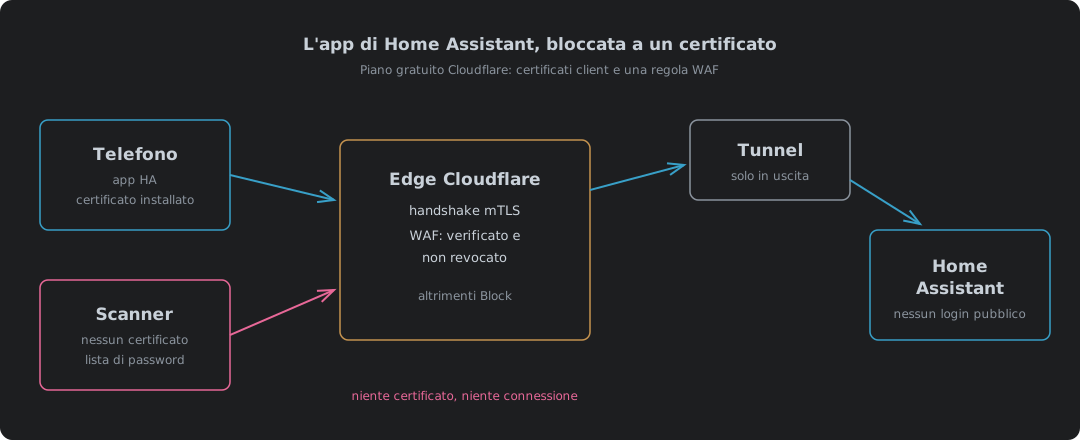
Il problema di raggiungere Home Assistant da fuori
Qui Home Assistant manda avanti la casa: le luci, il riscaldamento, il condizionatore, la colonnina per l’auto, gli allarmi. L’app sul telefono è il modo in cui tutto questo si usa fuori casa, ed è anche il modo in cui la casa sa dove sono i telefoni, perché l’app comunica posizione e sensori in background.
Quindi deve funzionare quando in casa non c’è nessuno. La domanda è come.
La risposta solita è mettere Home Assistant su internet con un hostname e una pagina di login. Funziona. Significa anche che chiunque sul pianeta può raggiungere la pagina di login, provarci con le password e sondare qualsiasi cosa ci sia dietro. Una pagina di login è una password tra internet e le serrature della tua porta di casa.
Io non lo volevo. I requisiti erano pochi:
- Nessuna pagina di login raggiungibile dal pubblico. Non risponde niente a meno che il dispositivo non sia uno dei nostri.
- L’app di Home Assistant deve continuare a funzionare in background, senza nessuno che debba fare il login.
- Niente in più che giri sui telefoni. Nessun agente VPN.
- Il piano gratuito di Cloudflare. Il tunnel c’è già.
Questi quattro eliminano la maggior parte delle opzioni solite prima ancora di cominciare.
Cosa ti dà davvero ciascuna opzione
La documentazione di Home Assistant elenca le vie d’accesso: Home Assistant Cloud, una VPN, un reverse proxy o il port forwarding1. Cloudflare aggiunge le sue versioni delle ultime due. Ecco come si comportano rispetto a quei quattro requisiti, cosa può andare storto con ciascuna e quanto costa ciascuna in batteria.
| Opzione | Chi può raggiungere la pagina di login | L’app funziona in background | In più sul telefono | Quanto costa davvero | Rischi | Costo in batteria | IPv4 e IPv6 |
|---|---|---|---|---|---|---|---|
| Port forward verso Home Assistant | Tutti | Sì | Niente | Gratis in bolletta. Ogni scansione e ogni tentativo di password gira su Home Assistant, e un DDoS finisce sulla linea di casa | Pagina di login aperta a ogni scanner. Un buco nel router dritto sulla LAN. Una linea di casa dietro carrier-grade NAT non ha porte da inoltrare2. App: funziona su Android e iPhone, è solo un URL | Normale | IPv4 richiede un indirizzo pubblico tuo, non carrier-grade NAT. IPv6 richiede un’apertura nel firewall, e un telefono su un Wi-Fi solo IPv4 non lo raggiunge |
| Solo Cloudflare Tunnel | Tutti | Sì | Niente | Gratis. Cloudflare si prende un DDoS, ma ogni tentativo di password gira ancora su Home Assistant | Pagina di login aperta a ogni scanner e a ogni lista di password. Una password indovinata e un attaccante ha una macchina sulla tua LAN. App: funziona su Android e iPhone, è solo un URL | Normale | Entrambi. Cloudflare risponde su tutti e due3, e la casa si collega solo in uscita4 |
| Tunnel più un login di Cloudflare Access | Solo dopo un login | No, le chiamate in background finiscono sul login | Niente | Gratis. Gli estranei si fermano a Cloudflare, nessun carico su Home Assistant | Posizione e sensori smettono di comunicare senza che nessuno se ne accorga. È pubblicato solo Home Assistant, dietro il login. App: non può inviare l’header del service token che Access richiede5 | Normale | Entrambi, come il tunnel |
| Tunnel più rete privata WARP | Nessuno da fuori | Sì | Agente WARP | Gratis. Niente di pubblico da scansionare | Usa porte UDP che la rete di un hotel o di un ufficio può bloccare6. Android consente una sola VPN alla volta7. Una route può mettere tutta la LAN su ogni telefono registrato8. App: non le serve niente, ma WARP ha client per Android e iPhone e nessuno per un orologio Wear OS9 | Più alto, una VPN sempre attiva | Entrambi. L’agente raggiunge Cloudflare su tutti e due6 |
| Home Assistant Cloud | Chiunque abbia l’URL | Sì | Niente | £6,50 al mese o £65 all’anno10. I tentativi di password girano ancora su Home Assistant | Pagina di login pubblica. La via d’accesso la tiene l’azienda di qualcun altro: niente accesso quando il loro servizio è giù. Una password indovinata e un attaccante ha una macchina sulla tua LAN. App: funziona su Android e iPhone | Normale | In casa uno qualsiasi, si collega in uscita a un relay di Nabu Casa11. L’IPv6 per il telefono non è documentato |
| Port forward verso nginx o Caddy con un certificato client | Solo i dispositivi con un certificato | Sì | Un certificato e la radice della tua CA | Gratis in bolletta. Uno sconosciuto costa un handshake TLS sul proxy, mai un login di Home Assistant, e un DDoS finisce sulla linea di casa | Un buco nel router verso il proxy, non verso Home Assistant. La CA la gestisci tu, e una CRL scaduta chiude fuori ogni telefono. App: come la riga del certificato qui sotto | Normale | Come il port forward. nginx va istruito per ascoltare su IPv6, Caddy lo fa di default |
| Tunnel più certificato client | Solo i dispositivi con un certificato | Sì | Un certificato | Gratis. Gli estranei vengono respinti all’edge, nessun carico su Home Assistant | Un telefono perso entra finché non viene revocato. Semplice HTTPS sulla 443, bloccato solo dove è bloccato il web. È pubblicato solo Home Assistant, e solo per chi ha un certificato. App: supportata su Android; l’app per iPhone non è documentata; Wear OS vuole il file PKCS12 in fase di configurazione12 | Normale | Entrambi, come il tunnel |
Il tunnel toglie di mezzo anche la questione IPv4 contro IPv6. Cloudflare risponde al telefono su quello che ha, e la casa si collega sempre e solo in uscita, quindi una linea di casa dietro carrier-grade NAT, o una con IPv6 e nessun IPv4 pubblico, funziona come qualsiasi altra. Un port forward richiede un indirizzo IPv4 pubblico tuo, o IPv6 a entrambi i capi. Perché così tante linee di casa non abbiano ancora né l’uno né l’altro è una storia a parte, in Non abbiamo mai finito gli indirizzi. Abbiamo finito la voglia..
Il tunnel da solo sistema il router, non l’esposizione. cloudflared apre solo connessioni in uscita, quindi non c’è una porta in ingresso da inoltrare13, ma l’hostname che pubblica serve comunque la pagina di login a chiunque la chieda.
Cloudflare Access risolve il problema? Per un browser sì, ed è così che lo usano i desktop di VDI zero trust senza la bolletta del cloud. Per l’app ha la forma sbagliata. Access mette una persona davanti a una pagina di login, e il traffico in background dell’app non ha nessuna persona. Il rimedio solito è un service token inviato come header, e l’app non può inviarlo. La sua web view non offre modo di aggiungere header alle richieste POST o ai WebSocket, che è come l’app parla con Home Assistant, e la discussione degli sviluppatori approda ai certificati client come «a better (more secure) alternative»5.
WARP lo farebbe, ed è stato escluso perché significa un agente su ogni telefono. Una VPN costa più batteria di un collegamento normale, perché è un tunnel tenuto aperto tutto il giorno, che l’app stia parlando o no. Gira su UDP, su porte che la rete di un hotel o di un ufficio può scartare, e questo ti lascia chiuso fuori proprio quando sei via6. E Android fa girare una sola VPN alla volta7, quindi WARP e una VPN di lavoro non possono essere attive insieme. Home Assistant Cloud è un buon servizio e finanzia lo sviluppo, ma è un abbonamento, e l’URL serve comunque una pagina di login a chiunque lo trovi. Consegna anche la via d’accesso a casa tua all’azienda di qualcun altro. Il loro servizio, il loro account, il loro prezzo, le loro condizioni. È una perdita di sovranità, ed è lo scambio che ti chiede ogni offerta cloud: comodità adesso, qualcun altro al comando per sempre.
Cloudflare non è diverso nella sostanza, e sarebbe disonesto far finta di no. Ogni opzione con il tunnel in questa tabella lo mette nel percorso, e termina il TLS sul suo edge, che è il modo in cui la regola WAF riesce a leggere il controllo del certificato. La differenza è quanto tiene in mano. Qui tiene il cancello. Home Assistant, i suoi dati e le sue password restano in casa, e se Cloudflare sparisce la casa continua a funzionare, che è l’ultima riga della tabella sotto «Dove cede». Se anche questa è più fiducia di quella che vuoi concedere, la versione con nginx e Caddy fa lo stesso controllo in casa tua, con la tua CA, e in cambio si prende il port forward e i lavori sulla CA.
Resta il certificato client. Il telefono dimostra cos’è prima che Home Assistant veda un solo byte.
Quanto costa davvero essere aperti a internet
Gratis in bolletta non vuol dire gratis. Qualsiasi cosa risponda a internet lo paga in carico sulla macchina. Ogni tentativo di password sul login di Home Assistant è un controllo bcrypt a 12 round, e ne esegue uno anche quando il nome utente non esiste, quindi uno sconosciuto che tira a indovinare costa esattamente quanto il tuo login14. Quel carico finisce sulla macchina che manda avanti la casa, giorno e notte, finché gli scanner continuano ad arrivare. E continuano ad arrivare.
L’ho misurato su questa installazione. L’hostname è andato online alle 22:38 del 14 ottobre 2026 e non era pubblicato da nessuna parte. Nel giro di due ore Cloudflare aveva registrato ben oltre cento richieste da una ventina di indirizzi in Singapore, Canada, Germania, Paesi Bassi, Grecia e Stati Uniti, quasi tutte di un crawler che percorreva il nuovo nome ancora e ancora. Non posso dimostrare come l’abbiano trovato, ma i tempi puntano alla certificate transparency: Let’s Encrypt registra ogni certificato che emette15, e gli scanner tengono d’occhio quei log. Ognuna di quelle richieste si è fermata all’edge. Home Assistant non ne ha visto niente. Neanche un byte.
Un port forward è ancora peggio, perché mette in gioco il tuo indirizzo di casa. Un DDoS diretto lì riempie la tua banda larga, e a quel punto è tutta la casa a essere fuori da internet, non solo Home Assistant. Dietro il tunnel il flood se lo prende Cloudflare, su ogni piano compreso il Free16, e dal 2017 non ha più cacciato un cliente per la dimensione di un attacco17. Il certificato fa l’ultimo passo. Uno sconosciuto viene respinto all’edge, e Home Assistant non spende niente per lui.
Poi c’è la rete su cui sta Home Assistant. Non è un’app web su un’isola. Sta sulla LAN di casa accanto alle telecamere, al NAS e ai portatili, e conserva le credenziali di parecchi di loro. Supera il suo login e hai una macchina dentro casa, non solo una dashboard. Un port forward è un buco nel router puntato dritto su quella macchina. WARP sbaglia nell’altro senso, per eccesso di generosità: una route può pubblicare un’intera rete privata su ogni telefono registrato, e restringerla è una policy separata che devi ricordarti di scrivere8. Perdi un telefono con quella configurazione e chi lo trova è sulla tua LAN. Il certificato pubblica un solo hostname, ai dispositivi che ne hanno uno, e nient’altro sulla rete è raggiungibile da fuori.
mTLS con il piano gratuito: quale metà è gratis
Buona parte dei consigli che si trovano in rete dice che l’mTLS su Cloudflare richiede Enterprise. Non è così. Cloudflare vende l’mTLS due volte, e solo una delle due richiede Enterprise.
| Certificati client più regola WAF | mTLS di Cloudflare Access | |
|---|---|---|
| Piano | Free, Pro, Business, Enterprise | Solo Zero Trust Enterprise |
| Autorità di certificazione | Gestita da Cloudflare (portare la tua è Enterprise) | Solo la tua |
| Certificati inclusi | 100 attivi per zona | Non pertinente |
| Applicato da | Una regola WAF personalizzata che scrivi tu | Una policy di Access |
| Revoca | Integrata, controllata dalla regola | La tua CRL e un Worker |
La prima colonna è quella che vogliamo. Portare la tua CA su Cloudflare è Enterprise. Fuori da Cloudflare non costa niente, e i certificati client da step-ca lo spiegano. Il confronto della stessa Cloudflare lo dice chiaramente: l’offerta Application Security include gratis 100 certificati client per zona, mentre l’mTLS di Access è una funzione Zero Trust Enterprise18. I piani Free, Pro e Business hanno 100 certificati attivi per zona, e revocarne uno libera subito il suo posto19. Due telefoni ne usano due.
Il piano gratuito ha anche cinque regole WAF personalizzate20. Qui ne serve una.
Come funziona il controllo
Il lavoro lo fa Cloudflare sul suo edge. Quando l’mTLS è attivo per un hostname, l’handshake TLS chiede un certificato al client21. Questo da solo non blocca niente. Un client che non invia un certificato si connette lo stesso. Arriva semplicemente con il campo di verifica impostato a false.
Il blocco è la regola WAF. Cloudflare espone il risultato del controllo del certificato come campi del suo linguaggio delle regole22:
(http.host eq "ha.example.com"
  and (not cf.tls_client_auth.cert_verified
       or cf.tls_client_auth.cert_revoked))
Action: Block
La seconda riga è lì per un motivo. Un certificato revocato risulta comunque verificato, perché se cert_revoked è true anche cert_verified è true23. Controlla solo il primo campo e un certificato revocato entra dritto. Revocare il certificato di un telefono perso non serve a niente se la regola non lo chiede.
Merito a chi lo merita: le persone del thread dell’app Android di Home Assistant hanno ricavato questa regola e l’hanno pubblicata5. Un buon lavoro, e mi ha risparmiato parecchie ricerche.
Il lato Home Assistant
A Home Assistant va detto che sta dietro un proxy, e non è facoltativo. Le richieste da un reverse proxy sono bloccate per scelta progettuale finché Home Assistant non viene istruito a fidarsene24. Il connettore cloudflared del tunnel conta come proxy.
Dalla 2026.8 queste impostazioni stanno nell’interfaccia, in Impostazioni → Sistema → Rete → Server HTTP, non in configuration.yaml24. Salvarle riavvia Home Assistant, e poi un amministratore ha cinque minuti per confermare le nuove impostazioni prima che tornino indietro da sole. È una rete di sicurezza che conviene conoscere prima di chiudersi fuori.
| Impostazione | Valore | Perché |
|---|---|---|
| Fidati di X-Forwarded-For | Attivo | Senza, le richieste che passano da un proxy vengono rifiutate |
| Proxy fidati | Solo l’indirizzo della macchina cloudflared | Solo quella macchina può dire di inoltrare per conto di qualcuno |
| Abilita il ban degli IP | Attivo, pochi tentativi | I ban finiscono sul vero indirizzo del client, non su quello di Cloudflare |
| URL di Home Assistant, Internet | https://ha.example.com | L’app lo prende come URL esterno |
La voce dei proxy fidati è stretta di proposito. Fidati di un’intera sottorete e qualsiasi dispositivo al suo interno può falsificare l’indirizzo del client, il che rende inutile l’elenco dei ban.
Poi l’app. La documentazione dell’app Companion descrive questa configurazione per nome. Se Home Assistant sta dietro un reverse proxy che fa autenticazione TLS del client, l’app chiede un certificato, e lo vuole installato come «VPN & app user certificate»12. Su un telefono senza certificato ottieni un errore o una schermata vuota, che è il risultato corretto per un telefono che non dovrebbe entrare.
Imposta il livello di sicurezza della connessione dell’app su Most secure. L’indirizzo locale in semplice http:// viene allora usato solo sul Wi-Fi di casa, e ovunque altro l’app usa l’hostname HTTPS o si rifiuta del tutto di connettersi25. Su Android serve il permesso di posizione impostato su «Consenti sempre», che all’app serve comunque per la posizione in background.
Costruirlo, passo per passo
| Passo | Dove | Cosa |
|---|---|---|
| 1 | Tunnel di Cloudflare | Aggiungi un hostname pubblico, ha.example.com, che punta a Home Assistant sulla LAN. Prima fissa l’indirizzo della macchina. Il mio è l’indirizzo IPv6 costruito dal suo MAC, quindi non può spostarsi |
| 2 | SSL/TLS → Client Certificates | Un certificato per telefono. Crea la chiave sulla tua macchina e passa a Cloudflare una CSR, che l’API accetta26. La chiave non lascia mai la macchina che l’ha creata. Se lasci che sia Cloudflare a creare la chiave, ti viene mostrata una volta sola, mai più19 |
| 3 | Client Certificates → Hosts | Abilita l’mTLS per ha |
| 4 | Security → WAF → Custom rules | Aggiungi la regola di blocco qui sopra |
| 5 | SSL/TLS → Edge Certificates | Always Use HTTPS attivo, TLS minimo 1.2 |
| 6 | Home Assistant → Rete | Proxy fidato, ban degli IP, URL esterno, poi conferma entro cinque minuti |
| 7 | Una macchina Linux | Costruisci un file PKCS12 per ogni telefono |
| 8 | Ogni telefono | Installalo come certificato utente per VPN e app, selezionalo nelle impostazioni del server dell’app, poi forza l’arresto dell’app e riaprila. Imposta l’app su Most secure |
| 9 | Prova | Dati mobili, Wi-Fi spento. L’app si connette. Il browser senza certificato viene bloccato |
Un certificato per telefono, non uno condiviso. Quando un telefono si perde, revochi quel telefono e l’altro va avanti.
Il telefono vuole certificato e chiave in un unico file PKCS12. Cloudflare restituisce il certificato in PEM e la chiave ce l’hai già, quindi uniscili:
openssl pkcs12 -export -in phone1.pem -inkey phone1.key \
  -name "ha-phone1" -out phone1.p12
È qui che la gente si blocca. Android è pignolo sulla cifratura dentro il file, e la documentazione di Home Assistant dice di provare prima il default attuale e ripiegare su un contenitore legacy con il flag -legacy di OpenSSL solo se viene rifiutato27. Lo stesso consiglio salta fuori nei thread della community, dove un file che si installava senza problemi sui dispositivi Apple veniva rifiutato da Android5. Niente openssl sul portatile? Il modulo cryptography di Python scrive entrambi i contenitori, quello attuale e quello legacy, ed è quello che ha costruito i miei.
Il percorso nei menu per installarlo cambia tra produttori di telefoni e versioni di Android. La pagina di Google per il Pixel è un punto di partenza28. Qualunque cosa dicano i menu, quello che vuoi è l’archivio delle credenziali utente, non quello delle CA.
Cifrare l’ultimo tratto
Il tunnel finisce su cloudflared, e cloudflared gira in una sua VM in casa. Da lì a Home Assistant la prima versione era HTTP in chiaro attraverso la LAN. Un tratto del percorso senza TLS, dentro la rete che ospita le telecamere. Non abbastanza. Per questo ha avuto un certificato vero, e i pezzi sono qui sotto.
| Pezzo | Impostazione | Perché |
|---|---|---|
| Add-on Let’s Encrypt | Challenge DNS, provider dns-cloudflare, un token limitato a Zone, DNS, Edit su quella sola zona29 | La challenge HTTP qui non può funzionare. Il validatore non ha un certificato client, quindi la regola WAF lo blocca |
| Server HTTP di Home Assistant | Certificato /ssl/fullchain.pem, chiave /ssl/privkey.pem, proxy fidato e ban degli IP nello stesso salvataggio | Un riavvio invece di due |
| Ingress del tunnel | https://[address]:8123 con originServerName impostato sull’hostname30 | cloudflared verifica il certificato dell’origine invece di sentirsi dire di non guardare |
| DNS interno | L’hostname risponde con l’indirizzo della macchina stessa dentro casa | I telefoni in casa ci vanno diretti. L’URL della LAN porta :8123; quello esterno no, perché Cloudflare non fa da proxy su quella porta31 |
| Rinnovo | Un’automazione lancia l’add-on ogni notte e riavvia Home Assistant il 1° e il 15 del mese | Il server HTTP carica il certificato una volta all’avvio e non lo rilegge più32 |
Due cose hanno morso lungo la strada. Salvare le impostazioni del server HTTP riavvia Home Assistant, e quando torna su parla solo HTTPS, quindi la scheda da cui hai salvato non riesce a riconnettersi. Apri l’indirizzo HTTPS, fai il login lì, e la conferma dei cinque minuti la fai da quella parte.
La seconda è il rinnovo. Let’s Encrypt ti dà novanta giorni e l’add-on rinnova quando ne mancano trenta, quindi un riavvio due volte al mese prende sempre il nuovo certificato con settimane di margine. Un riavvio giornaliero sarebbe un fastidio per la casa e non comprerebbe niente.
Cosa mi ha insegnato il telefono
Tutto quello che sta sopra è stato scritto prima di avere il telefono in mano. Tre cose sono venute fuori solo dopo.
Il certificato finisce in Archivio credenziali sotto Credenziali utente, segnato come installato per VPN e app, e il nome che scrivi durante l’installazione è il nome che ogni selettore ti mostra da lì in poi33. Installalo due volte e hai due voci. Funzionano entrambe. È così che l’ho scoperto.
Poi i browser. Con il certificato installato, Chrome ha mostrato il selettore di sistema la prima volta che ha raggiunto l’hostname, ha inviato il certificato ed è arrivato alla pagina di login. Helium, una build di Chromium senza Google che uso anche io, è andato dritto alla pagina di blocco e non ha mai chiesto niente al keychain. Stesso telefono, stesso certificato, stesso minuto.
| Client | Chiede al keychain di Android | Cosa ha visto l’edge |
|---|---|---|
| Chrome | Sì, con un selettore | Certificato verificato, fino a Home Assistant |
| Helium | No | Bloccato, ogni richiesta |
| App Companion, web view | Sì, una volta che l’impostazione del server punta al certificato | Dashboard caricata |
| App Companion, client nativo | Sì, ma solo dopo un arresto forzato | Le POST al webhook bloccate fino ad allora, 200 dopo |
L’app è quella che ha fatto perdere tempo. Ha due client: la web view che disegna la dashboard, e uno nativo che invia sensori e posizione al webhook. Imposta il certificato client TLS nelle impostazioni del server e la dashboard funziona subito. Le POST al webhook hanno continuato a essere bloccate all’edge, perché il client nativo aveva costruito la sua configurazione TLS all’avvio dell’app e non la ricostruisce. Forza l’arresto dell’app, riaprila, e il log dell’edge mostra le POST che arrivano a Home Assistant con un 200. Niente nell’app te lo dice.
E l’URL. Con il Wi-Fi di casa spento, l’app ha provato l’hostname sulla porta 8123, perché l’URL esterno che avevo scritto si era portato dietro la porta da quello della LAN. Quella porta va a Cloudflare, Cloudflare non ascolta su di essa, e l’app è rimasta su timeout di dieci secondi a dire che non riusciva a connettersi. L’URL esterno è l’hostname nudo. La porta resta dentro.
Dove cede
Niente qui è privo di spigoli, quindi eccoli.
| Caso | Cosa succede | Cosa fare |
|---|---|---|
| Telefono perso o venduto | Il suo certificato funziona finché non viene revocato | Revocalo in Client Certificates. La regola controlla la revoca |
| Orologio Wear OS | Non può usare il certificato installato sul telefono | Fornisci il file PKCS12 durante la configurazione dell’orologio stesso12 |
| iPhone | La documentazione Companion segna questa sezione come solo Android | Provalo prima di farci affidamento |
| Browser del portatile fuori casa | Bloccato, nessun certificato | Installa un certificato nel browser, o accettalo |
| Un browser che salta il keychain di Android | Helium va dritto alla pagina di blocco | Chrome o l’app. Lato server non si può fare niente |
| Certificato rinnovato su Home Assistant | Viene servito quello vecchio fino a un riavvio | Il riavvio due volte al mese nell’automazione |
| Cloudflare giù | Nessun accesso remoto | La casa funziona comunque in locale. È proprio per questo che gira in locale |
Quello del browser è una funzione, non un difetto. Tutto ciò che non ha un certificato è un estraneo, compreso il mio portatile finché non gliene do uno.
Una chiave, non una password
Una password è qualcosa che sai, e tutto ciò che sai può essere indovinato, carpito con il phishing, riusato o trapelato dalla violazione di qualcun altro. Metti una pagina di password su internet e sei entrato in una partita a numeri contro chiunque abbia una botnet e una lista di parole. Puoi vincerla per anni. Basta perderla una volta.
Un certificato è qualcosa che il dispositivo possiede. Nessuno lo indovina. Nessuno lo prova un milione di volte, perché la richiesta viene scartata all’edge prima che ci sia qualcosa contro cui provarlo. La pagina di login c’è ancora e conta ancora, ma adesso è la seconda serratura, non l’unica.
Quello che sta dietro quella pagina non è un’app web. Sono le serrature, il riscaldamento, la colonnina per l’auto e le telecamere. Trattala come la porta di casa, perché è quello che è.
La cosa su cui continuo a tornare è che niente di tutto questo costa qualcosa. Cloudflare regala i certificati e la regola con il piano gratuito. Home Assistant documenta il lato app nella sua documentazione Companion. L’unica cosa che costa è una serata a leggere i manuali per bene, e per questo il default di una pagina di password rivolta a tutta internet è una scelta che la gente fa non leggendoli.
Home Assistant — Remote access — Home Assistant Cloud, VPN, reverse proxy e port forwarding come vie d’accesso. ↩︎
RFC 6598 — IANA-Reserved IPv4 Prefix for Shared Address Space — l’intervallo 100.64.0.0/10 per il Carrier-Grade NAT, dove molti clienti condividono un indirizzo pubblico e nessuno di loro ha una porta in ingresso. ↩︎
Cloudflare — IPv6 compatibility — attivo di default su ogni piano; Cloudflare «auto generates AAAA DNS records to allow IPv6 clients to connect» agli hostname in proxy. ↩︎
Cloudflare — Tunnel run parameters, edge-ip-version —
cloudflaredsi collega a Cloudflare su IPv4 di default;6oautogli fa usare IPv6. ↩︎home-assistant/android PR #3593 — Add custom header support — la web view non può aggiungere header alle richieste POST o WebSocket; certificati client suggeriti al posto dei service token; utenti che segnalano problemi di formato dei certificati su Android. ↩︎ ↩︎ ↩︎ ↩︎
Cloudflare — Cloudflare One client firewall requirements — WireGuard su UDP 2408 con ripiego su UDP 500, 1701 e 4500; MASQUE su UDP 443. ↩︎ ↩︎ ↩︎
Android Developers — VpnService — «There can be only one VPN connection running at the same time.» ↩︎ ↩︎
Cloudflare — Connect an IP/CIDR — «You can connect an entire private network, a subnet, or an application defined by a static IP»; le policy di rete di Gateway per filtrare quel traffico sono un passo separato e consigliato. ↩︎ ↩︎
Cloudflare — Download Cloudflare One Client — client per Windows, macOS, Linux, iOS 15+, Android 5.0+ e ChromeOS; nessun client Wear OS in elenco. ↩︎
Nabu Casa — Pricing — Home Assistant Cloud a £6,50 al mese o £65,00 all’anno, tasse escluse. ↩︎
NabuCasa/hass-nabucasa — remote.py — Home Assistant si registra presso Nabu Casa, riceve un
serverdi relay e si collega a esso in uscita. ↩︎Home Assistant Companion — Getting Started, TLS client authentication — da installare come «VPN & app user certificate»; Wear OS vuole il certificato in formato PKCS12 durante la configurazione iniziale. ↩︎ ↩︎ ↩︎
Cloudflare — Cloudflare Tunnel —
cloudflaredcrea solo connessioni in uscita, quindi sull’origine non c’è nessun listener in ingresso. ↩︎Home Assistant core — auth/providers/homeassistant.py — password con hash bcrypt a 12 round; un nome utente sconosciuto esegue comunque un
checkpwfittizio «to make timing the same as if user was found». ↩︎Let’s Encrypt — Certificate Transparency logs — «submits all certificates we issue to CT logs». ↩︎
Cloudflare — DDoS Protection — rilevamento e mitigazione automatici dei DDoS, «Available on all plans». ↩︎
Cloudflare blog — Unmetered Mitigation — «Cloudflare will no longer terminate customers, regardless of the size of the DDoS attacks they receive, regardless of the plan level they use.» ↩︎
Cloudflare — Use mTLS with Cloudflare protected resources — «100 Client Certificates per Zone are included for free»; l’mTLS di Access è una «Zero Trust Enterprise only feature». ↩︎
Cloudflare — Create a client certificate — 100 certificati attivi per zona su Free, Pro e Business; la revoca libera il posto; certificato e chiave non vengono più mostrati dopo la creazione. ↩︎ ↩︎
Cloudflare — WAF custom rules — tabella di disponibilità: cinque regole personalizzate sul piano Free. ↩︎
Cloudflare — Enable mTLS — attivare l’mTLS per hostname, poi farlo rispettare con una regola WAF personalizzata. ↩︎
Cloudflare — Client certificate variables — i campi mTLS disponibili nelle regole WAF personalizzate. ↩︎
Cloudflare — cf.tls_client_auth.cert_revoked — «When true, the cf.tls_client_auth.cert_verified field is also true.» ↩︎
Home Assistant — HTTP integration — reverse proxy, proxy fidati e ban degli IP; impostazioni spostate nell’interfaccia nella 2026.8, tornano indietro se non confermate entro cinque minuti. ↩︎ ↩︎
Home Assistant Companion — Connection security level — Most secure usa un URL non cifrato solo sulla rete di casa; su Android richiede la posizione su «Consenti sempre». ↩︎
Cloudflare API — Create Client Certificate — accetta una
csrevalidity_days; la chiave privata resta a te. ↩︎Home Assistant Companion — Networking, TLS Client Authentication — prova prima il default PKCS12 attuale, il contenitore OpenSSL
-legacysolo se non funziona. ↩︎Google — Pixel Phone Help, Add & remove certificates — installare a mano un certificato su un Pixel. ↩︎
Home Assistant Let’s Encrypt add-on — documentation — challenge DNS; il token Cloudflare «requires only the
Zone:DNS:Editpermission»; i certificati si rinnovano solo quando l’add-on viene riavviato. ↩︎Cloudflare — Origin configuration parameters —
originServerName, l’hostname checloudflaredsi aspetta nel certificato dell’origine. ↩︎Cloudflare — Network ports — l’elenco fisso delle porte HTTP e HTTPS su cui Cloudflare fa da proxy; la 8123 non c’è. ↩︎
home-assistant/core — components/http/server.py —
_create_ssl_contextchiamaload_cert_chainuna sola volta, daasync_bind. ↩︎Android Developers — KeyChain — le credenziali installate dall’utente e il selettore
choosePrivateKeyAliasche un’app richiama per sceglierne una. ↩︎