Stessa serratura, la tua porta
L’app di Home Assistant su Cloudflare, bloccata a un certificato mette la serratura sull’edge di Cloudflare. Il telefono ha un certificato, Cloudflare lo controlla, e tutto ciò che non ne ha uno non arriva mai in casa. Funziona, è gratis, e significa che Cloudflare tiene il cancello e legge il traffico mentre passa.
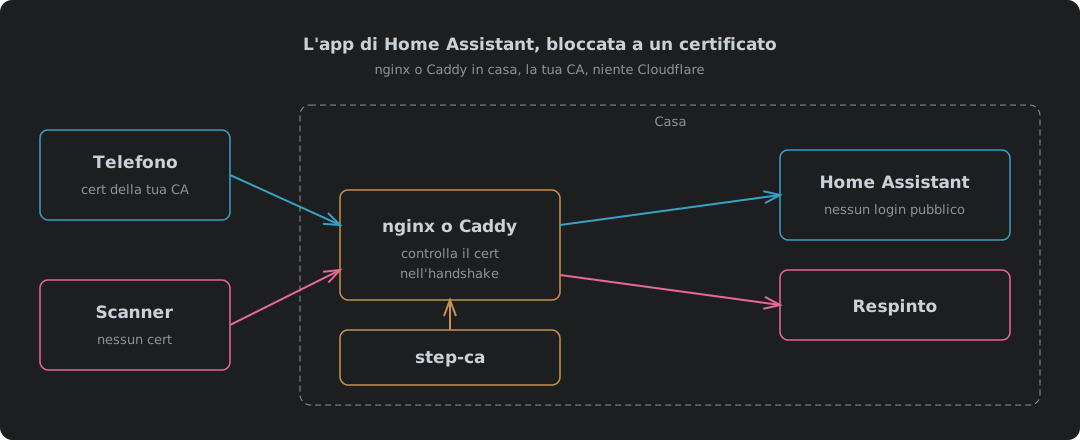
Questa è la stessa serratura con la porta in casa tua. nginx o Caddy controlla il certificato. La tua autorità di certificazione lo emette. Nessun altro sta nel mezzo. La pagina di login resta invisibile a chiunque non abbia un certificato, quindi a cambiare non è se gli estranei entrano. È chi fa il lavoro, e chi si prende il rischio quando qualcosa va storto.
Tutto quello che c’è qui è stato costruito e provato: nginx 1.30.5 e Caddy 2.11.7 in Podman, certificati da step-ca 0.30.2, ogni proxy colpito senza certificato, con un certificato valido, con uno revocato e con un upgrade WebSocket, su IPv4 e IPv6. Il backend del test era un piccolo sostituto che rimanda indietro gli header che riceve, quindi i risultati mostrano esattamente cosa riceverebbe Home Assistant.
Cosa cambia quando Cloudflare se ne va
| Versione Cloudflare | nginx o Caddy in casa | |
|---|---|---|
| Chi controlla il certificato | L’edge di Cloudflare, con una regola WAF | Il tuo proxy, durante l’handshake TLS |
| Autorità di certificazione | Gestita da Cloudflare | La tua, step-ca per i certificati client |
| Chi vede il traffico in chiaro | Cloudflare, poi Home Assistant | Il tuo proxy e Home Assistant, nessun altro |
| Ingresso dall’esterno | Un tunnel, solo in uscita | Un port forward verso il proxy |
| Un DDoS finisce su | Cloudflare | La tua linea di casa |
| Quanto costa la connessione di uno sconosciuto | Niente in casa | Un handshake TLS sul proxy, mai un login di Home Assistant |
| IPv4 e IPv6 | Entrambi, Cloudflare risponde su tutti e due | Entrambi se la linea li ha e il proxy ascolta su entrambi |
| Revoca | Integrata, controllata dalla regola | nginx controlla una CRL; Caddy tiene una allowlist |
| Quando il fornitore è giù | Nessun accesso remoto | Non cambia niente |
| Costi di esercizio | Piano gratuito | Gratis, più il tuo tempo sulla CA |
Le due righe che contano di più tirano in direzioni opposte. Nessun altro legge il tuo traffico o può spegnerti, e questa è sovranità, l’intera ragione per farlo. Ma il port forward è tornato, quindi scansioni e flood colpiscono la tua linea invece di quella di Cloudflare. La differenza rispetto al semplice port forward del confronto nell’articolo su Cloudflare è cosa trovano quando arrivano: un proxy che chiude la connessione durante l’handshake, non la pagina di login di Home Assistant.
Sii chiaro su cosa ti compra e cosa no. Il tuo reverse proxy non ti dà alcuna protezione DDoS. L’mTLS impedisce a uno sconosciuto di entrare. Non fa niente per impedirgli di riempirti la linea, e un flood non ha bisogno di un certificato per riempirla. Cloudflare lo assorbe per te su ogni piano, compreso quello gratuito1. Qui non c’è nessuno a monte che lo assorba, quindi un flood abbastanza grande stacca l’intera casa da internet, e il proxy può rifiutare solo le connessioni che riesce a vedere.
nginx o Caddy
Entrambi fanno il lavoro. Differiscono in un punto che conta. La revoca.
| nginx 1.30.5 | Caddy 2.11.7 | |
|---|---|---|
| Nessun certificato | L’handshake si completa, 400 No required SSL certificate was sent | Handshake rifiutato, curl esce con 55 |
| Certificato revocato | Rifiutato, 400 The SSL certificate error | Fatto entrare senza problemi con il solo controllo della CA |
| Metodo di revoca | Una CRL, controllata su tutta la catena | Una allowlist di certificati, il verifier leaf |
| WebSocket per l’app | Servono gli header Upgrade e Connection | Funziona senza configurazione aggiuntiva |
| IPv6 | Solo aggiungendo listen [::]:443 | Ascolta su entrambi di default |
| Configurazione | Circa 30 righe | Circa 15 righe |
La revoca è il punto su cui decidere. La documentazione di Caddy elenca un solo verifier incluso nel Caddy standard, leaf, e controlla se il certificato «is one of a defined set of permitted certificates»2. Non c’è CRL e non c’è OCSP per i certificati client. Punta Caddy solo alla CA e un telefono revocato entra tranquillo. Il test ha mostrato esattamente questo: phone2, revocato un’ora prima, ha avuto un 200. La allowlist chiude la falla. È anche un elenco che tieni a mano, per tutto il tempo che lo usi.
La configurazione di nginx
map $http_upgrade $connection_upgrade {
    default upgrade;
    ''      close;
}

server {
    listen 443 ssl;
    listen [::]:443 ssl;
    server_name ha.example.com;

    ssl_certificate         /etc/nginx/pki/server-chain.pem;
    ssl_certificate_key     /etc/nginx/pki/server.key;
    ssl_protocols           TLSv1.2 TLSv1.3;

    # The mTLS half: only certificates from our CA, and not revoked.
    ssl_client_certificate  /etc/nginx/pki/client-ca.pem;
    ssl_verify_client       on;
    ssl_verify_depth        2;
    ssl_crl                 /etc/nginx/pki/crl-chain.pem;

    location / {
        proxy_pass http://192.0.2.10:8123;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection $connection_upgrade;
    }
}
| Riga | Perché c’è |
|---|---|
listen [::]:443 ssl | Senza, nginx è solo IPv4, e un telefono su una rete IPv6 non ha dove atterrare |
ssl_verify_client on | Niente certificato, niente ingresso. optional lascerebbe passare la richiesta per giudicarla dopo |
ssl_verify_depth 2 | step-ca firma da un intermedio, quindi la catena è telefono, intermedio, radice. Il default di 1 si ferma prima3 |
ssl_client_certificate | L’intermedio e la radice in un solo file |
ssl_crl | La CRL di step-ca e una CRL della radice in un solo file. nginx controlla ogni anello della catena, quindi le vuole entrambe |
Upgrade e Connection | L’app parla con Home Assistant su un WebSocket. Senza questi l’app si carica e poi resta ferma lì |
Il file della CRL è la parte che richiede attenzione, ed è tutto in Certificati client da step-ca: perché la CRL di step-ca viene rifiutata finché un template non ne corregge l’ambito, perché nginx vuole anche una CRL dalla radice, e il timer che la rinnova prima che scada. Salta questo passaggio e nginx chiude fuori ogni telefono, compresi quelli buoni.
Cosa ha restituito il test:
| Client | IPv4 | IPv6 |
|---|---|---|
| Nessun certificato | 400 No required SSL certificate was sent | 400 |
| phone1 | 200, X-Forwarded-For: 127.0.0.1 | 200, X-Forwarded-For: ::1 |
| phone2, revocato | 400 The SSL certificate error | 400 |
| phone1, upgrade WebSocket | 200, Upgrade: websocket passato | 200, Upgrade: websocket passato |
Prima che entrasse la riga listen per IPv6, la richiesta IPv6 non si connetteva proprio. curl usciva con 7.
La configurazione di Caddy
ha.example.com {
	tls /etc/caddy/pki/server-chain.pem /etc/caddy/pki/server.key {
		client_auth {
			mode require_and_verify
			trust_pool file /etc/caddy/pki/client-ca.pem
			verifier leaf {
				file /etc/caddy/pki/allowed-phones.pem
			}
		}
	}
	reverse_proxy 192.0.2.10:8123
}
require_and_verify significa che il certificato deve esserci e deve risalire alla CA2. verifier leaf è la revoca. Entrano solo i certificati presenti in allowed-phones.pem, quindi revocare un telefono significa togliere il suo certificato da quel file e ricaricare.
| Client | IPv4 | IPv6 |
|---|---|---|
| Nessun certificato | Handshake rifiutato | Handshake rifiutato |
| phone1, nell’elenco | 200, X-Forwarded-For: 127.0.0.1 | 200, X-Forwarded-For: ::1 |
| phone2, revocato, solo controllo della CA | 200 | |
| phone2, non nell’elenco | Handshake rifiutato | Handshake rifiutato |
| phone1, upgrade WebSocket su HTTP/1.1 | 200, Upgrade: websocket passato |
La allowlist ha una trappola tutta sua, e il test ci è finito dritto dentro. L’elenco contiene certificati esatti, non nomi. Riemetti il certificato di un telefono e quello nuovo non è nell’elenco. phone1 è stato riemesso a metà dei test e Caddy l’ha rifiutato con tls alert bad certificate finché l’elenco non è stato ricostruito. Ogni rinnovo adesso è due lavori. Emettere il certificato, poi aggiornare l’elenco. Dimentica il secondo e il telefono resta chiuso fuori per niente.
All’avvio Caddy scrive anche nel log enabling strict SNI-Host enforcement because TLS client auth is configured. È lui che fa la cosa giusta: una richiesta deve chiedere lo stesso nome host nell’handshake e nella richiesta HTTP, così nessuno può superare il controllo del certificato per un sito e poi chiederne un altro.
Il lato Home Assistant
Le stesse impostazioni della versione con Cloudflare, puntate a un proxy diverso. In Impostazioni → Sistema → Rete → Server HTTP4:
| Impostazione | Valore | Perché |
|---|---|---|
| Fidati di X-Forwarded-For | Attivo | Senza, Home Assistant rifiuta le richieste che passano da un proxy |
| Proxy fidati | Solo l’indirizzo del proxy, IPv4 e IPv6, per esempio 192.0.2.20 e 2001:db8::20 | Solo quella macchina può dire di inoltrare per conto di qualcuno |
| Abilita il ban degli IP | Attivo | I ban finiscono sul vero indirizzo del client che il proxy passa avanti |
| URL di Home Assistant, Internet | https://ha.example.com | L’app lo prende come URL esterno |
Elenca l’indirizzo IPv6 del proxy oltre a quello IPv4. Il test mostra nginx che inoltra ::1 come indirizzo del client su IPv6, e nell’uso reale inoltra quello da cui è arrivato il telefono. Se Home Assistant si fida solo dell’indirizzo IPv4 del proxy, ogni richiesta che gli arriva dal proxy su IPv6 viene rifiutata.
Il telefono
Da step-ca, il telefono ha bisogno di tre file. È tutto spiegato nell’articolo sui certificati client di step-ca, e la configurazione della CA stessa in La tua autorità di certificazione.
| File | Da installare come |
|---|---|
| Certificato radice | Certificato CA |
| Certificato intermedio | Certificato CA |
| Il file PKCS12 del telefono | Certificato utente per VPN e app5 |
Anche il certificato server sul proxy viene da step-ca. L’app Android di Home Assistant si fida dei certificati CA installati dall’utente6, quindi lo accetta, e questa è una seconda serratura, non un fastidio. Un dispositivo che non ha la tua radice non si fida del server, prima ancora che si ponga la questione del suo certificato.
Poi imposta il livello di sicurezza della connessione dell’app su Most secure, come nella versione con Cloudflare7.
Dove cede
| Caso | Cosa succede | Cosa fare |
|---|---|---|
| La CRL scade | nginx rifiuta ogni telefono | Rinnovala con un timer, come nell’articolo su step-ca |
| Scade la CRL della radice | Lo stesso, un anno dopo | Una data in agenda |
| Caddy, telefono revocato | Entra a meno che non sia fuori dalla allowlist | Tieni l’elenco, o usa nginx |
| Caddy, telefono riemesso | Chiuso fuori finché l’elenco non viene aggiornato | Aggiorna l’elenco a ogni certificato |
| Linea di casa dietro carrier-grade NAT, senza IPv6 | Niente può raggiungere il port forward | IPv6, o la versione con Cloudflare |
| Un flood diretto alla linea di casa | Stacca tutta la casa, non solo Home Assistant | La versione con Cloudflare, se ti preoccupa più di una terza parte |
| iPhone, Wear OS | Come nella versione con Cloudflare: l’app documentata è quella Android, Wear OS vuole il PKCS12 in fase di configurazione5 | Provalo prima di farci affidamento |
Nessuno di questi è nascosto. Ognuno è un lavoro. Scrivilo con accanto una data o un comando e resta un lavoro, non una sorpresa.
Possedere tutto quanto
La versione con Cloudflare e questa tengono fuori lo stesso estraneo. La differenza è di chi ti devi fidare mentre lo fanno.
Con Cloudflare ti fidi di un’azienda che tiene il cancello, decifra il traffico e continua a offrirlo gratis. Con questa ti fidi di te stesso: rinnovare una CRL, tenere in ordine un elenco e accorgerti quando arriva una data. Nessuna delle due è priva di fiducia. Una la affida a qualcuno che non paghi e che non puoi chiamare. L’altra la tiene in casa, dove puoi vederla cedere e sistemarla.
Per la porta d’ingresso di una casa, so quale preferisco. Il lavoro è qualche file e un timer. Per questo l’unica cosa che chiede davvero è che tu te ne occupi, che è quello che ha sempre voluto dire possedere qualcosa.
Cloudflare — DDoS Protection — rilevamento e mitigazione automatici dei DDoS, «Available on all plans». ↩︎
Caddy — tls directive, client_auth —
require_and_verify«Require clients to present a valid certificate that is verified»; «The one verifier, currently, shipped in standard Caddy isleaf», che controlla che il certificato «is one of a defined set of permitted certificates». ↩︎ ↩︎nginx — ngx_http_ssl_module —
ssl_verify_depthvale 1 di default;ssl_crl: «When using intermediate certificates, their CRLs should be specified in the same file.» ↩︎Home Assistant — HTTP integration — reverse proxy, proxy fidati e ban degli IP; impostazioni nell’interfaccia dalla 2026.8. ↩︎
Home Assistant Companion — Getting Started, TLS client authentication — da installare come «VPN & app user certificate»; Wear OS vuole il certificato in formato PKCS12 durante la configurazione iniziale. ↩︎ ↩︎
home-assistant/android — network_security_config.xml — i trust anchor sono
systempiùuser: «Additionally trust user added CAs». ↩︎Home Assistant Companion — Connection security level — Most secure usa un URL non cifrato solo sulla rete di casa. ↩︎